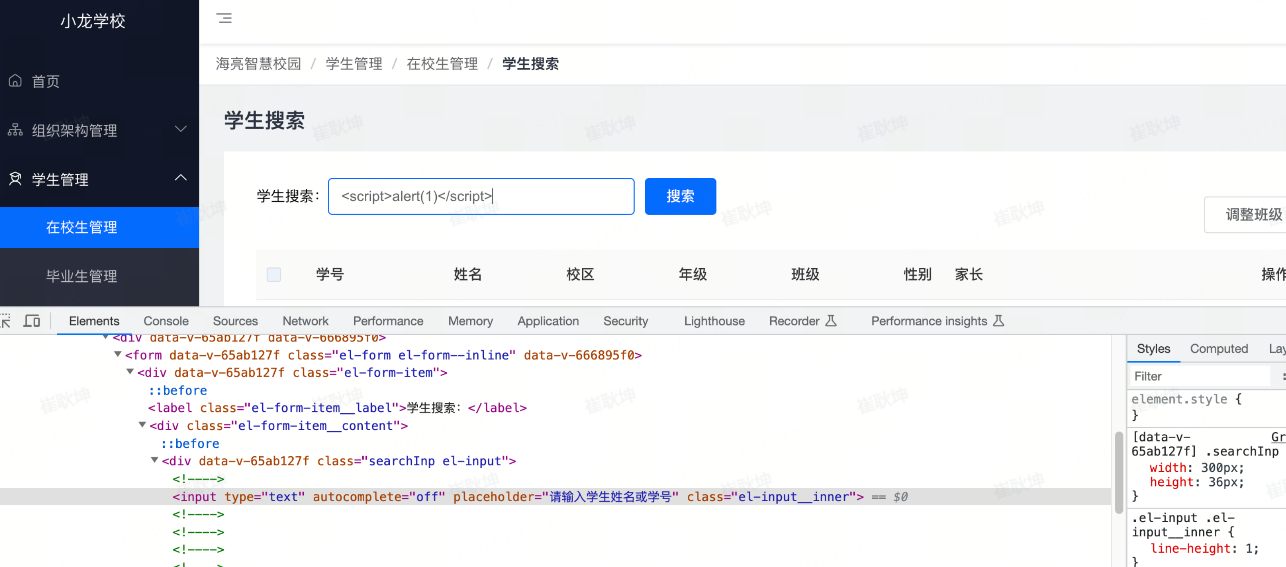
探测XSS漏洞方法

一. 登陆页面

二. 在输入框直接输入对应脚本攻击(通用)

  1. 简单弹框:

<script>alert('XSS')</script>

  1. 过滤了大小:

<ScRiPt>AlErt('XSS')</ScRiPt>

  1. 对 img 标签 进行绕过

<img src="#" onerror=alert("XSS")>

  1. 使用 Javascript 的尾协议的脚本

javascript:alert('xss')

  1. 利用 href 属性值来进行xss

' onclick=' alert("xss")

三. 反射型XSS攻击

1)反射型(xss)

反射型(xss):XSS代码常常出现在URL请求中,当用户访问带有XSS代码的URL请求时,服务器端接收请求并处理,然后将带有XSS代码的数据返回给浏览器,浏览器解析该段带有XSS代码的数据并执行,整个过程就像一次反射,故称为反射型XSS.

(1)<script>alert('反射型(xss)')</script> //简单弹框

(2)<ScRiPt>AlErt('反射型(xss)')</ScRiPt> //过滤了大小

(3)<script>alert('document.cookie')</script> //窃取用户 Cookie

四. 存储型XSS攻击

2)存储型(xss)

存储型(xss):攻击的特点是提交的恶意内容会被永久存储,因而一个单独的恶意代码就会使多个用户受害,故被称为持久性XSS.-----一般场景在留言板输入框等

相关推荐
砚凝霜3 小时前
保姆级 | CTF 命令执行 system($_POST[‘a‘]):直接传系统命令拿 flag(对比 eval)
web安全·网络安全
Ruiery3 小时前
Linux 6.6内核内存管理深度解析(十八):KASLR 内核地址空间随机化
linux·运维·服务器·安全
mennekes6 小时前
临时用电线路标识:插头颜色、钟面标识配套规范
运维·网络·科技·安全·制造
是真的小外套9 小时前
网络安全实战第7期:Hydra爆破SSH实战
安全·web安全·ssh
jimmyleeee11 小时前
Agent安全之七:当智能体之间开始“互相信任”------深入理解 OWASP ASI07 不安全的智能体间通信
人工智能·安全
卓豪终端管理11 小时前
终端零信任落地实践:应用控制与权限管理的五层管控体系
安全·web安全
深蓝AI11 小时前
一个版本号失守:Claude Code 2.1.313 扩展后门事件,开发者机器如何变成别人的 SSH 入口
安全·程序员
金海星科技11 小时前
从“装摄像头“到“用摄像头管安全“:船舶智能监控的范式变化
安全
jimmyleeee12 小时前
Agent安全之六:(ASI06)记忆与上下文投毒——当 AI 把“昨天的错误”当成“今天的真理”
网络·人工智能·安全
QYR-分析12 小时前
7.0% 年增!新能源汽车 EPB 电机赛道升温,安全执行件的博弈正在底盘上演
安全·汽车