跨域安全漏洞的挖掘方法

一. 漏洞类型

存在跨域问题/不安全的请求方法

二. 检查步骤:

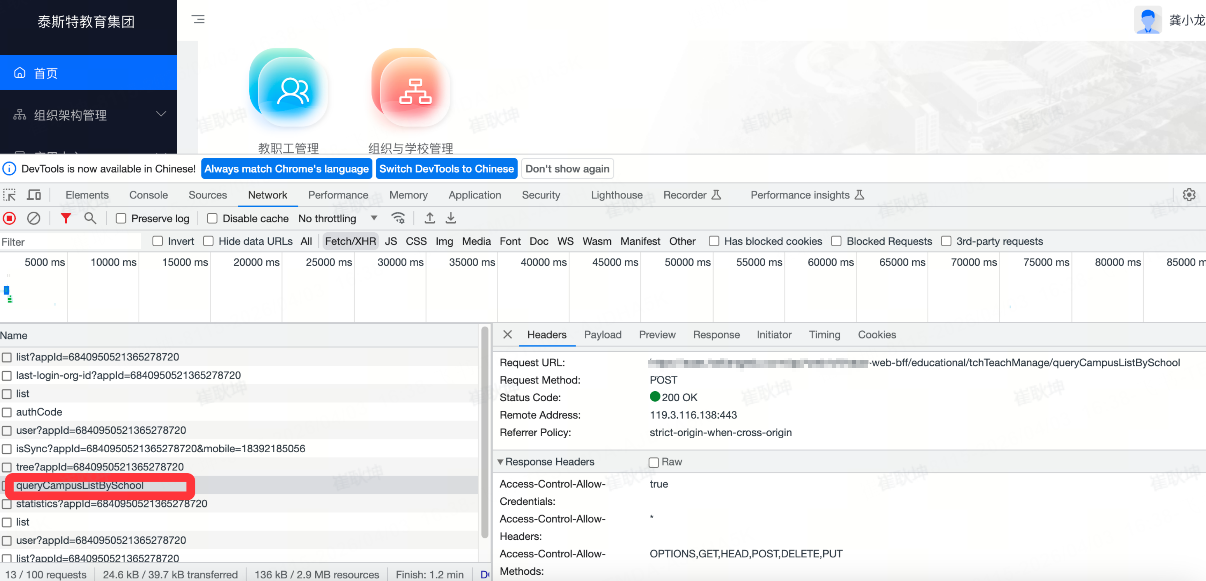
(1)检查网络请求:在开发者工具的 "Network"(网络)选项卡中,观察请求的状态和响应头信息。如果请求的状态是 "Blocked"(被阻止)或响应头中包含 "Access-Control-Allow-Origin"(允许跨域请求的源)相关的字段,就表示存在跨域问题。

(2)查看响应头信息:在网络请求的详情中,查看响应头信息。跨域请求的响应头通常包括 "Access-Control-Allow-Origin"、"Access-Control-Allow-Methods"、"Access-Control-Allow-Headers" 等字段,它们指示了允许跨域请求的源、方法和头部和不安全的请求方法(例:OPTIONS等)
相关推荐
kingx318 小时前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo20 小时前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套20 小时前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
是真的小外套1 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全
是真的小外套1 天前
网络安全实战第14期:Week2周末闯关
网络·安全·web安全
是真的小外套2 天前
网络安全实战第13期:侦察报告撰写
安全·web安全
是真的小外套2 天前
网络安全实战第15期:SQL注入根源之一条拼接语句的警示
sql·安全·web安全
m0_547486662 天前
《Web安全实践》全套PPT课件2026(暨南大学)
安全·web安全
jimmyleeee2 天前
Agent安全之八:OWASP ASI08 级联失效------当每一个 Agent 都“正确”,系统却走向灾难
网络·安全·web安全
其实防守也摸鱼3 天前
Chrome 扩展安全攻防实录:从攻击面到防御实践
开发语言·前端·网络·chrome·安全·web安全·php