Chamilo是一款开源学习管理系统(LMS),专注于易用性和可访问性,采用PHP开发,支持LAMP/WAMP环境。其核心功能涵盖课程创建、学习路径设计、进度跟踪及评估,支持文档、视频、音频等多媒体资源管理。系统提供仪表盘数据可视化、论坛、即时消息等协作工具,并支持ONLYOFFICE等第三方集成以实现文档实时协作。全球超4000万用户使用,适用于教育机构、企业培训及社区学习场景,强调数据安全与多语言支持。
国家信息安全漏洞共享平台于2026-03-26公布该程序存在命令注入漏洞。
漏洞编号:CNVD-2026-14971、CVE-2025-50196
影响产品:Chamilo <1.11.30
漏洞级别:高
公布时间:2026-03-26
漏洞描述:Chamilo editinstance.php文件存在操作系统命令注入漏洞,该漏洞源于文件/plugin/vchamilo/views/editinstance.php对POST参数main_database处理不当,攻击者可利用该漏洞在系统上执行任意操作系统命令。
解决办法:
厂商已发布漏洞修复程序,请及时更新:https://www.cnvd.org.cn/patchInfo/show/836746。同时你也可以使用【[护卫神·防入侵系统](https://www.hws.com/soft/frq/ "护卫神·防入侵系统")】的"注入防护"模块来解决该注入漏洞,不止对该漏洞有效,对网站所有的SQL注入漏洞和跨脚本漏洞都可以防护。
1、SQL注入防护和XSS跨站攻击防护
【护卫神·防入侵系统】自带的SQL注入防护模块(如图一)除了拦截SQL注入,还可以拦截XSS跨站脚本(如图二),一并解决Chamilo的其他安全漏洞,拦截效果如图三。
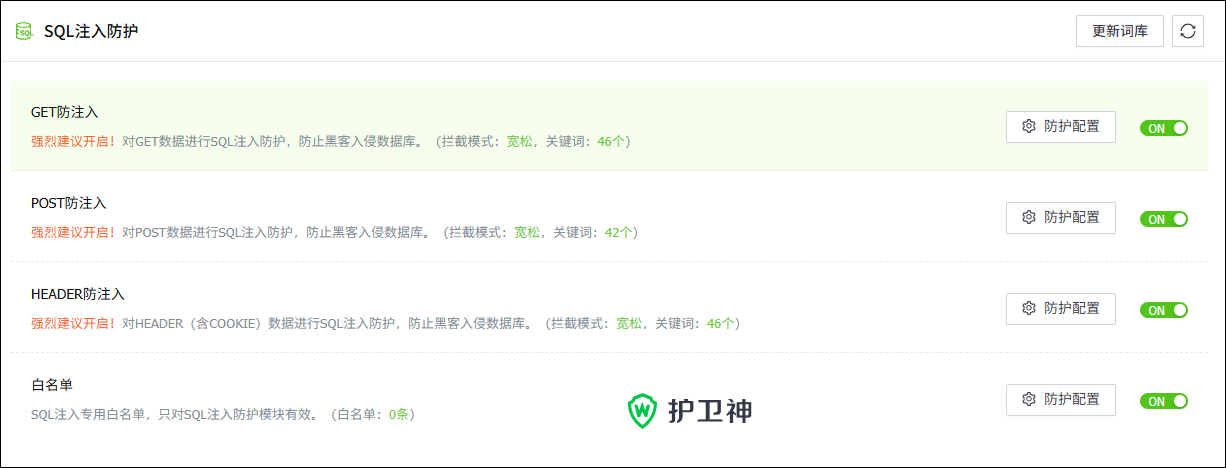
(图一:Chamilo防护SQL注入攻击)
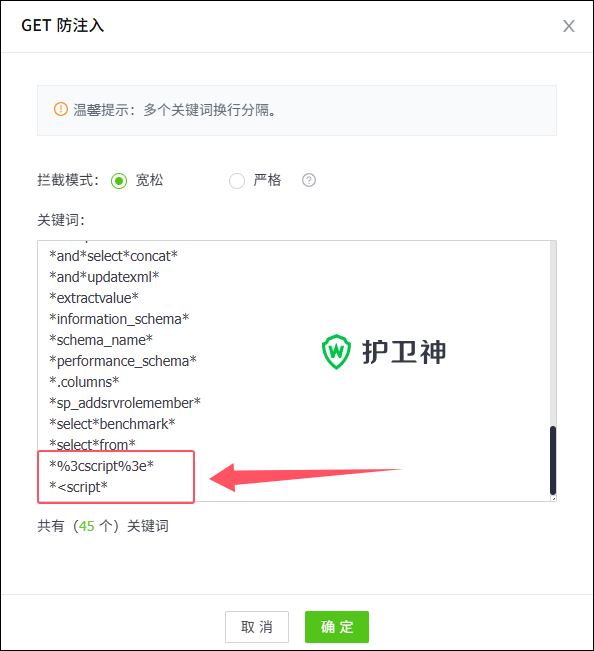
(图二:Chamilo防护XSS跨站脚本攻击)
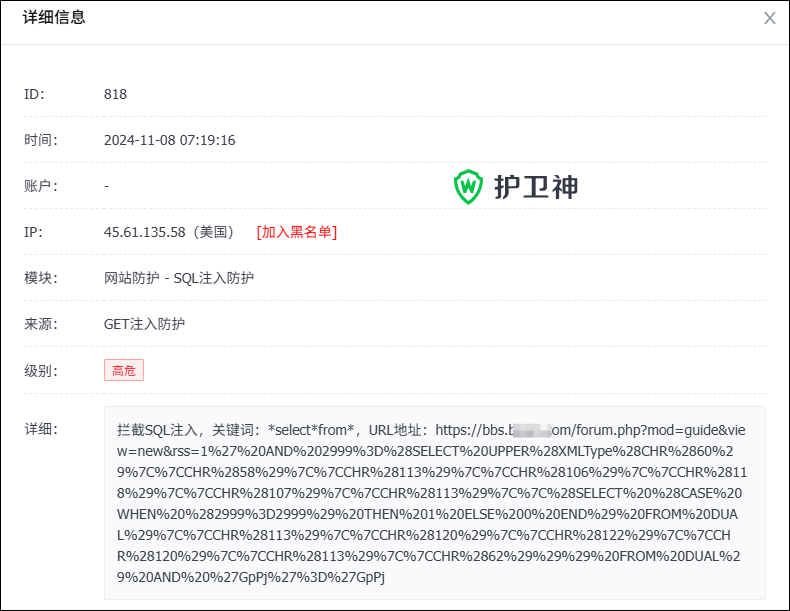
(图三:SQL注入拦截效果)