渗透测试报告的核心是"如实记录漏洞、清晰呈现流程",很多人觉得撰写复杂,其实只要抓住"漏洞发现---漏洞验证---报告呈现"三个核心环节,就能写出规范且易懂的报告。全程无需堆砌专业术语,重点是把"怎么找到漏洞、怎么确认漏洞、怎么说明漏洞"讲清楚,下面结合完整流程,通俗拆解撰写要点。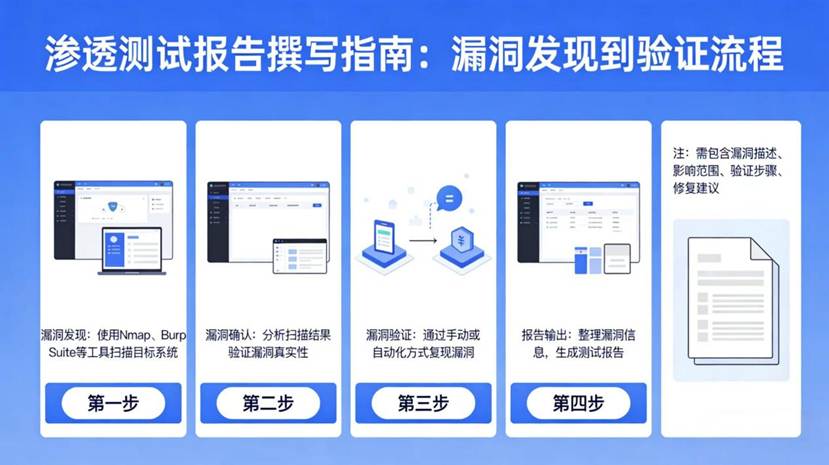
第一步:漏洞发现,做好"全面记录"
漏洞发现是撰写报告的基础,核心是"不遗漏、不模糊"。测试人员模拟黑客攻击时,每发现一个可疑漏洞,都要详细记录关键信息:一是漏洞位置,比如"网站登录接口""后台管理系统权限页面";二是发现方式,比如"通过弱密码尝试登录""利用接口参数篡改漏洞测试";三是初步现象,比如"输入简单密码即可登录""篡改参数后可查看他人数据"。记录时不用太专业,只要能让阅读者清楚"漏洞在哪、怎么找到的"即可。
第二步:漏洞验证,确保"真实有效"
漏洞验证是报告的核心环节,目的是排除"误判漏洞",证明漏洞确实存在且有风险。撰写时要明确两个关键点:一是验证步骤,按"操作顺序"写清楚,比如"1. 访问网站登录页;2. 输入账号admin,密码123456;3. 成功登录后台,无需验证验证码",步骤要可复现,他人按步骤操作能找到同样漏洞;二是风险确认,说明漏洞被利用的后果,比如"该弱密码漏洞可让黑客轻松登录后台,篡改网站数据、窃取用户信息"。
第三步:报告整合,规范"呈现逻辑"
漏洞发现和验证完成后,按逻辑整合到报告中,整体结构简洁明了即可。核心包含3部分:一是漏洞概述,汇总所有发现的漏洞,标注风险等级(高危、中危、低危);二是详细漏洞说明,每个漏洞对应"发现记录+验证步骤+风险后果",一一对应不混乱;三是修复建议,结合漏洞特点,给出可操作的修复方法,比如"弱密码漏洞建议设置复杂密码,开启验证码验证"。
总结来说,撰写渗透测试报告,核心是"围绕漏洞,讲清流程"。不用追求专业术语的堆砌,只要如实记录发现过程、清晰呈现验证步骤、给出实用修复建议,就能形成一份有价值、易理解的报告,为企业加固安全防御提供明确指引。