一个臭名昭著的黑客组织正在全球范围内通过部署破坏性极强的Medusa勒索软件制造大规模混乱。被微软威胁情报部门追踪为Storm-1175的这些黑客,已将安全漏洞发现与补丁安装之间的时间差变成了一场高速竞赛。
微软研究人员发现,Storm-1175专门攻击尚未安装安全更新的边界脆弱资产------这些系统和设备将企业私有网络直接连接到公共互联网。
24小时闪电战
据报道,该组织专注于N-day漏洞(即已公开披露的安全缺陷)。与其他潜伏数月的黑客不同,Storm-1175往往在几天内就能完成攻击。在某些案例中,他们仅用24小时就完成了数据窃取和全网加密。"该组织在漏洞披露与补丁可用之间的窗口期快速轮换漏洞利用手段,"微软研究人员指出。
这种高效率在最近针对SAP NetWeaver系统(CVE-2025-31324)的攻击中显露无遗。该漏洞于2025年4月24日披露,次日该组织就已利用其发动Medusa勒索软件攻击。这种速度给英国、美国和澳大利亚的学校、律所及医院造成了严重破坏。
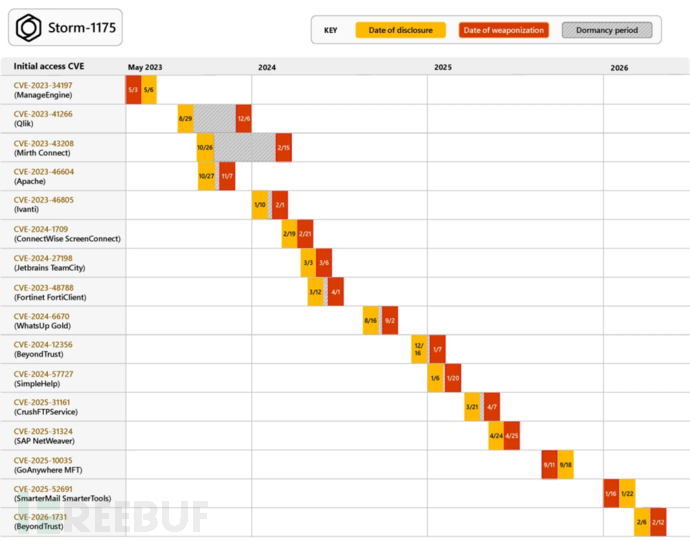
漏洞利用与披露时间线(图片来源:微软)
恶意工具的标准化使用
深入调查显示,该组织自2023年以来已利用超过16种不同漏洞,包括Papercut(CVE-2023-27351)和JetBrains TeamCity(CVE-2024-27198)等软件。他们使用0Day漏洞的能力同样惊人------2026年初,他们在SmarterMail(CVE-2026-23760)漏洞被公开前整整一周就完成了攻击。
入侵得手后,他们会劫持AnyDesk、ConnectWise ScreenConnect等日常办公工具进行隐蔽横向移动。研究人员在博客中指出,他们还使用PDQ Deployer工具实现勒索软件批量部署,并通过Rclone和Bandizip进行文件打包窃取。
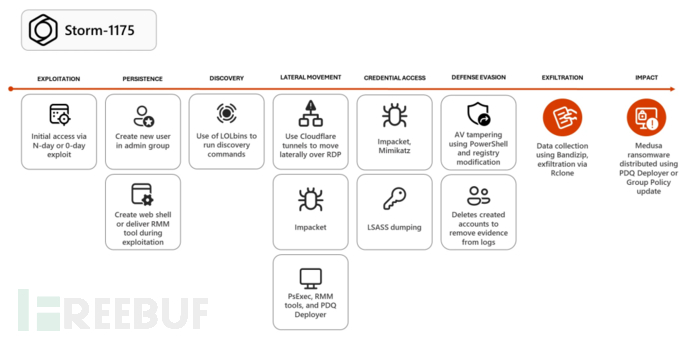
Storm-1175攻击链(图片来源:微软)
瘫痪系统防御机制
Storm-1175尤其擅长安全机制篡改------获取初始访问权限后,他们常通过特殊权限将C:\驱动器添加至杀毒软件排除路径,使系统对勒索软件运行视而不见。
安全专家建议企业必须加快补丁安装速度,启用篡改防护等功能也可阻止黑客关闭杀毒软件。
行业专家深度解析
这些攻击活动的精密程度使其区别于普通网络犯罪。SafeBreach高级销售工程师Adrian Culley向Hackread.com表示:"Storm-1175代表着黑客运作方式的重大转变。他们能在几小时内将新漏洞武器化,这对依赖传统慢速安全检查的企业构成致命威胁。"
"该组织与Medusa勒索软件的关联活动呈现出明显的速度升级------从初始入侵到数据外泄仅需数小时而非数日。这与MedusaLocker等依赖RDP暴力破解的 opportunistic攻击有本质区别。Storm-1175采用精心设计的攻击剧本,通过漏洞组合利用和远程管理工具加速横向移动。"
"这暴露出攻击速度与企业防御验证机制间的严重脱节。定点评估和静态扫描无法应对这种节奏,安全团队需要持续实景验证攻击路径,才能在漏洞被利用前识别并消除风险。"