一、引言
1.1 核心概念定义
网络设备基本配置是指对路由器、交换机等网络基础设施进行初始化部署、状态管理、功能配置的标准化操作集合,是所有网络架构落地的基础环节。
1.2 软考考察权重
该知识点属于软考网络工程师案例分析题核心考察模块,根据近 10 年真题统计,平均分值占比达 11 分,考察形式以命令填空、配置纠错、场景配置设计为主,要求考生熟练掌握华为 VRP 平台的标准配置语法。
1.3 技术发展脉络
网络设备配置经历了三代演进:第一代是早期厂商私有命令行体系,不同厂商配置逻辑完全不兼容;第二代以华为 VRP、思科 IOS 为代表,形成了层次化视图、标准化命令的成熟体系;当前正向第三代自动化配置演进,支持 NETCONF、RESTCONF 等可编程接口,但命令行配置仍是软考考察的核心内容。
1.4 本文知识覆盖
本文系统梳理华为网络设备的配置入门全流程,包含设备启动与登录方式、命令行视图体系、基础状态查看命令、接口与管理线路配置四大核心模块,所有内容均符合《软考网络工程师考试大纲》对设备配置的能力要求。
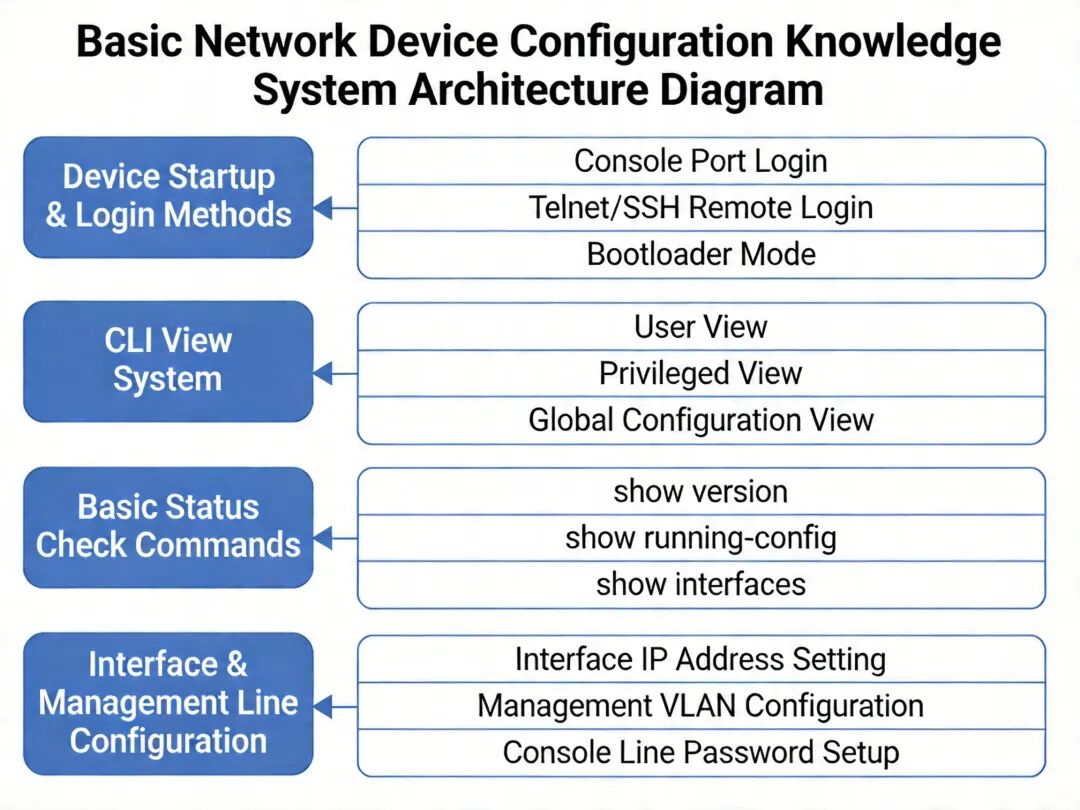
网络设备基础配置知识体系图谱
二、网络设备的启动与配置方式
2.1 设备启动与软件系统
华为网络设备的运行依赖两类核心软件,二者协同完成设备初始化与功能承载:
Bootrom 引导程序 :是设备上电后运行的第一段代码,负责硬件自检、系统引导。设备开机时按Ctrl+Break组合键可进入 Bootrom 菜单,支持系统镜像升级、密码清除、手动引导系统等应急操作,是设备故障恢复的核心入口。
VRP 通用路由平台 :是华为网络设备的操作系统,主流版本包括 VRP5 和 VRP8 两个分支:VRP5 面向中低端路由器、交换机,是当前园区网络的主流部署版本;VRP8 采用分布式架构,面向高端核心路由器、数据中心交换机,支持更高的转发性能与可编程能力。
设备完整启动流程为 :Bootrom 硬件自检 → 加载 VRP 系统镜像 → 加载 saved-configuration 启动配置文件 → 进入命令行交互界面。
2.2 配置保存机制
华为设备将配置分为两类存储区域:
运行配置(current-configuration):存储在设备内存中,所有实时修改的配置均保存在该区域,设备重启后数据丢失。
启动配置(saved-configuration):存储在 Flash 或 NVRAM 等非易失性存储介质中,设备启动时自动加载该文件。
配置修改完成后必须执行用户视图下的save命令,将运行配置写入启动配置文件,否则重启后所有修改失效。软考案例题中常以 "配置后重启失效" 为场景,考察配置保存的操作要求。
2.3 设备登录方式对比
网络设备支持四类管理登录方式,不同方式的技术要求与适用场景存在明确差异,是软考选择题与案例题的高频考点:
| 配置方式 | 是否需要 IP 地址 | 连接介质与实现方式 | 特点与适用场景 |
|---|---|---|---|
| Console | 否 | Console 线连接 PC 串口,通过 SecureCRT、Putty 等终端软件登录,采用 RS-232 串行通信协议 | 首次设备初始化、设备网络故障无法远程访问时的唯一管理方式,是所有网络设备的标准配置接口 |
| Telnet | 是 | 基于 TCP 23 端口,通过 IP 网络远程登录命令行界面 | 配置简单、资源消耗低,但所有数据明文传输,存在密码泄露、配置篡改风险,仅建议在隔离的运维内网临时使用 |
| STelnet(SSH) | 是 | 基于 TCP 22 端口,采用 SSH 加密协议传输数据 | 支持身份认证、数据加密、完整性校验,安全性高,是当前远程管理的推荐方案,符合等保 2.0 对设备管理的安全要求 |
| Web | 是 | 通过浏览器访问设备 IP 地址,采用 HTTP/HTTPS 协议 | 图形化操作直观,适合入门用户配置简单功能,但高级功能支持不全,性能低于命令行方式,一般用于小型网络设备管理 |
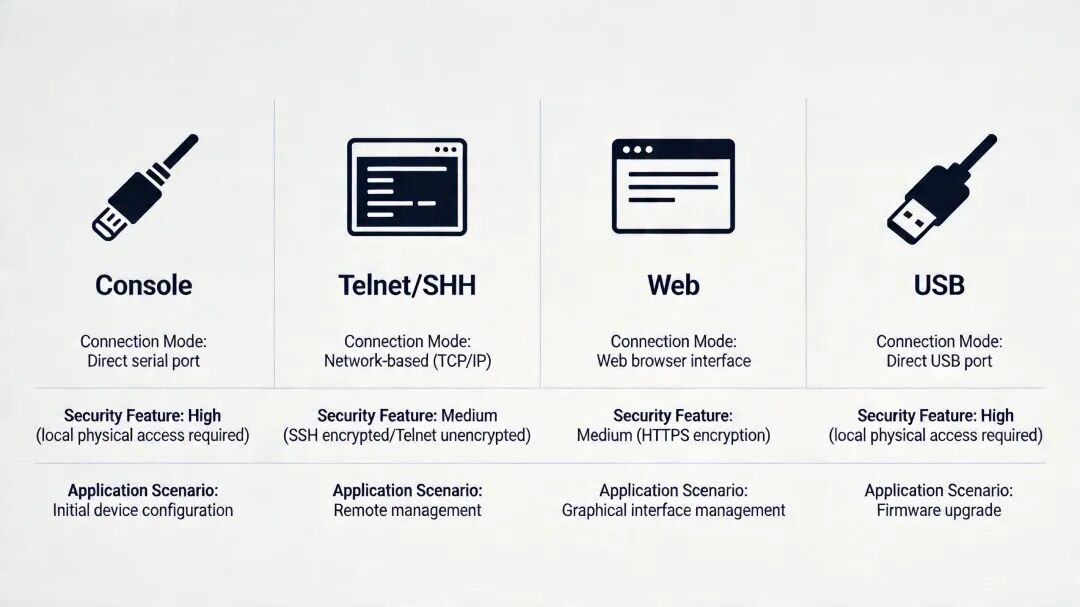
四类设备登录方式拓扑对比图
三、命令行视图与用户权限体系
3.1 层次化命令视图
华为 VRP 系统采用分层视图结构,不同视图下可执行的命令范围严格隔离,是配置操作的基础框架,核心视图切换流程如下:
用户视图:提示符为<设备名>,是登录设备后的默认视图,仅支持查看设备状态、执行 ping、tracert 等诊断命令、保存配置等基础操作。
系统视图:用户视图下执行system-view命令进入,提示符为设备名,支持全局配置修改、进入功能子视图等操作,是配置的核心入口。
功能子视图:从系统视图可进入各类专项配置视图,常见包括:
接口视图:执行interface 接口类型 接口编号进入,如interface GigabitEthernet 0/0/1,提示符为设备名-接口类型接口编号,用于配置接口速率、IP 地址、VLAN 等参数。
VLAN 视图:执行vlan VLAN编号进入,如vlan 10,提示符为设备名-vlan10,用于配置 VLAN 名称、端口成员等参数。
用户界面视图:执行user-interface 接口类型 编号进入,如user-interface vty 0 4,用于配置 Console、VTY 等管理线路的认证参数。
视图切换支持两个退回操作:quit命令退回上一级视图,return命令或快捷键Ctrl+Z直接退回到用户视图。
典型配置示例:
<HUAWEI>system-view
[HUAWEI] sysname R1    # 系统视图下修改设备名称
[R1] interface gigabitethernet 0/0/1    # 进入GE0/0/1接口视图
[R1-GigabitEthernet0/0/1] quit          # 退回系统视图
[R1] vlan 10                            # 进入VLAN 10视图
[R1-vlan10] return                      # 直接退回到用户视图<HUAWEI>
3.2 用户权限级别体系
VRP 系统采用两级权限映射机制,将用户划分为 16 个级别(0-15 级),命令划分为 4 个级别(0-3 级),不同级别用户可执行的命令范围严格受控:
0 级(参观级):仅可执行 0 级命令,包括 ping、tracert 等网络诊断命令、telnet 等远程登录命令,用于网络连通性验证,无法查看或修改配置。
1 级(监控级):可执行 0、1 级命令,包括大部分 display 状态查看命令,用于设备状态监控,无法修改配置。
2 级(配置级):可执行 0、1、2 级命令,包括 IP 地址配置、VLAN 配置、路由配置等业务配置命令,是日常运维的常用权限级别。
3-15 级(管理级):可执行所有 0-3 级命令,包括 debugging 诊断命令、配置文件删除、系统升级等核心操作,其中 3 级为默认最高权限,4-15 级可根据需求自定义命令范围。
软考中常考察权限级别的对应关系,如 "查看当前配置命令属于 3 级命令,需要管理级权限才可执行"。
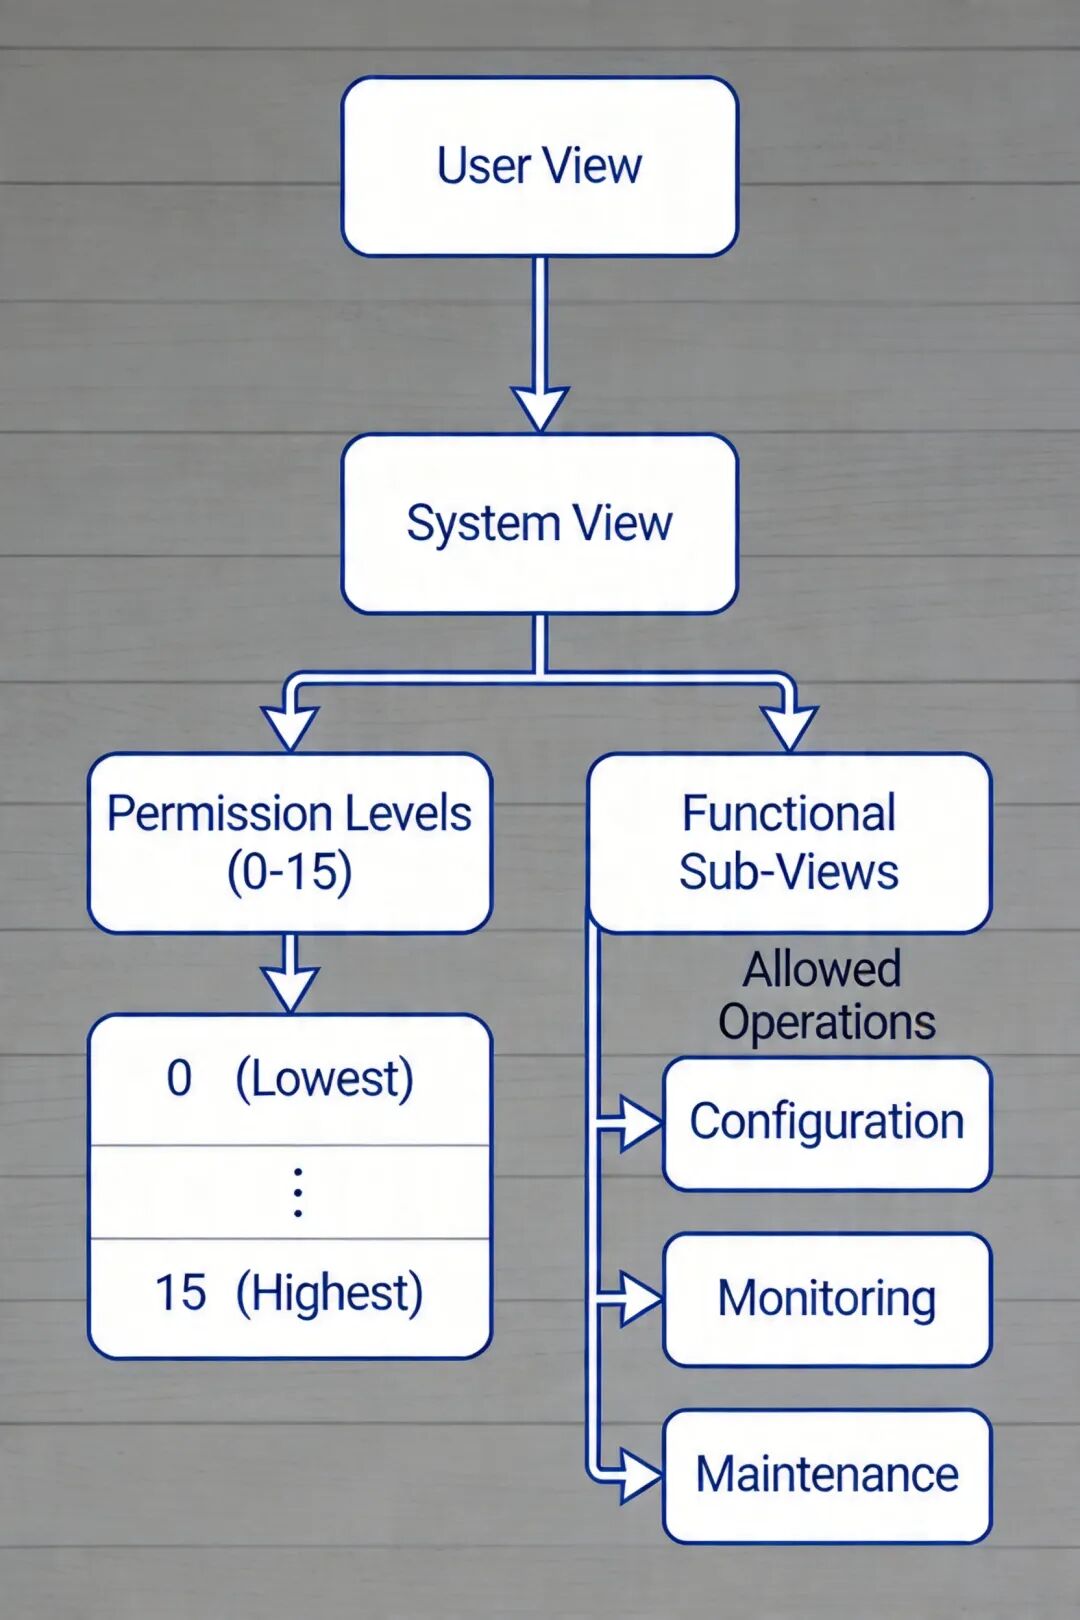
华为 VRP 视图与权限体系映射图
四、基础信息查看与排错命令
display 命令是设备状态监控与故障排查的核心工具,软考要求熟练掌握以下 12 个高频命令的功能与输出分析:
display current-configuration:查看设备当前内存中的运行配置,是验证配置是否生效、排查配置错误的核心命令,软考案例题中常要求通过该命令的输出定位配置问题。
display saved-configuration:查看 Flash 中存储的启动配置,用于验证配置是否已保存,对比运行配置与启动配置的差异。
display version:查看 VRP 系统版本、设备型号、CPU 内存参数、连续运行时间,用于设备资产盘点、兼容性验证。
display interface brief:简要查看所有物理接口的物理状态、协议状态、IP 地址、带宽利用率,是接口故障排查的首选命令,输出中物理状态为Up表示接口硬件连接正常,协议状态为Up表示二层协商成功。
display ip interface brief:仅查看三层接口的 IP 地址、协议状态,用于路由配置排查,比display interface brief输出更简洁。
display ip routing-table:查看 IP 路由表,包含目的网络、下一跳、出接口、路由优先级等核心信息,是路由故障排查的核心命令,软考中常要求根据路由表输出判断路由配置是否正确。
display arp:查看 ARP 地址解析表,包含 IP 地址、MAC 地址、出接口映射关系,用于二层连通性故障排查,如同一 VLAN 内设备无法 ping 通可检查 ARP 表是否正常学习。
display vlan:查看 VLAN 配置信息,包含 VLAN 编号、名称、成员端口,是 VLAN 配置验证的核心命令。
display mac-address:查看 MAC 地址表,包含 MAC 地址、所属 VLAN、出接口映射关系,用于二层转发故障排查,如交换机端口学习不到 MAC 地址可判断链路或 VLAN 配置错误。
display stp brief:查看生成树协议的端口状态、角色,用于二层环路排查,若端口状态为Discarding表示该端口被生成树阻塞。
display acl all:查看所有访问控制列表的配置与命中计数,用于流量控制、安全策略故障排查。
display trapbuffer:查看设备的告警日志缓冲区,包含接口 Up/Down、认证失败等事件记录,是故障定位的核心信息来源,软考真题曾直接考察该命令的功能。
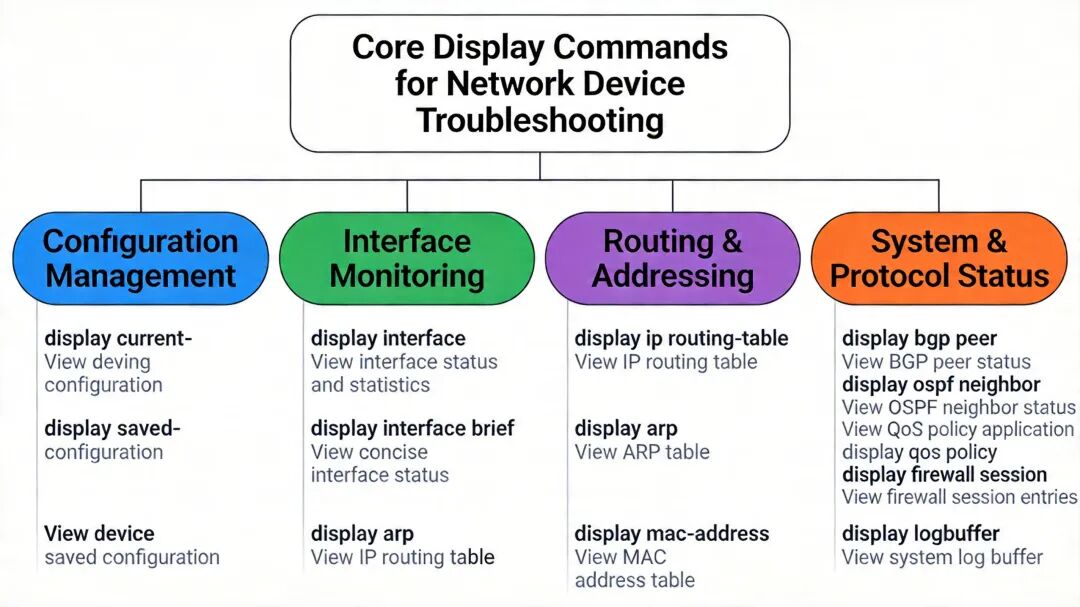
核心 display 命令功能分类树状图
五、基础接口与管理线路配置
5.1 物理接口基础配置
物理接口配置是所有网络功能的基础,核心配置项包括双工模式、速率、IP 地址,典型配置如下:
`[HUAWEI] interface gigabitethernet 0/0/1
[HUAWEI-GigabitEthernet0/0/1] undo negotiation auto  #关闭自动协商,强制配置接口参数
[HUAWEI-GigabitEthernet0/0/1] speed 100             # 强制接口速率为100Mbps,可选参数为10/100/1000
[HUAWEI-GigabitEthernet0/0/1] duplex full           # 强制全双工模式,可选参数为half(半双工)/full(全双工)
[HUAWEI-GigabitEthernet0/0/1] ip address 192.168.1.1 24  # 配置IP地址,24表示子网掩码长度255.255.255.0`
配置注意事项:对接的两个接口必须配置相同的速率与双工模式,否则会出现接口协商失败、丢包等问题。自动协商模式下若两端协商结果不一致,可手动强制参数。
5.2 VTY 远程登录线路配置
VTY(虚拟终端线路)用于支持 Telnet、SSH 远程登录,推荐采用 SSH+AAA 认证的安全配置方案,典型配置如下:
[HUAWEI] telnet server enable #若使用Telnet则启用该服务,推荐禁用
[HUAWEI] ssh server enable # 启用SSH服务
[HUAWEI] user-interface vty 0 4 # 进入0-4号共5个VTY线路视图,支持最多5个用户同时登录
[HUAWEI-ui-vty0-4] authentication-mode aaa # 采用AAA认证模式,支持用户权限精细化管理
[HUAWEI-ui-vty0-4] protocol inbound ssh # 仅允许SSH接入,可选参数为telnet/ssh/all
[HUAWEI-ui-vty0-4] user privilege level 15 # 配置该线路用户的默认权限级别,若采用AAA认证则以AAA配置为准
[HUAWEI-ui-vty0-4] quit
[HUAWEI] aaa # 进入AAA配置视图
[HUAWEI-aaa] local-user admin password cipher Admin@123 # 创建本地用户admin,密码采用密文存储,符合密码复杂度要求(包含大小写、数字、特殊字符)
[HUAWEI-aaa] local-user admin privilege level 15 # 配置用户权限为15级管理级
[HUAWEI-aaa] local-user admin service-type ssh # 指定用户仅允许SSH服务接入,可选参数包括telnet、web、ftp等5.3 Console 口登录配置
Console 口是设备的本地管理接口,需配置认证避免未授权访问,典型配置如下:
[HUAWEI] user-interface console 0
[HUAWEI-ui-console0] authentication-mode password   采用密码认证模式,可选aaa认证模式[HUAWEI-ui-console0] set authentication password cipher Huawei@123  # 配置密文密码
[HUAWEI-ui-console0] idle-timeout 15 0              # 配置闲置超时时间为15分钟,避免未退出会话被误用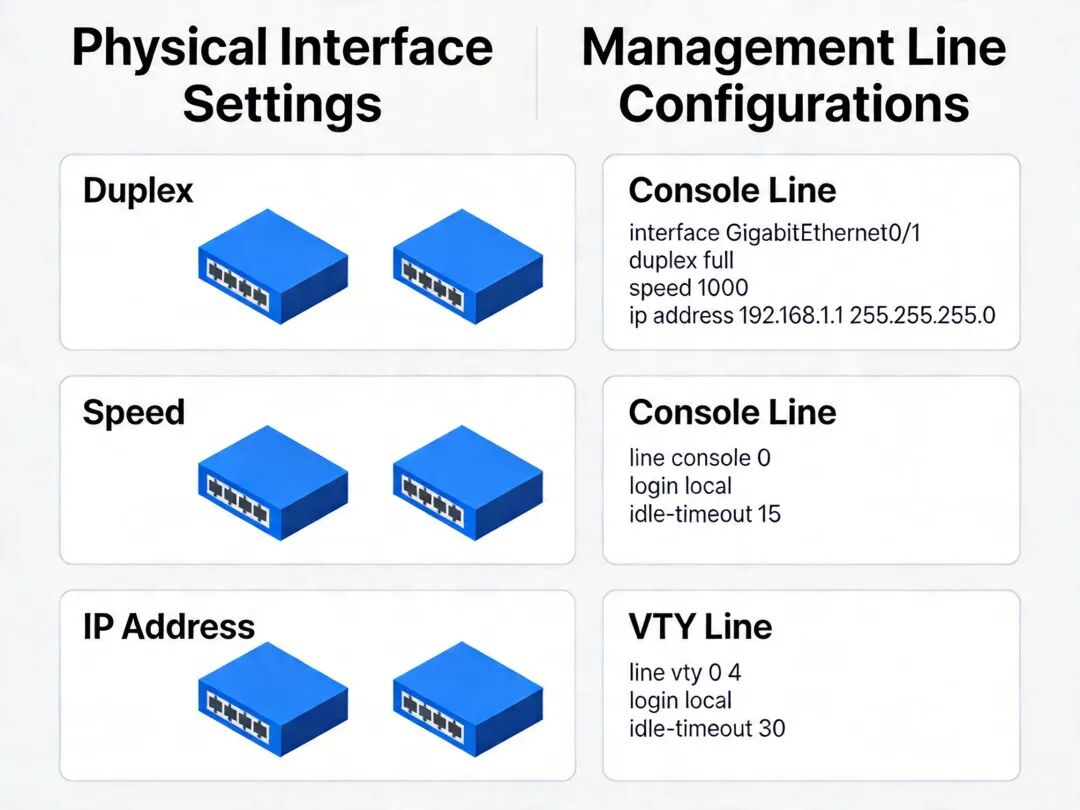
接口与管理线路配置逻辑拓扑图
六、前沿发展与软考趋势
6.1 技术演进方向
当前网络设备配置正向自动化、智能化方向发展:
可编程配置接口:NETCONF(RFC 6241)、RESTCONF(RFC 8040)等标准化接口逐步替代传统命令行,支持批量配置、自动化运维,已经在数据中心网络、大规模园区网络中广泛应用。
配置即代码(IaC):通过 Ansible、Terraform 等工具实现配置的版本化管理、自动化部署,大幅提升大规模网络的运维效率。
6.2 软考考察趋势
近 3 年软考真题中,设备配置类题目开始融入少量自动化配置基础概念,但核心考察点仍集中在传统命令行配置,重点包括:
登录方式的安全性对比,SSH 配置的完整流程
命令视图的切换逻辑,权限级别的对应关系
核心 display 命令的功能与输出分析
接口、VTY 线路的配置纠错
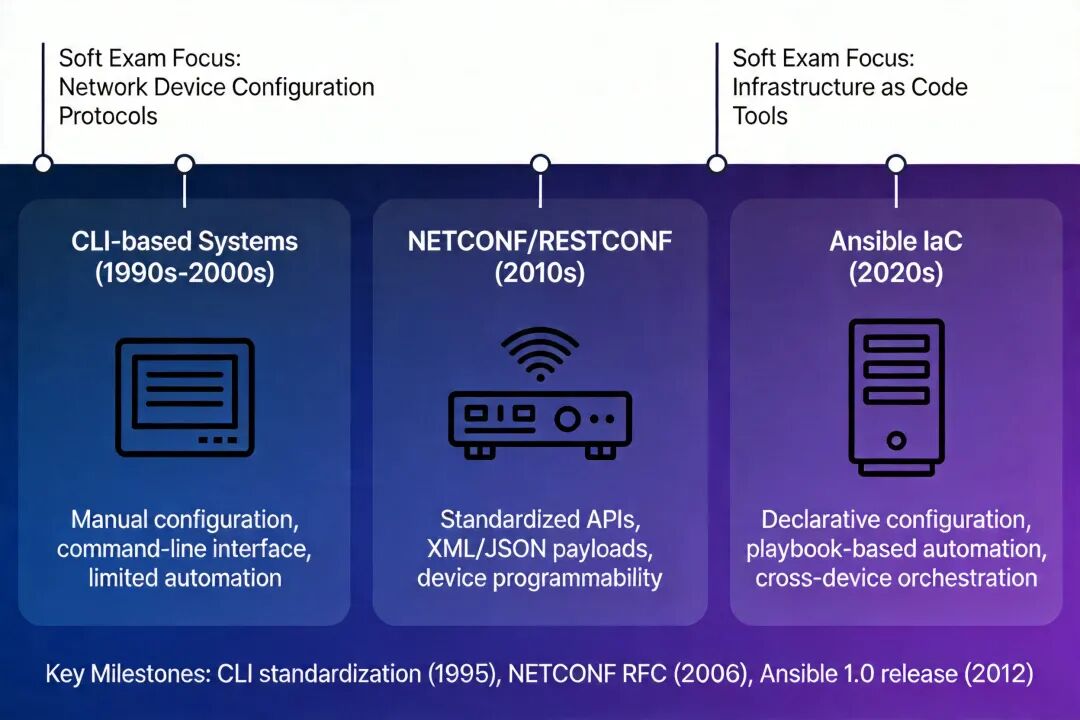
网络设备配置技术演进路线图
七、总结与备考建议
7.1 核心知识点提炼
华为设备启动分为 Bootrom 引导、VRP 加载、配置文件加载三个阶段,配置修改后必须执行save命令保存。
四类登录方式中,Console 用于首次配置与故障恢复,SSH 是推荐的远程管理方式,Telnet 因明文传输存在安全风险。
VRP 采用分层视图结构,用户视图→系统视图→功能子视图是标准配置路径,用户权限分为 16 级,对应 4 级命令权限。
核心 display 命令覆盖状态查看、故障排查全场景,需熟练掌握每个命令的功能与输出含义。
接口配置需保证两端速率、双工模式一致,VTY 线路推荐采用 SSH+AAA 认证的安全方案。
7.2 软考考试重点提示
高频考点:登录方式对比、命令视图提示符识别、display 命令功能、SSH 配置流程,选择题与案例题均会涉及。
易错点:运行配置与启动配置的差异、权限级别的对应关系、接口配置的两端一致性要求。
7.3 实践与备考建议
利用华为 eNSP 模拟器搭建实验环境,完成本文所有配置实验,形成命令行操作的肌肉记忆。
重点记忆核心命令的语法,注意软考中配置命令不区分大小写,但参数需符合 VRP 语法规范。
结合历年案例分析题,练习根据配置输出定位错误、补全配置的答题思路。
下篇预告:掌握通用基础配置后,我们将进入交换机专属配置模块,系统学习 VLAN 的规划与配置(Access/Trunk/Hybrid 接口)、端口安全、MAC 地址表管理、端口镜像等核心交换功能,支撑独立完成园区交换网络的规划与实施。