漏洞修复案例:ArcGIS Server REST 服务目录敏感信息泄露

1.漏洞概述

风险名称:ArcGIS REST /arcgis/rest/services/ 敏感信息泄露漏洞

风险等级:中危

漏洞原理:ArcGIS Server 安装后,默认启用"服务目录 (Services Directory)"功能。该功能提供了一个无需身份验证的 Web 界面(https://<server>:6443/arcgis/rest/services/),用于浏览和发现已发布的所有 GIS 服务。在未授权的情况下,攻击者可直接访问此页面,获取服务器上所有服务的详细信息,包括服务名称、类型、图层结构、甚至潜在的数据源元数据。若此服务暴露于公网,将为后续的针对性攻击(如服务滥用、数据窃取等)提供便利。
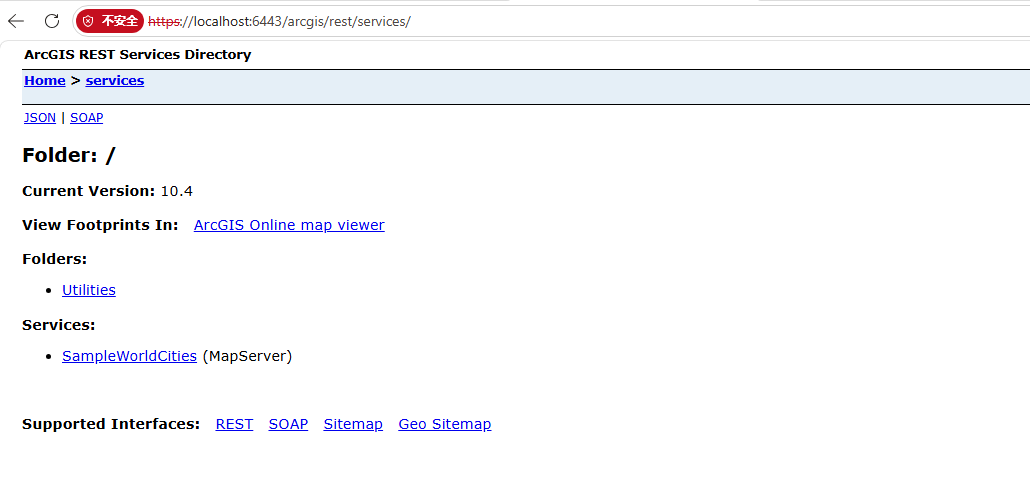
2.风险影响

信息泄露:攻击者可枚举服务器上所有可用的 GIS 服务。

攻击面扩大:泄露的服务信息可作为进一步渗透测试或攻击的入口点。

合规风险:违反了最小权限和安全默认配置的安全原则。

3.修复目标

禁用 ArcGIS Server 的"服务目录"功能,强制所有对 REST API 的访问都必须通过有效的身份认证,从而彻底消除此信息泄露风险。

4.详细修复步骤

为确保操作的严谨性,请遵循以下步骤进行修复:

(1).登录管理后台

https://localhost:6443/arcgis/admin/

输入siteadmin账户密码
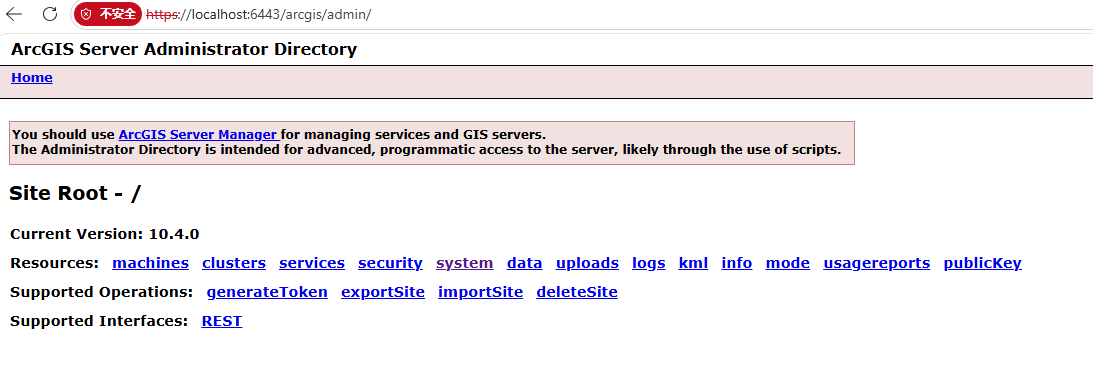
(2)定位安全配置

在管理界面中,依次导航system --handlers --rest--servicesdirectory
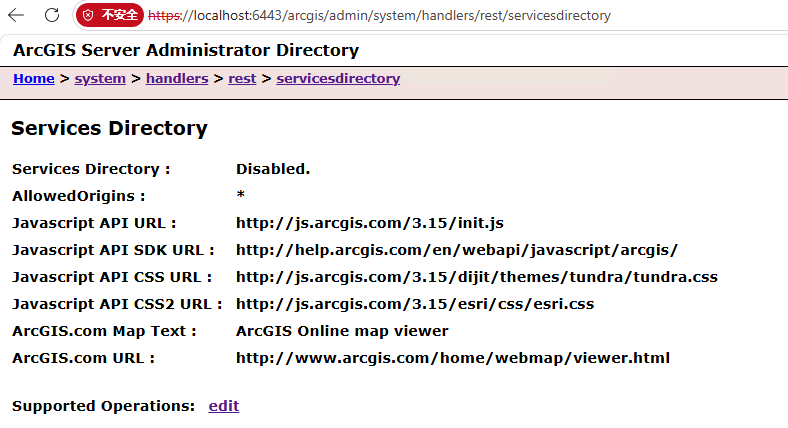
(3) 禁止服务目录

点击edit,Services Directory Enabled 取消勾选 然后保存
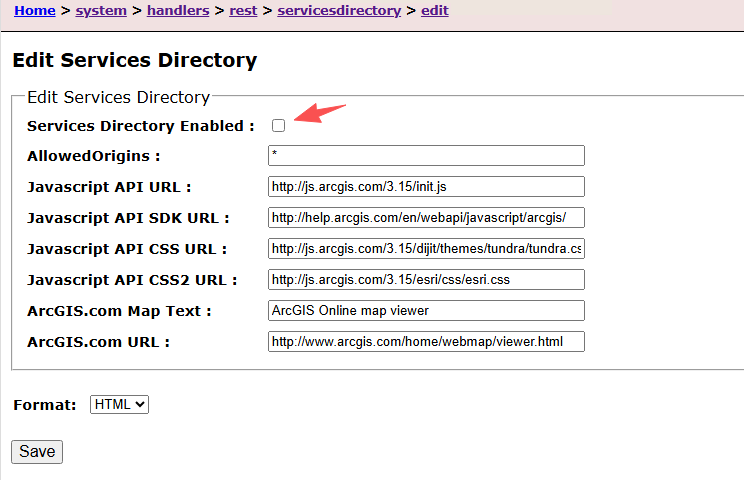
5.修复效果验证

验证方法:在修复操作完成后,尝试再次访问rest服务目录页面

https://localhost:6443/arcgis/rest/services/
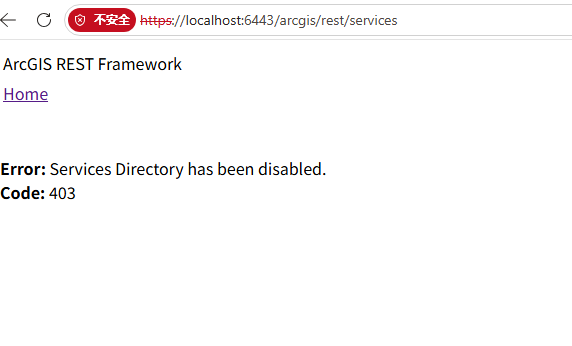
预期结果:页面将不再显示服务列表,而是返回 HTTP 403 Forbidden 错误(或类似的访问拒绝提示)。

这明确表明服务目录已被成功禁用,未授权用户无法再获取任何敏感信息。

结论:至此,该敏感信息泄露漏洞已得到有效处置。

相关推荐
我不会插花弄玉11 小时前
13.多路转接epoll【由浅入深-网络】
网络·c++·epoll
最强小杰12 小时前
某 OpenAI 兼容网关上的 `kimi-k3.1-pro`:Cline、Zed 接入与 SSE 排错示例
java·服务器·网络·ai
HMS工业网络16 小时前
工业远程访问的五项安全部署原则
运维·服务器·安全
知白映川18 小时前
一个不上传数据的工具,怎么知道自己有没有人用
安全·架构
上海潭龙东海科技有限公司18 小时前
智慧堆场动态模型三维实时孪生重构智能管控
大数据·网络·数据库·算法·重构
山东科恩光电19 小时前
安全地毯压敏传感技术在自动化产线与仓储区域的人员检测及联动停机防护方案
安全
jianqiang.xue1 天前
把Agent塞进MCU:工具次数和上下文长度怎么卡
java·前端·网络·单片机·esp32·ai编程
离凌寒1 天前
一、关于qt编写的mqtt工具与tcp工具使用说明
网络·网络协议·tcp/ip
如夏倾城1 天前
五大远程桌面协议:RDP、SSH、VNC/RFB、Citrix ICA/HDX 与 VMware Blast Extreme
运维·windows·网络协议·安全·自动化·ssh·远程工作
羽落•无痕(苏晗默)1 天前
华为数通IA——14、网络服务与应用:TCP/UDP 传输层协议与 FTP、Telnet、SSH 实践
网络·网络协议·tcp/ip·网络安全·华为·udp·信息与通信