一、常规网络安全检查
这类检查一般是上级公司对下级公司的网络安全检查,一是检查网络安全制度;二是检查网络拓扑、网络安全设备、等保登记等;三是漏洞扫描(非必须);另外一种就是体制内的上级对下级的检查,网xin、公an、保mi这类对其他单位的检查。
网络安全制度
这里说白了就是有没有按照公司的网络安全制度去维护子公司的,对于机关事业单位国企来说就是有没有去遵守国家的网络安全法、数据安全法和行业安全法规。这个一般是由带队领导去检查相关的,我们多数去做技术支撑做技术检查的。
网络拓扑图
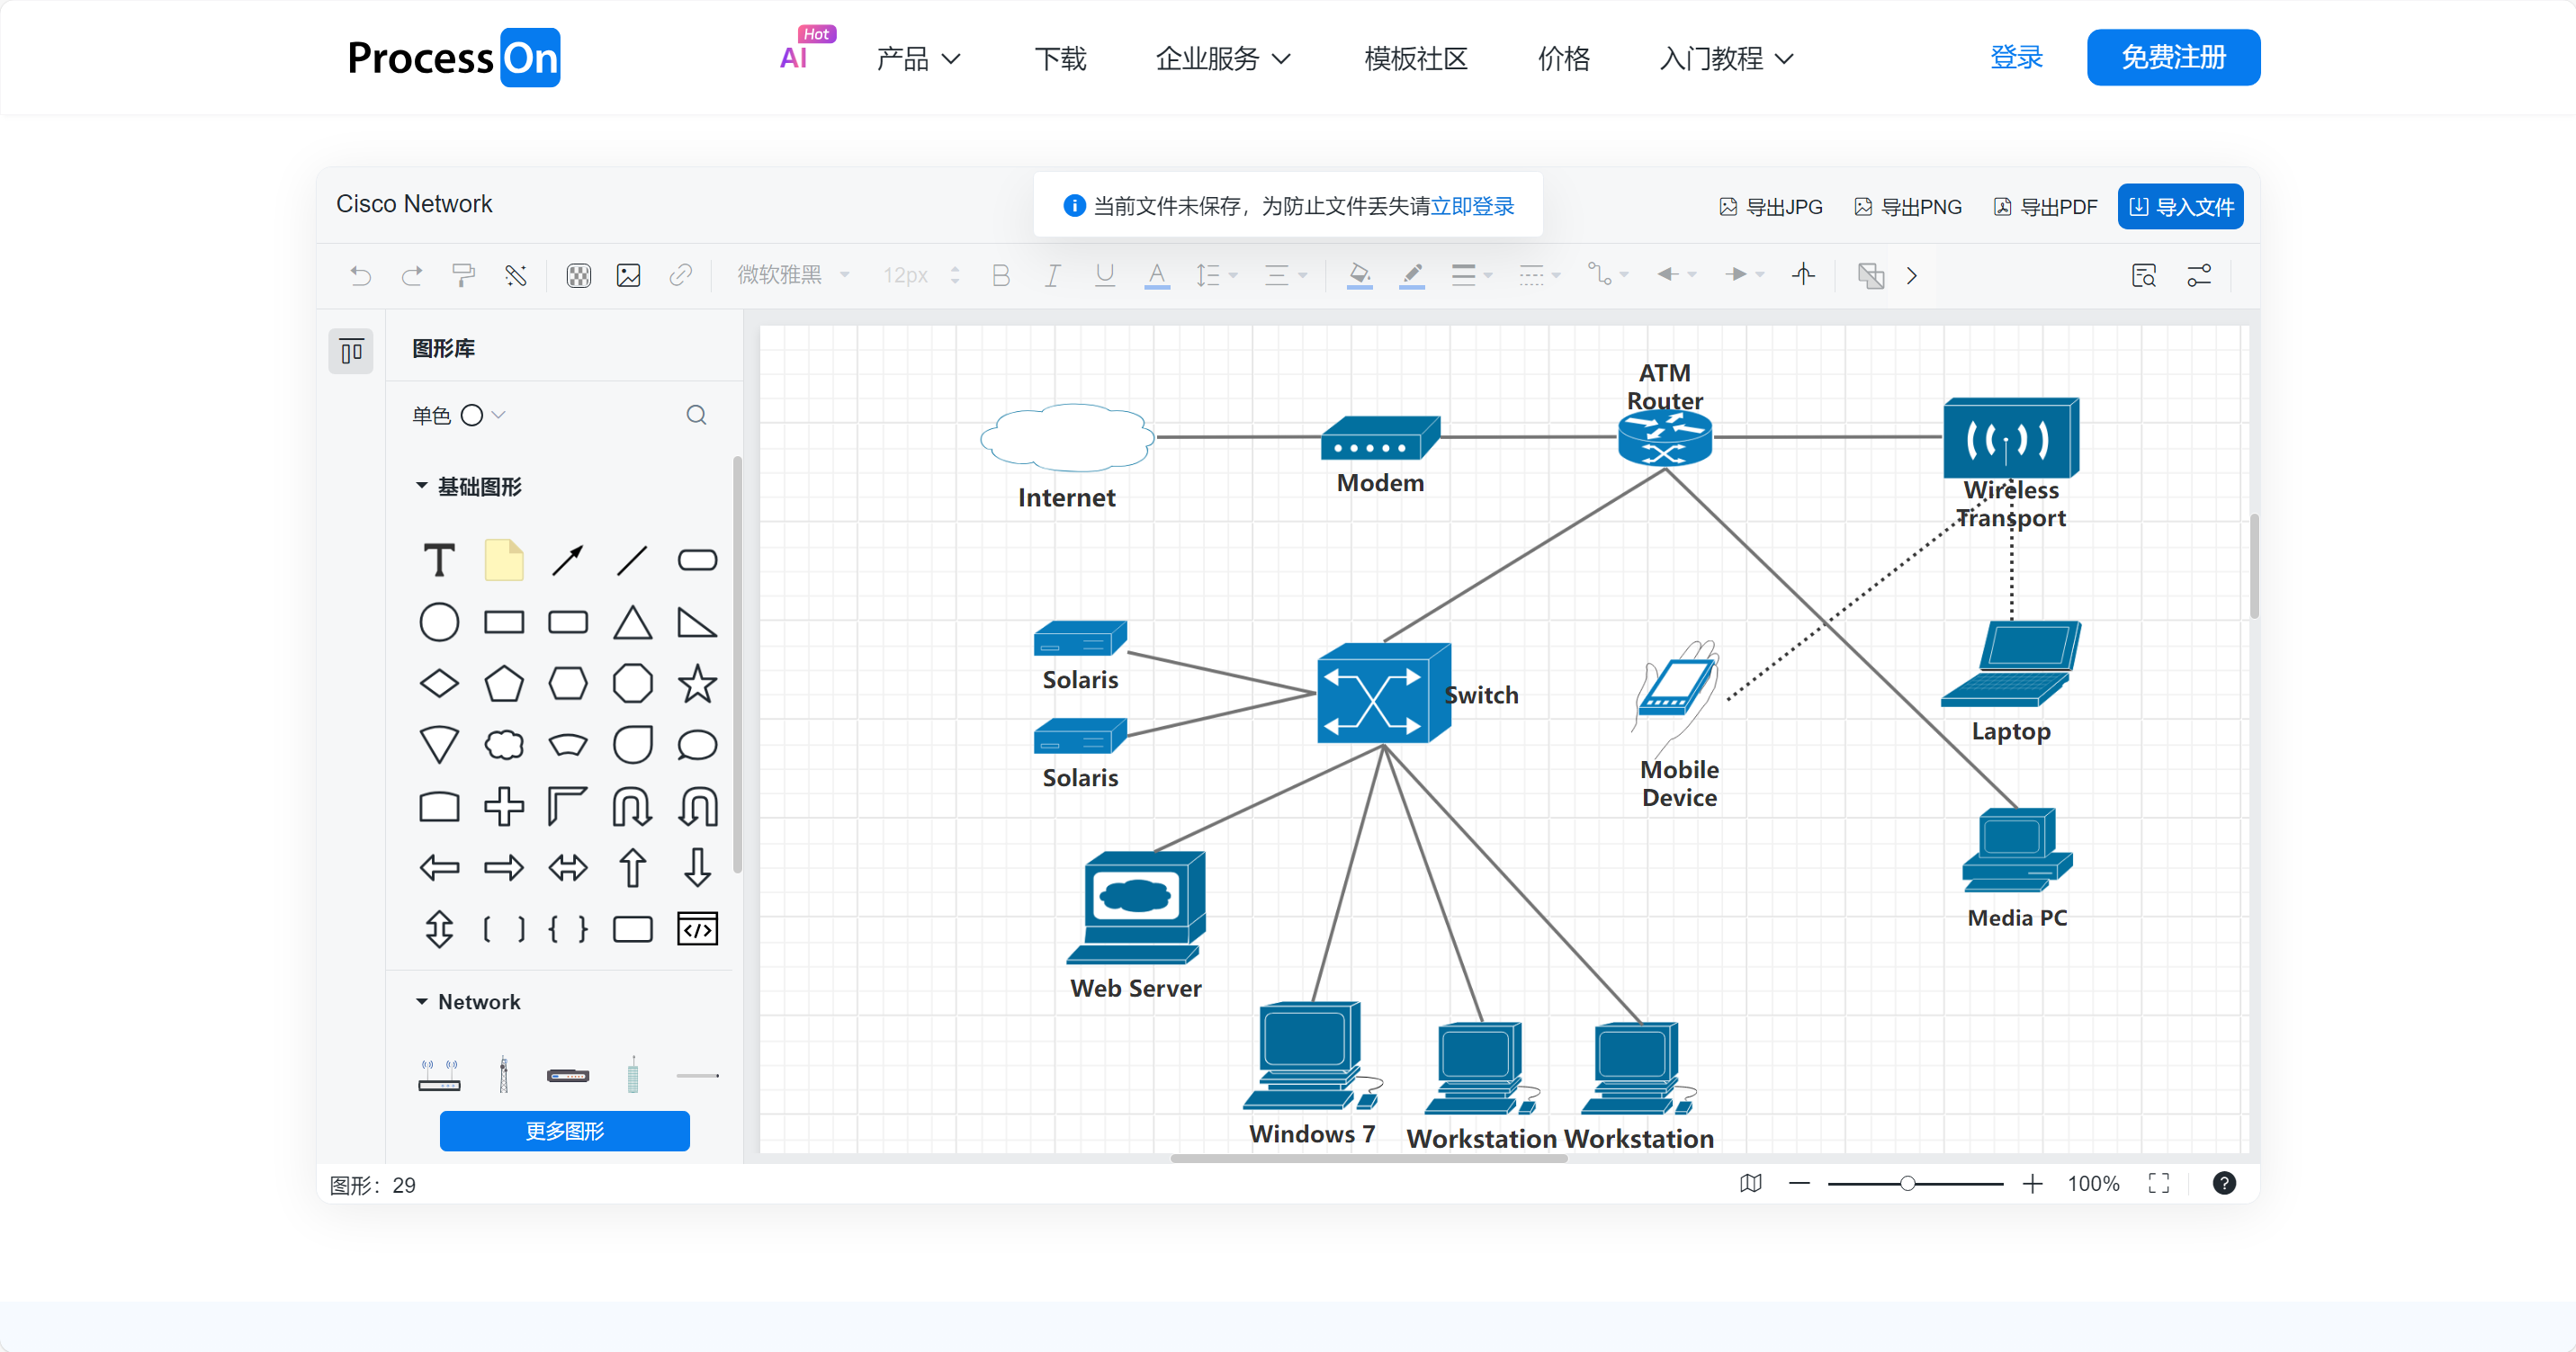
我毕竟是网工出身的,很多时候被检查单位都是有自己的网络拓扑图的,我们去查看是不是符合或者是不是最新版的网络拓扑图,当然也有是需要我们自己画的。网络拓扑图的话,我一般喜欢在线画。推荐个网站:https://www.processon.com/network
网络安全设备
大单位可能会要求高点例如有自建机房的单位,可能最起码也需要一个防火墙设备吧,然后查看一下防火墙的策略啊、保存日志什么的常规项的检查。真实检查下来其实很多小单位其实有个企业级路由器就是顶天了。
漏洞扫描
因为检查时间不长、检查期间尽量采用快速扫描的漏扫和扫一波弱口令(内网存在最多的)。
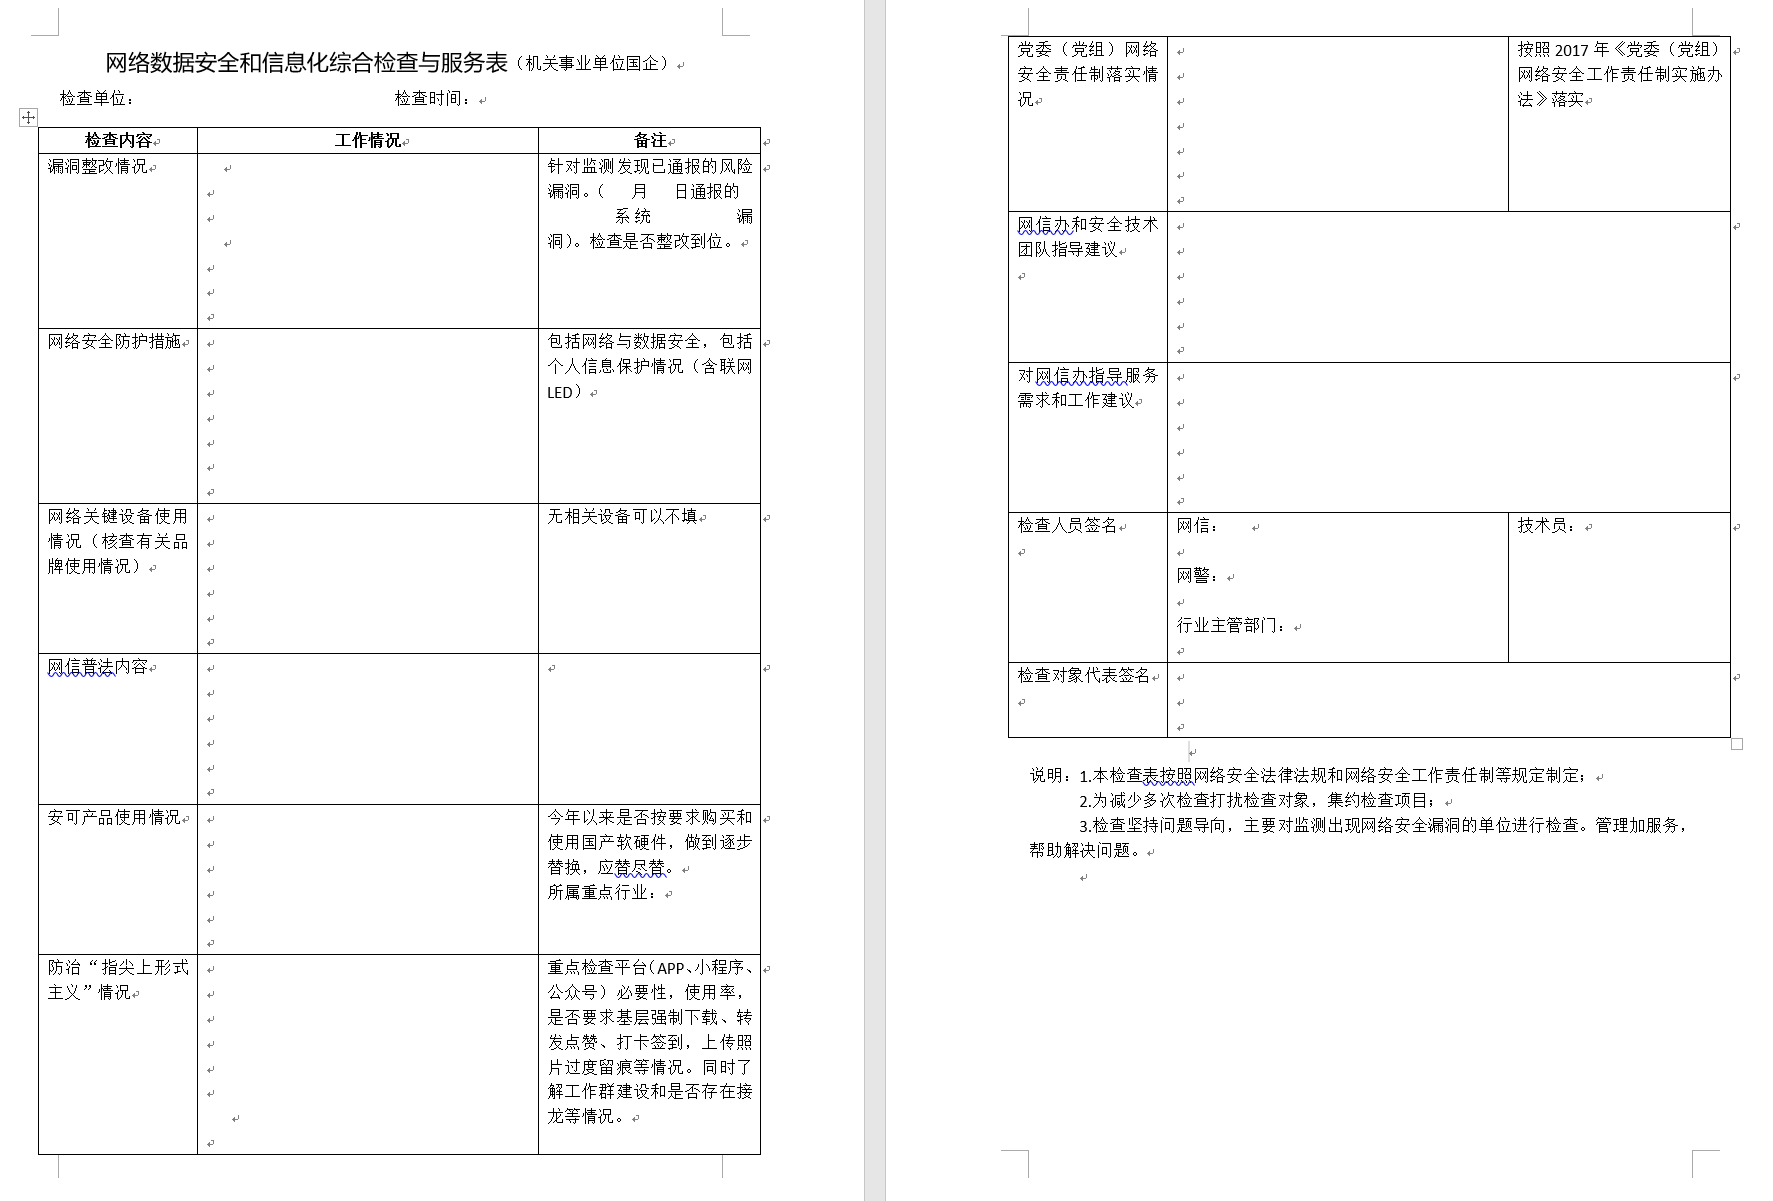
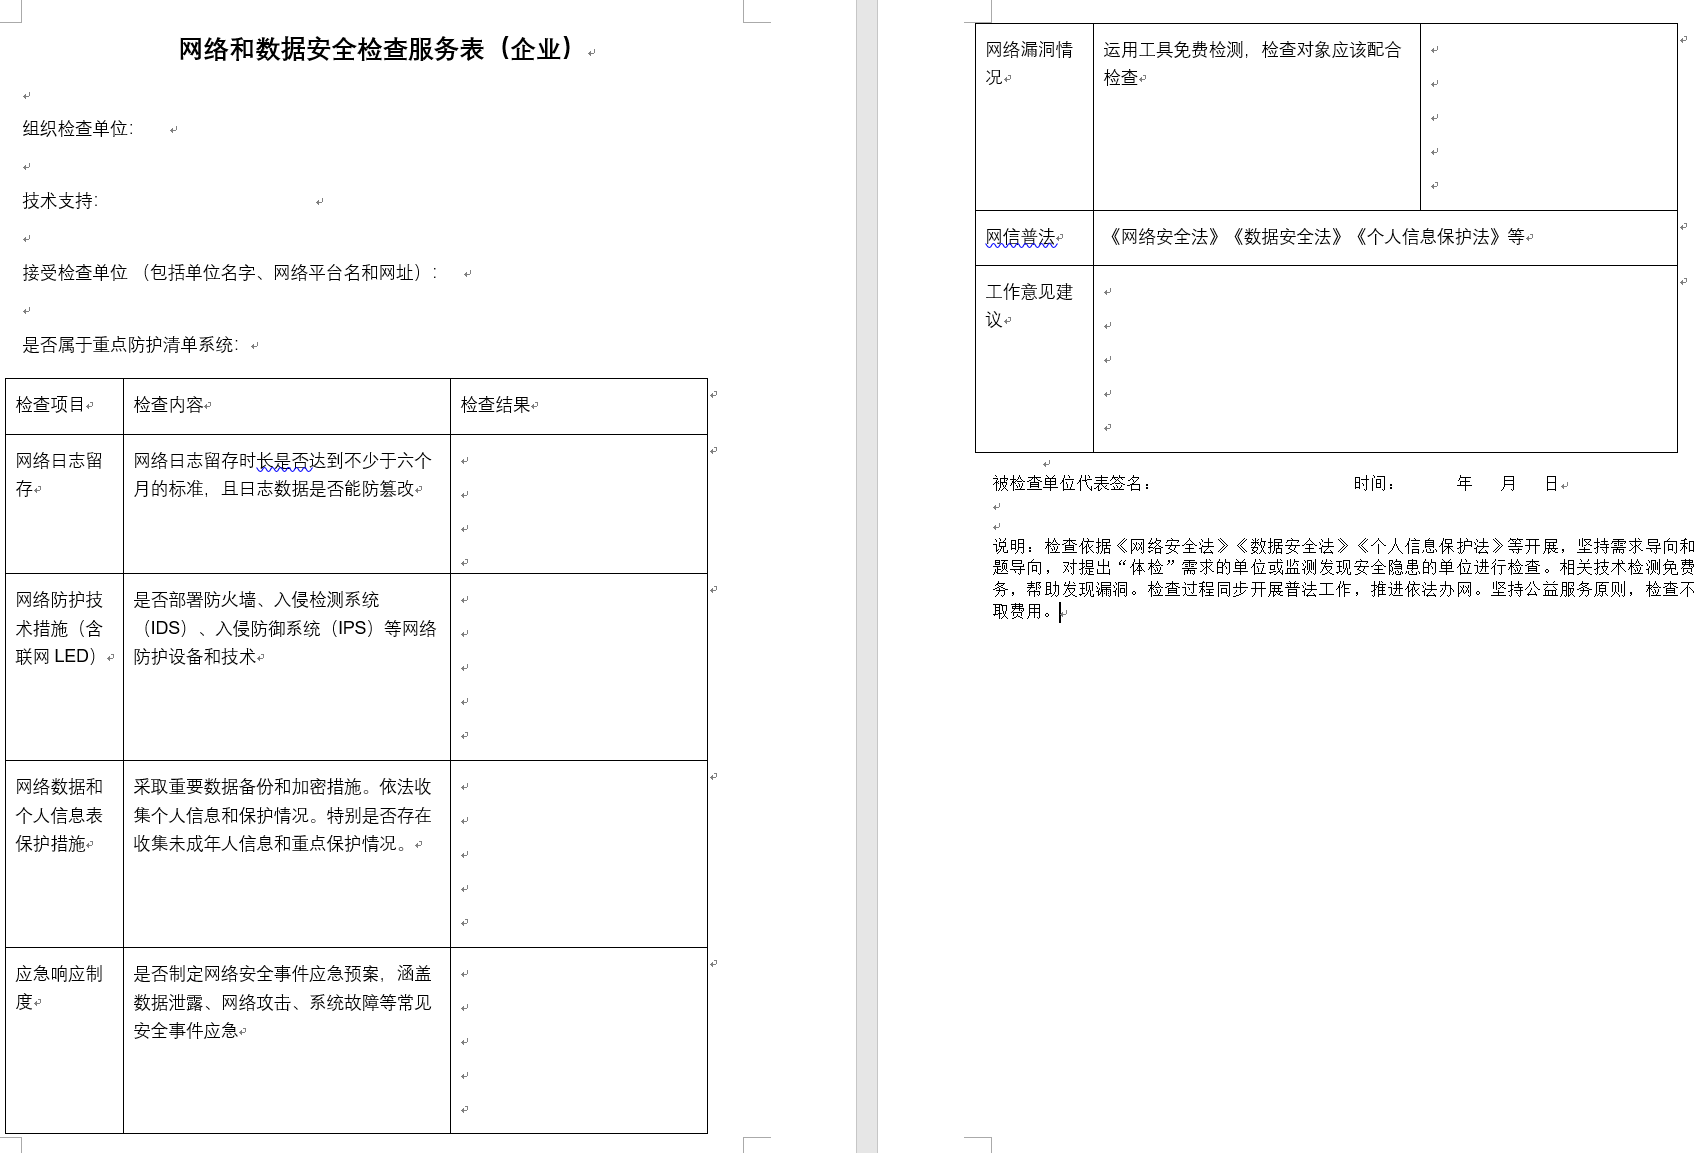
最后附上两张检查表给大家参考一下网络安全检查一般检查些什么内容
二、非常规网络安全检查
这里为什么要说非常规网络安全检查呢,这里一般都是已经有相关事件了,所以才去进行的网络安全检查,比如说银狐病毒私拉群聊、非法外联、挖矿、网络安全事件等相关事件。这类事件肯定是跟着拥有执法权的人员去检查的,可能还会根据网络安全法去处罚。说白了就是去当个取证的人员,其实也挺好笑的,防火墙日志不足6个月也会根据网络安全法进行处罚。条款是
没有留存6个月日志的网络系统,其直接依据是《中华人民共和国网络安全法》第二十三条第(三)项 。该条款规定:网络运营者应按照网络安全等级保护制度的要求,采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月 。
第六十一条 网络运营者不履行本法第二十三条、第二十七条规定的网络安全保护义务的,由有关主管部门责令改正,给予警告,可以处一万元以上五万元以下罚款;拒不改正或者导致危害网络安全等后果的,处五万元以上五十万元以下罚款,对直接负责的主管人员和其他直接责任人员处一万元以上十万元以下罚款。
说白了这个检查俺也不好说太多。