SAST 静态代码分析平台命令行接口介绍(下半部分)

继续上半部分介绍。

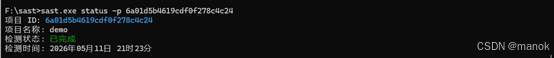
查看项目状态

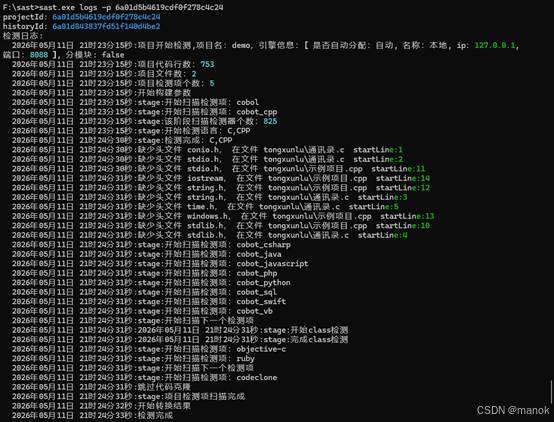
查看项目日志中,可以看到检测完成。可以看到在
查看缺陷

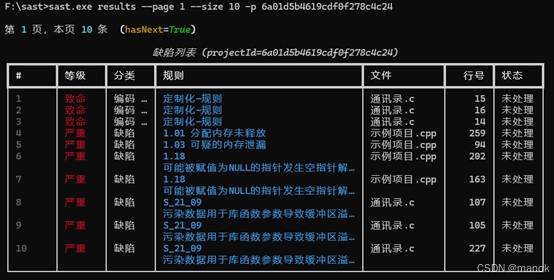
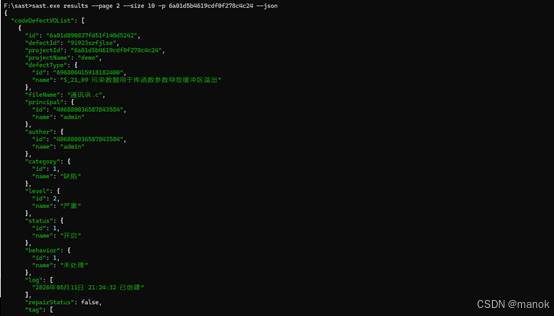
.\sast.exe results -p 项目ID
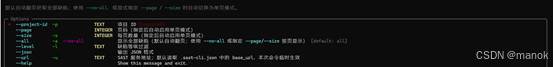
JSON格式输出
安全门禁
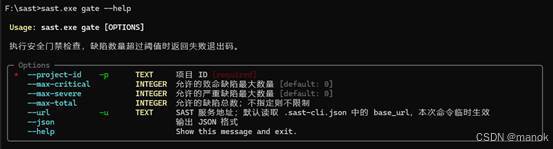
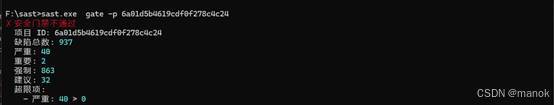
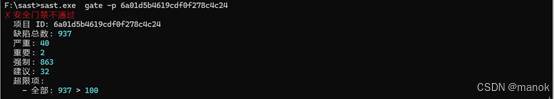
检查门禁
当然我们人性化的提供了设置门禁功能
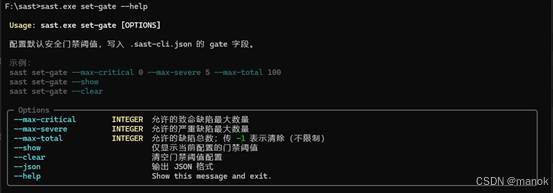
现在我们质量门限设置中把致命设置为50个,严重缺陷为100个,缺陷总数门禁为100个
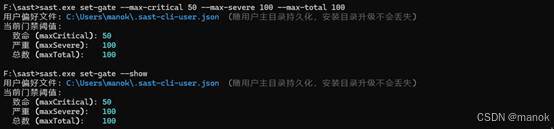
设置后再看前面项目是通过质量门禁
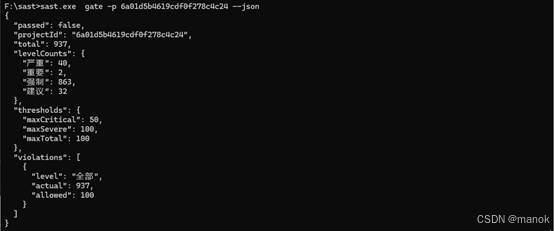
当前集成到CI中还是需要json格式,如下。
导出报告

Usage: sast.exe export OPTIONS

导出检测报告。
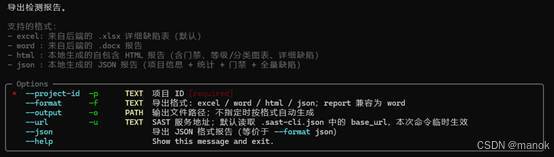
导出word和excel格式报告

导出具有更多图表的html文档

首页如下
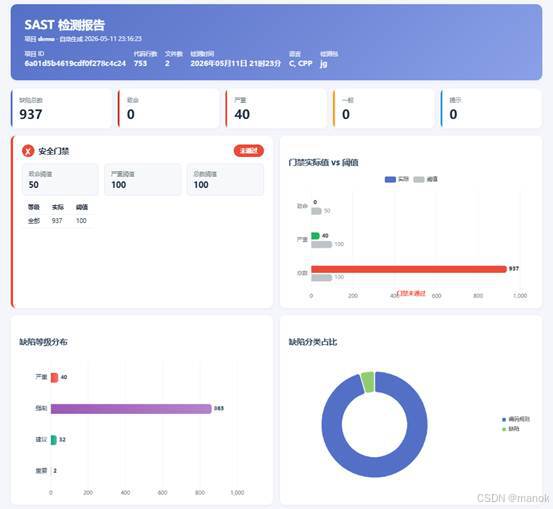
(基本完成,后面会补充软件工厂参数功能)

相关推荐
ONLYOFFICE1 小时前
ONLYOFFICE 10.0:深入了解最新的 40 项安全修复
网络·安全
刘婉晴1 小时前
【K8S安全】4. 节点到云
安全·容器·kubernetes
域智盾软件分享1 小时前
一套可落地的终端加密与审计方案:从需求拆解到策略配置
安全·电脑·域智盾
企业解惑小能手-域智盾系统2 小时前
终端安全管理软件怎么选?终端安全管理不是“装个客户端”:从底层逻辑看企业怎么选
服务器·网络·安全·域智盾软件
长安米粒贵2 小时前
日志脱敏为什么总是漏?聊聊 5 个容易被忽略的数据出口
安全
Dumbness2 小时前
后台管理员把自己锁在门外:RBAC 里「自己的权限只能由别人来减」
安全·node.js
manageengine3 小时前
PHP2Shell 事件复盘:企业应该如何自查、修复与规模化处置
运维·安全·php
箓维4 小时前
线程池&&线程安全与可重入
linux·网络·安全
龙孚信息4 小时前
跨境电商独立站的安全盲区:一次 PHP 核心漏洞的影响评估
开发语言·安全·php
志尊宝5 小时前
AI原生前端开发(019):端侧AI安全与隐私:数据保护、权限控制
人工智能·安全·ai-native