这是一道非常经典的 CTF Web 类型的题目,考查的是任意文件读取/包含以及绕过简单的字符串过滤。
- 代码分析
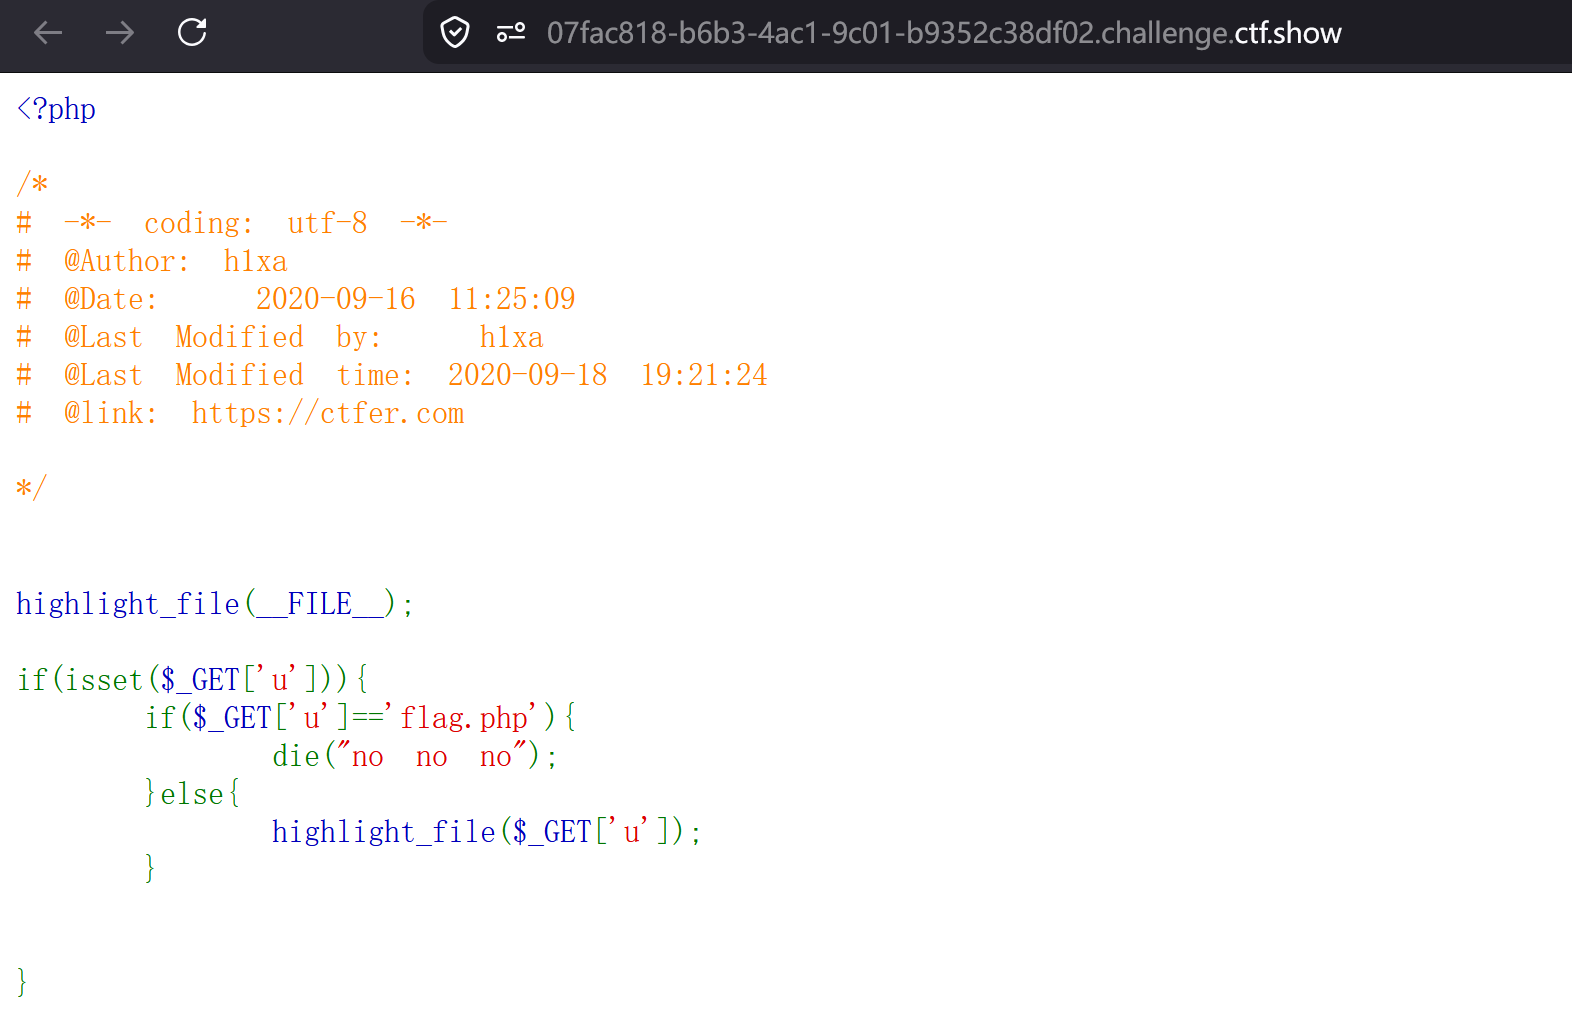
我们先来阅读一下图片中的 PHP 源码:
目标: 读取到 flag.php 的内容。
核心逻辑: 接收一个通过 GET 方式传入的参数 u。
限制条件: 强全等校验 $_GET'u' == 'flag.php'。如果你的参数直接等于 flag.php,程序就会直接终止(die),无法进入 else 分支。
漏洞点: 如果能绕过这个 if 判断,就能进入 else 分支,执行 highlight_file($_GET'u'),从而将任意文件的内容高亮显示在页面上。
- 解题思路(绕过技巧)
由于这里的判断使用的是单纯的字符串相等性检查(==),我们只需要让 u 的值在逻辑上指向 flag.php,但在字符串字面上不等于 flag.php 即可。
常用的绕过方法有以下几种:
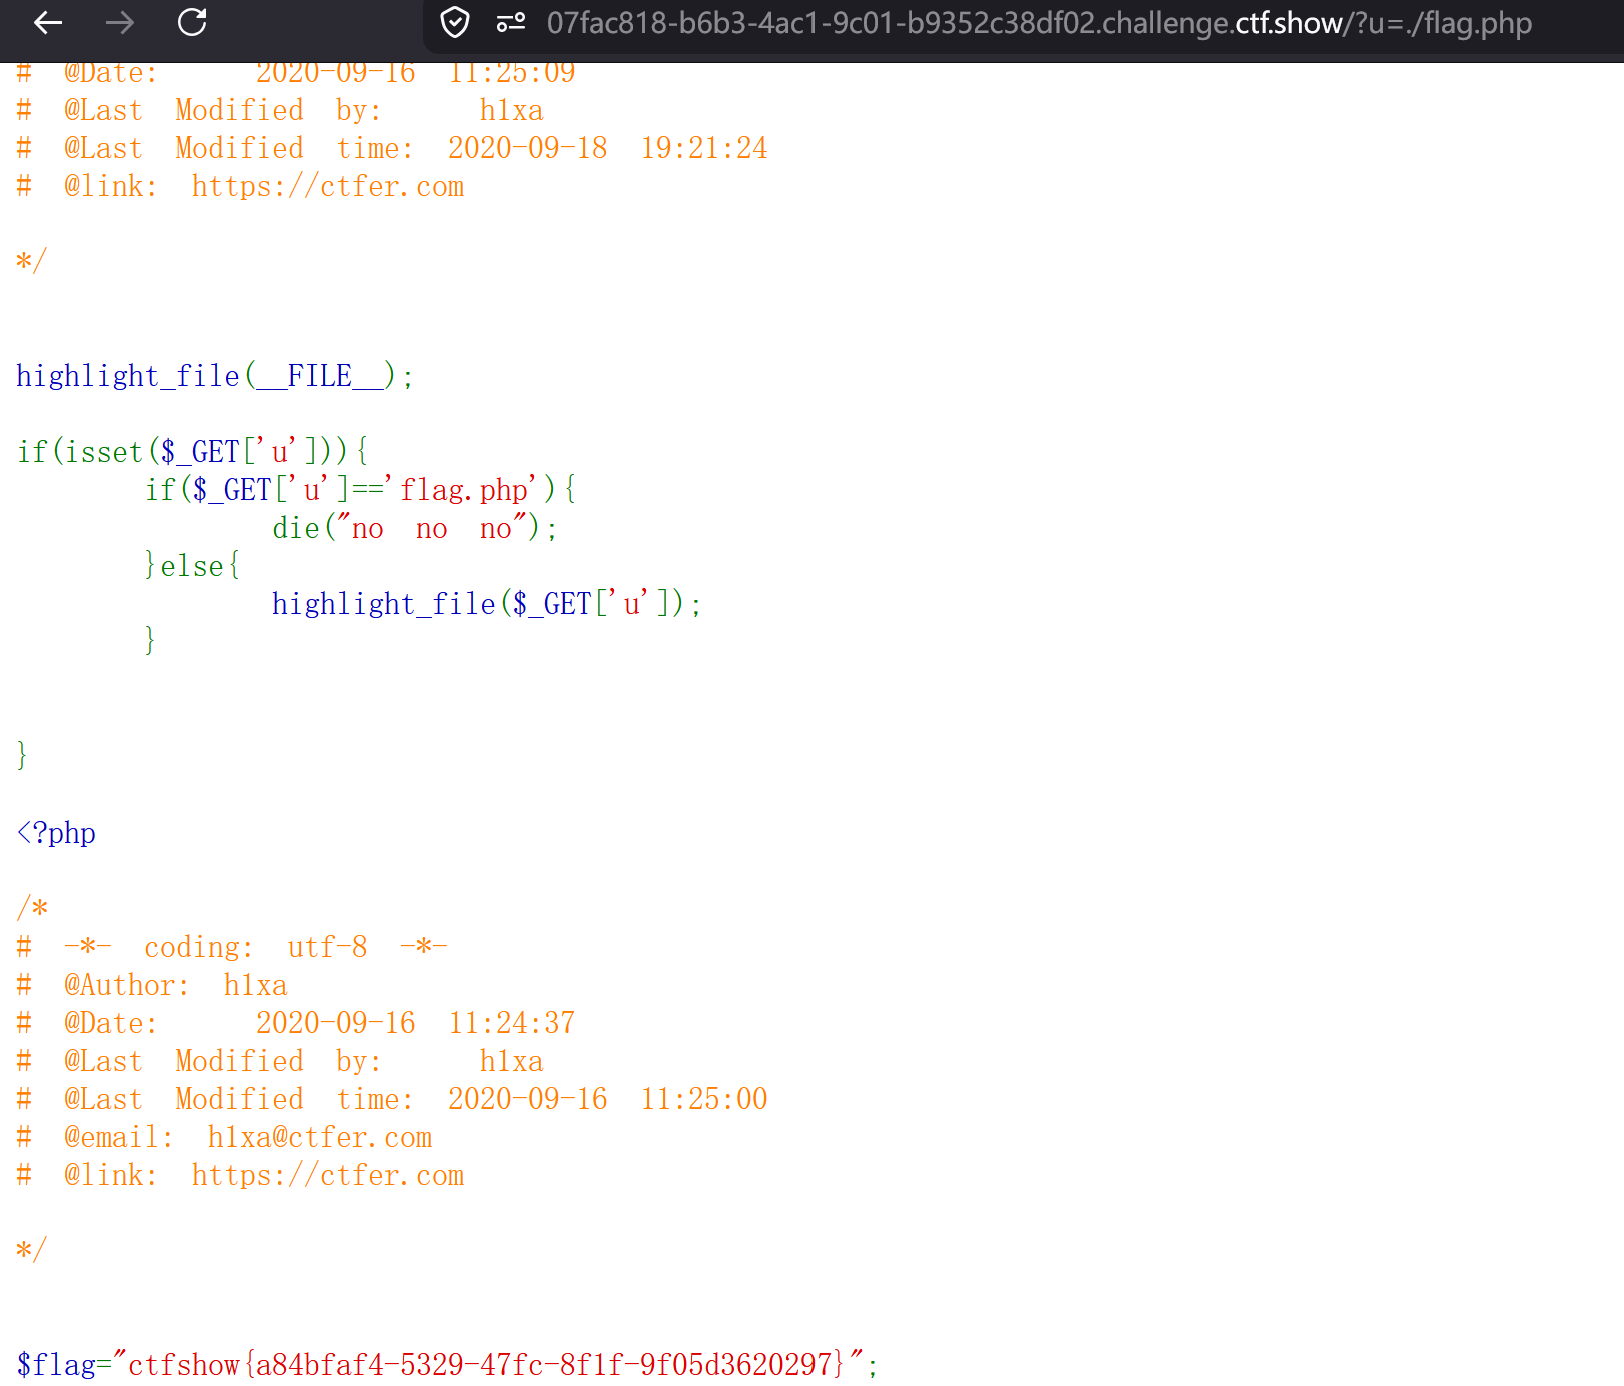
方法一:利用相对路径(最简单、最常用)
在文件系统中,./ 代表当前目录。因此,./flag.php 和 flag.php 指向的是同一个文件,但它们的字符串并不相等。
Payload: ?u=./flag.php
或者多嵌套几层相对路径(如果你不放心的话):
Payload: ?u=.../当前目录名/flag.php (如果知道当前目录名)
方法二:利用 PHP 伪协议(Filter 协议)
PHP 的 php://filter 常常用于在读取文件前对流进行处理。我们可以利用它来读取文件。
Payload: ?u=php://filter/resource=flag.php
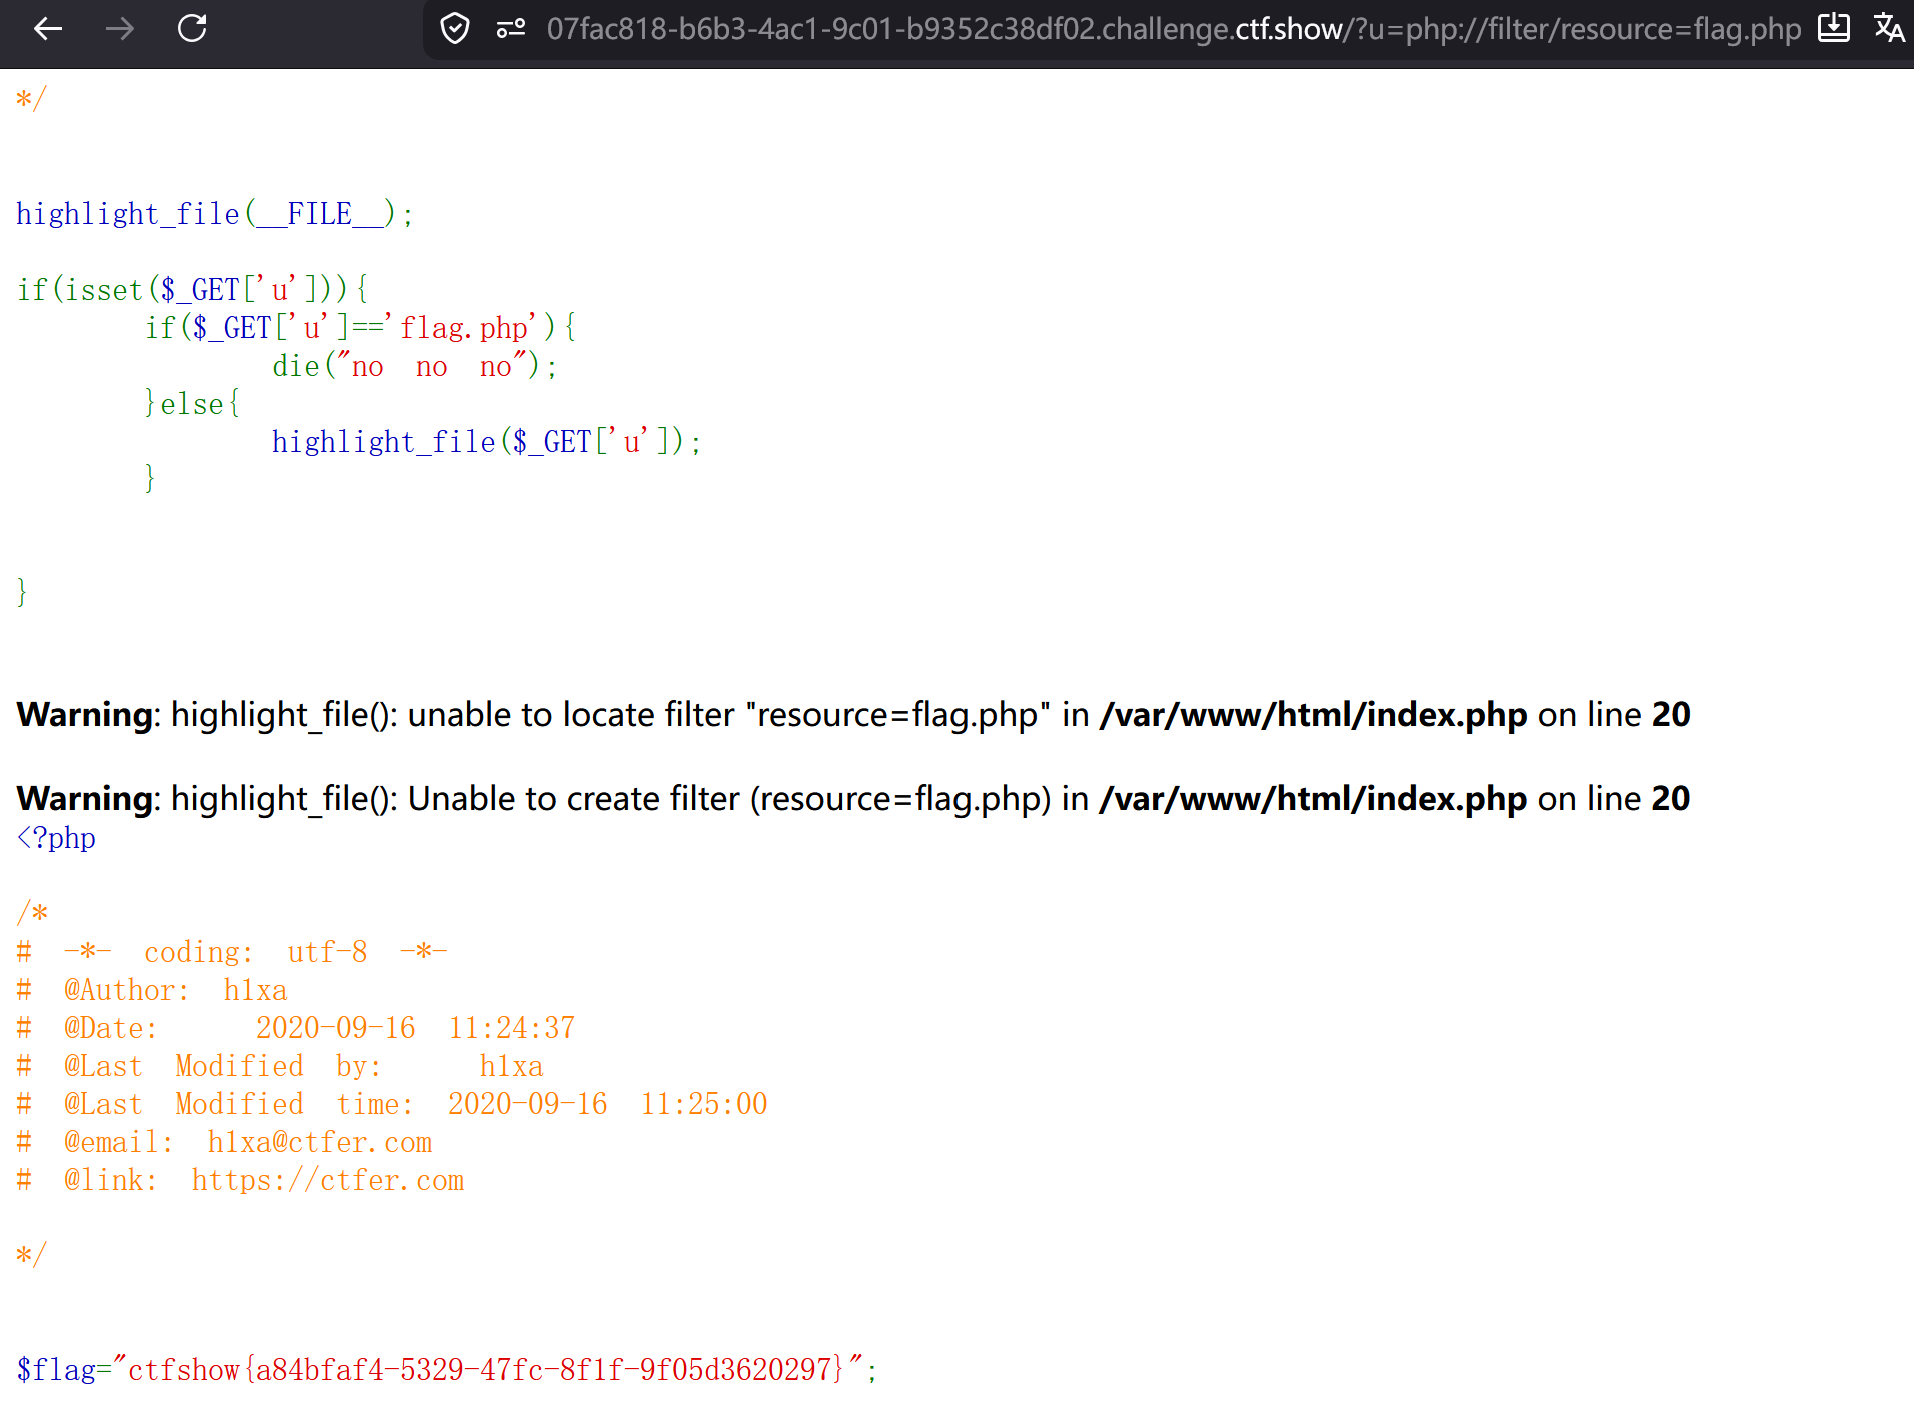
原理解析: 此时 $_GET'u' 的值为字符串 "php://filter/resource=flag.php",完美绕过检测,且 PHP 仍会正常读取并高亮 flag.php。