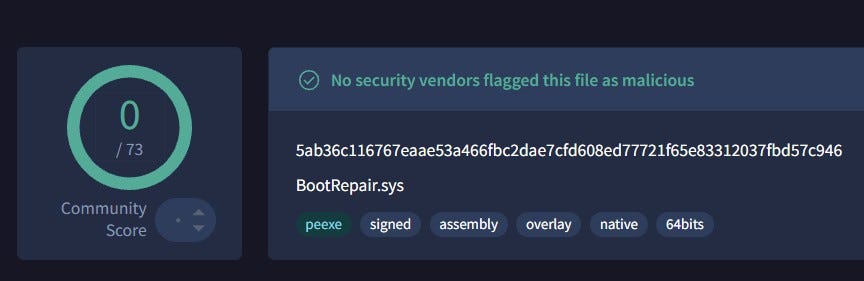
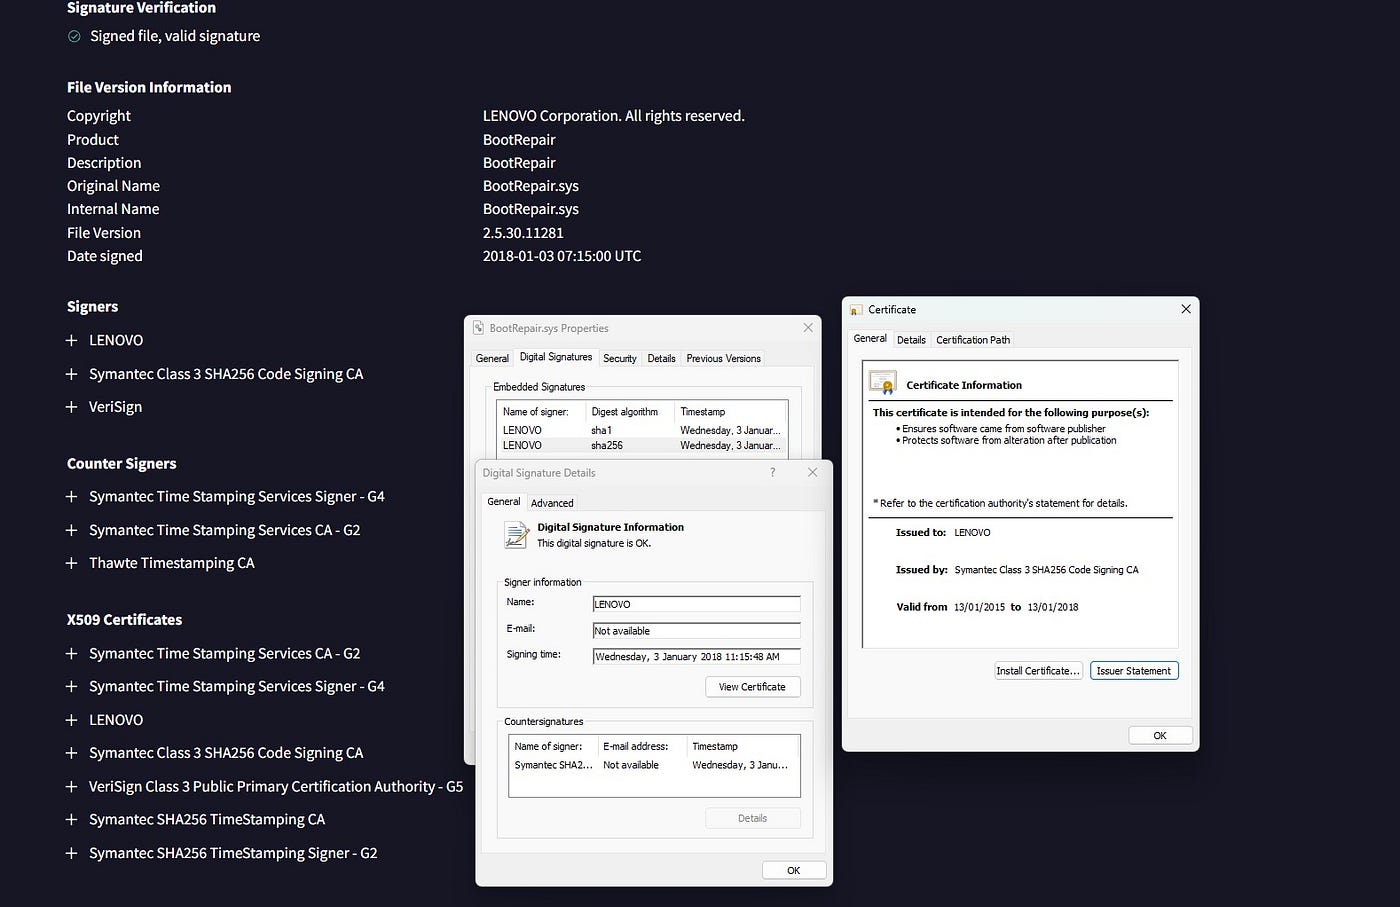
近期终端安全领域曝出一则令人警醒的研究发现。安全研究员 Jehad Abudagga 在对联想旗下一个名为 BootRepair.sys 的驱动程序进行逆向分析时,意外揭开了一条足以让端点检测与响应体系瞬间失能的攻击路径。这个最初随 Lenovo PC Manager 配套发布的驱动文件,在 VirusTotal 平台上曾呈现出"零检出"的干净面貌,其 SHA-256 哈希值为 5ab36c116767eaae53a466fbc2dae7cfd608ed77721f65e83312037fbd57c946,表面看完全是可信的合法组件。然而正是这种基于数字签名的信任,让它成为了自带易受攻击驱动程序攻击,也就是圈内常说的 BYOVD 攻击的绝佳载体。
所谓 BYOVD 攻击,本质上是攻击者将持有有效签名的脆弱驱动程序植入目标系统,借助内核级权限绕过端点安全软件的防护边界。与传统需要挖掘零日漏洞的思路不同,这类攻击更擅长"借壳上市"------利用厂商正规发布的、已通过微软驱动签名校验的合法文件,在安全软件的"白名单"视线内完成权限提升和防御瓦解。联想这个 BootRepair.sys 驱动之所以被盯上,正是因为它在设计层面留下了多处可供低权限用户直接利用的安全缺口。
深入逆向这驱动程序的内部逻辑后,Abudagga 发现其暴露程度远超预期。驱动在系统中创建了名为 \Device\BootRepair 的设备对象,却未配置任何有效的 DACL 访问控制列表,这意味着普通用户进程也能毫无阻碍地与之建立通信。与此同时,\DosDevices\BootRepair 符号链接直接将设备接口映射到用户层,而 IRP_MJ_CREATE 请求的处理流程中居然完全缺失访问权限校验。换句话说,任何拿到系统本地账号的攻击者,甚至是权限极低的访客账户,都能轻松获取该驱动的操作句柄。
更致命的问题藏在 IOCTL 控制码的处理分支里。驱动程序注册了一个控制码 0x222014,该接口只接收一个四字节长度的输入缓冲区,内容即目标进程的 PID。一旦数据传入,底层函数会直接调用 Windows 内核 API ZwTerminateProcess,以内核态权限强行结束指定进程。这种设计在功能层面或许只是为了配合 PC Manager 的某种修复机制,但在安全层面却等同于向所有用户敞开了一扇能够任意终结系统进程的后门,包括那些受到操作系统特殊保护的安全关键服务。
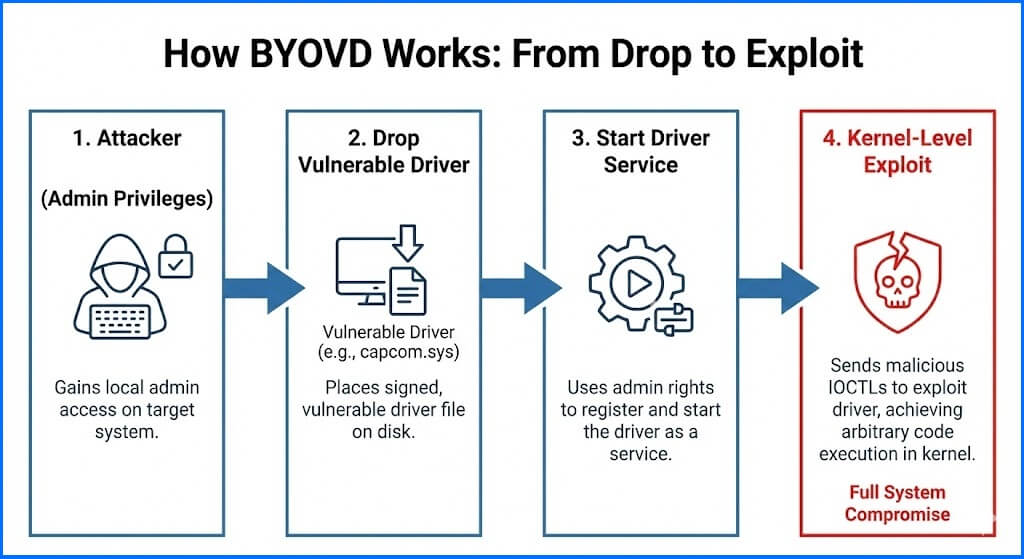
从实战角度看,这一漏洞衍生出两条极具威胁性的攻击通道。第一种情况针对驱动已预装在目标终端的场景,攻击者无需额外投放文件,只需通过标准 Windows API 打开 \.\BootRepair 设备句柄,再经由 IOCTL 0x222014 发送 EDR 或杀毒软件的进程标识符,即可在毫秒级时间内让防护代理彻底静默。第二种情况则属于典型的 BYOVD 攻击范式:当目标环境中不存在该驱动时,攻击者可将这个已经过联想官方签名的驱动文件作为攻击载荷的一部分带入内网,完成加载后再按部就班地清除安全进程,为后续渗透工具的执行扫清障碍。
在概念验证环节,Abudagga 用这套方法成功终止了 CrowdStrike 的防护进程,并在 EDR 失效后立即运行 Mimikatz 进行凭据转储。整个利用过程不需要复杂的外壳代码,也不依赖堆栈溢出或释放后重用这类高级内存破坏技巧,仅仅是打开设备、发送 PID 两个步骤,其简洁程度与造成的破坏力形成了刺眼反差。这也从侧面说明,内核驱动层面的安全缺陷一旦存在,其被武器化的门槛往往远低于应用层漏洞。
这一事件背后折射出的深层矛盾值得安全从业者深思。当前多数端点防护方案仍然高度依赖驱动签名信任链,将持有有效证书的内核模块默认视为安全实体。然而 BootRepair.sys 的案例残酷地证明,签名只能验证文件来源和完整性,却无法担保其内部逻辑不存在可被滥用的设计缺陷。当攻击者开始系统性地搜集各类带签名的脆弱驱动,并建立武器化驱动库时,传统基于白名单的防御哲学便遭遇了根本性挑战。
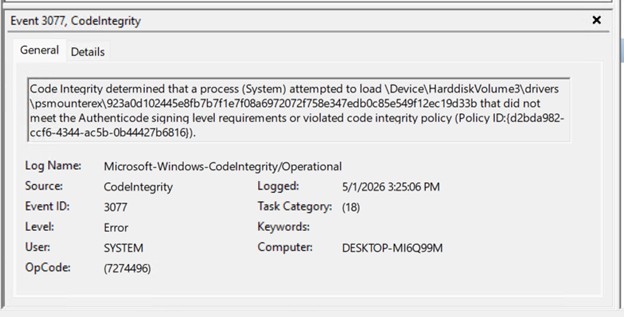
面对这类威胁,防御侧需要调整思路。微软在 Windows 安全更新中持续扩充的易受攻击驱动阻止列表是基础性防线,企业应当确保该策略在终端上生效,阻止已知存在缺陷的驱动加载。与此同时,EDR 产品自身需要增强对合法驱动异常行为的监测能力,比如监控非特权进程向内核驱动发送进程终止指令这类反常操作,而不是仅仅关注驱动是否持有签名。在系统加固层面,通过组策略限制未授权驱动的安装权限、启用代码完整性策略对驱动加载进行更细粒度的管控,也能在一定程度上压缩 BYOVD 攻击的落地空间。
终端安全的战场正在向内核深处蔓延。当攻击者学会用厂商自己的签名钥匙打开系统内核的后门时,防御方也必须把审视的目光从应用层拓展到每一个可能被滥用的内核组件。联想 BootRepair.sys 驱动漏洞并非孤例,它只是庞大攻击面中的冰山一角。对于企业安全团队而言,建立主动的驱动资产盘点机制、持续跟踪安全社区披露的脆弱驱动情报、并在终端行为监测中融入对内核级异常活动的感知,已成为守护端点安全的必要功课。