一、IS-IS认证的特点及作用
在 eNSP(Enterprise Network Simulation Platform)中配置 IS-IS 认证,主要是为了模拟真实网络环境中对路由协议安全性的保护。虽然 eNSP 是一个仿真工具,但其支持的 IS-IS 认证机制与现网设备(如华为路由器/交换机)保持一致。
以下是 IS-IS 认证在 eNSP 及实际网络中的特点及作用:
(一)、IS-IS 认证的特点
- 多级认证粒度
IS-IS 支持三种不同级别的认证,可以在不同层次上提供安全防护:
接口认证(Interface Authentication):仅对建立邻居关系的 Hello 报文进行认证。如果认证失败,邻居关系无法建立。这是最基础的防护,防止非法设备接入链路成为邻居。
区域认证(Area Authentication):对 Level-1 的 LSP(链路状态协议数据单元)、CSNP 和 PSNP 报文进行认证。确保同一区域内的路由信息完整性。
路由域认证(Domain Authentication):对 Level-2 的 LSP、CSNP 和 PSNP 报文进行认证。确保整个骨干区域或不同区域间的路由信息可信。
- 支持多种认证模式
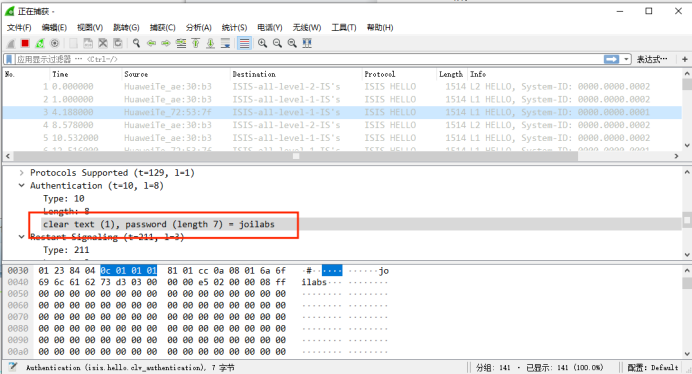
明文认证(Simple):密码以明文形式出现在报文中。安全性低,易被抓包窃取,通常仅用于测试或低风险环境。
MD5 认证:使用 MD5 算法对报文进行哈希计算,报文中携带密文摘要。即使报文被截获,攻击者也无法轻易还原密码或伪造合法报文。这是现网和实验中推荐使用的模式。
Keychain 认证(部分高阶设备支持,eNSP 中视版本而定):支持密钥链管理,允许配置多个密钥并设置生效时间,实现密钥的动态轮换,安全性最高。
- 认证范围灵活
可以针对 Level-1、Level-2 或 Level-1-2 分别配置认证。例如,可以只对骨干网(Level-2)进行严格认证,而对接入层(Level-1)使用较简单的认证或不认证(不推荐),从而实现差异化的安全策略。
逐跳验证机制
IS-IS 认证是在邻居之间逐跳进行的。每个路由器在发送报文时添加认证信息,接收方验证通过后才处理该报文。这意味着认证失败只会影响局部邻居关系或特定区域的 LSP 同步,不会导致全网瞬间瘫痪,但会导致路由黑洞或次优路径。
(二)、IS-IS 认证的作用
防止非法邻居接入(防假冒)
作用:通过接口认证,确保只有持有正确密钥的路由器才能与本设备建立 IS-IS 邻居关系。
场景:防止攻击者将一台未经授权的设备接入网络,伪装成合法路由器,从而获取网络拓扑信息或注入恶意路由。
- ****防止路由信息篡改(防篡改)****
作用:通过区域或域认证,确保 LSP 报文在传输过程中未被修改。如果报文内容被篡改,MD5 校验值将不匹配,接收方会丢弃该报文。
场景:防止中间人攻击或恶意节点修改链路状态信息,导致网络计算出错误的最短路径树(SPT),引发流量中断或绕行。
- 防止路由泄露与劫持
作用:确保只有经过认证的路由器发布的 LSP 才能被其他路由器接受并加入 LSDB(链路状态数据库)。
场景:避免内部路由信息泄露到外部不可信区域,或防止外部恶意设备注入虚假的前缀路由,造成路由劫持(类似于 BGP 劫持,但在 IGP 层面影响范围限于自治系统内部)。
- 满足合规与安全审计要求
作用:在许多行业(如金融、政府、电信)的网络安全规范中,要求内部路由协议必须启用认证。
场景:在 eNSP 中实验并验证认证配置,有助于工程师掌握现网部署技能,满足等保(信息安全等级保护)对网络层安全的要求。
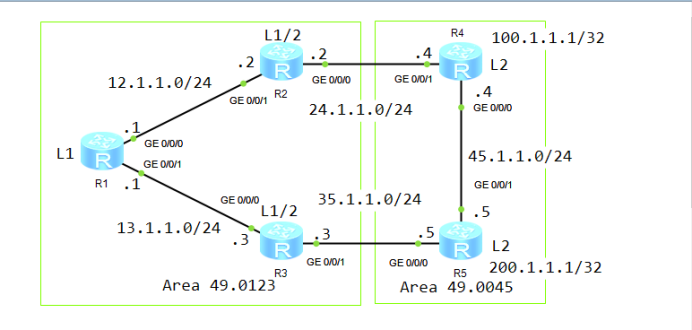
二、实验拓扑:
三、实验配置:
Isis配置和ISIS:多区域集成IS-IS-CSDN博客一致
在R1和R2之间配置明文认证
R1:
R1inter g0/0/0
R1-GigabitEthernet0/0/0isis authentication-mode simple joilabs level-1
R2:
R2interface g0/0/1
R2-GigabitEthernet0/0/1isis authentication-mode simple joinlabs level-1
在R4和R5上配置md5认证
R4:
R4int g0/0/0
R4-GigabitEthernet0/0/0isis authentication-mode md5 joinlabs level-2
R5:
R5inter g0/0/1
R5-GigabitEthernet0/0/1isis authentication-mode md5 joinlabs level-2
在R1、R2和R3之间49.0123配置区域认证
R1:
R1isis
R1-isis-1area-authentication-mode md5 joinlabs
R2:
R2isis
R2-isis-1area-authentication-mode md5 joinlabs
R3:
R3isis
R3-isis-1area-authentication-mode md5 joinlabs
然后再在R2、R3、R4和R5上配置路由域认证
R2:
R2isis
R2-isis-1domain-authentication-mode md5 1234
R3:
R3isis
R3-isis-1domain-authentication-mode md5 1234
R4:
R4isis
R4-isis-1domain-authentication-mode md5 1234
R5:
R5isis
R5-isis-1domain-authentication-mode md5 1234
四、实验测试:
在R1的g0/0/0接口抓包,可以看到抓到了R1和R2明文认证的密码
五、总结:
ISIS认证的作用是确保只有可信的路由器才能参与路由信息交换,防止网络被非法设备入侵。它通过在IS-IS协议报文中加入认证信息,使配置了相同密码或密钥的设备才能建立邻居关系。
具体来说,它像一道"安全门":
路由器在互相打招呼(Hello报文)和同步链路状态(LSP报文)时,必须验证身份;
支持接口认证(保护链路)和区域认证(保护整个区域),还可为Level-1与Level-2分别设置;
认证方式包括明文、MD5和更安全的HMAC-SHA256,推荐使用MD5以上强度以避免被破解;
它只影响控制层面通信,不拖慢实际数据转发速度。