Starlink V2、Kuiper、SDA Transport Layer 与 IRIS² 等低轨星座进入密集部署阶段后,商业航天的技术重心已经明显改变。当前卫星系统不再只是承担通信中继任务的独立载荷,而是在向具备路由转发、边缘计算、动态频谱调度与软件重构能力的轨道节点演化。国外近期公开的技术资料中,星间激光链路、Software Defined Payload、On-board Processing 与 DTN(Delay Tolerant Networking)已经被视为下一代低轨网络的关键基础设施。
现在的低轨星座,更像运行在太空中的分布式计算平台。
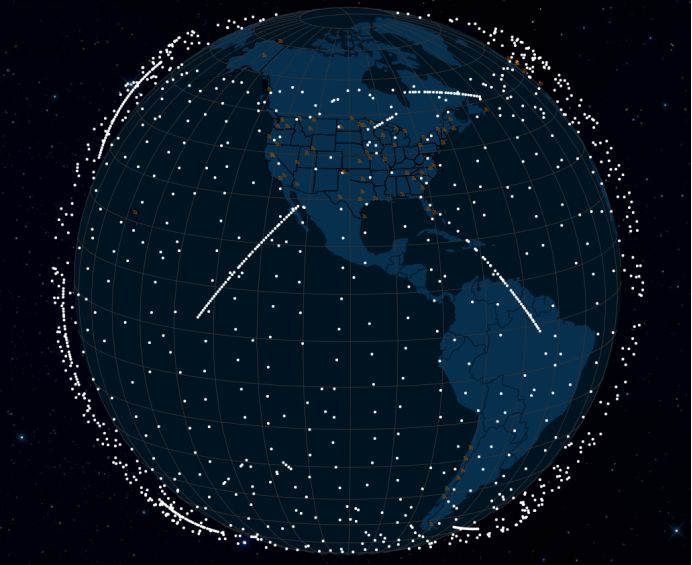
星间激光链路:低轨星座 构建 轨道级 Mesh 网络
当前低轨系统最关键的升级,并不是卫星规模扩张,而是星间链路已经开始承担真正的网络层转发功能。Starlink 第二代卫星已大规模部署 OISL(Optical Inter-Satellite Link)激光通信模块,单颗卫星能够同时维持多个方向的激光链路,在轨完成动态数据转发与路径切换。
这种架构已经不同于传统 GEO 通信模式。固定的"终端---卫星---地面站"路径正在被轨道层 Mesh 网络替代。卫星之间能够根据链路质量、轨道位置、负载状态与时延情况实时调整路由策略,国外部分研究甚至直接将低轨星座定义为"运行于轨道环境中的 IPv6 网络"。
当轨道层开始承担网络功能后,问题也开始向典型网络安全领域靠拢。链路劫持、路由污染、拓扑漂移、协议异常传播与星间链路欺骗,已经成为国外 Space Cybersecurity 研究中的重点方向。
软件定义载荷:卫星正在成 为 "可动态编程系统"
国外商业航天企业正在快速推进 SDP(Software Defined Payload)架构。通信频率、波束方向、调制策略与链路资源不再固定,而是支持在轨动态调整。
SpaceX、SES、OneWeb 与 Viasat 已开始强化卫星的软件重构能力,部分系统引入 FPGA 动态逻辑加载与 SDR(Software Defined Radio)架构,在轨完成波形重构、频谱调度与通信资源重分配。
星载载荷的控制边界正在从硬件逻辑转向软件定义。
软件化程度提升后,轨道系统攻击面也开始同步扩大。国外部分研究已经开始关注 FPGA Configuration Tampering 风险。若 Bitstream 加载流程缺少完整签名校验与可信启动约束,在轨载荷存在被非授权重配置的可能。
目前国外针对 FPGA Secure Boot、Bitstream 加密与星载可信执行链的研究明显升温,本质上就是在解决"轨道环境中的软件可信问题"。
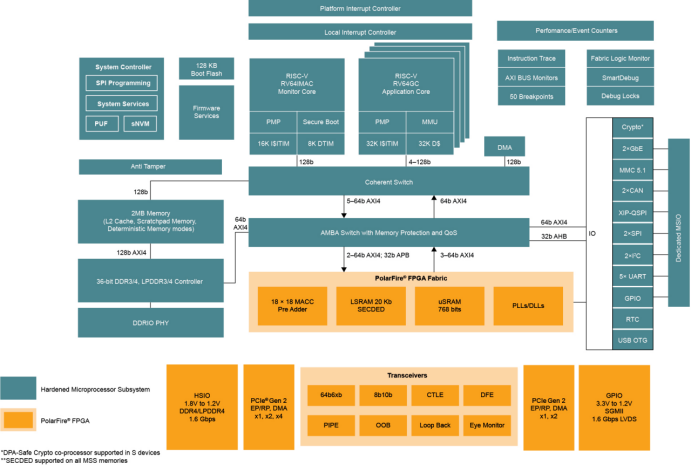
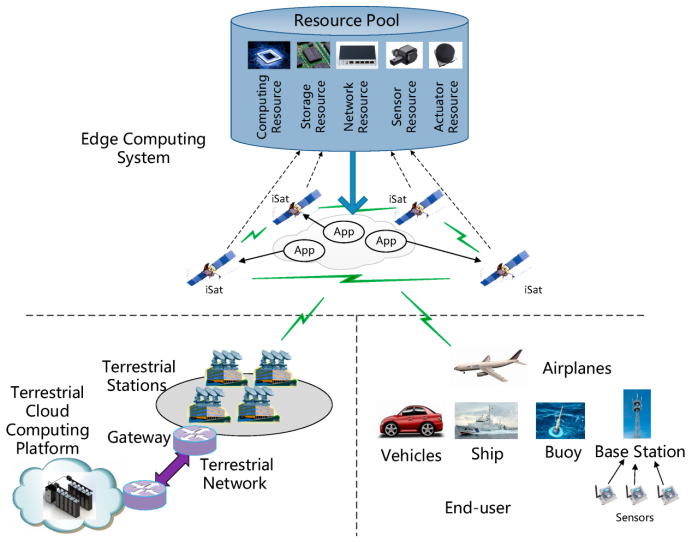
在轨计算:低轨系统落地太空边缘云架构
On-board Processing(OBP)能力的快速增强,正在从底层重构卫星系统的运行范式。大量低轨卫星已经彻底跳出 "纯数据转发中继" 的传统定位,直接在轨完成数据处理、目标识别、任务调度与边缘计算全流程闭环。
在国外最新星座架构中,ARM SoC、AI 加速器与高性能 FPGA 已经成为卫星载荷的标准配置。SDA 太空发展局与头部商业遥感系统已完成在轨 AI 推理的实战验证,部分前沿星座甚至实现了容器化任务部署与动态任务热加载,轨道系统开始具备与地面云计算平台完全对齐的技术特征。
与此同时,卫星安全边界也在同步向 IT 基础设施体系收敛。容器逃逸、镜像投毒、组件依赖污染、OTA 更新劫持与供应链漏洞,已经成为国外商业航天安全研究的核心赛道,部分前沿研究甚至开始探索 "Kubernetes in Space" 的轨道云原生架构设计。
轨道层正在加速进入 "太空云原生" 的技术爆发期。
遥测 TT&C 体系:默认信任链路暴露核心安全风险
国外近年的公开安全研究显示,当前大量卫星 TT&C(遥测、跟踪与指令)体系,仍未摆脱传统航天系统的「默认信任」设计惯性。多数遥测系统长期依赖静态身份校验与固定链路逻辑,协议层普遍缺失动态身份认证与端到端完整性验证机制。
在 Black Hat 与 DEF CON 等全球顶级安全会议的公开研究中,研究人员已多次成功演示遥测链路模拟、星地会话伪装与协议重放攻击。这类攻击路径完全区别于传统的系统漏洞利用,核心突破点直接瞄准协议状态机与链路信任逻辑的底层缺陷。
其攻击模式与无人机 MAVLink 协议攻击高度同源:攻击者无需突破系统权限,仅需进入默认可信的测控链路,即可实现对卫星指令的劫持与篡改。
目前,国外 Space ISAC(航天信息共享与分析中心)与 NASA 已将该问题列为航天安全最高优先级议题,在最新安全指南中重点强调「零信任空间架构(Zero Trust Space Architecture)」落地,要求全面部署链路级身份认证、遥测指令完整性校验与动态密钥协商机制。
二进制审计与 SBOM:轨道供应链 迈入 可验证阶段
海外商业航天安全研究重心已逐步从漏洞扫描转向供应链可信验证。
卫星系统大量采用第三方 RTOS、开源协议栈、FPGA IP 核与商用 SDK,在轨运行载体以二进制镜像、固件、FPGA 比特流为主,最终交付物直接决定设备运行状态。
NASA、ESA、SDA 近年大力建设 SBOM 体系,业内同步落地星载固件、遥测组件、FPGA 文件的二进制成分分析能力,工作重点从代码审计升级为二进制交付物可信校验。
分析流程涵盖固件解析、符号还原、组件指纹、协议解析、依赖追踪与漏洞关联,旨在溯源供应链风险,而非仅排查单点漏洞。
商业航天安全体系:轨道网络可信能力成为核心竞争力
随着低轨卫星互联网规模化落地,商业航天的安全防护范围被全面拓宽。轨道系统需要应对的风险,不再局限于星体硬件可靠性相关的抗辐射、姿态与轨道控制问题,软件供应链安全、协议身份可信、在轨功能重构、星间组网防护等全新议题,成为行业关注的焦点。
现代卫星的定位发生本质改变,从单一航天飞行器转变为轨道空间内的分布式计算节点。星载载荷、天地通信链路、地面测控系统与常态化在轨更新模块深度融合,形成了动态运行、持续迭代的空间网络体系。
产业竞争逻辑同步更迭,商业航天的核心比拼,从能否实现卫星成功入轨,升级为能否打造安全可信的轨道网络。构建可靠的通信验证机制、完善星载软件校验链路、杜绝在轨载荷非法重配置、落地供应链溯源审计、实现星间网络智能安全管控,是当前海外主流商业航天项目发力的核心方向。
整个行业的技术形态也完成转型,传统离散化的硬件设计模式,逐步被轨道网络化、软件定义化的架构取代。对于未来的低轨星座而言,硬件制造与发射能力只是基础,贯穿全网的可信执行体系,才是保障空间基础设施长效稳定运行的核心竞争力。