前言
某单位收到监管通报:存在未授权访问风险,限期7日整改并提交佐证。
安全负责人连夜拉群------开发说早就修了,测试说测的时候没问题,甲方问:怎么证明测试时只读、没动生产?最后凑了一份 Word 加几张截图,回复被退回:缺少可验证的过程留痕与整改前后对比。
类似场景很常见:
- 通报整改:上级要佐证,手头只有报告和截图,拿不出客观对比
- 复测扯皮:高危说修好了,客户问和上次比到底变了什么
- 外包交付:甲方质疑报告是不是事后补的,要求出示测试当时的证据
- 等保测评:有漏洞台账,但对不上哪一轮测试、当时系统是什么状态
截图只能说明「看过」,Word 只能说明「写过」,回答不了三个问题:测试当时系统是什么状态?测试前后有没有被改动?整改是否真的落地?
本文给出一套可落地做法:只读采集 → 生成 .evd 存证包 → 平台验签 → 多轮比对导出 。以 存证云 为例演示,思路本身不绑定具体工具。
一、方案是什么
在被测服务器上跑只读采集脚本 ,扫描指定目录的文件元数据(路径、大小、时间戳、哈希),打包成加密签名的 .evd 文件,上传到平台验签入库。每次测试采一轮,需要对比时拿任意两轮做 diff,导出 CSV 或 PDF 附进报告、通报回复。
被测机 --只读采集--> .evd 存证包 --上传验签--> 平台
                                              |
                         多轮比对 diff --------+-------- 漏洞关联轮次
CSV / PDF 导出一条链路解决三件事:证明只读 (测前测后比对)、证明整改 (改前改后比对)、过程可追溯(每轮存证 + 漏洞挂轮次)。
二、.evd 存证包长什么样
.evd 本质是 ZIP,里面三个文件:
archive.evd
├── manifest.json      明文元数据(时间、主机、文件数)
├── payload.bin        AES-256-GCM 密文(文件索引 + 环境信息)
└── signature.json     HMAC-SHA256 签名
manifest 示例:
json
{
  "format_version": "1.0",
  "script_version": "1.2.0",
  "created_at": "2026-06-05T14:30:00+08:00",
  "platform": "linux",
  "hostname": "web-prod-01",
  "scan_root": "/var/www/app",
  "file_count": 1234
}
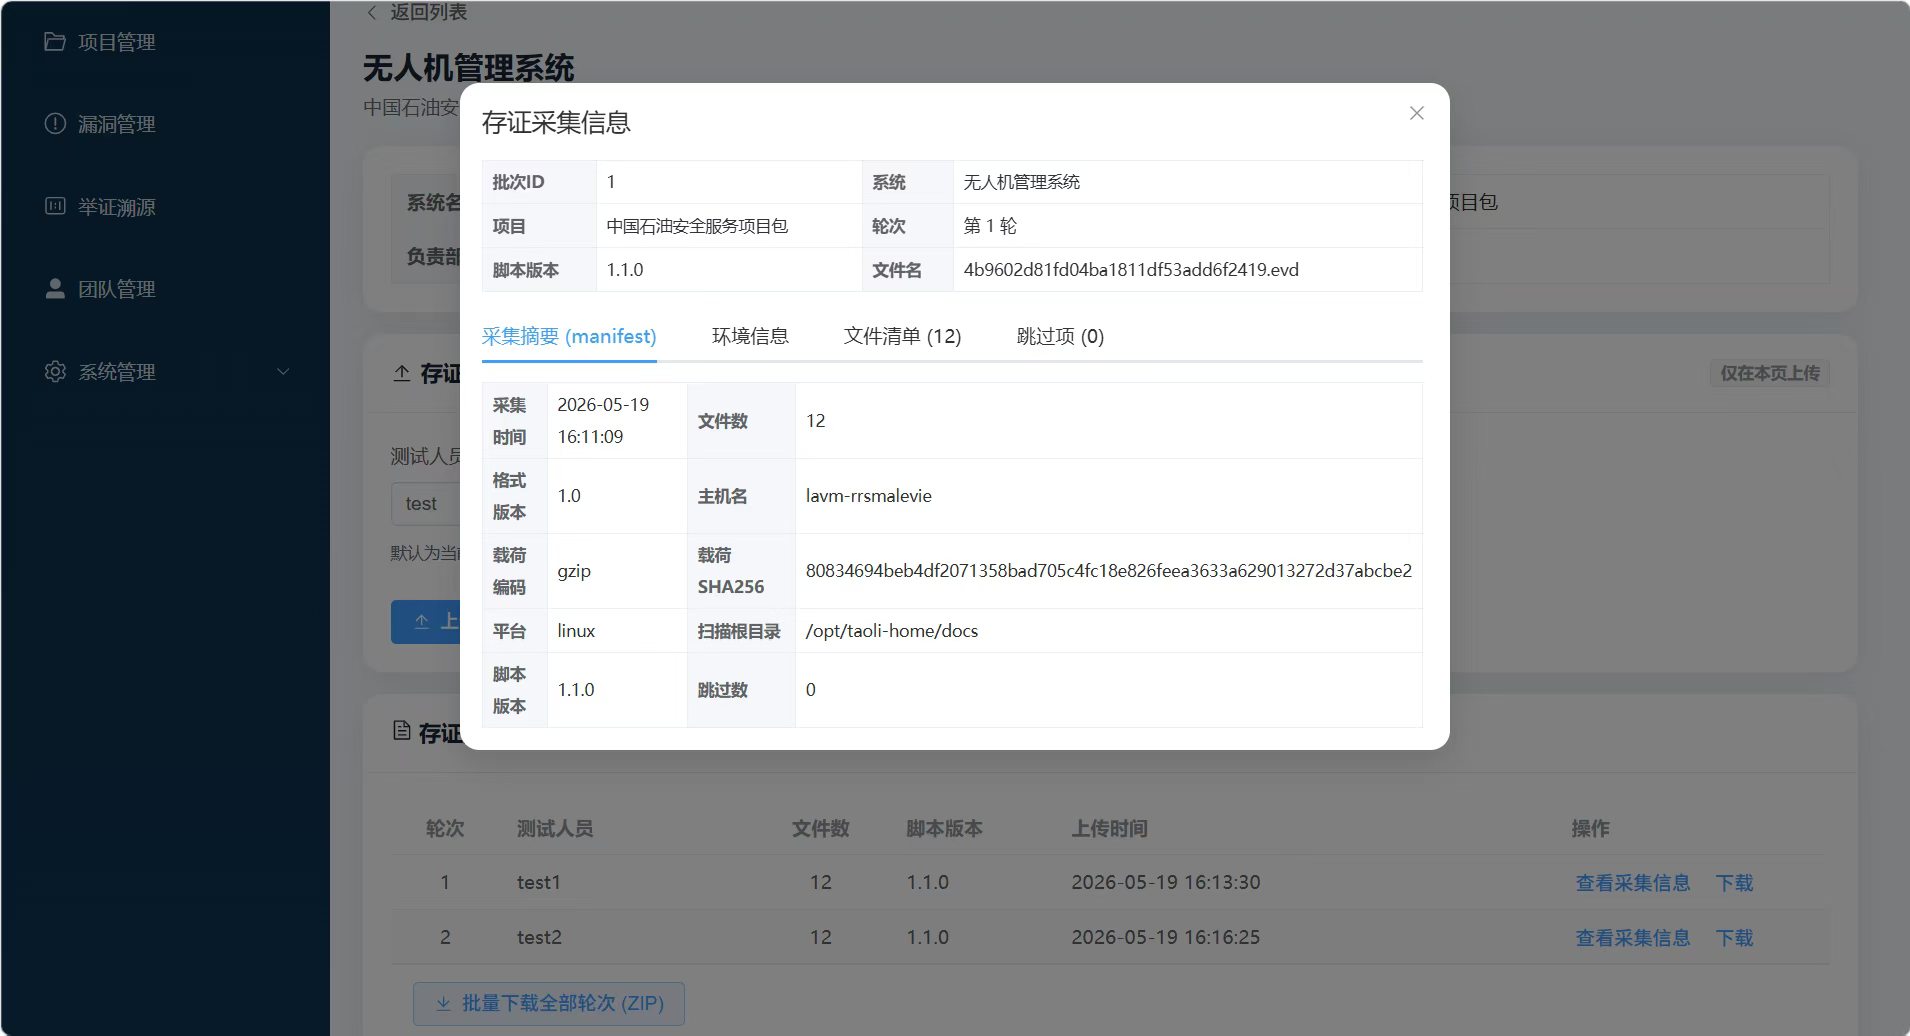
payload 里存的是文件元数据,不是文件内容------只读、低侵入。加密用 AES-256-GCM,验签用 HMAC-SHA256,改一个字节验签就失败,平台直接拒收。这是「说过」和「存过且验得过」的区别。
三、怎么操作(5分钟跑通)
第一步:注册平台
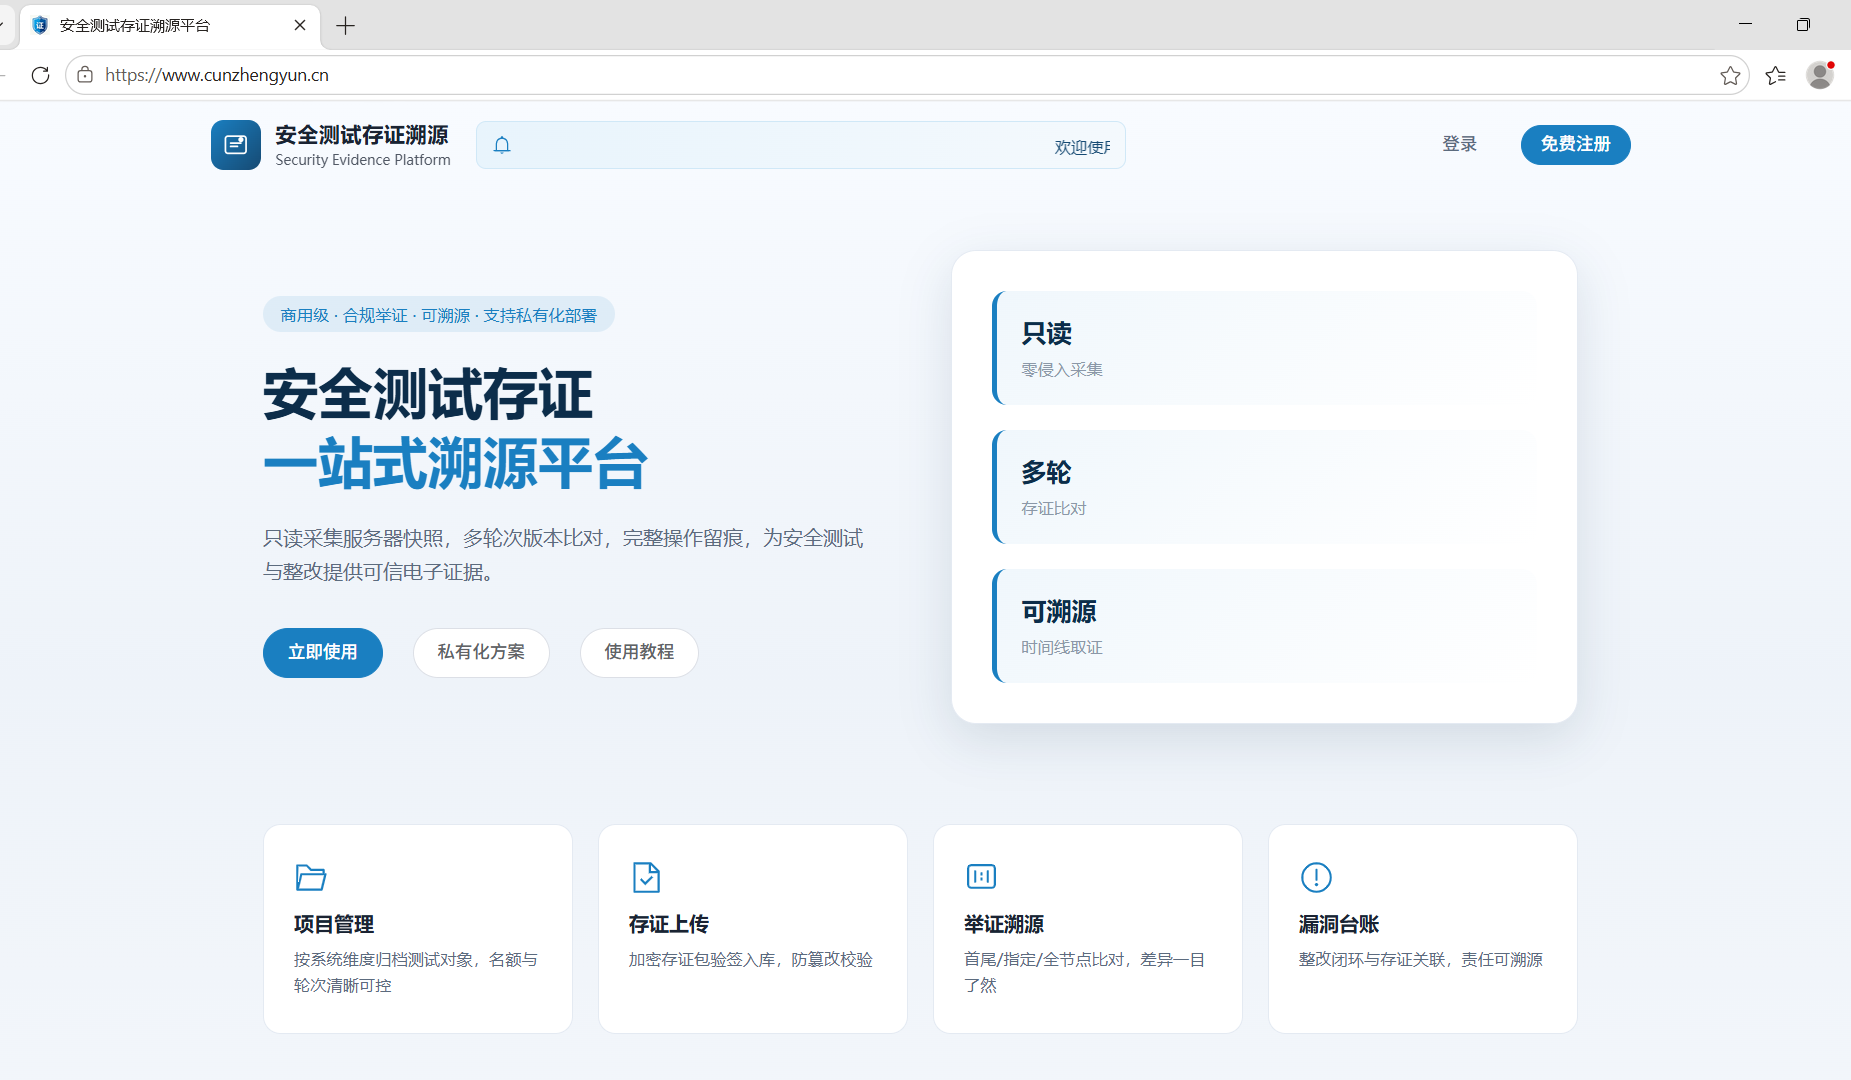
打开 https://www.cunzhengyun.cn 注册,免费版可建2个项目,够体验用。
第二步:在被测机采集
登录后在「脚本下载」拿采集脚本,拷到被测机执行:
bash
# Linux
chmod +x collect.sh
./collect.sh --root /var/www/your-app --output /tmp/round1.evd
powershell
# Windows
powershell -ExecutionPolicy Bypass -File .\collect.ps1 -Root "D:\app" -Output "D:\round1.evd"
脚本只读元数据,不改任何文件,无需联网,仅依赖 Python 标准库。
第三步:上传存证
「项目管理」建项目 → 项目详情上传 .evd → 平台验签通过,生成存证批次。
第四步:下一轮测试后再采集、比对
「举证溯源」上传新 .evd,选比对模式:
- 末次节点:和最近一轮比(最常用)
- 指定节点:和任意历史轮次比
- 全阶段 :和所有历史轮次串联比
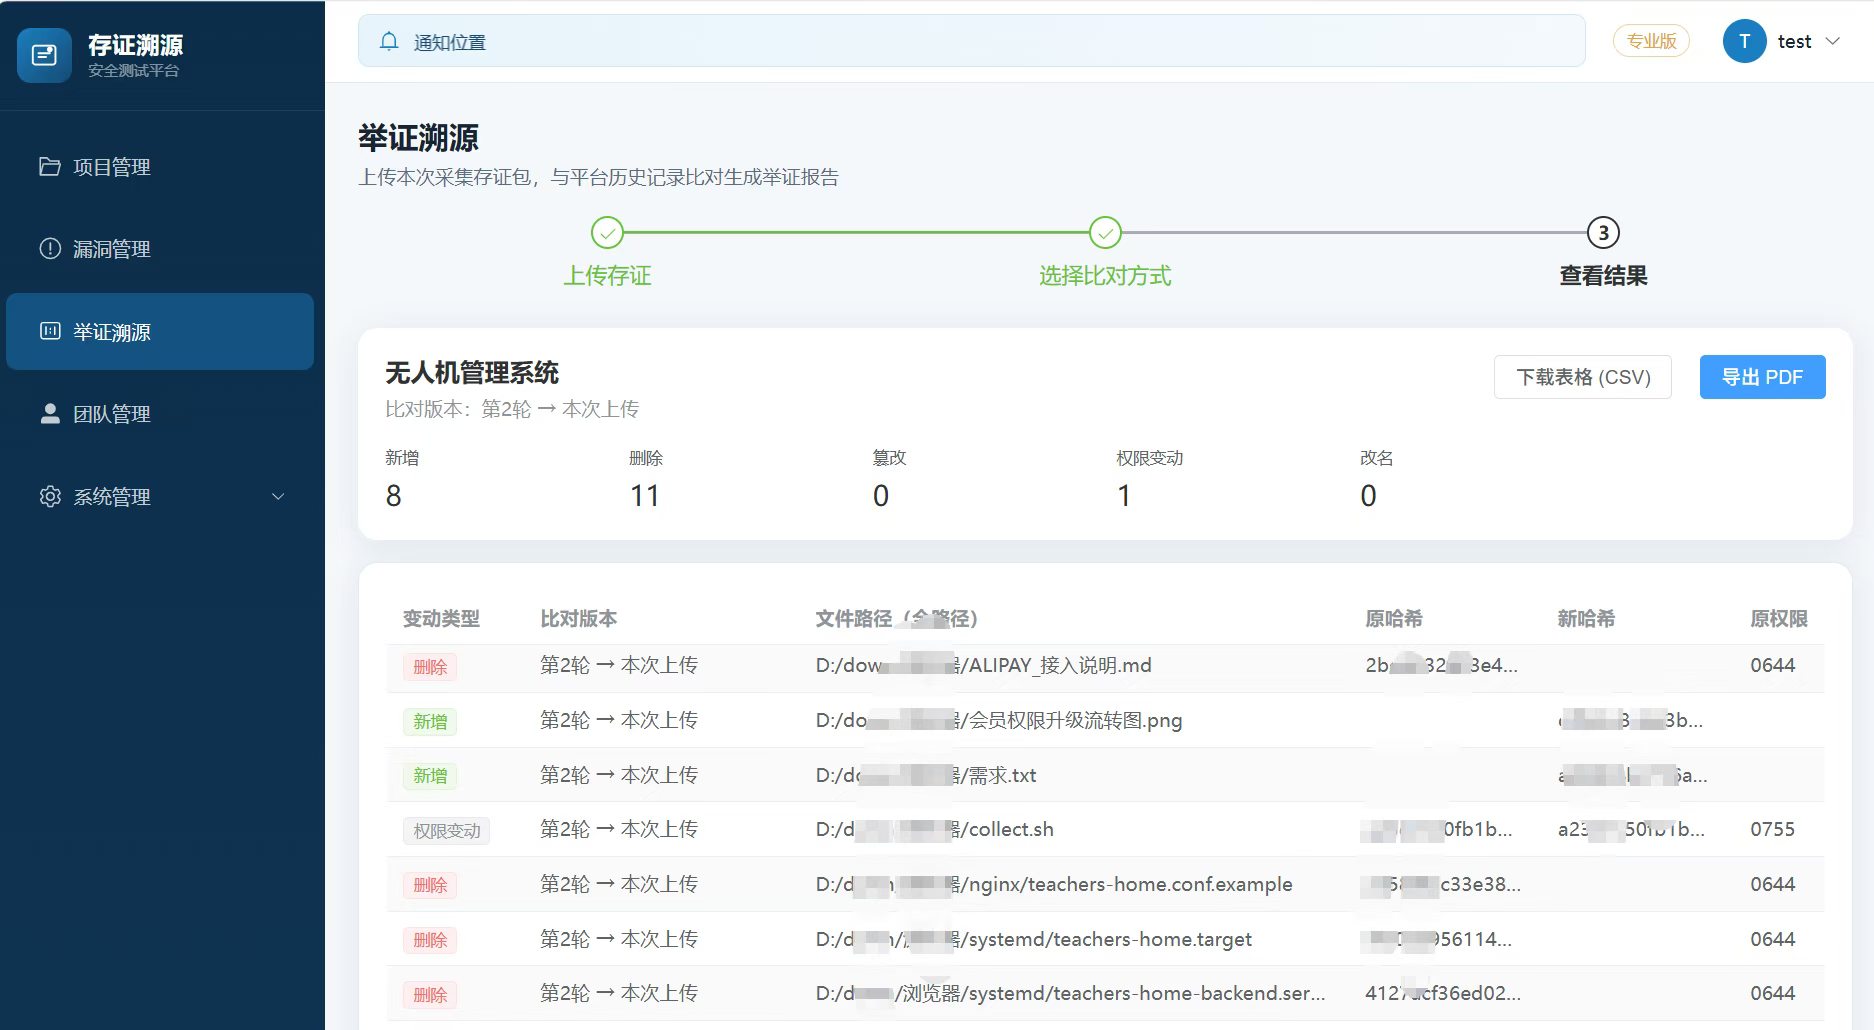
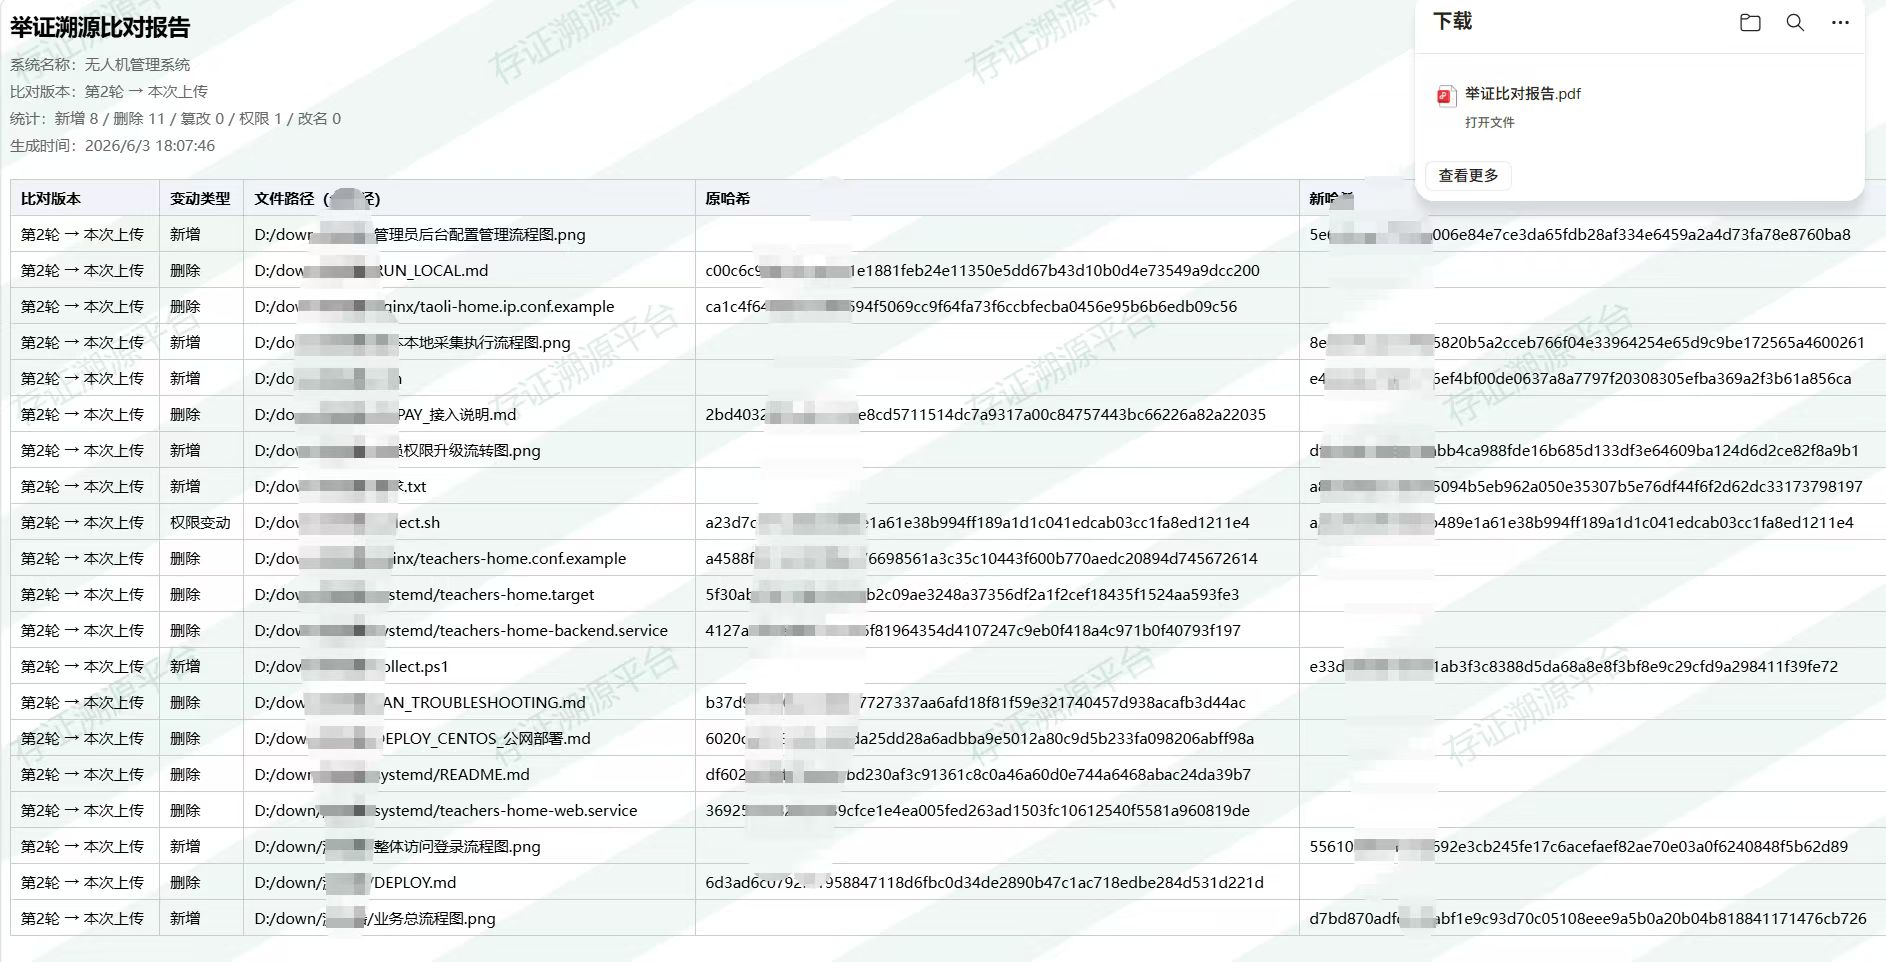
结果可导出 CSV 或打印 PDF,直接当通报佐证或验收附件。
四、三个场景怎么用
场景1:通报要求证明只读测试
测试前采一轮,测试后再采一轮,两次比对。diff 为空或仅时间戳微变 → 客观证明测试期间文件内容未被篡改。
场景2:整改后复测验收
第1轮存证 = 发现问题时;第2轮存证 = 整改后。指定节点比对,导出 diff 列表 → 客户要的「改前改后对比」有了。
场景3:等保测评过程留痕
每个阶段结束采一轮存证,漏洞台账关联对应轮次。审计抽查时,能还原任意时间点的系统状态。
五、总结
通报、督办、复测、等保------核心诉求就一条:拿得出可验证的过程证据。
只读采集 + 加密验签 + 多轮比对,10分钟能跑通全流程。免费版够体验,正式项目按需升级专业版(导出、指定节点比对、子账号)或企业版(全阶段比对)。
平台地址:https://www.cunzhengyun.cn
有帮助的话欢迎点赞收藏,评论区可交流渗透留痕、通报整改相关实践。