在LE Audio生态中,CAP作为连接与控制的核心协议,承载着音频角色协商、连接管理、协调集同步等关键职责。它不仅要处理LE传输的低功耗连接,还要兼容BR/EDR传输的传统设备,更要应对多设备协调、跨传输切换的复杂场景。音频数据的隐私性(如语音通话)、控制指令的安全性(如音量调节、设备配对),都依赖于一套严谨的安全体系来保障。
目录
如果把LE Audio设备比作一座音频城堡,那么CAP的安全要求就是城堡的多级安保体系------从地基级的加密组件,到门禁式的权限管控,再到大门安检的连接校验,最后到内部巡逻的实时防护,每一层都环环相扣,既抵御外部攻击,也防止内部越权。本文基于CAP安全体系的设计逻辑,拆解其核心组件、权限模型、连接校验流程与边缘场景处理,结合协议强制要求与参数,给出开发落地的关键要点。
一、CAP安全体系的核心定位与设计原则
CAP的安全体系并非独立设计,而是深度基于蓝牙核心规范5.3及以上版本的安全框架,同时针对音频服务的特性做了针对性增强。其核心定位是为 LE Audio的全生命周期提供端到端安全,覆盖设备发现、连接建立、数据传输、跨传输切换、协调集同步等所有环节。
为了平衡安全性、兼容性与用户体验,CAP制定了四大核心设计原则,这是所有安全逻辑的出发点:
最小权限原则:每个角色仅拥有完成自身职责所需的最小权限,避免权限过大带来的攻击面扩大;
跨传输一致性:LE与BR/EDR传输的安全标准、密钥体系、校验逻辑完全一致,确保跨传输切换的无缝安全;
角色差异化:根据Initiator、Acceptor、Commander、Controller等角色的职责,制定差异化的安全约束与权限范围;
向后兼容:在强制启用高安全标准的同时,兼容支持传统安全机制的老设备,不破坏现有蓝牙生态的兼容性。
二、安全地基:CAP强制依赖的核心蓝牙安全组件
就像城堡的地基决定了整体防护能力,CAP的安全体系依赖于蓝牙核心规范的三大核心组件,且协议对这些组件的支持做了强制要求,无任何例外情况。
1. Secure Connections的强制支持
蓝牙传统配对模式存在密钥熵低、易被破解的问题,CAP协议明确要求:
All CAP devices shall support Bluetooth Secure Connections。
意味着所有CAP兼容设备,无论角色如何,都必须启用Secure Connections(SC)配对模式,拒绝传统的Just Works、Numeric Comparison等不安全配对方式。
SC模式基于椭圆曲线Diffie-Hellman(ECDH)算法,能实现完美前向保密(PFS)------即使当前会话密钥泄露,也不会影响过往会话的安全性。在实际开发中,若设备未实现SC,将无法与符合CAP规范的设备建立连接,这是CAP安全的第一道硬性门槛。
2. CTKD跨传输密钥派生的核心作用
跨传输兼容性是CAP的重要特性,而CTKD(Cross-Transport Key Derivation)则是实现这一特性的安全核心。协议明确规定,CTKD的派生算法为AES-128,派生密钥的熵必须≥128位,确保密钥的高强度。
CTKD的核心价值在于实现LE 与BR/ EDR 传输的密钥共享:当BR/EDR/LE双模设备完成一次SC配对后,会通过CTKD派生出跨传输的会话密钥,存储在设备的安全存储区中。后续无论通过LE还是BR/EDR传输建立连接,都可直接使用该密钥,无需重复配对。这既提升了用户体验,也避免了重复配对带来的安全风险。
3. 加密套件与超时参数的硬性标准
CAP协议中对加密套件和关键超时参数做了明确规定,开发者必须严格遵循,不可随意自定义,否则会导致设备间的安全协商失败。核心参数如下表所示:
|----------|-----------------|------------------------|
| 参数类型 | 强制要求 | 核心作用 |
| 加密套件 | 必须使用AES-128-CCM | 用于链路层数据加密,确保数据的机密性与完整性 |
| 配对超时 | ≤30秒 | 防止配对过程被恶意劫持,超时则终止配对 |
| 加密连接超时 | ≤10秒 | 确保加密链路快速建立,超时则断开连接 |
| 黑名单时长 | ≥60秒 | 对异常设备的临时封禁,防止重复攻击 |
AES-128-CCM是蓝牙核心规范推荐的加密套件,兼具加密与完整性校验能力,能在保证安全的同时,兼顾音频传输的实时性,避免高复杂度算法带来的延迟。
三、门禁系统:角色差异化的安全权限模型
CAP的安全体系基于角色划分,不同角色拥有不同的权限范围,这就像城堡的门禁系统------不同身份的人员拥有不同的通行权限。协议为每个核心角色定义了明确的安全约束与权限边界,确保权限不被滥用。
核心角色的安全权限对照表
|------------|----------------|---------------------------------|---------------------------------|
| CAP角色 | 核心职责 | 安全约束 | 权限边界 |
| Initiator | 发起音频连接、建立音频会话 | 仅能发起已绑定或已授权设备的连接;必须使用SC配对 | 仅能配置自身发起的音频会话参数,无法修改其他设备的角色 |
| Acceptor | 接收连接请求、渲染音频数据 | 可拒绝未配对或权限不匹配的连接;必须验证连接发起方的角色 | 仅能响应自身支持的音频角色请求,无法主动发起连接 |
| Commander | 发送控制指令、管理设备状态 | 仅能向已绑定的Acceptor发送指令;指令需携带身份校验信息 | 仅能执行音量调节、播放控制等预设控制指令,无法修改音频会话参数 |
| Controller | 辅助协调集管理、同步设备状态 | 必须与协调集主设备进行安全同步;仅能处理协调集内的控制指令 | 仅能管理协调集内的设备状态,无法参与音频数据传输 |
关键权限约束详解
-
Initiator的连接权限:Initiator发起连接前,必须完成对目标设备的身份校验(地址匹配、SID绑定校验),未绑定设备必须先完成SC配对,否则禁止发起连接;
-
Acceptor的接入控制:Acceptor收到连接请求后,会先校验发起方的角色是否与自身兼容,若不兼容(如Initiator发起的角色是Acceptor不支持的),直接拒绝连接,无需进入密钥协商阶段;
-
Commander的 指令 权限:Commander发送的控制指令,必须包含自身的角色标识与校验信息,Acceptor收到后会校验指令的完整性与发送方权限,越权指令(如Commander发送音频会话修改指令)会被直接丢弃。
四、大门安检:连接建立的三步安全校验流程
连接建立是设备进入音频城堡的必经之路,CAP协议将这一过程设计为三步递进式的安全校验,每一步都有明确的校验内容与失败处理逻辑,确保只有合法设备才能建立连接。
连接建立安全校验流程图:
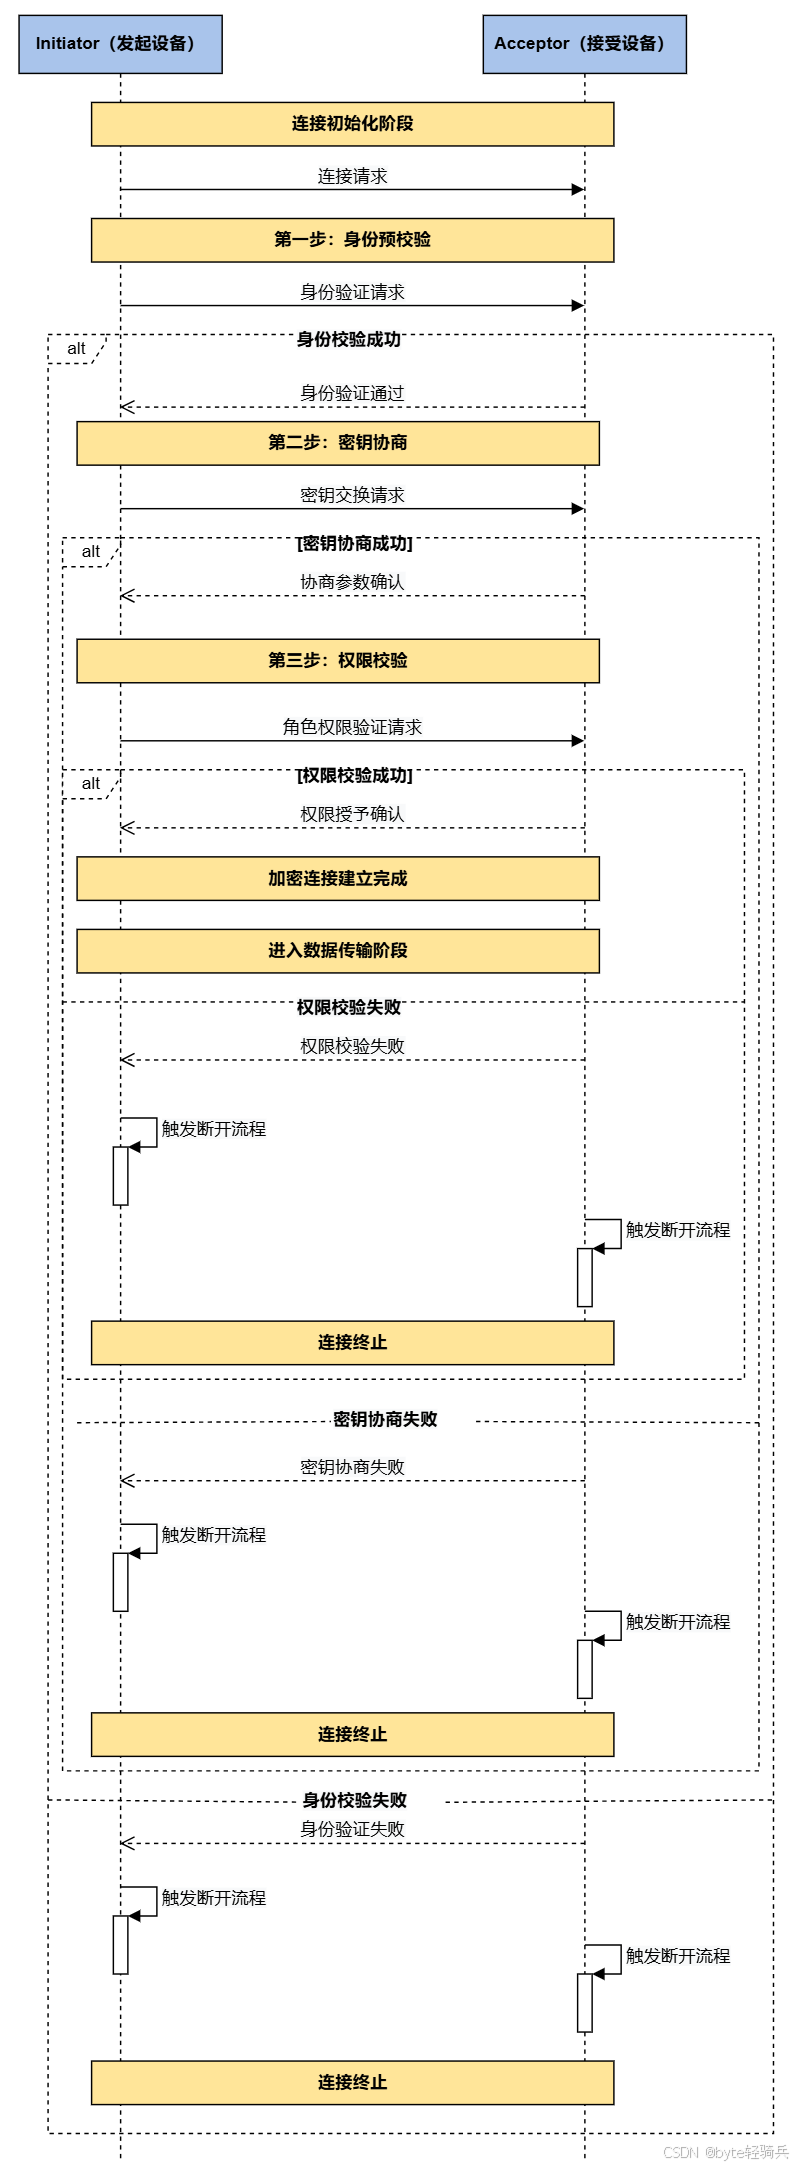
第一步:身份预校验(无加密阶段)
这是连接建立的第一道防线,在未建立加密链路的情况下,完成基础身份筛选,减少后续安全协商的资源消耗。核心校验内容包括:
-
地址匹配:定向连接中,验证发起方地址与目标设备地址是否一致;
-
SID 绑定校验:已绑定设备的广告集ID(SID)必须与存储的SID一致,防止恶意设备冒充绑定设备;
-
CoD音频位校验:BR/EDR传输中,验证目标设备的CoD Major Service Class第14位是否为1,确认其为音频服务设备。
预校验任意一项失败,设备会立即断开连接,不进入后续的密钥协商阶段。
第二步:密钥协商与加密链路建立(核心安全阶段)
这是连接建立的核心环节,决定了后续数据传输的安全性。流程如下:
-
密钥优先级判断:设备首先检查本地是否存储有目标设备的CTKD,若有,直接使用CTKD派生会话密钥;若没有,发起SC配对,协商新的会话密钥;
-
加密套件协商:双方交换支持的加密套件,最终确定使用AES-128-CCM(协议强制要求);
-
加密链路建立:使用协商好的会话密钥,建立链路层加密连接,严格遵循规定的10秒超时限制。
协议原文对密钥协商做了强制要求:
CAP devices shall use CTKD for cross-transport connection establishment when available。
这确保了跨传输连接的无缝安全,避免用户重复配对。
第三步:角色与权限二次校验(加密阶段)
加密链路建立后,必须完成角色与权限的二次校验,这是防止恶意设备越权操作的最后一道防线。核心流程包括:
-
角色读取与匹配:发起方读取接收方的CAS角色特征,确认接收方的角色是否与自身发起的连接需求兼容;
-
权限校验:接收方读取发起方的角色标识,验证发起方是否拥有对应的操作权限;
-
安全状态同步:协调集设备还需同步协调集的安全状态,确保所有设备的密钥与权限一致。
二次校验失败,设备会立即断开加密连接,并将发起方加入临时黑名单(时长≥60秒),防止重复攻击。
五、内部巡逻:数据传输阶段的实时安全防护
连接建立后,设备进入数据传输阶段,CAP协议为这一阶段设计了实时安全防护机制,就像城堡的内部巡逻队,持续监控数据传输的安全性,防止数据被篡改、窃取或越权操作。
(1) CAS特征操作的安全等级管控
CAS服务的核心特征(角色特征、配置特征、上下文特征)是CAP协议的核心操作对象,协议对这些特征的操作做了严格的安全等级划分:
高安全等级特征:角色特征、配置特征的写操作,必须在加密链路下进行,且仅能由授权角色执行;
中安全等级特征:上下文特征的读操作,可在开放链路下进行,但写操作必须加密;
低安全等级特征:设备信息特征的读操作,可在开放链路下进行,无权限限制。
开发中若未按安全等级管控特征操作,会导致设备被越权修改配置,甚至被恶意劫持。
(2)控制指令的完整性校验
Commander发送的控制指令(如音量调节、播放暂停),必须携带基于会话密钥的CMAC校验值。Acceptor收到指令后,会先校验CMAC值,确认指令未被篡改、未被伪造,校验通过后才会执行指令。
协议规定,CMAC校验算法必须使用AES-128,与加密套件保持一致,确保校验的高强度与实时性。
(3)异常行为的检测与处理
CAP协议要求设备实时监控数据传输过程中的异常行为,一旦发现,立即采取防护措施:
-
重复密钥错误:密钥校验错误超过3次,立即断开连接,将发起方加入黑名单;
-
越权指令:收到超出自身权限范围的指令,直接丢弃,并记录异常日志;
-
数据篡改:CMAC校验失败的指令,立即丢弃,不执行任何操作;
-
连接空闲超时:加密连接空闲超过附录规定的超时时间(≥300秒),自动断开,节省资源并提升安全性。
六、特殊安保:边缘场景的安全处理方案
实际使用中,CAP设备会面临协调集同步、跨传输切换、连接丢失重连等边缘场景,协议为这些场景设计了专门的安全处理方案,确保安全体系的完整性。
(1)协调集的安全同步机制
协调集(如双耳耳机、多音箱系统)是LE Audio的重要特性,CAP协议要求协调集内的所有设备必须保持安全状态的实时同步:
-
密钥更新同步:当协调集主设备更新会话密钥时,会通过加密链路将新密钥同步给所有从设备;
-
权限变更同步:当协调集内设备的角色发生变更时,会同步更新所有设备的权限列表;
-
异常状态同步:当某台设备发现异常行为时,会立即通知协调集内所有设备,共同采取防护措施(如断开连接、加入黑名单)。
(2)跨传输切换的无缝安全衔接
BR/EDR/LE双模设备在LE与BR/EDR传输之间切换时,CAP协议通过CTKD实现无缝安全衔接:
-
切换触发:用户手动切换或设备自动切换传输方式时,无需重新配对;
-
密钥复用:切换后,设备直接使用CTKD派生的会话密钥,快速建立加密链路;
-
状态同步:切换完成后,同步当前的音频状态与安全状态,确保音频播放不中断、安全不降级。
(3)连接丢失后的安全重连流程
连接丢失后,设备会启动安全重连流程,平衡重连速度与安全性:
-
快速重连:高优先级连接(如语音通话),立即使用存储的CTKD发起重连,加密链路恢复时间≤1秒;
-
延迟重连:低优先级连接(如空闲连接),延迟5-10秒后发起重连,降低功耗;
-
重连失败处理:重连超过3次失败,发起新的SC配对;配对失败,将设备从绑定列表中移除,等待用户手动触发连接。
七、开发实战:CAP安全开发的常见踩坑点与解决方案
基于CAP安全要求的开发经验,以下是最容易踩的坑及对应的解决方案,帮助开发者避开协议陷阱,提升开发效率。
|-------------------------|---------------------|----------------------------------------|
| 踩坑点 | 问题表现 | 解决方案 |
| 未强制支持Secure Connections | 与新版CAP设备连接失败,被拒绝配对 | 关闭传统配对模式,仅启用SC配对; 确保设备实现ECDH算法与PFS特性 |
| 忽略CTKD派生与存储 | 跨传输切换需重新配对,用户体验差 | 实现CTKD的派生、存储与读取逻辑; 使用安全存储区(如TEE)存储密钥 |
| 角色权限校验不严格 | 设备被越权控制,配置被恶意修改 | 连接后二次校验角色; 指令执行前校验权限; 严格按安全等级管控CAS特征操作 |
| 超时参数设置不符合附录要求 | 配对超时、加密连接失败,连接不稳定 | 严格遵循附录规定:配对超时≤30秒,加密连接超时≤10秒,黑名单时长≥60秒 |
| 协调集安全同步未实现 | 协调集内设备连接不同步,部分设备无声音 | 实现协调集安全同步机制;密钥更新、权限变更时,立即同步所有从设备 |
八、测试
题目:CAP协议对Secure Connections和CTKD的支持要求是什么?CTKD的核心作用与附录规定的派生算法是什么?
答案:
-
支持要求:所有CAP设备无论角色如何,都必须强制支持Bluetooth Secure Connections;当存在CTKD时,CAP设备必须使用CTKD进行跨传输连接建立。
-
CTKD核心作用:实现LE与BR/EDR传输的密钥共享,避免跨传输切换时重复配对,提升用户体验并保障安全。
-
派生算法:附录明确规定CTKD的派生算法为AES-128,且派生密钥的熵必须≥128位。
题目:CAP协议中,连接建立的三步安全校验流程是什么?每一步的核心校验内容有哪些?
答案:
-
三步流程:身份预校验、密钥协商与加密链路建立、角色与权限二次校验。
-
核心校验内容:①身份预校验:地址匹配、SID绑定校验、CoD音频位校验(BR/EDR传输);②密钥协商与加密链路建立:CTKD优先级判断、SC配对(无CTKD时)、AES-128-CCM加密套件协商、加密链路建立;③角色与权限二次校验:角色读取与匹配、权限校验、协调集安全状态同步(协调集设备)。
题目:CAP协议对CAS核心特征的操作有何安全等级管控要求?控制指令的完整性校验机制是什么?
答案:
-
CAS特征安全等级管控:①高安全等级:角色特征、配置特征的写操作,必须在加密链路下进行且仅由授权角色执行;②中安全等级:上下文特征的写操作必须加密,读操作可开放;③低安全等级:设备信息特征的读操作可开放,无权限限制。
-
完整性校验机制:Commander发送的控制指令需携带基于AES-128的CMAC校验值;Acceptor收到后先校验CMAC值,确认指令未被篡改、伪造后,才会执行指令。