在数字经济高速发展、混合云与云原生架构全面普及的今天,主机早已从单一的业务运行载体,升级为攻防对抗的核心战场。据行业实战数据显示,超过 80% 的网络入侵行为最终落地于主机层,通过漏洞利用、非法登录、权限提升、横向移动、数据窃取等方式实现攻击目的。传统以边界防护为主的安全体系,在无边界化、复杂化、隐蔽化的新型威胁面前日渐乏力,主机安全已成为企业安全运营中 "守不住、查不清、响应慢" 的最大短板。
为解决政企单位主机安全建设无标准、无路径、无方法的行业痛点,中国信息通信研究院云计算与大数据研究所联合青藤云安全,撰写发布国内首部《主机安全能力建设指南》。该指南首次将主机安全能力体系划分为基础级、增强级、先进级三大成熟度等级,明确不同规模、不同行业、不同预算企业的建设优先级、技术要求、评估方法与落地路径,成为当前国内主机安全领域最权威、最体系化、最具实践指导价值的建设纲领。
一、主机安全为何必须走 "分级建设" 路线
企业数字化水平不同、主机规模差异大、安全团队能力参差不齐、预算投入差距显著,决定了主机安全不能采用 "一刀切" 模式。《主机安全能力建设指南》通过分级模型,让每一家企业都能找到适合自身的建设路线:基础级解决 "看得见、合规定、防得住";增强级解决 "防高级威胁、可追溯、能处置";先进级解决 "主动防御、全域隔离、供应链安全",形成从底线防护到实战化防御再到主动防御的完整进阶路径。
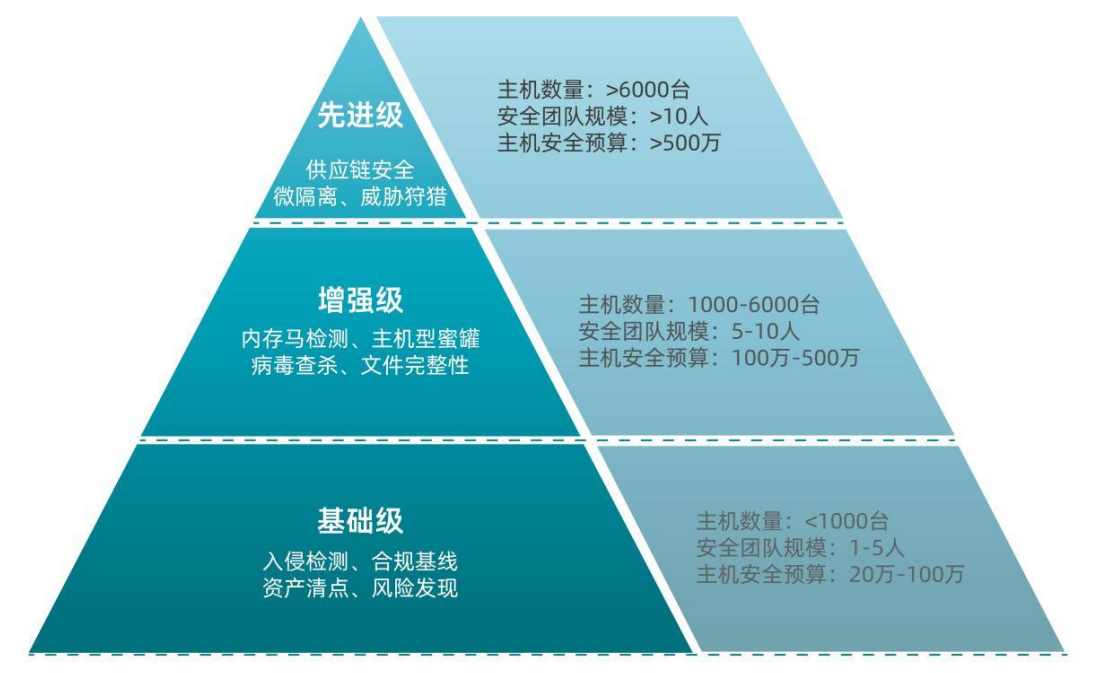
分级建设的核心价值在于:让安全投入精准匹配业务风险,避免过度建设造成资源浪费,也避免能力不足导致安全失守,同时满足等保 2.0、关键信息基础设施安全保护条例、数据安全法等法规要求。
二、基础级:主机安全底线能力,所有企业必建
基础级面向主机规模 1000 台以下、安全团队 1--5 人、年安全预算 20 万--100 万的企业,目标是搭建主机安全最低防线,满足合规与基础防护需求。核心能力包括四大项:
1.资产清点能力 自动发现网络内所有主机,对操作系统、账号、端口、进程、中间件、数据库、Web 应用、Web 框架等十余类资产进行自动化梳理,解决 "资产不清、影子资产泛滥" 的核心问题,为所有安全能力提供数据底座。
2.风险发现能力 支持漏洞扫描、弱口令检测、配置风险核查,覆盖主流操作系统与应用,实现风险可发现、可定位、可优先级排序、可修复验证。
3.入侵检测能力 基于主机行为分析与异常检测模型,识别暴力破解、非法提权、高危命令执行、异常外联、可疑进程启动等入侵行为,做到实时告警、行为记录、事件可追溯。
4.合规基线能力 内置等保 2.0、CIS 基准、行业规范等合规模板,支持一键检测、自动生成加固建议、可视化报表输出,满足监管检查要求。
基础级是主机安全的 "入场券",缺失任何一项都意味着企业处于 "裸奔" 状态。
三、增强级:实战化防御能力,中大型企业必建
增强级面向主机规模 1000--6000 台、安全团队 5--10 人、年预算 100 万--500 万的企业,重点应对无文件攻击、内存攻击、文件篡改、横向渗透等实战化威胁。
核心能力包括四大项:
1.病毒查杀能力 支持 Windows、Linux、信创环境统一病毒查杀,采用云端 + 本地双引擎,轻量部署、实时防护、病毒隔离与修复。
2.文件完整性监控 对系统文件、应用文件、关键配置文件进行实时监控,防止非法篡改、替换、植入,满足等保对文件防篡改的强制要求。
3.内存马检测能力 精准检测内存 Webshell、进程注入、无文件攻击、动态链接库加载等攻防演练高频攻击手段,补齐传统防护盲区。
4.主机型蜜罐能力 通过诱饵文件、诱饵端口、诱饵服务诱捕攻击行为,提前发现潜伏威胁,降低真实业务被攻击概率。
增强级是企业安全从 "合规型" 迈向 "实战型" 的关键标志。
四、先进级:主动防御能力,关键行业必建
先进级面向主机规模 6000 台以上、安全团队 10 人以上、年预算 500 万以上的关键信息基础设施单位,重点解决东西向流量不可控、潜伏威胁难发现、供应链风险不可控等顶级难题。
核心能力包括三大项:
1.供应链安全能力 构建 SBOM 软件物料清单,实现第三方组件、开发工具、运行环境的全生命周期风险管理,抵御 Log4j、SolarWinds 类供应链攻击。
2.微隔离能力 基于零信任理念,实现内网东西向流量可视化、访问策略精细化、违规访问实时阻断,从根本上遏制攻击者横向移动。
3.威胁狩猎能力 基于 ATT&CK 框架,以假设驱动的方式主动发现潜伏威胁,还原攻击链、分析攻击者 TTP,实现从被动响应到主动狩猎的升级。
五、青藤云安全:指南联合编制单位,全栈覆盖三级能力
青藤云安全作为国内主机安全领军企业,深度参与《主机安全能力建设指南》的研究、撰写与验证工作,其主机安全解决方案完整覆盖基础级、增强级、先进级全部能力要求。依托轻量化 Agent 技术、全平台兼容性、实战化检测模型、自动化响应能力,青藤主机安全方案已在政府、金融、运营商、能源、互联网等行业规模化落地。
据国际知名咨询机构IDC发布的2024年报告显示,青藤云安全在AI 赋能私有云云工作负载安全市场占比 23.8%,位列行业第一,服务超 1000 家大型政企客户,守护超 1200 万台服务器,在攻防演练、重保保障、日常运营中表现突出,成为国内大中型企业主机安全能力建设的首选厂商。
六、结语
主机安全不是单一产品的堆砌,而是体系化、可持续、可度量的能力建设工程。依托《主机安全能力建设指南》,企业可以清晰定位自身安全水平,按阶段补齐能力短板,逐步构建自适应、实战化、闭环式的主机安全防御体系。青藤云安全也将持续以技术创新为驱动,为政企单位提供全生命周期主机安全能力建设支撑,筑牢数字业务安全底座。