MAC安装最新Burpsuite pro详细步骤教程
文章目录
- [MAC安装最新Burpsuite pro详细步骤教程](#MAC安装最新Burpsuite pro详细步骤教程)
- 确保环境配置
-
- [macOS 隐私与安全性修改为"任何来源"](#macOS 隐私与安全性修改为“任何来源”)
- 注:官网下载安装包里内置了jre环境,无需自行安装java即可使用
- 安装Burpsuite(共下载两个文件)
- 添加启动脚本
- 后续直接从启动台运行Burp即可
确保环境配置
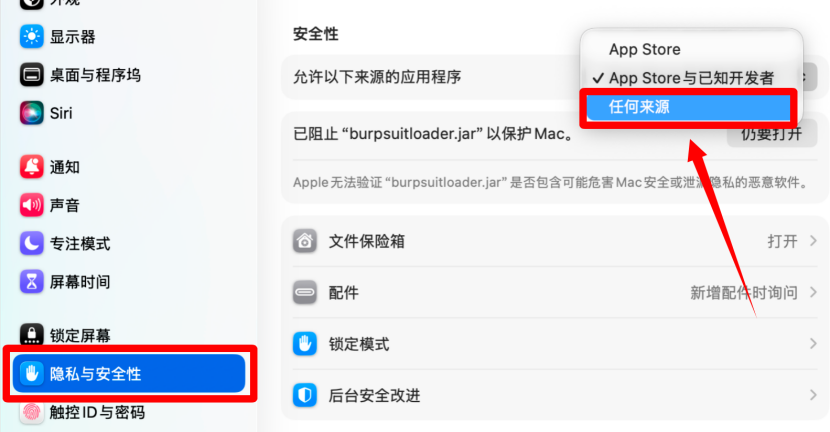
macOS 隐私与安全性修改为"任何来源"
首先确保设置中,macOS 隐私与安全性修改为"任何来源",否则安装会被阻止
注:官网下载安装包里内置了jre环境,无需自行安装java即可使用
安装Burpsuite(共下载两个文件)
第一个文件:下滑找到可选择稳定的专业版下载
官网https://portswigger.net/burp/releases
Stable、Professional
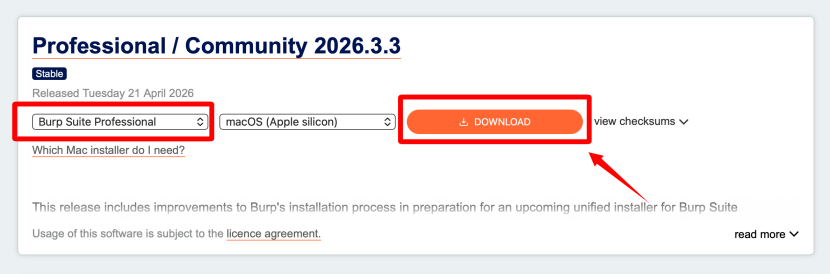
官网下载安装包里内置了jre环境,无需安装java即可使用
第二个文件:下载补丁包BurpKeygenCN.jar
由此,需要下载的均已完成。共两个文件
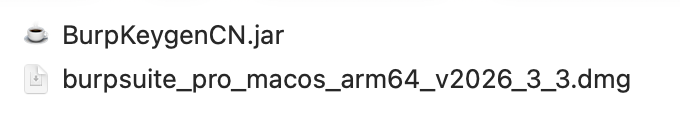
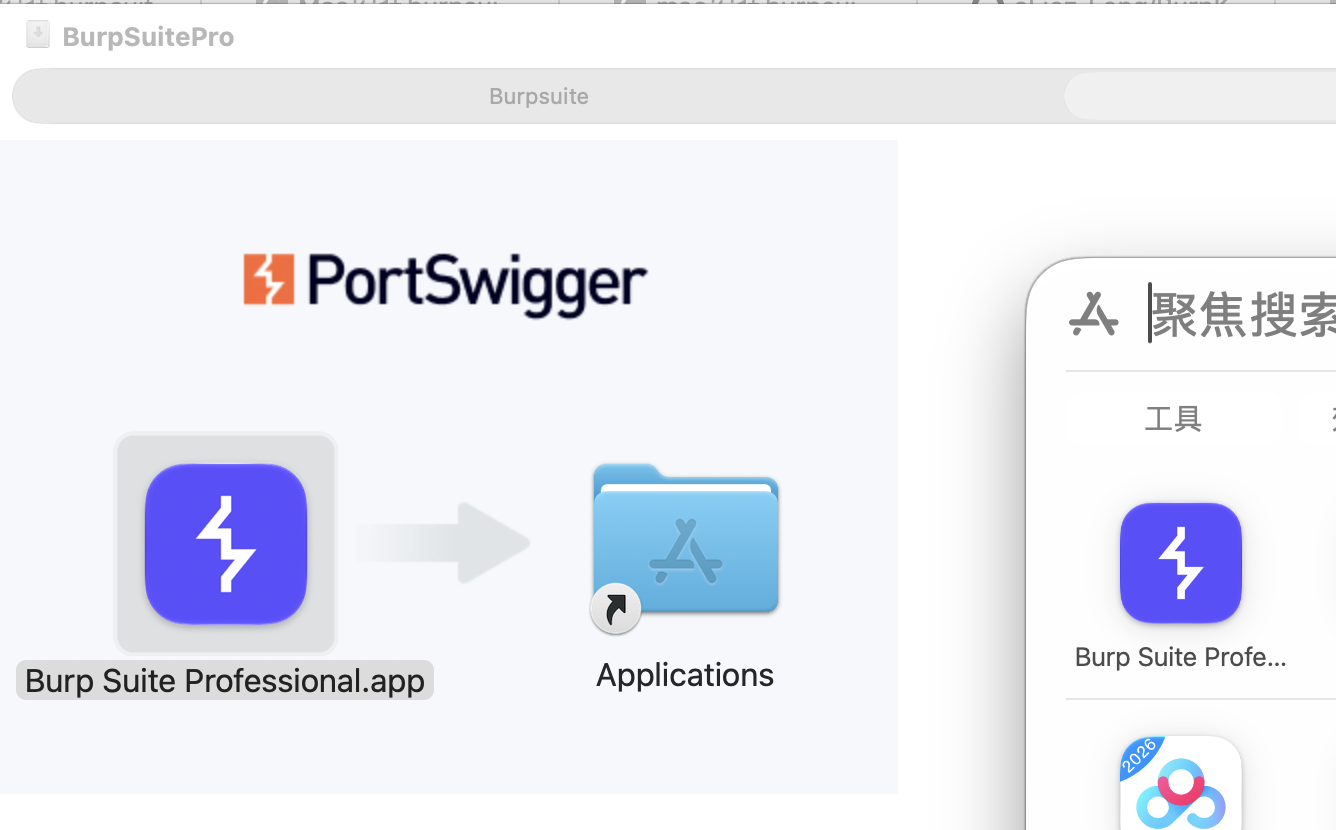
双击安装Burpsuite
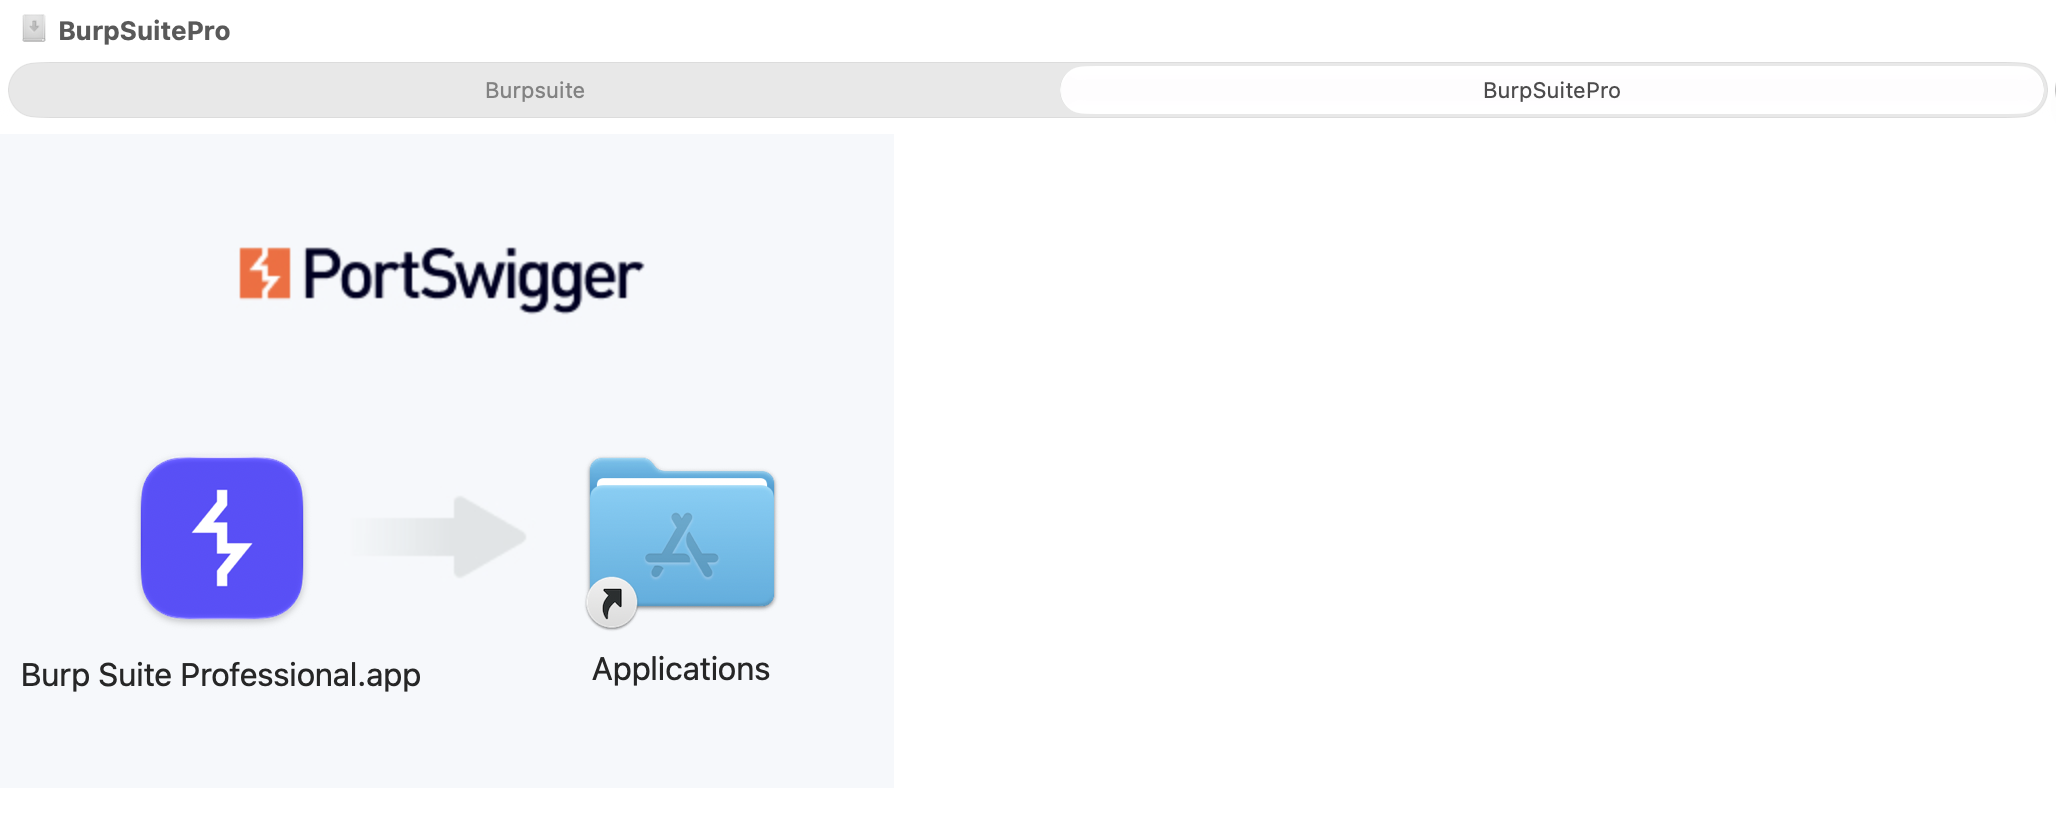
安装成功
放至Burpsuite的安装目录
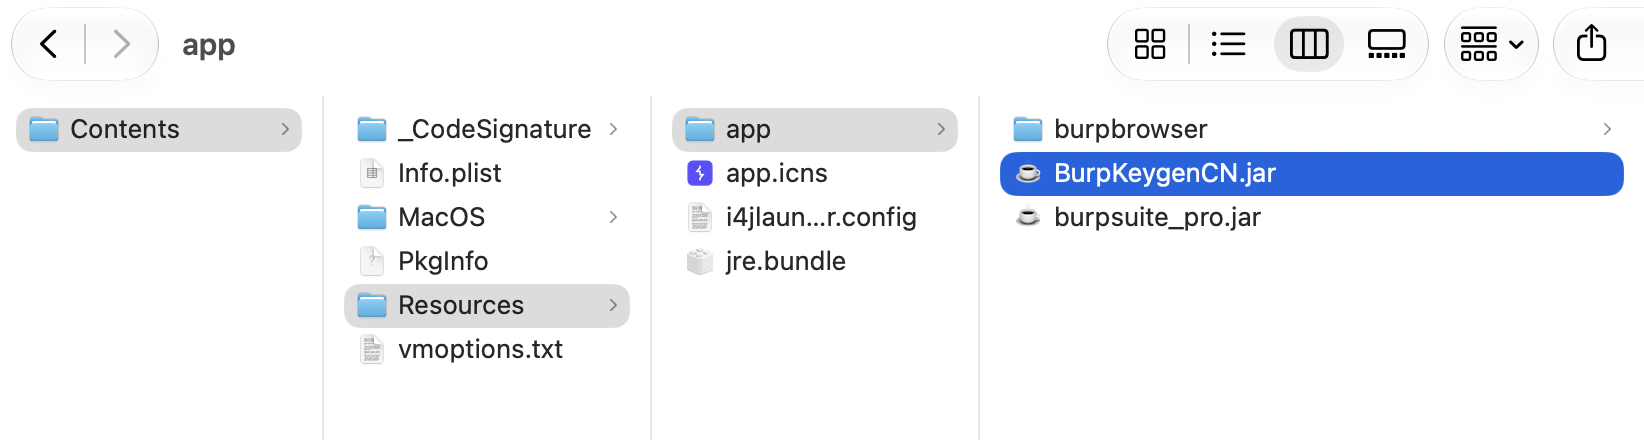
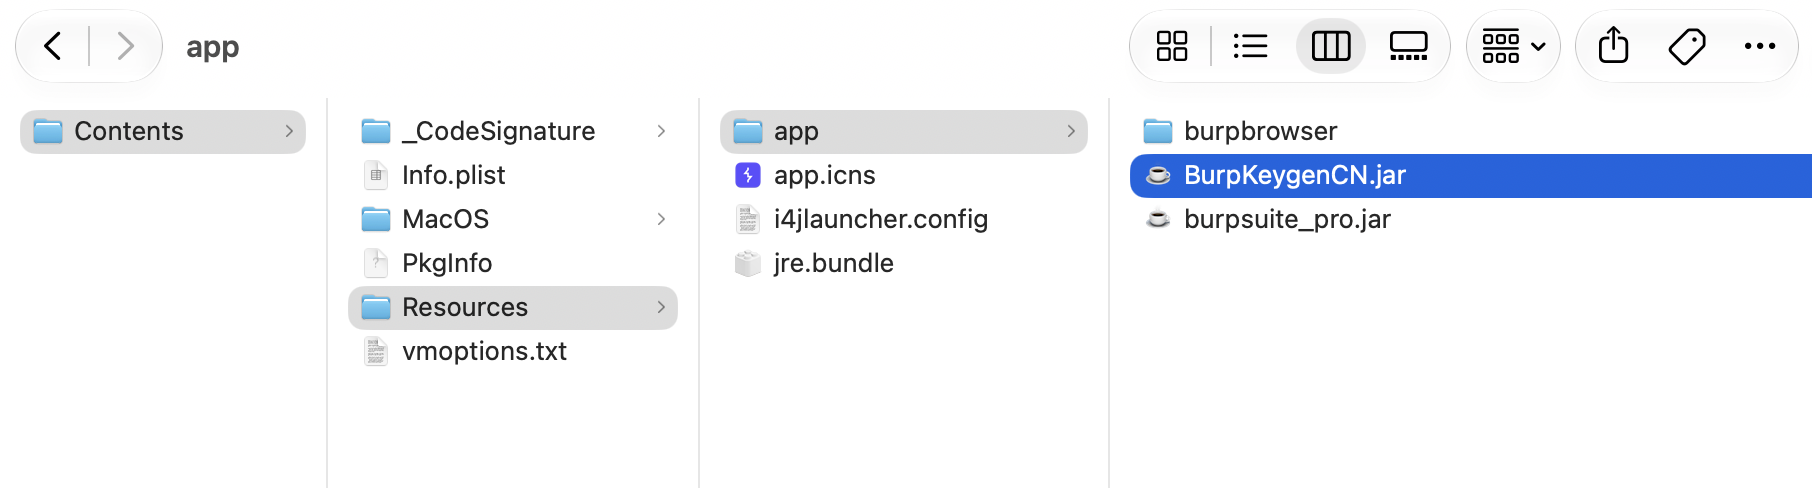
将BurpKeygenCN.jar复制粘贴到Burpsuite的安装目录的路径下【burp的jar包同目录】
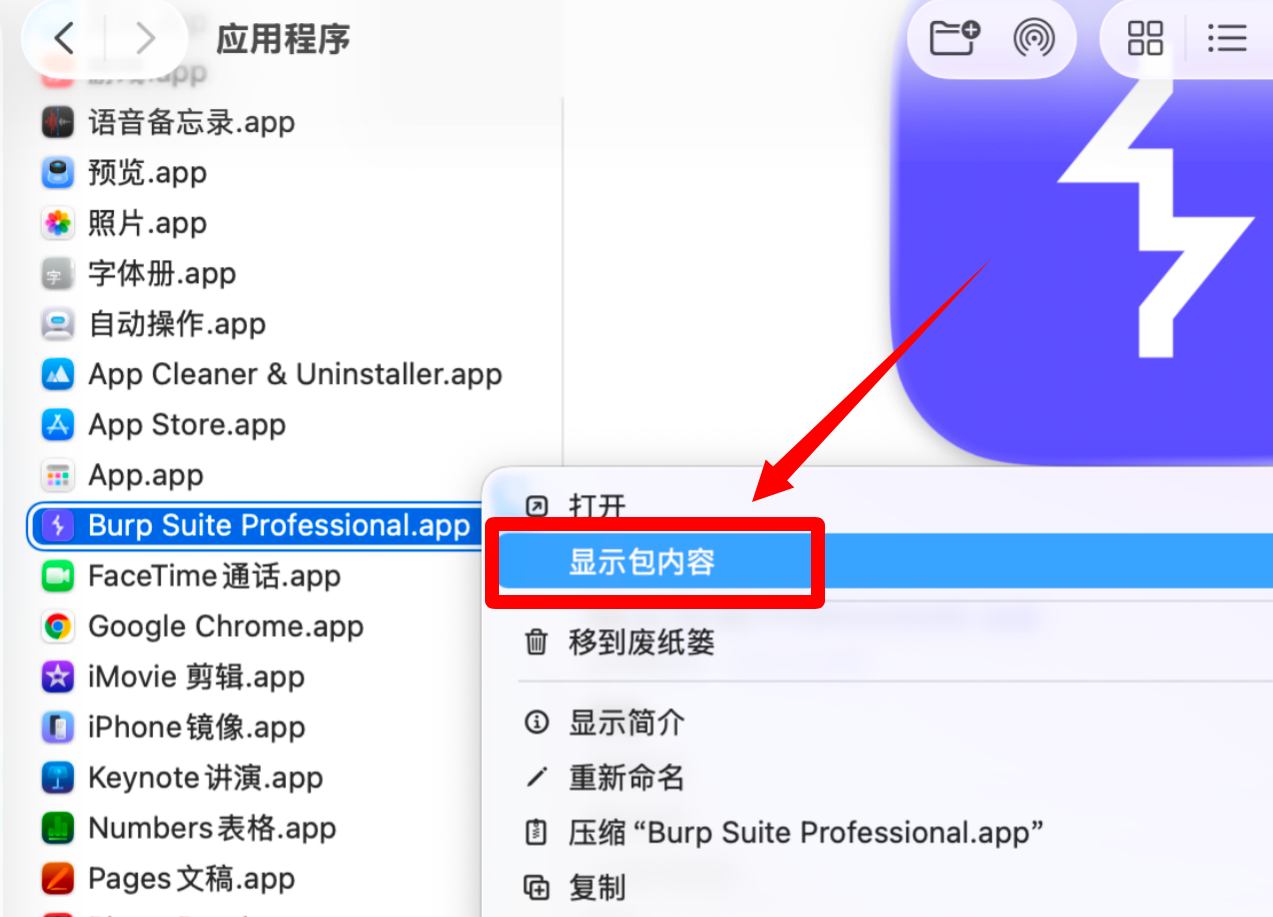
访达-应用程序-选择Burpsuite-右键-显示包内容
将BurpKeygenCN.jar复制粘贴到BurpSuite的目录下:/Burp Suite Professional.app/Contents/Resources/app
提示:
BurpKeygenCN.jar是补丁包文件,请务必确认它已成功复制到上述目录中,否则后续终端命令将无法找到该文件并报错。
在终端中输入以下命令,打开补丁工具
bash
/Applications/Burp\ Suite\ Professional.app/Contents/Resources/jre.bundle/Contents/Home/bin/java -jar /Applications/Burp\ Suite\ Professional.app/Contents/Resources/app/BurpKeygenCN.jar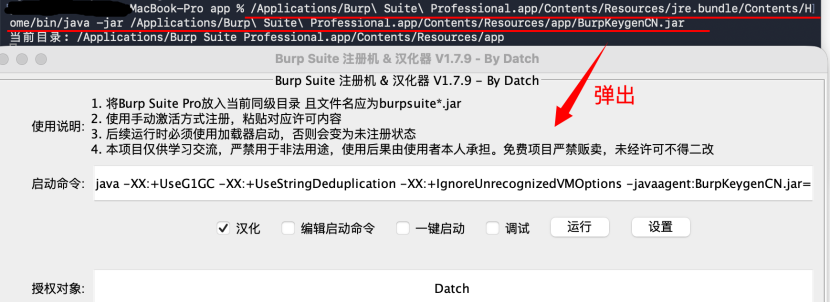
注:命令中
BurpKeygenCN.jar是下载的补丁包的名字,如果你是按本教程的步骤操作则不需要改名称。如果你是自己从其他地方下载的补丁包,请按情况修改。
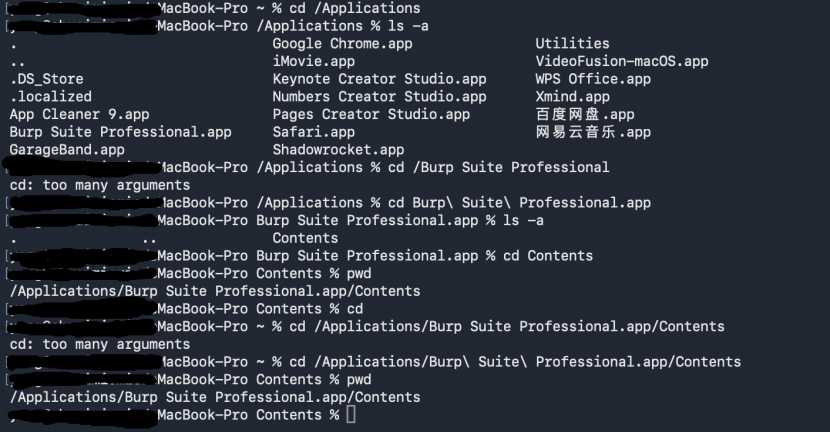
注:为什么是路径是/Burp\ Suite\ Professional.app/,而不是/Burp Suite Professional.app/
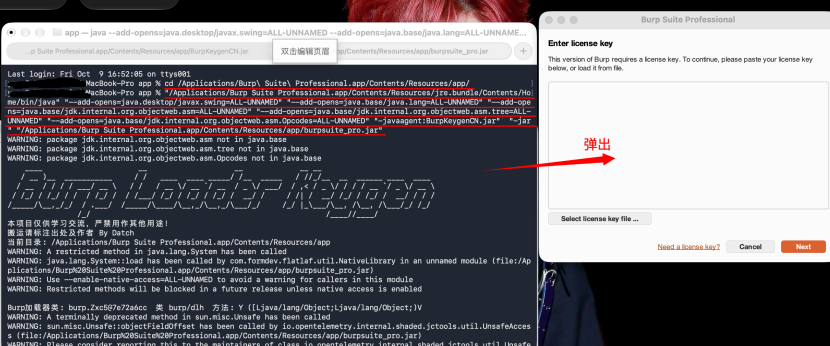
注:如果没有弹出此界面的话,根据报错信息,检查目录下的补丁文件放在的位置是否位置无误
运行burpsuite
另起终端
先cd到app目录下
bash
cd /Applications/Burp\ Suite\ Professional.app/Contents/Resources/app/再使用补丁工具启动burpsuite
bash
"/Applications/Burp Suite Professional.app/Contents/Resources/jre.bundle/Contents/Home/bin/java" "--add-opens=java.desktop/javax.swing=ALL-UNNAMED" "--add-opens=java.base/java.lang=ALL-UNNAMED" "--add-opens=java.base/jdk.internal.org.objectweb.asm=ALL-UNNAMED" "--add-opens=java.base/jdk.internal.org.objectweb.asm.tree=ALL-UNNAMED" "--add-opens=java.base/jdk.internal.org.objectweb.asm.Opcodes=ALL-UNNAMED" "-javaagent:BurpKeygenCN.jar" "-jar" "/Applications/Burp Suite Professional.app/Contents/Resources/app/burpsuite_pro.jar"注:命令中
BurpKeygenCN.jar是下载的补丁包的名字,如果你是按本教程的步骤操作则不需要改名称。如果你是自己从其他地方下载的补丁包,请按情况修改。
按下图步骤操作
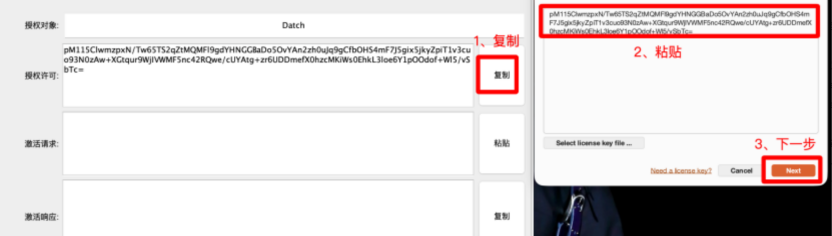
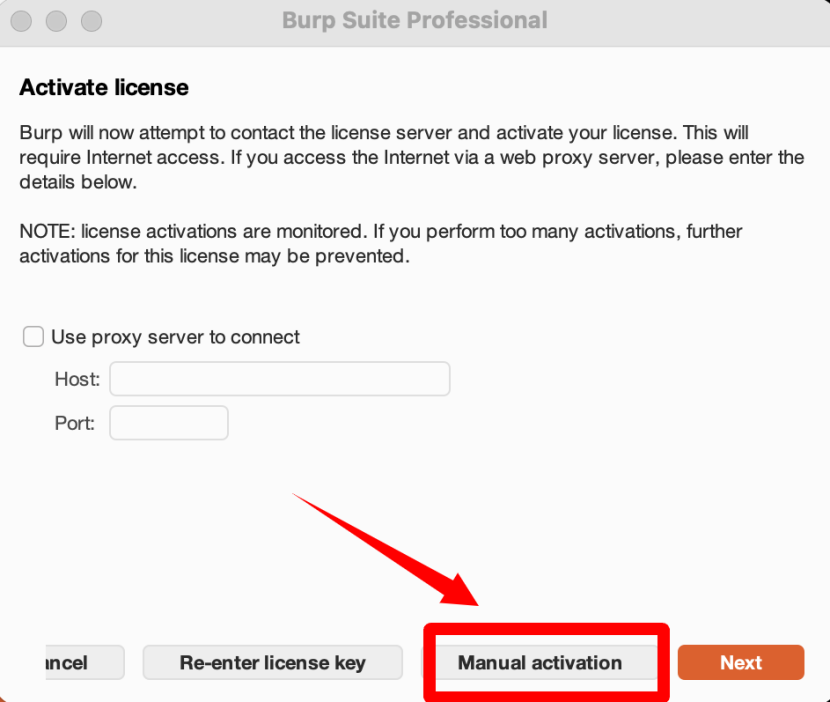
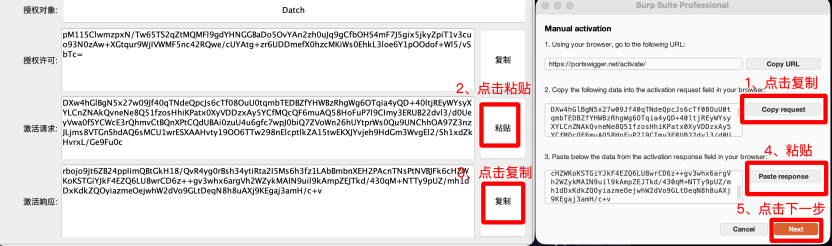
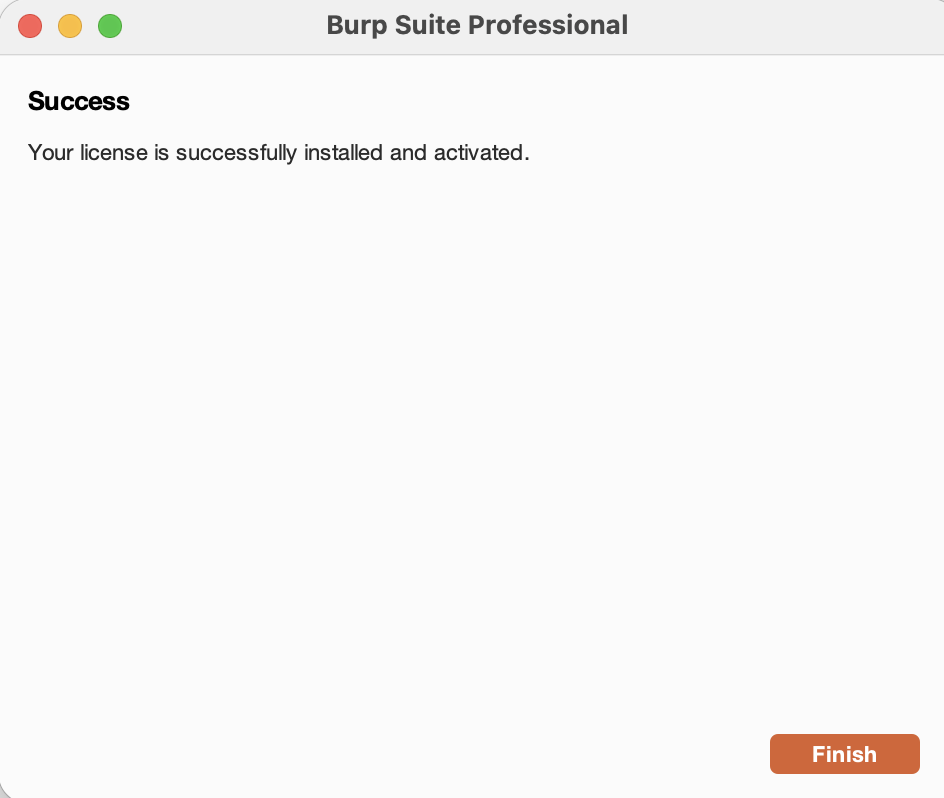
成功激活,点击Finish
Next
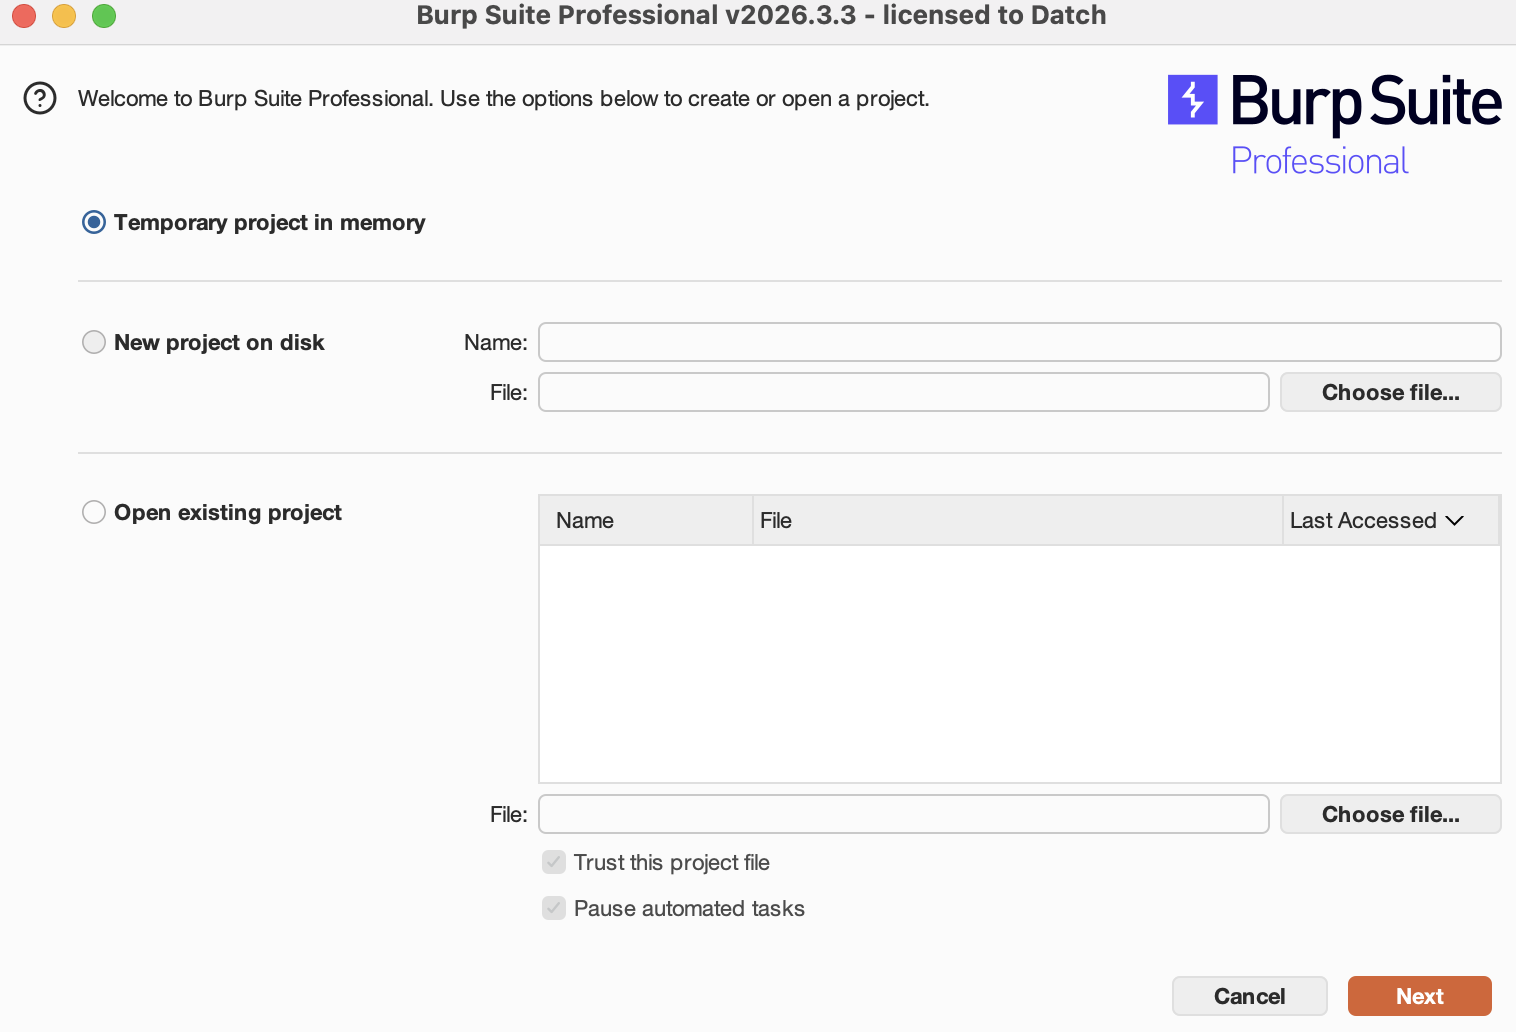
Start Burp
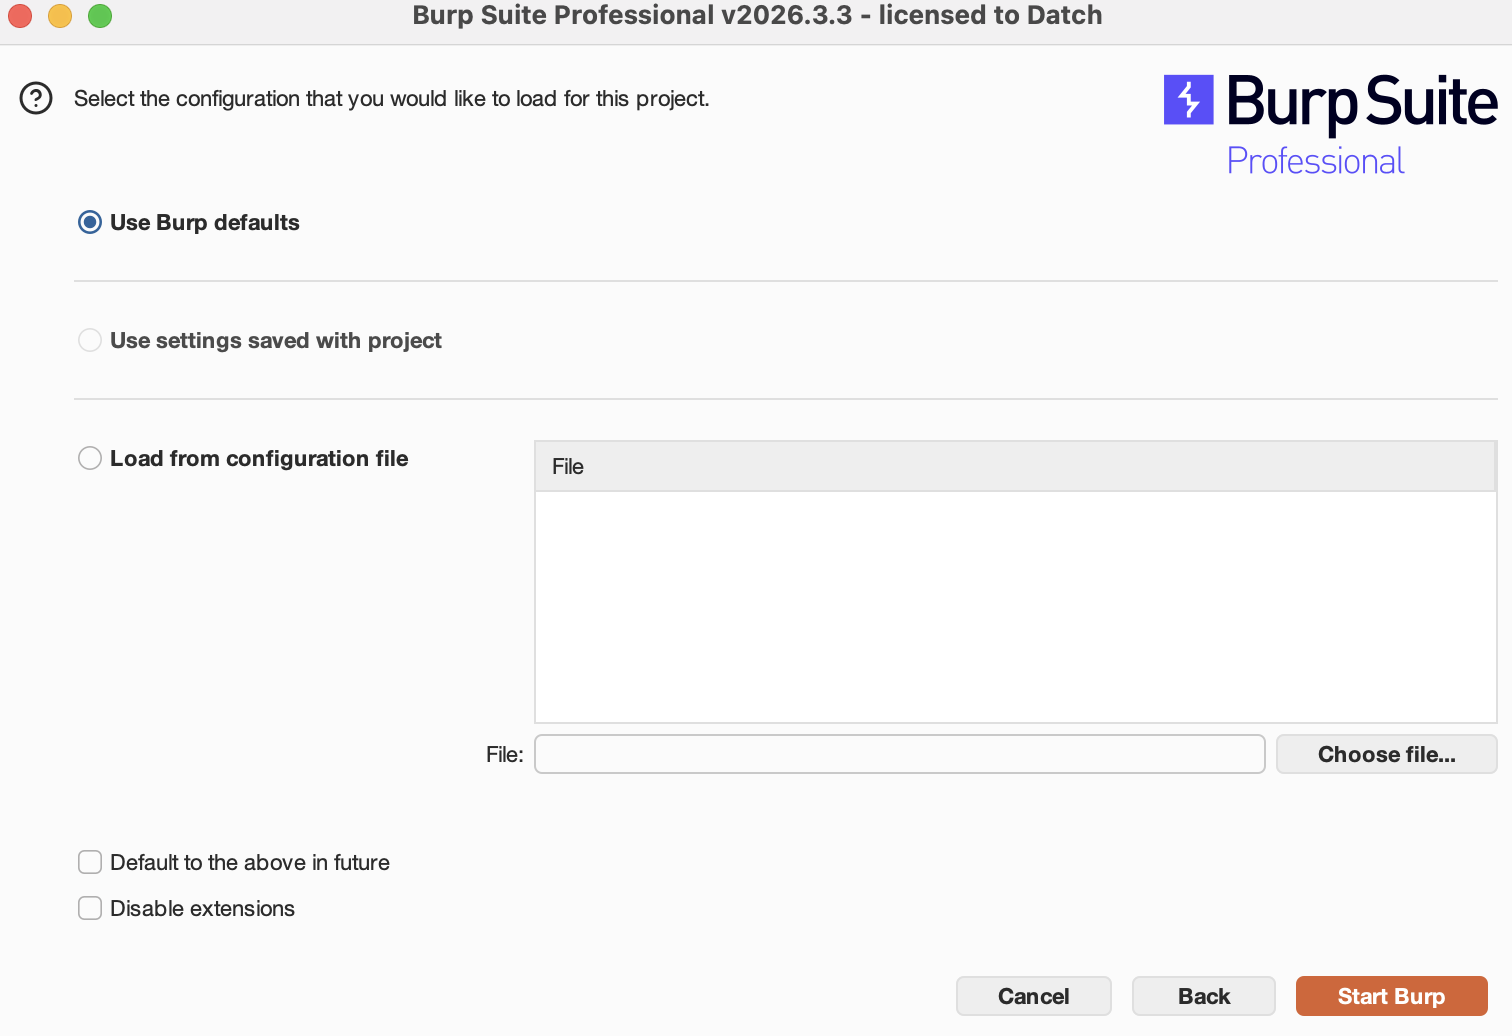
添加启动脚本
修改/Applications/Burp Suite Professional.app/Contents/vmoptions.txt内容,在末尾添加以下内容即可
bash
--add-opens=java.desktop/javax.swing=ALL-UNNAMED
--add-opens=java.base/java.lang=ALL-UNNAMED
--add-opens=java.base/jdk.internal.org.objectweb.asm=ALL-UNNAMED
--add-opens=java.base/jdk.internal.org.objectweb.asm.tree=ALL-UNNAMED
--add-opens=java.base/jdk.internal.org.objectweb.asm.Opcodes=ALL-UNNAMED
-javaagent:/Applications/Burp Suite Professional.app/Contents/Resources/app/BurpKeygenCN.jar
-Xmx2048m
注:命令中
BurpKeygenCN.jar是下载的补丁包的名字,如果你是按本教程的步骤操作则不需要改名称。如果你是自己从其他地方下载的补丁包,请按情况修改。
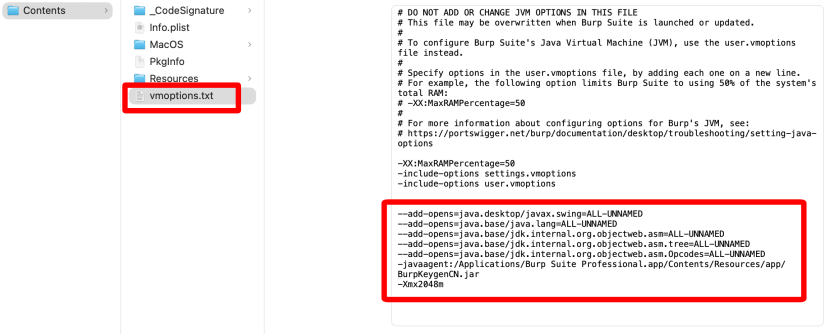
注:
-Xmx2048m是设置 JVM 最大堆内存:最大 2048MB(2G)。 限制 Burp 可以使用的最大内存,防止无限占内存。
Burp 做抓包、爆破、重放,内存消耗很高:
- 电脑内存16G:推荐 -Xmx4g(4096m)
- 电脑内存32G:推荐 -Xmx6g ~ -Xmx8g
- 不要设置超过物理内存的一半,否则系统会卡顿、swap 交换内存,程序反而变慢。
- 注意:不要写太大,比如 8G 以上,若电脑本身内存不足,会出现程序崩溃、系统卡死。