一.防火墙自启动
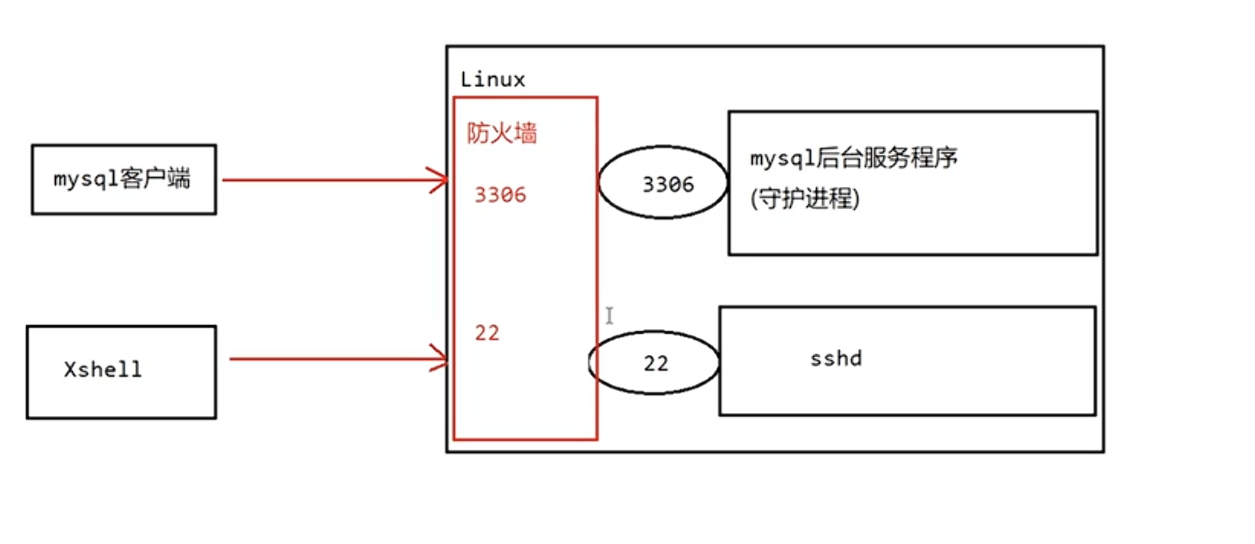
防火墙原理
查看某一服务(防火墙为例子)是否自启动
systemctl is-enabled ufw.service
设置服务自启动 (服务运行级别 3、5)
systemctl enable ufw.service
设置服务禁用自启动 (服务运行级别 3、5)
systemctl disable ufw.service
二. firewalld和ufw防火墙
(1)启动停止防火墙
firewalld
systemctl start firewalld
systemctl stop firewalld
ufw
sudo ufw enable # 开启防火墙
sudo ufw disable # 关闭防火墙
(2)放行(添加)端口
firewalld 临时放行
firewall-cmd --add-port=80/tcp
永久放行
firewall-cmd --add-port=80/tcp --permanent
firewall-cmd --reload
ufw allow 端口/协议
示例:放行22/tcp
ufw allow 22/tcp
注意:
端口开放权限之后一定要sudo ufw reload重置一下
(3)关闭 / 删除端口规则,关闭端口/禁用协议
firewall-cmd --permanent --remove-port=端口号/协议
删除规则
sudo ufw delete allow 端口/协议
示例:关闭22端口
sudo ufw delete allow 22/tcp
(4)查询单个端口是否放行
查询端口/协议是否开启
firewall-cmd --query-port=端口/协议
ufw 无单独 query 参数,用状态查看:
sudo ufw status | grep 端口
例:查80端口
sudo ufw status | grep 80
(5)查看所有放行端口
查询防火墙所有开放的端口/协议配置
firewall-cmd --list-ports
sudo ufw status
带序号查看(推荐)
sudo ufw status numbered
(6)重载防火墙(端口放行之后一定执行)
firewall-cmd --reload
sudo ufw reload
三. 对于重载防火墙,ufw和firewalld的区别
1. UFW 添加规则
自动写入永久配置文件,新开的连接马上生效;
已经连上的连接不受影响
ufw:规则落地即永久,新增端口即时生效,reload 只用来刷新改动、同步内核
修改 / 删除规则(delete、deny)→ 建议 sudo ufw reload
sudo ufw allow 端口 → 不用必须立刻 reload
2. firewalld规则
--permanent 只存磁盘,不 reload = 永远不生效,必须敲 firewall-cmd --reload