容器双雄记:Docker与Kubernetes的十年战争与融合
从2013年Docker开源到2026年云原生成为AI基础设施------一部用时间轴串起的容器编年史
开篇
2013年3月,一家濒临倒闭的PaaS小公司在PyCon大会上做了一场5分钟的闪电演讲,向世界介绍了Docker。当时台下只有几十个人,没有人能预料到,这个看似不起眼的容器工具将在接下来的十年里彻底重塑云计算产业的格局。
这不仅是技术的演进史,更是一场围绕"应用交付与运行"主导权的大厂博弈史。从Docker的异军突起到Kubernetes的一统天下,从微服务架构的兴起到AI工作负载的大规模迁移------让我们顺着时间线,回到一切的起点。
第一章:2008---2013年 · 容器技术的黎明
技术的种子:cgroups与LXC
容器技术的核心思想可追溯至1979年贝尔实验室为Unix V7开发的chroot系统调用------让进程"眼中"的根目录被重定向,实现最基础的隔离。但真正的转折点是2008年。
那一年,Linux内核的两项关键特性走向成熟:cgroups(控制组) 和 namespaces(命名空间) 。cgroups由Google贡献给内核,负责限制 CPU、内存等资源用量;namespaces负责隔离 进程视图,让容器之间互不干扰。同年,LXC(Linux Containers)项目诞生,首次将这两项技术整合为完整的容器解决方案。容器的底层技术,在2008年就已基本定型。
时代的痛点:虚拟机太"重"了
但LXC的使用门槛极高------手动配置网络、管理存储、构建镜像,每一步都需要深厚的Linux内核知识。与此同时,云计算世界正在高速发展:AWS自2006年发布EC2后一路狂奔,Azure和Google Cloud紧追不舍。然而应用部署的方式依然笨重------虚拟机启动需要数分钟,镜像动辄数GB,开发环境与生产环境的差异让"在我的机器上能跑"成为程序员最痛恨的一句话。
被忽略的角落:dotCloud的绝境求生
在旧金山,一家名为dotCloud的小公司正艰难求生。它做的是PaaS平台,底层基于LXC技术。业务毫无起色,公司在破产边缘徘徊。创始人Solomon Hykes做了一个大胆的决定:既然核心业务卖不动,不如把底层技术拿出来开源试试。
2013年3月,Hykes在PyCon上开源了Docker。这个决定改写了历史。
第二章:2013---2014年 · Docker点燃世界
Docker的三大杀招
Docker并非发明了容器------它发明的是容器的使用方式。它用三个创新彻底降低了容器的使用门槛:
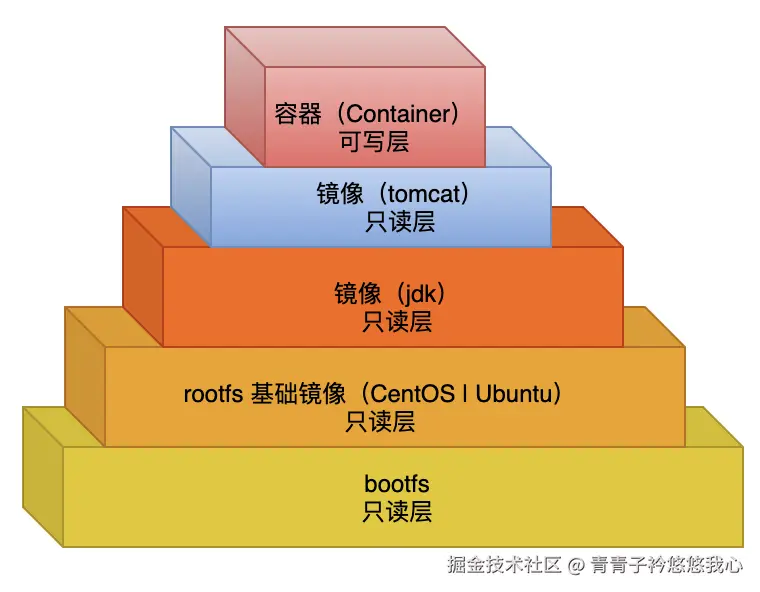
- 镜像分层:采用UnionFS,镜像可以像乐高一样层层叠加,体积减少70%以上
- Docker Hub :一个公共的镜像仓库,
docker pull一下就能获取任何应用 - 统一命令行 :
docker run、docker build、docker push------极简的体验
Docker提出 "Build once,Run Anywhere" ,让人想起Java的口号,但这次是真正的"一次构建,随处运行"------因为容器里打包了应用及其所有依赖,环境差异被彻底抹平。
爆红的速度创纪录
Docker的火爆远超任何人的预期:
- 2013年8月发布交互式指南,一个月内吸引1万名开发者试用
- 2014年6月发布1.0版本时,下载量已达275万次
- 到2014年底,Docker已拥有460名 贡献者和10万用户
Docker开源项目的异常火爆,直接驱动dotCloud更名为 Docker公司 。短短一年内,Docker先后干掉了CoreOS的rkt容器和Google的lmctfy容器,成为容器技术的事实标准------以至于后来人一提到容器就想到Docker。
但隐忧已现
Docker的成功主要在单机 层面------它只能管理单台机器上的容器。当用户需要把容器部署到成百上千台服务器上时,Docker束手无策。大规模的容器调度与编排,成了一个亟待填补的空白。
这一空白,吸引了所有大厂的注意。
第三章:2014---2015年 · 巨头的入场与布局
Google的底牌:Borg
Google在容器领域有十几年的秘密积累。早在2004年,Google就启动了Borg项目------一个管理全球数百万台服务器的集群系统,支撑着Gmail、搜索、地图等所有核心服务。Borg是Google的秘密武器,从未对外公开过细节。
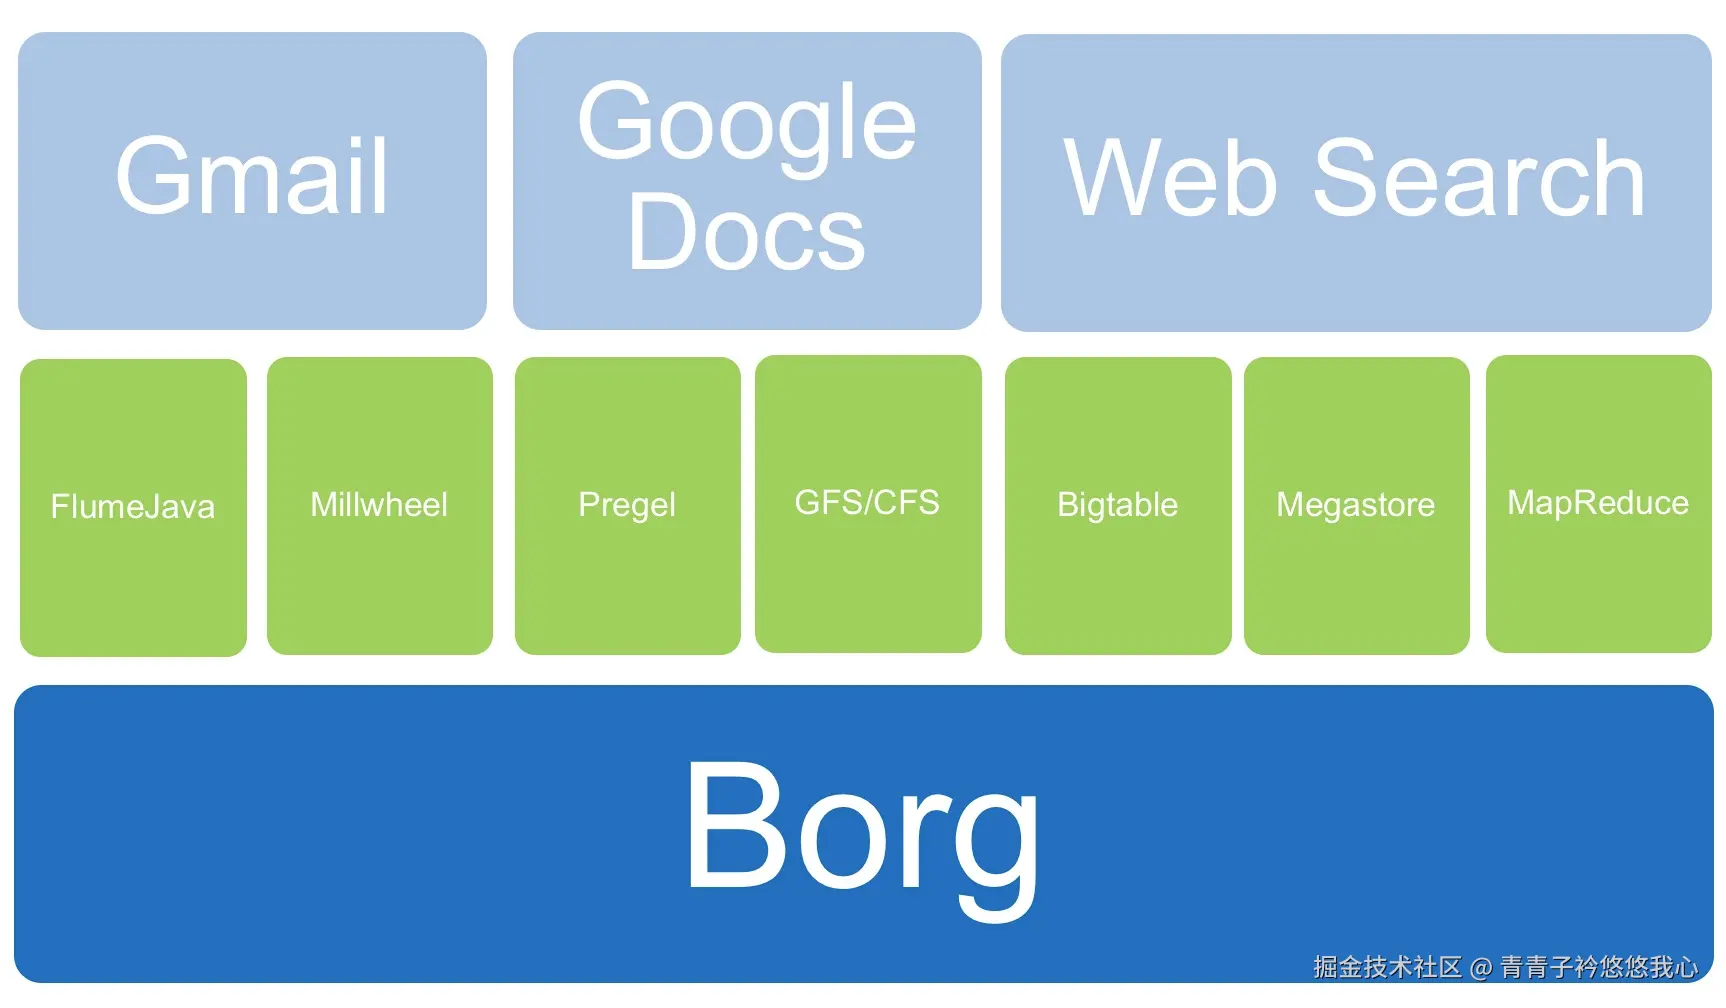 Docker的火爆让Google意识到:容器已经从内部技术变成了公共标准。如果Google不出手,这个领域将被别人定义。但Borg与Google基础设施高度耦合,无法直接开源。于是Google决定------重新设计一个通用的容器编排系统,代号Kubernetes。
2014年6月6日:Kubernetes诞生
这一天,Kubernetes的第一个commit被推送到GitHub,包含250个文件、47,501行代码。四天后,Google工程师Eric Brewer在DockerCon 2014的主题演讲中正式宣布了Kubernetes项目。
Kubernetes的设计理念脱胎于Borg,但做了关键简化:
- 声明式API:用户只需说"我要3个副本",系统自动完成
- 控制器模式:持续比对"期望状态"与"实际状态",自动修复偏差
- Pod抽象:将一组紧密相关的容器作为一个调度单元
- 完全开源:与Borg不同,Kubernetes属于全世界
背景解析 :Google为何选择这个时机开源Kubernetes?表面看是技术分享,深层动机是战略防御------Docker公司正在从"容器工具"向"容器平台"演进,如果让Docker主导了集群编排的标准,Google将失去对云基础设施的定义权。Kubernetes是Google在云计算战场上的一枚关键棋子。
Docker的傲慢与Google的"阳谋"
2014年到2015年是Docker公司的鼎盛时期------它一家独大,意气风发。Google曾向Docker公司表达合作意愿:共同推进一个中立的容器运行时库。但Docker拒绝了------它选择了自己发布Libcontainer。
RedHat的倒戈是第一个转折点。作为Docker项目早期的重要贡献者,RedHat对Docker的封闭战略极为不满,愤而退出,转而与Google合作。
2015年7月21日 ,Google联合Linux基金会创立了 CNCF(云原生计算基金会) ,并将Kubernetes作为种子项目捐献。此举堪称 "谷歌的阳谋" ------通过中立基金会运作,Kubernetes既摆脱了"Google私产"的标签,又吸引了各大厂商的广泛参与。CNCF成立之初就有18家创始成员,包括Red Hat、IBM、VMware、英特尔、思科等。
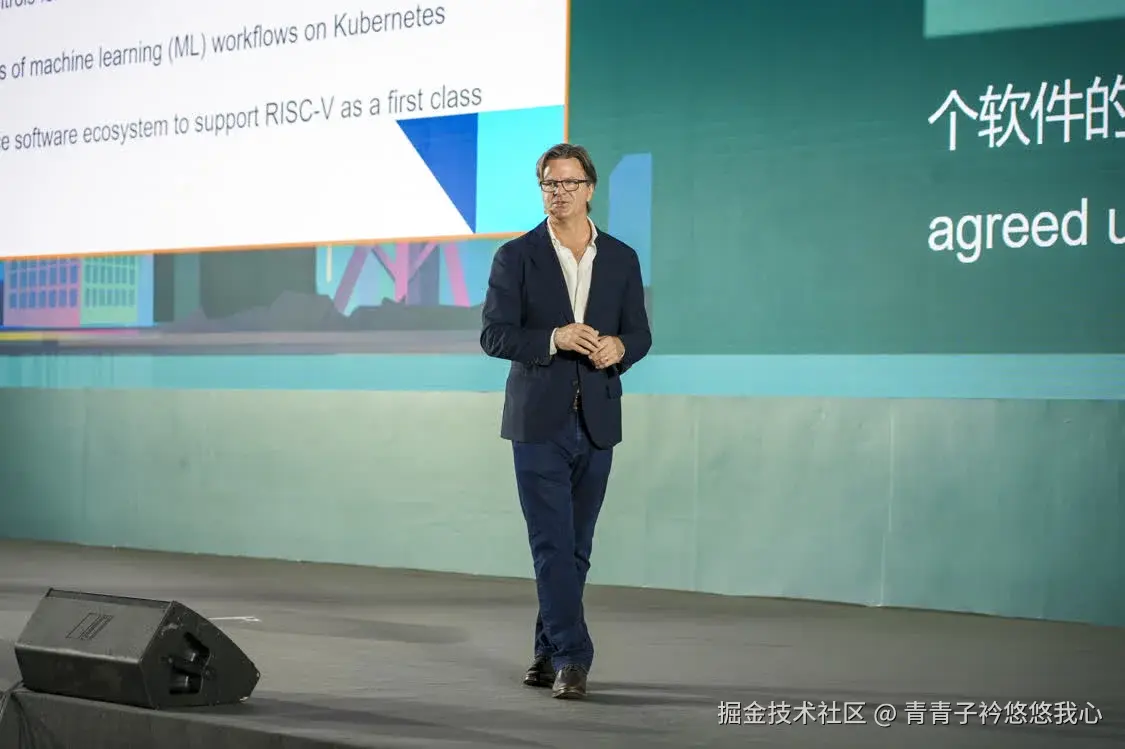 图:CNCF发布会现场
第四章:2015---2017年 · 编排战争的三国杀
三足鼎立之势
到2015年底,容器编排市场已形成三大阵营:
| 维度 | Docker Swarm | Apache Mesos | Kubernetes |
|---|---|---|---|
| 出身 | Docker公司 | UC Berkeley | |
| 策略 | 捆绑Docker,顺势推广 | 多框架调度,支持Hadoop等 | 开放生态,中立基金会 |
| 优势 | 与Docker无缝集成 | 技术成熟,有大规模案例 | 设计先进,社区活跃 |
| 劣势 | 功能简单 | 社区封闭,创新缓慢 | 早期不够成熟 |
 国内如百度有Matrix、阿里有Sigma,美团和Twitter选择了Mesos。一场"编排战争"正式开打。
2016年:战况升级
2016年7月 ,Docker 1.12将Swarm内置到Docker引擎中,意图通过Docker的普及优势挤压对手空间。Docker公司的策略是:"既然大家都在用Docker,那就直接用Swarm编排吧。"
与此同时,Mesosphere公司基于Mesos推出DC/OS平台,试图打造"数据中心操作系统"。而Kubernetes则在CNCF的旗帜下快速迭代,社区贡献者数量每季度翻一番。
2017年:决胜之年
几个关键事件决定了战争的结局:
第一,生态差距拉开。 到2017年,CNCF已拥有170个 成员和14个基金项目。AWS、Azure、Google Cloud纷纷宣布支持Kubernetes。而Swarm和Mesos的第三方支持寥寥无几。
第二,调查数据定性。 2017年CNCF调查显示,Kubernetes以63%的市场占有率遥遥领先,Mesos仅占18% ,Swarm只剩12%。
第三,Docker认输。 2017年10月 ,DockerCon上传出震撼消息:Docker宣布在Docker企业版中同时支持Swarm和Kubernetes。这等于承认了Kubernetes的胜利。
关键分析 :Kubernetes为何能赢?核心在于开放生态 vs 封闭捆绑 。Docker试图将编排能力"锁"在自己的生态内,而Kubernetes选择了中立的CNCF基金会。在云计算这个讲究"避免厂商锁定"的行业里,开放战胜了封闭。Mesos则败于社区活力不足------它的技术虽然成熟,但创新节奏太慢,无法跟上云原生快速演进的需求。
第五章:2017---2020年 · 胜者为王,败者为寇
Kubernetes登基
2018年CNCF成立三周年时,会员已达195个 ,基金项目19个 。各大公有云厂商争相推出托管的Kubernetes服务------AWS EKS、Azure AKS、阿里云ACK。Kubernetes不仅赢得了编排战争,更成为云原生时代的操作系统内核。
Docker坠落
Kubernetes的胜利,直接意味着Docker公司的失败。Swarm被边缘化,Docker的商业模式彻底崩塌。
2017年 ,Docker公司将Docker项目改名为Moby ,交由社区维护,商业产品保留Docker商标------但此举引发了社区的强烈争议。创始人Solomon Hykes于2018年3月离职,他后来回忆:"当初Docker发展太过迅猛,几乎一夜之间就成了技术行业的基础方案,这也导致公司迷失了方向。"
2019年11月 ,Docker将企业业务出售给Mirantis,交易包括Docker Enterprise平台、约300名 员工(占公司75%)、750家企业客户。Docker重新定位为开发者工具公司,聚焦Docker Hub和Docker Desktop。
运行时标准化:Docker被"摘掉"
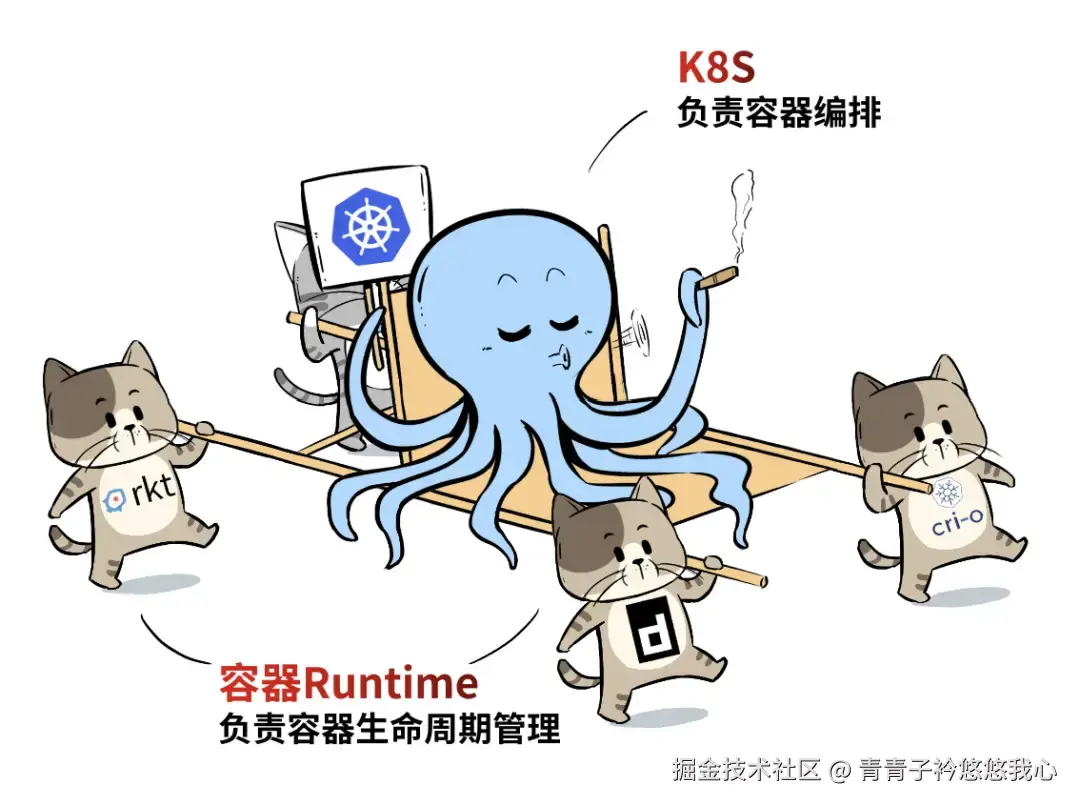
Kubernetes虽已获胜,但容器运行时的底层技术仍在演进。Docker使用的运行时是containerd,而Kubernetes需要一个更轻量、更中立的运行时接口。
2016年 ,CNCF推动CRI(Container Runtime Interface) 标准化。2017年 ,Docker将containerd捐给CNCF。2020年 ,CNCF宣布Kubernetes弃用Docker作为默认运行时,全面转向containerd。2022年,Kubernetes v1.24正式移除了对Docker运行时的内置支持。
Docker这个曾经定义容器的名字,最终被Kubernetes生态"标准化"掉了。 讽刺的是,Docker镜像格式依然是容器标准------只是运行它的引擎不再是Docker了。
关键分析 :Docker的失败归根于三个原因:①缺乏持续的领导力 ------短短几年换了多位CEO,战略反复摇摆;②无法平衡社区与商业 ------既想拥抱开源获取影响力,又试图通过封闭生态变现,两头不讨好;③误判了编排战争的重要性------Docker以为容器格式是护城河,却不知道编排层才是真正的战场。
第六章:2020---2023年 · 云原生成为基础设施
跨越鸿沟
到2023年,Kubernetes已走过近十年。CNCF调查显示,**96%**的组织在使用或评估云原生技术,**74%**在生产环境中运行Kubernetes。云原生已从"早期采用者"阶段进入了"主流市场"。
CNCF的版图也从单一的Kubernetes扩展到可观测性(Prometheus)、服务网格(Istio)、安全(Falco)、平台工程(Backstage)等各个层面。Kubernetes不再是一个项目,而是一个生态。
大厂卡位
| 厂商 | 核心产品 | 战略定位 |
|---|---|---|
| AWS | EKS | 最广泛的Kubernetes托管服务 |
| Azure | AKS | 深度集成微软生态 |
| Google Cloud | GKE | Kubernetes"原厂"服务 |
| Red Hat | OpenShift | 企业级Kubernetes平台 |
| 阿里云 | ACK | 中国最大Kubernetes集群 |
| 华为云 | CCE | 全栈企业级Kubernetes集群服务 |
Serverless化浪潮
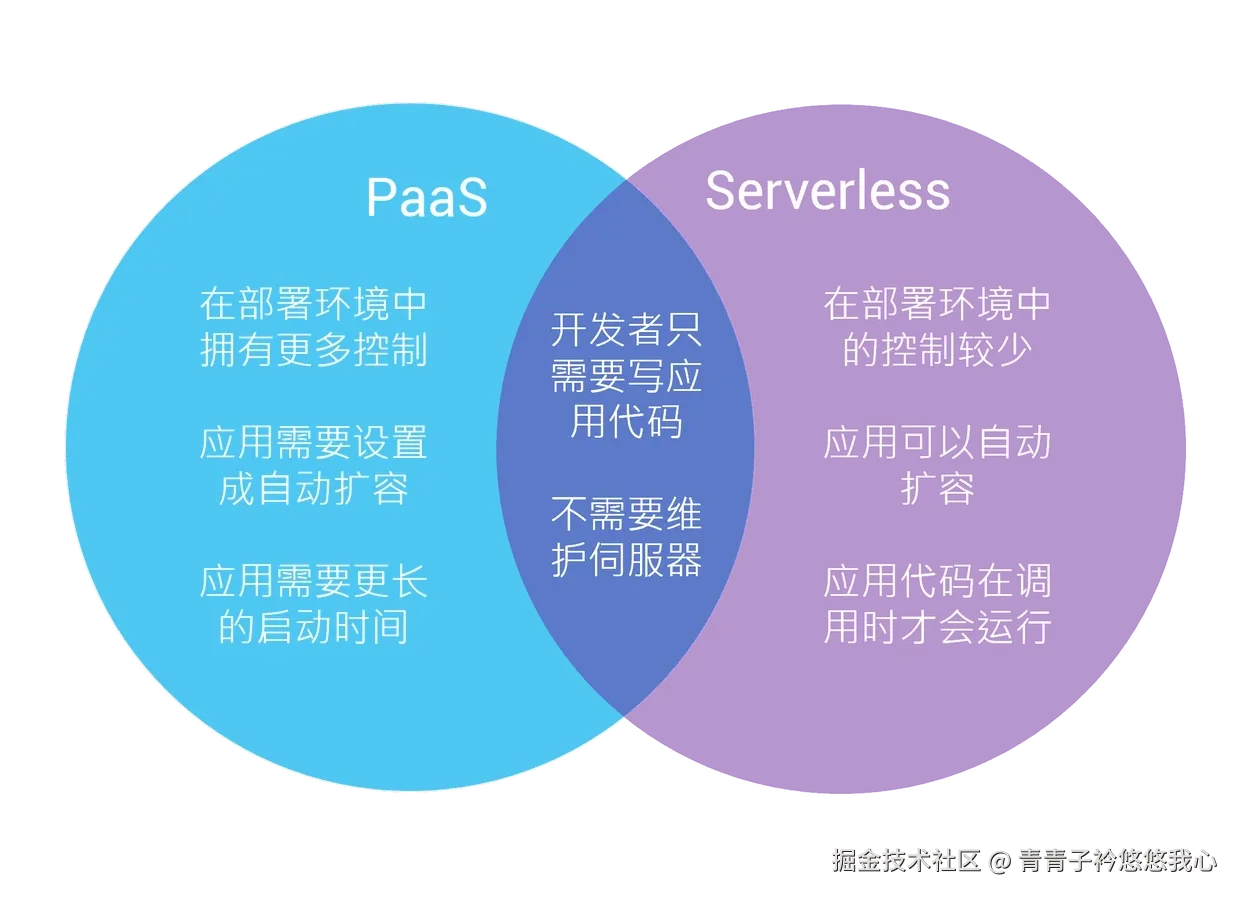
2020年后,Serverless容器 成为新趋势------AWS Fargate、Google Cloud Run、Azure Container Apps让开发者可以部署容器而无需管理集群。Kubernetes本身也衍生出K3S (轻量级)、KubeEdge(边缘计算)等变体,适应不同场景。
第七章:2023---2026年 · AI时代的Kubernetes
AI工作负载爆发
2023年,以ChatGPT为代表的生成式AI引爆全球。大模型训练和推理需要海量GPU算力,而Kubernetes正好是调度GPU资源的最佳平台。
CNCF将Kubernetes定位为 "AI的操作系统" 。2026年的数据显示:
- **82%**的容器用户在生产环境运行Kubernetes
- **66%**的AI采用者使用Kubernetes管理推理工作负载
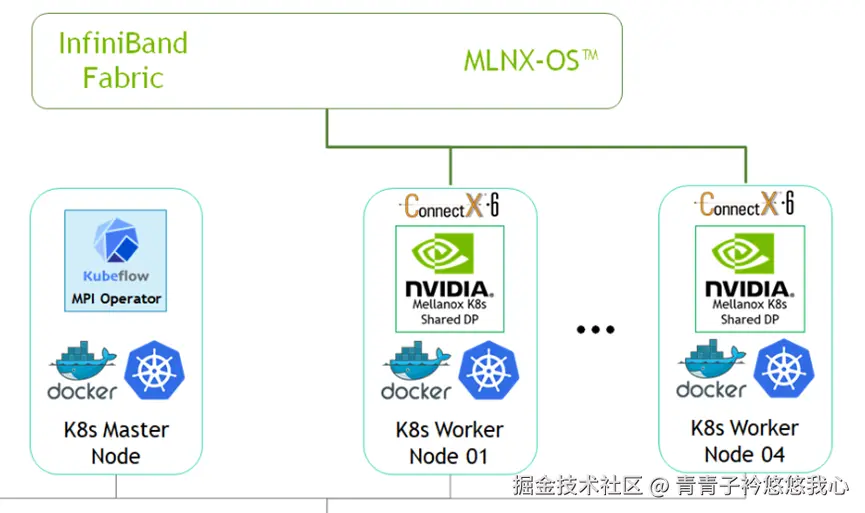
- Kubernetes的GPU调度能力已成为关键需求------NVIDIA GPU Operator已进入生产成熟阶段
红帽的AI押注(2025---2026)
作为Kubernetes生态最早的坚定支持者,红帽持续加码OpenShift:
- OpenShift 4.20 基于Kubernetes 1.33,引入64项重大增强
- OpenShift AI允许用户在平台内部署和调优AI模型
- 红帽推出 "从金属到智能体" 的一体化AI平台
- 深度支持NVIDIA AI基础设施
红帽的战略:将OpenShift打造为企业AI的统一控制平面------无论在公有云、私有云还是边缘环境。
谷歌的AI布局(2026)
作为Kubernetes的"生父",谷歌在Cloud Next '26大会上宣布:
- GKE Agent Sandbox :为AI代理提供内核级隔离,每秒创建300个沙箱
- GKE Hypercluster :一个控制平面管理多达一百万个加速器芯片
- 明确将Kubernetes定位为AI代理的运行时
- Agent Sandbox已作为Kubernetes SIG Apps子项目开源,任何集群都能运行
谷歌的战略:让Kubernetes本身成为AI代理的原生运行平台------不仅是调度容器,而是调度智能体。
为何又是Kubernetes?
从微服务到大数据,从生成式AI到AI代理------每一次技术浪潮都是Kubernetes的"扩容"机会 。原因在于Kubernetes提供了一个通用的资源调度抽象层:无论是CPU、内存还是GPU,无论是Web应用还是AI训练任务,都能用同一套声明式API来描述。这种通用性,让它成了云基础设施的"万能插座"。
终章:博弈的启示
回望容器技术十余年的发展史,几条清晰的脉络浮现出来:
第一,开源不等于开放。 Docker开源了技术,却试图用Swarm构建封闭生态;Google捐出Kubernetes给中立的CNCF,反而赢得了全行业的支持。控制生态不如共建生态。
第二,技术定义者不一定能定义标准。 Docker发明了现代容器的使用方式,但标准的制定权最终属于Kubernetes。因为标准从来不是由技术最强的公司书写,而是由参与方最多的社区书写。
第三,大厂的博弈永远在"下一层"。 Docker以为容器格式是护城河,Google却在编排层布了局;当所有人都以为编排战争结束时,AI浪潮又把Kubernetes推向了新的高度。竞争的维度总是在升维。
第四,生态的胜利就是平台的胜利。 Kubernetes不是Google一家的成功,而是Red Hat、AWS、Azure、阿里云等无数公司共同塑造的生态的成功。最好的平台,是让所有人都能在上面赚钱的平台。
从2013年PyCon上那场5分钟的闪电演讲,到2026年CNCF拥有230个项目、30万名贡献者------容器技术的这十余年,是一部技术改变世界、生态重塑格局的精彩篇章。
而这场关于"应用如何运行"的博弈,仍在继续。下一个十年,Kubernetes将如何定义AI时代的计算基础设施?答案正在被书写。