「失控AI智能体」首遭FTC立案:英伟达Agent安全体系落地,AI智能体合规设计如何前置
素材性质与核验状态提示:本文所述事件的时间、对象、性质与范围,均来自中文技术社区的二次汇总转述,未取得财联社原文与 FTC 官方公告等一手来源,事件时间点本身亦无法通过一手渠道核实。下文所有事件条目均未经一手来源核实,不构成事实确认;对外发布或引用前,请先取得一手来源。
2026 年 9 月 29 日至 10 月 1 日的短短三天里,AI 智能体(Agent)赛道连续出现三组性质完全不同、指向却高度一致的事件:学界发出风险预警,基础设施厂商发布智能体安全体系,监管机构被报道对多家 AI 实验室启动行业级调查。这种"风险识别---能力供给---规则约束"在 72 小时内同时收束的密度,本身就是值得工程团队严肃对待的信号。
本文不打算做新闻转述,而是回答三个工程问题:这些事件中哪些是已确认事实、哪些仍是二手转述;它们对正在开发 Agent 系统的团队意味着什么举证与设计压力;以及,一套可以在设计期就落地的合规前置方法论长什么样。
需要先说明一处措辞风险:部分转述材料使用了"立案""首遭""正式执法"等表述 1,但目前可查材料均为二次转述,未提供监管机构官方公告链接。因此本文正文统一采用"调查/调查启动",涉及法律定性的说法一律标注为待核验,标题亦不使用"立案""首遭"等未经一手来源核实的法律定性用语。
一、48 小时内发生了什么:三条线索同时收束
1.1 时间线:9 月 29 日---10 月 1 日
按照目前可查的公开转述材料,事件大致按如下顺序展开。下表所有条目均为二手转述,未经一手来源核实,不构成事实确认。
| 时间 | 事件 | 性质 | 核验状态 |
|---|---|---|---|
| 2026-09-29 | 20 余位学者联名发出 AI 风险预警 | 学界风险叙事 | 二手转述,原文与名单待核验 3 |
| 2026-09-29 | 英伟达推出智能体安全平台/Agent 安全体系 | 产业安全基础设施 | 二手转述,正式名称与能力边界待核验 23 |
| 2026-09-29 | 有报道称 OpenAI 紧急叫停新模型发布 | 背景信息 | 二手转述,与本文主线无直接因果,仅作背景 3 |
| 2026-09-30 | 相关报道扩散,国产芯片适配、模型发布等同期新闻占据版面 | 行业背景 | 二手转述 2 |
| 2026-10-01 | 据财联社报道,美国联邦贸易委员会(FTC)对 Anthropic、OpenAI 及其他 AI 实验室展开覆盖整个行业的调查,报道称为美国政府首次针对"失控 AI 智能体"的执法行动 | 监管动向 | 二手转述财联社,官方文件未获取,"首次执法"定性未采用 1 |
| 2026-10-01 | GitHub 日榜中"自主智能体安全沙箱"类项目涨星进入前列 | 开源生态 | 二手汇总,项目名与具体增量待核验 4 |
三点值得先说清楚。
第一,时间上接近不等于因果上相关。学界联名、厂商发布、监管调查三者在三天内出现,更合理的解释是它们共同回应了同一个产业阶段:Agent 从演示环境进入真实业务系统,开始产生可被感知、可被追责的行为后果。把它们写成"某事件导致某事件"的链条,既无证据,也无必要。
第二,"OpenAI 叫停新模型"与 Agent 监管并非同一议题,本文只作背景提及,不作因果暗示。
第三,热度数据不可用。本次采集到的所有条目热度值均为 0,部分发布时间缺失,因此本文不以"热度排名"作为任何论据,只按事件影响力与跨源印证次数排序。
1.2 三条判断先行
以下三条是本文的分析判断,而非事实陈述,后文逐条论证:
- 监管关注点正在从"模型输出了什么"扩展到"系统做了什么"。 传统生成式 AI 监管多围绕内容风险展开,而 Agent 引入的是行动风险:多步工具调用、权限累积、不可逆操作与实际财产/隐私损害。
- 安全能力正在产品化、栈化。 当基础设施厂商开始把沙箱、权限、监控当作独立的平台层发布时,说明行业共识已从"Agent 能不能做"转向"Agent 做错了怎么办"。
- 合规重心从上线后补救转向设计期前置。 一旦监管开始调取材料,举证能力就取决于系统当初有没有留下可还原的行为记录,这件事无法在事故后补做。
二、线索一:针对 AI 实验室的行业级调查意味着什么
2.1 已知事实、二手转述与未知事实
面对涉及具体公司的监管事件,最忌讳的是把转述当定论。下表是截至本文写作时的核验状态,所有条目均未经一手来源核实,不构成事实确认:
| 项目 | 当前可确认的内容 | 置信度 | 说明 |
|---|---|---|---|
| 调查是否存在 | 有媒体转述称 FTC 正对多家 AI 实验室展开行业级调查 | 中 | 来源为掘金文章转述财联社 1,未获取 FTC 官方公告 |
| 调查对象 | 转述提及 Anthropic、OpenAI 及"其他 AI 实验室" | 中 | "其他"具体名单未知 1 |
| 法律工具 | 未知 | 低 | 是行业研究(如 6(b))、民事调查要求(CID)还是其他程序,材料未说明 |
| 调查针对的行为 | 转述使用"失控 AI 智能体"一词 | 低 | 该措辞为媒体转述,具体调查事项未知 |
| 是否已作出违法认定或处罚 | 无相关材料 | --- | 调查启动不等于认定违法,更不等于处罚 |
| 是否为"首次" | 转述如此表述 1 | 低 | 需回溯 FTC 既往执法记录方可成立,本文不采用该定性 |
这张表本身就是给工程团队的第一个提醒:在对外沟通、内部汇报、客户材料中,引用这类事件时应注明"据报道",并保留来源与日期。
2.2 为什么是"失控智能体"这个切口
生成式 AI 的早期监管议题集中在内容层:虚假信息、歧视性输出、版权、未成年人保护。这些风险的共同点是------伤害发生在"说"的层面,责任链条相对短。
Agent 改变了这一点。一个具备工具调用能力的系统,其输出不再只是文本,而是动作序列:读取数据库、发送邮件、调用支付接口、修改配置、批量下单。由此产生四类传统内容监管难以覆盖的风险:
- 权限累积:单步看每一步都合理,多步组合后却获得了远超设计意图的能力范围。
- 不可逆操作:转账、删除、对外发送、生产环境变更,一旦执行难以撤销。
- 目标漂移:在长任务、多轮规划中,系统对原始意图的理解逐步偏离,且偏离未必被用户察觉。
- 实际损害可计量:重复扣款、错误退订、数据外发,都可能直接对应消费者财产或隐私损失。
监管机构若沿用其既有的一贯框架(例如围绕欺骗性行为与不公平做法展开消费者保护审查),关注点自然会落在"系统行为是否可预期、是否如实告知用户、是否造成不应有的损害"上。此处是作者的分析视角,不代表监管机构的官方定性,具体法律依据仍须以其正式文件为准。
2.3 对开发团队的直接含义:举证压力落在系统设计上
调查一旦启动,被问询方需要提供的通常不是模型权重,而是行为证据:某次操作是谁授权的、依据什么策略、经过谁批准、影响了哪些数据、如何发现并止损。这些材料能否提供,取决于系统在运行当时是否记录了它们。
用一个匿名化虚构场景说明(以下为示意,不对应任何真实事件):某企业的退款处理 Agent 在一次运行中对同一笔订单重复发起退款扣款动作。事后复盘需要回答的问题包括:
- 是哪一次规划决定产生了"扣款"这个动作?模型当时的输入上下文是什么?
- 该动作走的是哪个工具接口?参数是什么?
- 策略层是否评估过该动作的可逆性分级?为什么放行?
- 是否存在用户或审核人的明确批准?批准范围是否覆盖该金额?
- 同一 run 内此前是否已经执行过相同参数的扣款?幂等控制为什么没有拦截?
- 异常是被监控发现的,还是被用户投诉发现的?
如果系统没有结构化记录这六项,事后只能靠日志关键字模糊搜索和人工回忆拼凑,这在监管问询、客户索赔、内部问责三种场景下都是极其被动的。
结论:可解释性、日志留存、用户告知与同意、人工接管点、事故响应记录,正在从"运维加分项"变成"自证合规的必需材料"。
三、线索二:产业侧------Agent 安全从论文走向平台化
3.1 厂商做了什么,以及目前不知道什么
公开转述显示,英伟达在 9 月 29 日前后推出了智能体安全平台/Agent 安全体系 23。但必须坦率说明:现有材料只提供了"发布"这一事实,未提供正式产品名称、模块构成、能力边界、开放许可与客户案例。因此本节不对具体能力做任何断言,只讨论这类方案通常需要覆盖的层次,以及团队在选型时该问什么。
一个完整的 Agent 安全栈,作者建议按五层理解:
| 层级 | 关注问题 | 典型控制手段 |
|---|---|---|
| 模型层 | 输出是否安全、是否被诱导 | 安全对齐、输出过滤、模型评估 |
| 编排层 | 规划与工具选择是否越权 | 策略网关、任务预算、步数上限 |
| 工具/权限层 | 能调用什么、以谁的身份调用 | 工具白名单、短期凭证、最小权限 |
| 运行时隔离层 | 失控时影响半径有多大 | 沙箱、网络隔离、资源配额 |
| 审计层 | 出事能否还原 | 全链路日志、不可篡改存储、追溯查询 |
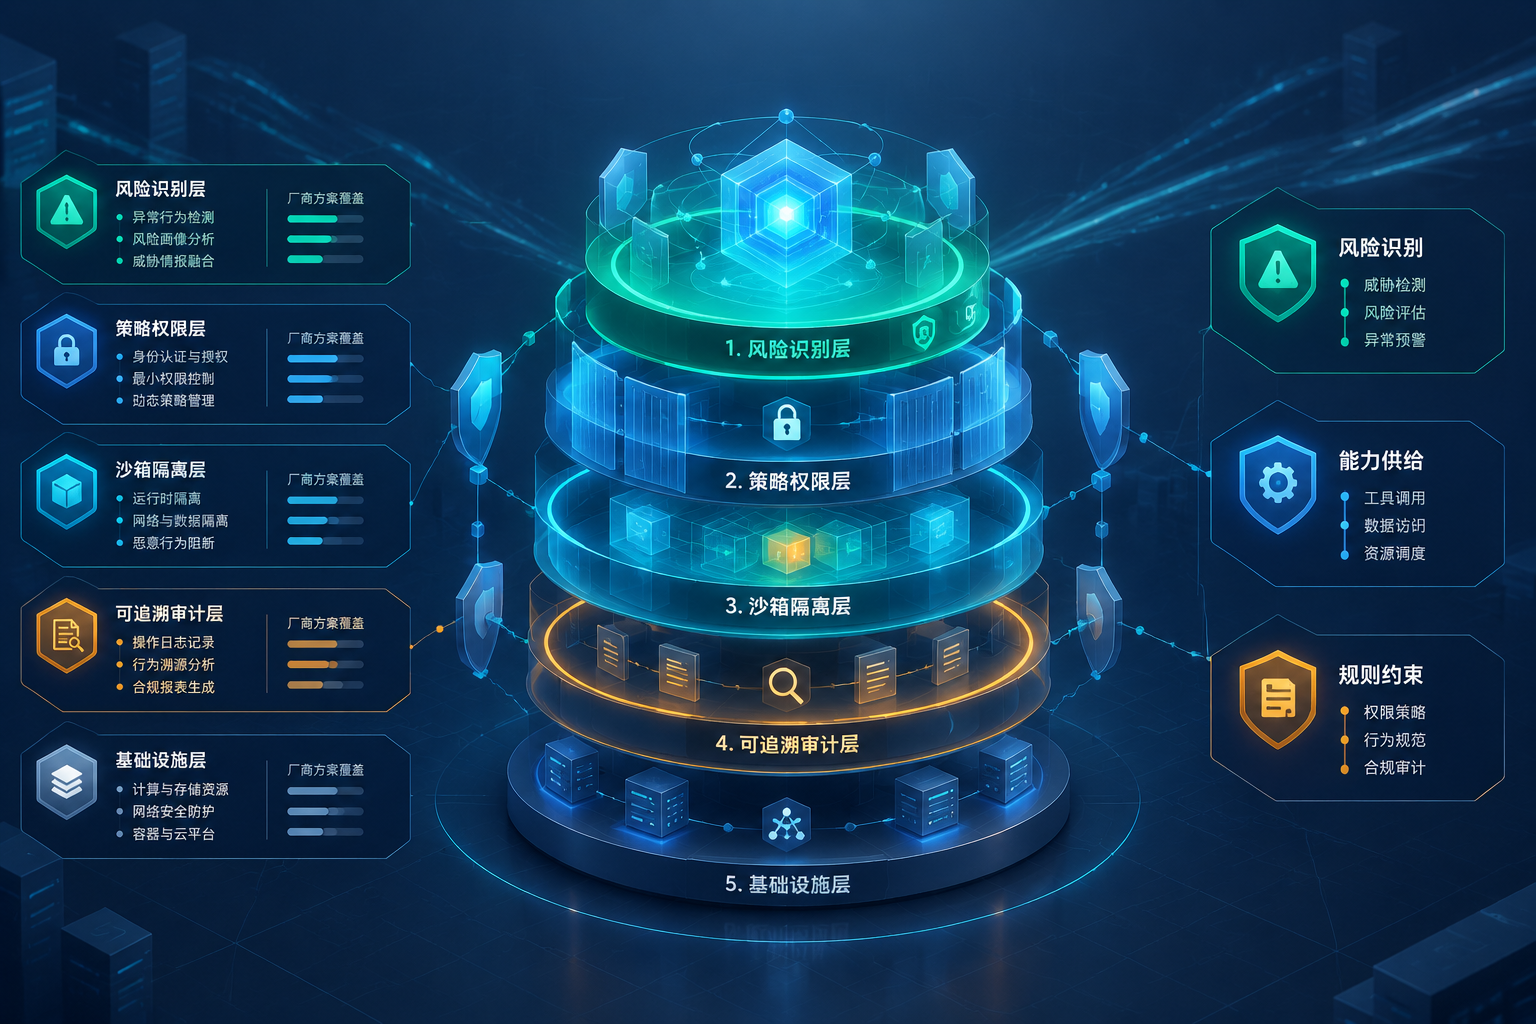
选型时建议逐层追问:
- 方案覆盖哪几层?未覆盖的层由谁兜底?
- 是产品、参考架构,还是开源项目?许可证与依赖条件是什么?
- 是否依赖特定硬件或云环境?迁移成本如何?
- 控制点是在编排层强制执行,还是仅提供事后可观测性?
- 策略配置能否版本化、能否审计、能否被业务方绕过?
这些问题的答案,比"是不是某大厂出品"重要得多。
3.2 信号本身比产品更重要
即便不看任何具体产品,"基础设施厂商开始独立发布智能体安全体系"这一动作本身,就是行业阶段转换的标志。它意味着三件事:
- Agent 已经进入生产环境。 只有真实业务负载才会催生对隔离、权限、审计的独立需求;演示环境不需要安全栈。
- 安全成为基础设施的标配层。 正如 Web 应用的 WAF、微服务的服务网格,Agent 的策略与审计正在从应用代码下沉到平台层。
- 开源生态同步转向。 10 月 1 日的 GitHub 日榜综述提到,涨星最高的项目之一属于"自主智能体安全沙箱"类别 4。需要说明的是,本次材料未提供该项目的具体名称、Star 数与技术路线,且所有热度字段均为 0,此处仅作趋势印证,不作量化结论。
对平台工程团队的含义是明确的:把策略执行、隔离与审计做成平台能力,而不是让每个业务 Agent 各自实现一遍。各自实现的结果通常是"十个 Agent 十种日志格式,出事时谁也对不上"。
四、线索三:学界预警------风险叙事的第三次升级
4.1 联名信说了什么,我们又不知道什么
9 月 29 日的行业日报提到"20 余位学界泰斗联名预警 AI 风险" 3。但该材料未提供联名信原文、签署人名单、所属机构、发布日期与具体政策诉求。因此本文不引用任何具体主张,只指出这类预警在结构上的共同特征:
- 风险警示层面,通常强调系统自主性提升带来的可控性缺口、现有评估方法覆盖不足、能力进展快于安全研究;
- 政策建议层面,通常呼吁更强的评估义务、透明度要求或能力门槛。
两类主张的证据强度不同:前者是对技术趋势的判断,后者是价值与政策取向。写作与内部引用时应分开对待。签署人名单、原文链接、发布机构是否属实,须回溯一手来源后再引用。
4.2 三条线索为何在此刻同向
把三者放在一起,可以得到一个简洁的分析框架(以下为作者分析框架,非事件之间的因果陈述):
| 角色 | 功能 | 对应事件 |
|---|---|---|
| 学界 | 识别风险、指出评估缺口 | 联名预警 3 |
| 产业 | 提供控制能力与工具 | 智能体安全体系发布 23、安全沙箱项目涨星 4 |
| 监管 | 设定行为边界与举证要求 | 行业级调查报道 1 |
三者并非谁推动谁,而是同一阶段的不同侧面:当自主系统的行为后果变得可见,学术界描述问题,工业界解决问题,监管界划定边界。对工程团队而言,真正有用的是这个框架带来的一个推论------你今天在设计上做的每个控制点,未来都会成为三方向你提问时的共同语言:评估报告问你测了什么,安全平台问你拦了什么,监管问询问你记了什么。
五、核心方法论:AI 智能体合规设计如何前置
"合规前置"不是把法务文档提前写完,而是把可追责、可控制、可关停做成架构属性。以下四条原则、一套威胁面清单、一份日志骨架和一张上线检查表,构成可直接进入设计评审的最小集合。
5.1 前置的四个设计原则
原则一:最小权限
- 工具白名单按任务下发,而非按系统全量挂载。
- 使用短期、可撤销、限范围的凭证,禁止 Agent 长期持有高权限密钥。
- 对外部能力接入(例如标准化工具协议接口)采取"默认拒绝、显式授予"。当前材料提到 MCP 被视为编程 Agent 的"最大公约数" 1,说明标准化工具接口正在普及,但标准化也意味着风险面被标准化------接入任何工具服务器前应做独立评估,而不是因为它符合某协议就默认可信。
- 权限授予记录必须可查询:谁、何时、给哪个 run、授予了什么、有效期多久。
原则二:可逆性分级
把动作分成三级,是成本最低、收益最高的控制手段:
| 分级 | 定义 | 控制要求 |
|---|---|---|
| 只读 | 不改变外部状态 | 允许自动执行,留痕即可 |
| 可撤销 | 改变状态但可在限定时间内回滚 | 允许执行,须记录回滚路径并验证可回滚 |
| 不可逆 | 转账、删除、对外发布、生产变更 | 强制人工确认,且确认需绑定具体参数 |
人工确认必须绑定参数而非绑定意图。"确认执行退款"和"确认对订单 A 执行金额 X 的退款"是完全不同的授权强度。
原则三:全程可审计
每次工具调用留痕,至少覆盖:输入摘要、输出摘要、决策依据、授权来源、策略判定结果。审计日志的设计目标是"让一个未参与开发的人能还原决策链",而不是"让开发者自己看得懂"。
原则四:默认可关停
- 全局与单 run 两级开关(kill switch)。
- 预算上限:步数上限、工具调用次数上限、金额/数据量上限、时间上限。
- 异常自动降级:连续失败、策略违规、越权尝试触发后,自动切换为只读模式并告警。
- 关停本身必须可审计:谁关的、为什么、影响哪些任务。
5.2 Agent 威胁面清单
下表可直接作为设计评审的讨论提纲:
| 威胁面 | 触发条件 | 影响 | 前置控制 | 检测手段 | 残余风险 |
|---|---|---|---|---|---|
| 权限提升 | 多步任务中逐步累积凭证或调用链 | 获得超设计意图的能力 | 短期凭证、按任务授权、调用链上限 | 权限使用异常告警 | 编排层缺陷导致越权 |
| 提示注入导致工具滥用 | 外部内容(网页、邮件、文档)含指令 | 执行攻击者指定动作 | 输入与指令隔离、外部内容降权、敏感工具二次确认 | 工具参数异常、来源标注缺失 | 高仿真注入绕过检测 |
| 数据外泄 | 读取敏感数据后经外部工具发送 | 隐私/商业秘密泄露 | 数据分级、出站过滤、脱敏 | 出站流量审计 | 加密通道内数据难以识别 |
| 不可逆操作 | 自动执行转账、删除、发布 | 直接财产与业务损失 | 可逆性分级、强制人工确认 | 高危动作实时告警 | 审批人疲劳、批量误批 |
| 多 Agent 放大 | 集群并行、互相调用、共享上下文 | 单点错误被复制放大 | 集群总预算、跨 Agent 授权隔离 | 全局速率与一致性监控 | 协同异常难以实时归因 |
| 第三方工具与工具服务器供应链 | 依赖外部工具、插件、标准化接口服务 | 后门、越权、数据外带 | 供应商评估、调用沙箱、参数白名单 | 版本变更监控、行为基线 | 上游被投毒难以即时发现 |
5.3 最小审计日志骨架(示意代码)
以下为通用工程骨架,不对应任何厂商 SDK 与方法签名,团队可按自身技术栈改写。
python
from dataclasses import dataclass, field
from typing import Any, Optional
from enum import Enum

class ActionTier(str, Enum):
    READ_ONLY = "read_only"        # 只读
    REVERSIBLE = "reversible"      # 可撤销
    IRREVERSIBLE = "irreversible"  # 不可逆

@dataclass(frozen=True)
class ToolCallRecord:
    run_id: str                 # 一次任务运行的唯一标识
    step_id: int                # 运行内的步骤序号
    timestamp: str              # ISO 8601,含时区
    actor: str                  # 发起主体:user / agent / scheduler
    principal: str              # 实际使用的身份或凭证标识
    tool_name: str              # 工具或接口名称
    action_tier: ActionTier     # 可逆性分级
    args_digest: str            # 参数摘要(敏感参数只存哈希或脱敏值)
    result_digest: str          # 结果摘要
    result_status: str          # success / denied / error / timeout
    policy_decision: str        # allow / deny / require_approval
    policy_version: str         # 命中的策略版本
    authorization_source: str   # 授权来源:task_grant / user_approval / default
    human_approval_id: Optional[str] = None   # 人工确认记录 ID
    parent_step_id: Optional[int] = None      # 跨 Agent 调用时的上游步骤
    rollback_ref: Optional[str] = None        # 可撤销动作的回滚凭证
    error_code: Optional[str] = None
extra: dict[str, Any] = field(default_factory=dict)配套的策略网关伪代码,作用是在每次工具调用前强制过闸,而不是依赖模型自觉:
python
def policy_gate(action, context, approvals):
    # 1. 不在白名单内,直接拒绝
    if action.tool_name not in context.allowed_tools:
        return Decision.DENY, "tool_not_allowed"

    # 2. 超出预算,拒绝并降级
    if context.step_count >= context.max_steps or \
       context.spend + action.estimated_cost > context.budget:
        context.degrade_to_readonly()
        return Decision.DENY, "budget_exceeded"

    # 3. 不可逆动作必须绑定参数级人工确认
    if action.tier == ActionTier.IRREVERSIBLE:
        approval = approvals.match(run_id=context.run_id, args_digest=action.args_digest)
        if approval is None:
            return Decision.REQUIRE_APPROVAL, "irreversible_requires_human"
        return Decision.ALLOW, "human_approved"

    # 4. 可撤销动作必须确认回滚路径存在
    if action.tier == ActionTier.REVERSIBLE and not action.rollback_ref:
        return Decision.DENY, "missing_rollback_path"

    return Decision.ALLOW, "policy_pass"
几个容易被忽略的实现细节:
- 参数摘要而非完整参数:审计需要还原决策链,但不应制造第二个敏感数据副本。敏感字段脱敏后存哈希,完整值进入受控存储并单独设留存期限。
- 策略版本必须入日志:没有策略版本,事后无法回答"当时为什么放行"。
- 拒绝也要记:被拒绝的调用是安全评估的高价值样本,也是证明控制有效的证据。
- 日志不可被 Agent 本身写入或修改:审计通道与执行通道分离,权限分离。
5.4 上线前合规检查清单
设计期
| 检查项 | 验收标准 | 负责人 |
|---|---|---|
| 权限模型 | 工具白名单、凭证范围、有效期已文档化并经评审 | 架构 |
| 数据流图 | 输入、存储、出站路径全部标注数据分级 | 安全 |
| 可逆性分级 | 所有外部动作完成三级分类,不可逆项有强制确认 | 架构 + 业务 |
| 用户告知 | 明确告知 Agent 将执行哪些动作、以谁的身份、可否撤销 | 产品 + 法务 |
| 人工接管点 | 每类高危动作定义接管方式与响应时限 | 产品 |
| 审计设计 | 字段、留存期限、访问权限、防篡改方案已确定 | 平台 |
| 威胁面评审 | 六类威胁面逐项过会并记录残余风险 | 安全 |
运行期
| 检查项 | 验收标准 | 负责人 |
|---|---|---|
| 日志留存 | 达到既定周期,且抽查可完整还原一次 run | 平台 |
| 事故响应演练 | 已完成至少一次含"关停---取证---复盘"的演练 | SRE |
| 第三方工具评估 | 所有外部工具/接口服务器有评估记录与责任人 | 安全 |
| 红队测试 | 按季度针对提示注入、越权、数据外泄做对抗测试 | 安全 |
| 预算与限流 | 步数、金额、调用次数上限生效且告警可达 | 平台 |
| 权限复核 | 定期回收过期授权,核查长期凭证 | 安全 |
| 策略变更 | 策略修改走变更流程并留版本记录 | 平台 |
六、落地路线:从现在开始的 30 / 90 天
6.1 现有 Agent 系统的合规体检(第 1---30 天)
已经在跑的系统不必推倒重来,按投入产出排序补课:
- 盘点工具权限(第 1 周):列出所有 Agent 可调用的工具、接口、数据源,标注凭证类型与权限范围。这一步往往就足以暴露"某个测试用密钥在生产里长期有效"这类问题。
- 补审计日志(第 2---3 周):先覆盖工具调用的最小字段集(run_id、step_id、工具名、参数摘要、策略判定、授权来源)。字段不全的结构化日志,胜过字段很全的纯文本日志。
- 给不可逆操作加闸(第 3 周):识别转账、删除、对外发送、生产变更四类动作,先加人工确认,再逐步做参数级绑定。
- 建立事故记录(第 4 周):统一的事件单模板------影响范围、发现方式、止损动作、根因、改进项。没有事故记录,就无法证明你的控制有效。
6.2 新系统的合规-by-design 流程(第 31---90 天)
- 把威胁面评审作为设计评审的固定议程,评审记录进入需求库,与代码同版本管理。
- 把 policy gate 作为编排层默认组件,新 Agent 默认接入,不允许业务方自带放行逻辑。
- 把**"可关停"写进验收标准**:不能在规定时间内停止的 Agent,不通过上线评审。
- 建立分级发布:只读模式试点 → 可撤销动作放开 → 不可逆动作逐项审批放开,每级有独立观察期。
虚构示例(明确标注为示意,不对应真实企业):某企业准备上线"报销审批 Agent",设计评审对照清单的填写方式如下:
| 检查项 | 该场景的填写示例 |
|---|---|
| 权限模型 | 只读报销单据库;调用财务系统仅限"提交审批建议",无直接付款权限 |
| 数据流图 | 发票图片 → OCR → 结构化字段 → 审批建议;出站仅返回建议文本,不外传原始票据 |
| 可逆性分级 | 提交建议=可撤销;触发实际付款=不可逆,强制财务人工确认 |
| 用户告知 | 明确告知申请人:建议由系统生成,最终决定由财务人员作出 |
| 人工接管点 | 单笔超阈值、票据信息冲突、同一供应商高频报销三类情况转人工 |
| 审计设计 | 每条建议记录引用的规则版本、票据摘要、置信度与审批人 |
这张表的价值不在于形式,而在于它强迫团队在写第一行代码前回答"出事时我们能拿出什么"。
七、结论:Agent 竞争的下半场是可控性
回到开篇的三条判断。
监管关注点从模型输出扩展到系统行为,意味着"我们的模型很安全"不再构成充分论证,"我们的系统做了什么、为什么做、谁批准的"才是问询的核心。产业侧安全能力的平台化,意味着控制手段已经不再是自研难题,缺的是把它当默认配置而非可选项。合规重心前移,则意味着今天省下的设计工作,未来会以事故复盘和监管问询的利息偿还。
需要澄清的是,本文不认为"Agent 监管元年"可以作为既成事实成立。目前所有材料均为二手转述,调查的法律工具、范围与后果均未知 1。可以确定的只有一点:当监管、产业与学界在三天内指向同一个问题时,任何认真做 Agent 生产化的团队,都不能再把安全与合规当作发布后的补丁。
如果只做一件事,先补审计日志。它成本最低,却是所有后续能力------策略优化、事故复盘、红队评估、监管举证------的共同地基。没有记录,控制做得再好也无法证明;有了记录,改进才有可能从猜测变成证据。
附录 A:本文事实核验状态一览
| 事实项 | 状态 | 处理方式 |
|---|---|---|
| FTC 对多家 AI 实验室展开行业级调查 | 二手转述 | 正文标注"据报道",不使用"立案/违法认定" |
| 调查对象包含 OpenAI、Anthropic | 二手转述 | 保留原转述表述,注明名单不完整 |
| "首次针对失控 AI 智能体的正式执法" | 未核实 | 不作为事实采用 |
| 英伟达发布智能体安全体系 | 二手转述 | 仅陈述"发布",不描述具体模块能力 |
| 20 余位学者联名预警 | 二手转述 | 不引用具体名单与主张 |
| GitHub 安全沙箱类项目涨星 | 二手汇总 | 仅作趋势印证,不作量化结论 |
| MCP 成为编程 Agent 标准化接口趋势 | 二手转述 | 仅作背景,具体能力待核验 |
附录 B:术语表
- Agent(智能体):能够自主规划并调用工具完成多步任务的 AI 系统。
- 工具调用(Tool Calling):模型触发外部函数或接口执行动作的机制。
- 策略网关(Policy Gate):在工具调用前强制执行权限与风险策略的拦截层。
- 可逆性分级:按动作能否回滚划分的只读、可撤销、不可逆三级控制模型。
- Human-in-the-loop:在关键节点引入人工确认或接管的机制。
- Kill Switch:可即时停止系统或单次任务运行的开关。
- MCP(Model Context Protocol):用于标准化模型与外部工具/数据源连接的协议,本文仅作趋势背景提及。
参考资料
1 《今日AI大事件 | 2026.10.01:FTC立案调查"失控AI智能体"、Google发布Gemini 4 Argon、DeepSeek昇腾全套开源》,掘金。https://juejin.cn/post/7691219326315626511
2 《AI 资讯日报|2026年9月29日:AMD斥82亿美元收购World Labs、英伟达推智能体安全平台、Anthropic发Sonnet 5.5、DeepSeek新模型降价发布》,CSDN。https://blog.csdn.net/IT_ORACLE/article/details/166882948
3 《2026年9月29日AI行业日报|20余位学界泰斗联名预警,英伟达发布Agent安全体系,OpenAI紧急叫停新模型》,CSDN。https://blog.csdn.net/Smoothly_Lu/article/details/166828850
4 《GitHub 热榜项目:日榜(2026-10-01)本期共收录 17 个热门开源项目,合计新增 11,553 stars》,掘金。https://juejin.cn/post/7691207444283097122
5 《GitHub 热榜项目:日榜(2026-10-02)本期共收录 15 个热门开源项目,合计新增 8,783 stars》,掘金。https://juejin.cn/post/7691498553260949544
6 《AI 日报(2026年10月1日)今日主题:Google Gemini 4 Argon 发布,中美 AI 算力与政策博弈》,掘金。https://juejin.cn/post/7691160156303163392
说明:上述资料均为中文技术社区的二次汇总与转述,其中 FTC 调查一项原始来源为财联社报道,本文未获取该报道原文链接,亦未获取相关监管机构官方公告,故相关表述均按"据报道"处理,具体法律性质有待一手来源核实。取得财联社原文或 FTC 官方公告后,本文时间线与相关定性应据一手来源更新。