云计算的主要特征
| 分类 | 项目 | 核心说明 | 考点摘要 |
|---|---|---|---|
| 云计算特征 | 1. IT 资源以服务形式提供 | IT 资源封装为服务产品,按需使用、按量计费。服务类型:IaaS、PaaS、SaaS、DaaS、STaaS | IaaS 基础设施,PaaS 平台,SaaS 软件,DaaS 数据,STaaS 存储 |
| 2. 多租户共享 IT 资源 | 多用户 / 组织共用云资源;租户之间实现功能隔离、性能隔离、故障隔离 | 多租户重点:共享资源,但租户相互隔离 | |
| 3. IT 资源按需定制、按用付费 | 用户按需采购资源,即付即用;服务商提升资源利用率,降低用户成本 | 核心:按需使用,按量付费 | |
| 4. IT 资源可伸缩部署(弹性伸缩) | 动态增加 / 减少计算、存储、网络资源,适配业务波动需求 | 弹性,动态扩缩容,峰值申请大量服务器 | |
| 部署模式 | 私有云 | 云设施专供单一特定组织;自建或委托第三方运维 | 专属内部使用,不外放公众 |
| 社区云 | 多个组织共享一套云平台,服务特定群体,可自建或第三方管理 | 多个机构共享,不是全社会公众 | |
| 公有云 | 服务商拥有云基础设施,面向全社会公众、各类组织提供商业化云服务 | 对外开放,商业化服务 | |
| 混合云 | 由 2 种及以上云(私有 / 公有 / 社区云)组合,通过技术打通,数据和应用可迁移 | 多云组合,具备应用与数据可移植性 |
云计算安全分析
| 大类 | 细分威胁 | 核心说明 | 考点摘要 |
|---|---|---|---|
| 端(云终端) | 云终端安全威胁 | 1. 弱口令导致账号劫持、身份假冒 2. 终端设备存在安全漏洞,被入侵 3. 泄露用户隐私:地理位置、行为特征 | 风险源头在用户本地终端,账号安全是重点 |
| 管(网络通道) | 网络传输安全威胁 | 网络监听、中间人攻击、DDoS;域名劫持;协议明文传输泄露秘密;混杂模式抓包窃听同网络用户流量;SYN/ICMP/UDP 洪水攻击 | 管道层面,传输过程数据被窃听、网络入口被劫持 |
| 云(云平台) | 1. 物理安全威胁 | 资源高度集中,单点风险高;硬件故障、自然灾害(雷击),造成服务中断、数据不可访问 | 硬件失效是云安全事件常见原因 |
| 2. 平台服务安全威胁 | 云服务漏洞;虚拟机逃逸、侧信道攻击;不安全 API;镜像污染(Guest OS 漏洞扩散);Hypervisor(XEN、KVM、VMware、OpenStack)漏洞 | 虚拟机逃逸、侧信道、镜像污染是云特有高危威胁 | |
| 3. 资源滥用威胁 | 云资源被用来构建僵尸网络、发起 DDoS;云存储存放违法犯罪数据 | 公有云算力被攻击者当成攻击基础设施 | |
| 4. 运维及内部威胁 | 云服务商内部人员违规、误操作;合作纠纷、服务终止导致数据丢失业务中断 | 内部人员属于高风险人群 | |
| 5. 数据残留 | 租户注销后,存储空间未彻底擦除,分配给其他租户,旧数据泄露 | 云特有风险:存储回收不彻底 | |
| 6. 厂商锁定(过度依赖) | 缺乏统一标准,应用 / 数据迁移困难;迁移成本极高,被厂商绑定 | 难以跨云迁移,服务商停服则业务受损 | |
| 7. 共享技术漏洞攻击 | 多租户隔离失效;租户之间互相入侵、干扰 | 多租户隔离失效,打破租户边界 | |
| 8. 滥用云服务 | 攻击者租用云资源,发起 DDoS 等各类攻击 | 云平台沦为攻击工具 | |
| 9. 云服务中断 | 网络链路故障、平台故障,业务不可用 | 业务连续性风险 | |
| 10. 不安全接口攻击 | API 密钥泄露;API 注入攻击;绕过虚拟机监视器,获取管理权限 | API 是云对外重要入口,漏洞危害大 | |
| 11. 数据丢失、篡改、泄露 | 数据集中存储,易成为攻击目标;数据跨境存放引发泄露风险 | 云平台最受关注后果:数据泄露 |
云计算安全要求
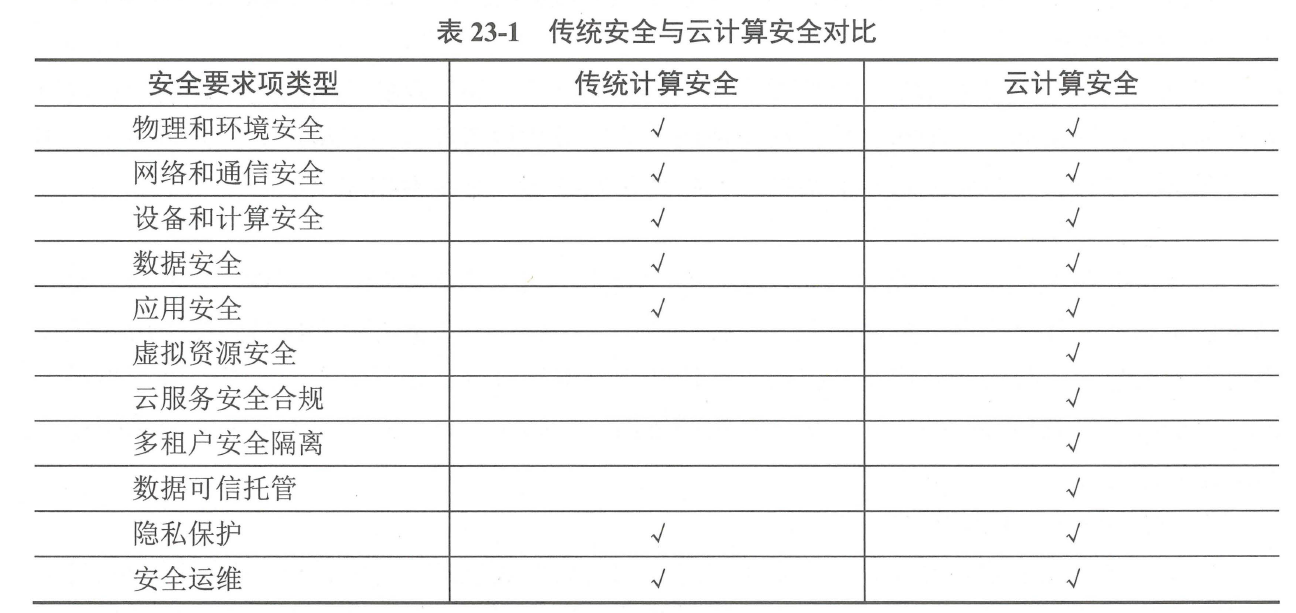
云计算服务安全需求
| 大类 | 细分项 | 核心内容 | 考点摘要 |
|---|---|---|---|
| 云计算技术安全需求(端 - 管 - 云) | 云端安全需求 | 目标:获取可信云服务需求:身份标识鉴别、资源访问控制、用户数据安全存储、终端与软件安全 | 面向用户侧终端,保障用户身份与数据存储安全 |
| 网络通信安全需求 | 目标:保障访问通道与传输数据安全技术手段:身份认证、密钥分配、信道加密、VPN、防火墙、抗 DDoS | 保护传输链路,防范中间人、窃听、拒绝服务 | |
| 云平台安全需求 | 目标:保障云服务可信与业务连续性需求:物理安全、服务器、操作系统、数据库、应用、虚拟机安全、多租户安全隔离 | 虚拟化、租户隔离是云平台特有重点 | |
| 云计算安全合规需求 | 国际标准 CSA 云安全联盟 | 2009 年成立,发布《云计算关键领域安全指南》(4.0 版),覆盖架构、风险、审计、虚拟化、事件响应、数据加密、IAM 等 | CSA,云安全领域知名国际组织 |
| 国内政策规范 | 1. 党政云:安全管理责任不变、数据归属不变、安全标准不变、敏感信息不出境,开展云服务安全审查2.《云计算服务安全评估办法》评估服务商资质、人员、供应链、防护、迁移、业务连续性等3.GB/T 31167-2014《云计算服务安全指南》:全生命周期(规划、选服务商、运行、退出)4.GB/T 31168-2014《云计算服务安全能力要求》:十类安全能力5.GA/T 1390.2---2017:等保云计算安全扩展要求 | 党政云 "三不变 + 敏感信息不出境" 是高频简答考点;GB/T31167/31168 配套一对标准 | |
| 云计算隐私保护需求(个人信息生命周期) | 采集 | 限定采集范围与用途,告知用户安全风险 | 最小必要采集原则 |
| 传输 | 敏感个人信息传输加密,防止传输泄露 | 传输加密 | |
| 存储 | 加密、访问控制、备份;按规定留存数据 | 静态数据保护 | |
| 使用 | 特权管控、实名认证、安全标记,限制使用人员,防范内部滥用 | 控制数据使用范围 | |
| 维护 | 全生命周期管理、人员保密协议、到期数据清除 | 数据清理,防止残留泄露 | |
| 安全事件处置 | 制定个人信息泄露应急预案,抑制事件扩大 | 隐私安全事件应急响应 |
云计算安全保护机制与技术方案
| 模块 | 项目 | 核心内容 | 考点摘要 |
|---|---|---|---|
| 等保 2.0 云框架 | 云等保框架 | 分级保护 5 个级别;基础设施需部署在境内;遵循一中心,三重防护一中心:安全管理中心三重防护:安全计算环境、安全区域边界、安全通信网络 | 云等保核心口诀:一中心,三重防护 |
| 云安全防护(技术措施) | 物理和环境安全 | 物理位置、物理访问控制、防盗破坏、防雷、防火、防水防潮、防静电、温湿度、电力、电磁防护 | 机房基础安全,硬件环境层面 |
| 网络和通信安全 | 网络架构、通信传输、边界防护、访问控制、入侵防范、恶意代码防范、安全审计、集中管控 | 网络链路、边界防护 | |
| 设备和计算安全 | 身份鉴别、访问控制、安全审计、入侵防范、恶意代码防范、资源控制、镜像和快照保护 | 虚拟机、宿主机层面,镜像快照是云特有 | |
| 应用和数据安全 | 身份鉴别、访问控制、安全审计、软件容错、资源控制、接口安全、数据完整性、保密性、备份恢复、剩余信息保护、个人信息保护 | 重点:剩余信息保护(解决数据残留) | |
| 云安全机制 | 身份鉴别认证 | 口令策略、多因子认证、Kerberos | 云租户账号身份核验 |
| 数据完整性 | 数字签名;OpenStack Glance 镜像签名 | 防止镜像、数据被篡改 | |
| 访问控制 | MAC 强制访问控制、RBAC 角色访问控制(OpenStack) | 多租户资源授权管控 | |
| 入侵防范 | IDS/IPS、沙箱检测零日漏洞、抗 DDoS;OpenStack 可用区物理冗余;SELinux/AppArmor 保护 Hypervisor;API 访问限制;存储加密 | 防范虚拟机逃逸、提权、漏洞攻击 | |
| 安全审计 | 日志集中管理,用于事后追溯 | 统一日志收集审计 | |
| 云操作系统安全增强 | Hypervisor 热补丁、恶意代码检测,防止虚拟机逃逸 | 针对虚拟化层漏洞修复 | |
| 云计算安全管理 | 安全管理机构和人员 | 岗位设置、人员授权审批、人员录用离岗、安全培训、外部人员访问管理 | 人员安全管理 |
| 安全管理对象 | 系统定级备案、方案设计、软硬件采购、开发管理、工程实施、测试验收、等保测评、云服务商选型、供应链管理 | 系统全生命周期管理 | |
| 云计算安全运维 | 环境与资产运维 | 环境、资产、介质、数据管理 | 资产台账、介质管控 |
| 漏洞检查风险分析 | 漏洞监测、漏洞扫描、合规检查、风险分析 | 定期风险评估 | |
| 安全设备及策略维护 | 网络系统管理、恶意代码防范、密码管理、设备维护、配置与变更管理 | 配置变更管控 | |
| 安全监管 | 安全测评、外包运维管理 | 外包运维风险管控 | |
| 安全监测与应急响应 | 监控审计、应急预案、事件处置、备份恢复 | 事件应急与业务恢复 | |
| 运维安全措施 | 风险评估机制 | 梳理资产、脆弱性、威胁,定性 + 定量风险分析 | 持续风险评估 |
| 内部运维防护 | 多因素认证、堡垒机、SSH、VPN,审计运维操作 | 运维人员操作安全 | |
| 网络安全监测 | 采集流量、日志、漏洞数据,持续分析安全态势 | 云平台态势感知 | |
| 应急响应机制 | 预案覆盖端口扫描、暴力破解、恶意代码、DDoS、数据泄露、DNS 劫持;保障可用性、防数据泄露 | 云平台重点保障业务可用 | |
| 容灾备份机制 | 两地三中心:两地 = 同城 + 异地;三中心 = 生产中心、同城容灾中心、异地容灾中心 | 高频简答考点,云平台典型容灾方案 |
云计算安全综合应用案例分析
| 云厂商 | 安全体系 / 核心特点 | 典型安全产品与技术 | 考点摘要 |
|---|---|---|---|
| 阿里云 | 飞天操作系统;通过等保测评、CSA STAR、ISO27001 认证;构建防护、监控、审计、身份认证、安全运维五大机制 | 云盾、DDoS 高防 IP、WAF、态势感知、SSL 证书、云防火墙、加密服务、实人认证 | 飞天底层系统;云盾是阿里云整套安全产品总称 |
| 腾讯云 | 分为网络、终端、应用、业务、数据、安全管理、安全服务、身份验证八大防护体系 | 网络:Anti-DDoS、云防火墙、NIPS终端:主机安全、ZTAC 零信任访问、反病毒引擎应用:WAF、漏洞扫描、移动应用加固业务:天御风控、验证码、内容安全(文本 / 图片)、活动防刷数据:堡垒机、数据库审计、数据脱敏 DMask、国密云加密机 HSM管理:SOC 安全运营中心、密钥 / 凭据管理身份:人脸核身、OCR 身份证识别 | 天御是腾讯云业务风控;SOC 统一安全运营;ZTAC 零信任 |
| 华为云 | 芯片、平台、系统、应用、数据、开发、生态、隐私,8 层安全体系 | 芯片级可信计算、Intel SGX;UVP 统一虚拟化平台;EulerOS(四级安全认证);API 网关;数据安全:敏感数据发现、动态脱敏、DEW 数据加密服务、多副本 / 纠删码冗余存储;开发安全:安全设计、静态代码扫描、渗透测试、漏洞全生命周期管理;生态安全:开源第三方软件严管控;安全产品:DDoS 高防、DBSS 数据库安全、WAF、云堡垒机、主机安全 | UVP 虚拟化层隔离;EulerOS 操作系统四级认证;DEW 数据加密;存储 12 个 9 持久性 |
| 微软 Azure(世纪互联国内版) | 境内独立部署,异地多数据中心,完善物理机房保障;租户逻辑隔离 | 密钥保管库、Azure AD 统一身份、应用网关(自带 WAF)、IPSec VPN 网关;异地灾备,最多 6 份数据备份;满足等保三级、ISO27001 | 国内 Azure 由世纪互联独立运营;客户数据全部存中国境内 |
| 云计算隐私保护(责任划分) | 云服务商侧 | 1. 个人信息多备份、密码加密2. 人员访问管控、审计、保密协议3. 合规认证:ISO27001、ISO27018、等保4. 强身份认证与访问控制5. 数据境内存储、最小期限留存个人信息 | ISO27018 专门针对公有云个人隐私保护 |
| 云用户侧 | 1. 账号密码保管,不泄露2. 监督信息收集行为,违规可要求删除3. 个人信息申请更正4. 自主管理 Cookie,关闭个性化服务 | 用户主体自我防护权利 | |
| 安全事件应急 | 制定个人信息泄露应急预案;按规定上报,通知用户,给出处置建议 | 隐私泄露事件上报与用户通知义务 |