Debian OpenLDAP 目录服务配置:DN、LDIF、ldapsearch 与认证验证
1. 服务介绍
OpenLDAP 是基于 LDAP 协议的目录服务,用于集中保存用户、组织、组和认证属性。它适合为 Linux 登录、Samba、Apache、邮件系统和内部应用提供统一的身份目录,减少各服务重复维护账号的工作量。
本文以 Debian Linux 为例,说明 OpenLDAP 的基础安装、目录树设计、LDIF 条目管理、用户密码哈希、ldapsearch 查询和服务验证方法,并补充与 Samba、Apache 等服务对接时的 objectClass 注意点。
2. 准备运行环境
• 操作系统:Debian 10 示例环境;其他 Debian 版本需要根据 slapd 和 schema 版本确认差异。
• 操作账号:root 或具备 sudo 权限的管理员账号。
• 网络要求:客户端能够访问 LDAP 服务端 TCP 389;使用 LDAPS 时还要准备 TCP 636 和证书。
• 软件要求:服务端安装 slapd、ldap-utils;需要 POSIX 账号属性时启用对应 schema。
• 目录规划:本文使用 dc=example,dc=com 作为示例 Base DN,实际环境应替换为组织自己的域名结构。
• 安全准备:不要把真实管理员密码、明文密码或私钥写入文章、脚本和公开 LDIF;命令使用 -W 交互输入密码。
3. 相关知识
• LDAP 目录是树状结构。Base DN 是目录树根,OU 表示组织单元,用户和组通常作为下级目录项保存。
• DN 唯一标识一个目录项,由多个 RDN 从当前节点向根节点组成,例如 uid=alice,ou=people,dc=example,dc=com。
• objectClass 决定目录项允许和必须拥有的属性。inetOrgPerson 适合通用人员信息,posixAccount 提供 Unix UID、GID、家目录和登录 Shell 属性。
• LDIF 是目录数据交换格式。新增、修改、删除操作都应先检查 DN、objectClass 和属性拼写,再提交到服务端。
• 简单绑定使用 -x,管理员 DN 使用 -D;-W 让 ldap 工具交互读取密码,避免密码出现在 Shell 历史和进程列表中。
• LDAP 明文连接默认使用 389,生产环境建议使用 StartTLS 或 LDAPS,并限制 ACL、网络来源和管理员权限。
• cn=config 保存 slapd 运行配置,目录数据保存于实际数据库后端。修改运行配置不能直接当作修改用户目录数据。
• LDAP 属性名和 objectClass 需要按 schema 定义使用。Samba、Apache、Postfix 等服务所需属性并不完全相同,不能只复制一套用户对象。
4. 实验步骤
4.1 安装 OpenLDAP
bash
sudo apt update
sudo apt install -y slapd ldap-utils
slapd -VV
如果安装过程没有完成目录初始化,可以重新运行配置向导:
bash
sudo dpkg-reconfigure slapd配置向导中按实际环境填写 DNS domain、组织名称和管理员密码。本文后续示例使用 dc=example,dc=com 和 cn=admin,dc=example,dc=com。
4.2 检查目录树和服务状态
bash
sudo systemctl enable --now slapd
sudo systemctl status slapd --no-pager
ss -lntp | grep -E ':(389|636)'
确认 slapd 运行正常,并确认监听地址符合安全要求。实验可以监听所有地址,生产环境应结合防火墙和监听配置限制暴露范围。
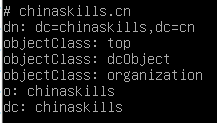
4.3 理解 DC、DN 和 RDN
目录根可以用域组件表示:
text
dc=example,dc=com用户条目可以放在 people OU 下:
text
uid=alice,ou=people,dc=example,dc=com其中 uid=alice 是当前条目的 RDN,后面的 OU 和 DC 组成父级路径。DN 中属性名、逗号和大小写应按目录设计保持一致。
4.4 生成用户密码哈希
不要把明文密码写进 LDIF。先交互生成 SSHA 等密码哈希:
bash
slappasswd复制命令输出的哈希值,作为 LDIF 中 userPassword 的值。哈希值本身也应按敏感配置管理,不要发布真实环境的结果。
4.5 使用 LDIF 创建组织单元、组和用户
创建示例文件 base.ldif。下面使用占位哈希,不代表真实密码:
ldif
dn: ou=people,dc=example,dc=com
objectClass: top
objectClass: organizationalUnit
ou: people

dn: ou=groups,dc=example,dc=com
objectClass: top
objectClass: organizationalUnit
ou: groups

dn: cn=linuxusers,ou=groups,dc=example,dc=com
objectClass: top
objectClass: posixGroup
cn: linuxusers
gidNumber: 10000

dn: uid=alice,ou=people,dc=example,dc=com
objectClass: top
objectClass: inetOrgPerson
objectClass: posixAccount
uid: alice
cn: Alice
sn: Admin
uidNumber: 10000
gidNumber: 10000
homeDirectory: /srv/ldap-users/alice
loginShell: /bin/bash
userPassword: {SSHA}REPLACE_WITH_HASH
使用管理员绑定提交 LDIF。-W 会提示输入密码:
bash
ldapadd -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W -f base.ldif如果条目已存在,不要重复执行新增命令;先用 ldapsearch 查询,再使用 ldapmodify 编写修改 LDIF。
4.6 查询目录条目
查询目录根和用户条目:
bash
ldapsearch -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W -b "dc=example,dc=com" -LLL "(objectClass=*)" dn
ldapsearch -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W -b "ou=people,dc=example,dc=com" -LLL "(uid=alice)" uid cn uidNumber gidNumber homeDirectory loginShell
不需要管理员权限的查询要根据 ACL 判断。不要为了方便把目录设置成任意用户可读或可写。
4.7 修改和删除目录项
使用 LDIF 修改属性:
ldif
dn: uid=alice,ou=people,dc=example,dc=com
changetype: modify
replace: loginShell
loginShell: /bin/bash
提交修改:
bash
ldapmodify -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W -f modify.ldif删除前先备份条目并确认 DN:
bash
ldapdelete -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W "uid=alice,ou=people,dc=example,dc=com"删除是不可逆目录操作。生产环境先备份并执行变更审批。
4.8 与其他服务对接时检查 objectClass
不同服务需要不同属性集合:
• Unix/Linux 登录通常需要 posixAccount、posixGroup 和 UID/GID 属性。
• Samba LDAP 后端需要 Samba 对应 schema 和账号属性,不能只创建普通 inetOrgPerson。
• Apache、邮件和应用认证通常至少需要可搜索的 DN、密码属性和服务端 ACL。
• 认证服务接入前,先用 ldapsearch 验证绑定 DN、Base DN、过滤器和返回属性。
5. 验证结果
5.1 验证 slapd 服务和端口
bash
systemctl is-active slapd
systemctl status slapd --no-pager
ss -lntp | grep -E ':(389|636)'
journalctl -u slapd -n 50 --no-pager
5.2 验证用户搜索和认证
bash
ldapsearch -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W -b "dc=example,dc=com" -LLL "(uid=alice)" dn uid cn
ldapwhoami -x -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W
验证标准:管理员绑定成功;Base DN 可搜索;用户 DN、objectClass 和关键属性符合预期;错误密码或无权限账号不能执行越权写操作。
5.3 验证 TLS
如果启用了 StartTLS,使用对应参数测试:
bash
ldapsearch -x -ZZ -H ldap://127.0.0.1 -D "cn=admin,dc=example,dc=com" -W -b "dc=example,dc=com" -LLL "(objectClass=*)" dn生产环境还要检查证书 SAN、有效期、客户端信任链和 ACL,不要只确认 TCP 636 已监听。
6. 常见问题
• **ldapadd 报 objectClass 错误**:检查 schema 是否加载、objectClass 拼写和必需属性是否齐全。
• **搜索无结果**:检查 Base DN、过滤器、绑定 DN 和 ACL;先用管理员账号查询,再缩小权限范围。
• **密码认证失败**:重新确认 DN、密码哈希和 userPassword 属性;不要在命令行使用 -w password。
• **远程客户端连接失败**:检查服务监听地址、TCP 389/636、防火墙、路由和 DNS。
• **修改配置后服务未生效**:区分 cn=config 与目录数据,查看 slapd 日志和实际配置后再重启。
• **Samba 或 Apache 无法认证**:检查服务使用的过滤器、Base DN、绑定权限和所需 objectClass,不要只检查 LDAP 端口。
• **目录数据误删**:恢复备份 LDIF 或数据库备份;后续删除前先导出目标条目并确认 DN。
• **明文 LDAP 风险**:使用 StartTLS 或 LDAPS,限制管理员来源,启用最小权限 ACL,并避免公开密码和私钥。