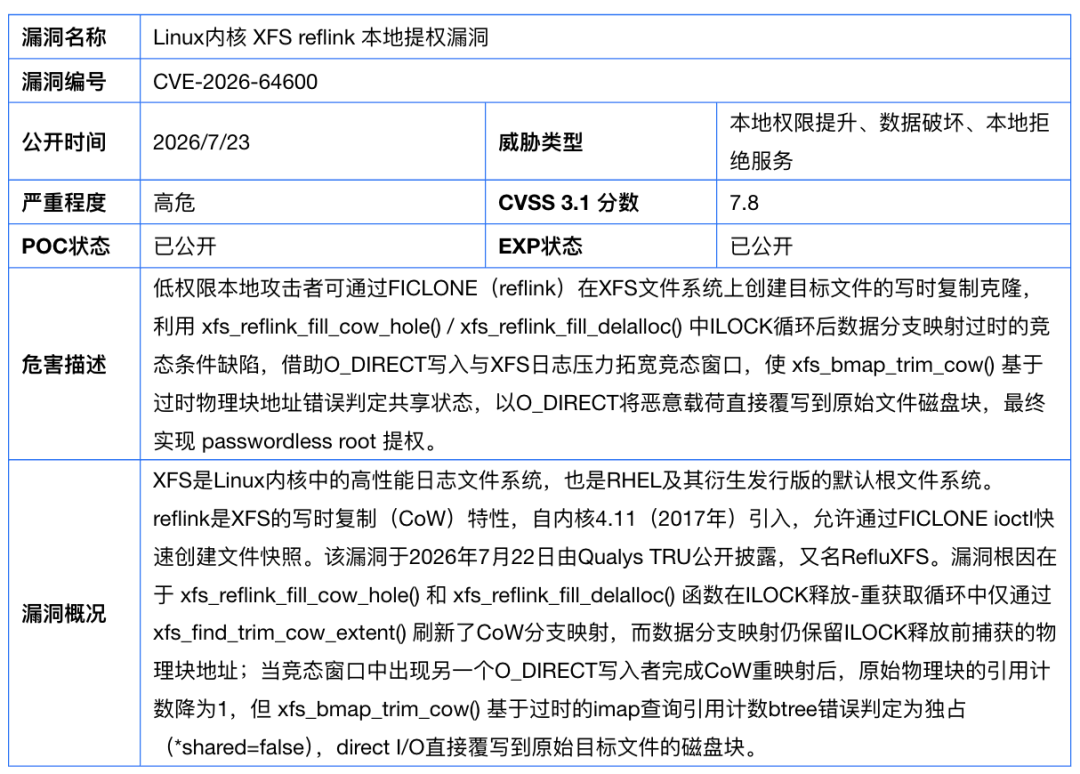
近日,OpenCloudOS社区安全 SIG 监测到 Linux 内核 XFS reflink子系统中存在本地提权漏洞(CVE-2026-64600,又名RefluXFS),该漏洞源于 xfs_reflink_fill_cow_hole() 和 xfs_reflink_fill_delalloc() 函数在ILOCK循环后未刷新数据分支映射。攻击者可通过在XFS reflink文件系统上利用FICLONE与O_DIRECT写入制造竞态条件,覆写 /etc/passwd 或SUID-root二进制文件实现本地提权至root。该漏洞PoC 及 EXP 均已公开,OpenCloudOS 8 与OpenCloudOS 9 均受影响。
获取到漏洞情报后,OpenCloudOS社区安全 SIG 第一时间对该漏洞进行了深入分析,并迅速完成修复,对应的修复内核版本已通过官方软件源发布。鉴于该漏洞影响范围较大且PoC已公开、内部Exp已验证,建议您根据 本文 提供的漏洞修复解决方案进行修复。
一、漏洞详情
二、影响范围与自查方式
由于该漏洞的利用依赖于 XFS 文件系统的 reflink 特性,而 XFS 在 OpenCloudOS 不同版本分支中可能编译为内核内置或可加载模块,无法通过单一模块检查判定,需结合内核版本和文件系统配置进行判断。
2.1 受影响版本及内核版本
| 受影响系统版本 | 受影响内核版本 |
|---|---|
| OpenCloudOS 8 | < 5.4.241-30.17.32.oc8 |
| OpenCloudOS 9 | < 6.6.119-51.5.oc9 |
2 . 2 排查是否有使用 xfs 文件系统
执行以下命令:
sudo lsblk -f |grep xfs若有输出,则继续下一步排查。无输出,则 暂无提权风险,但仍建议修复 。
2 . 3 查看 XFS 文件系统是否启用了 reflink
针对第 2 步找到的所有 mount point,执行以下命令(需 xfsprogs 包,未安装时执行 yum install -y xfsprogs):
xfs_info <mount_point> | grep reflink # 示例:# lsblk -f | grep xfs 输出:# └─vda1 xfs 1.0 xxxxxxx 76.6G 18% /# └─vdb1 xfs 1.0 xxxxxxx 76.6G 18% /etc# 则需执行下面两条命令:# xfs_info / | grep reflink# 和# xfs_info /etc | grep reflink若输出包含 reflink=1,则当前环境受该漏洞影响 ,需要应用修复方案。若输出包含 reflink=0,则不受该漏洞影响。
三、修复方案
建议受影响用户通过官方软件源更新至对应内核修复版本,并在业务变更窗口重启系统,使修复后的内核生效。
修复方式:
sudo dnf update -y kernel完成内核更新并重启后,建议执行以下命令确认当前运行内核已切换至修复版本:
uname -r确认输出版本不低于对应 OpenCloudOS 修复版本后,可视为内核修复已生效。
备注:如您无法通过在线方式进行内核升级,请下载内核及相关依赖的离线包(上表中最右列),进行手动安装。
另外,该漏洞无可用于阻断攻击路径的内核模块,无法通过模块黑名单等方式进行临时缓解。建议尽快关注官方软件源更新,在已修复内核版本发布后及时升级。
OpenCloudOS 开源社区是由操作系统、云平台、软硬件厂商与个人携手打造中立开放、安全稳定且高性能的 Linux 操作系统及生态。目前已实现从源社区、商业版、到社区稳定版全链路覆盖,旨在输出经海量业务验证的企业级稳定操作系统版本,为行业解决国产操作系统上下游供应问题,促进基础软件可持续发展。