Debian lftp FTP 客户端使用:登录、目录切换与文件传输
1. 服务介绍
lftp 是 Linux 下功能较完整的命令行文件传输客户端,支持 FTP、FTPS、SFTP、HTTP 等协议,适合在服务器无图形界面的情况下登录远程文件服务、浏览目录、上传下载文件和批量同步数据。相比传统 ftp,lftp 支持补传、镜像同步、脚本化操作和被动模式配置,适用于运维文件分发与实验环境中的传输验证。
2. 准备运行环境
• **系统**:Debian 系 Linux,按本实验版本执行。
• **权限**:普通用户即可运行客户端;安装软件时需要 root 或 sudo 权限。
• **软件**:已安装 lftp,并确认命令可以正常执行。
• **网络**:客户端能够解析并访问 FTP 服务器地址;FTP 控制连接通常使用 TCP 21。
• **账号**:准备 FTP 服务端已授权的用户名和密码,不要把真实密码写入命令、脚本或公开文章。
• **数据目录**:提前确认远程目录和本地目录的读写权限,下载前检查本地磁盘空间。
• **防火墙/NAT**:被动模式需要服务端开放配置的数据端口范围;跨 NAT 访问时优先使用被动模式。
3. 相关知识
• pwd、ls、cd 操作远程目录;lpwd、lcd 操作本地目录。远程路径和本地路径属于两套目录上下文,容易混淆。
• get 用于下载,put 用于上传;批量传输可使用 mget、mput 或 mirror。
• FTP 主动模式和被动模式的数据连接方向不同。客户端位于 NAT 或防火墙后时,通常使用被动模式更容易连通。
• 可在 lftp 会话中执行 set ftp:passive-mode true,也可以使用 set -a 查看当前有效配置。
• 密码直接写在命令行可能进入 Shell 历史和进程列表。优先交互输入,或使用权限严格的 lftp 配置文件。
• lcd 只对当前会话有效,重新登录后要重新确认本地下载目录;执行下载前先用 lpwd 验证。
• 传输失败时先区分认证失败、控制连接失败、数据连接失败和本地权限不足,再查看服务端日志或调整被动端口范围。
4. 实验步骤
4.1 安装并检查 lftp
bash
sudo apt update
sudo apt install -y lftp
lftp --version
4.2 登录 FTP 服务器
使用已授权账号登录远程 FTP 服务。将占位符替换为实际服务器和用户名;密码在交互提示中输入。
bash
lftp ftp://<username>@<ftp-server>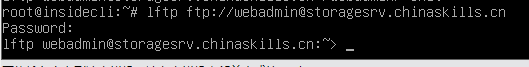
登录后可用 ls 查看当前远程目录:
text
ls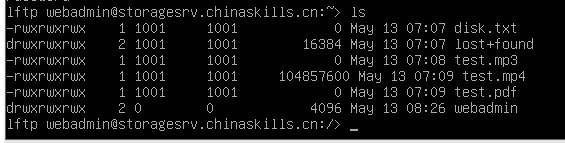
4.3 切换远程目录
使用 cd 切换远程工作目录,并用 pwd 确认当前远程路径。
text
cd /ftp
pwd
4.4 设置本地目录
使用 lcd 设置下载文件的本地保存目录,用 lpwd 确认当前本地路径。该设置通常只对当前 lftp 会话有效。
text
lcd /本地目录
lpwd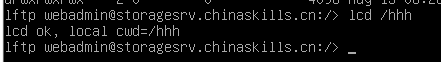
4.5 下载远程文件
使用 get 下载单个文件。执行前先确认远程路径和本地目录正确。
text
get /ftp/远程文件
下载完成后可在本地 Shell 中确认文件:
bash
ls -lh /本地目录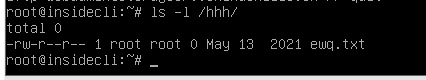
4.6 上传本地文件
使用 put -O 指定远程目标目录,将本地文件上传到 FTP 服务端。
text
put -O /ftp目录 /本地文件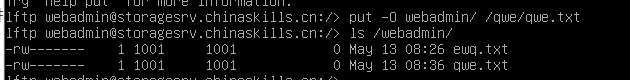
完成操作后使用 bye 退出会话:
text
bye5. 验证结果
5.1 验证客户端和远程目录
bash
lftp --version
lftp -u <username> ftp://<ftp-server> -e 'set ftp:passive-mode true; pwd; ls; bye'
命令能返回 lftp 版本、远程当前目录和目录列表,说明客户端、账号认证和基本目录查询正常。
5.2 验证文件下载
在 lftp 会话中执行:
text
lcd /本地目录
get /ftp/远程文件 -o /本地目录/远程文件
退出后检查文件是否存在、大小是否符合预期:
bash
ls -lh /本地目录/远程文件5.3 验证文件上传
text
put -O /ftp目录 /本地目录/测试文件
ls /ftp目录
远程目录能看到新文件,且服务端权限符合预期,说明上传链路正常。测试完成后删除测试文件,避免污染业务目录。
6. 常见问题排查
• **连接超时**:检查 FTP 服务器地址、DNS、TCP 21 端口和防火墙策略。
• **登录失败**:核对用户名、密码、账号状态和服务端授权范围;不要把密码直接写进命令历史。
• **能登录但无法列目录或传输**:优先启用被动模式,检查服务端被动端口范围和 NAT 映射。
• **下载保存位置不对**:在会话中执行 lpwd 和 lcd /本地目录,确认本地目录不是上次会话遗留的预期之外路径。
• **上传被拒绝**:检查远程目录权限、账号写权限、磁盘空间和服务端只读配置。
• **传输中断**:对大文件使用 lftp 的补传或镜像能力,并结合服务端日志确认是网络中断还是数据端口被拦截。