本文针对网络安全基线加固需求,完成Windows域主机、Linux服务器、防火墙、路由器、交换机等全品类设备的密码安全策略配置,统一规范密码长度、复杂度、存储加密、哈希算法及特权密码标准,全面提升设备账户安全等级。
- 网络整体拓扑
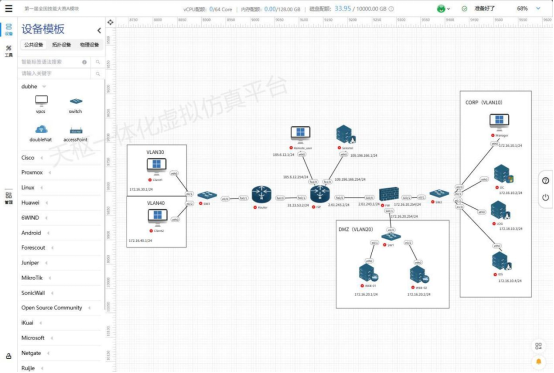
涉及设备清单:DC、Manager、IDS、Client1、Client2、LOG、Web‑01、Web‑02、FW、Router、SW1、SW2、SW3
配置规范范围:密码最小长度、密码复杂度、密码可逆密文存储、本地用户scrypt哈希存储、设备Enable特权密码
二、密码最小长度配置
2.1 需求说明
所有受控设备账户密码最小字符长度强制设置为10位,杜绝短密码、弱密码风险。
2.2 适用设备
DC、Manager、IDS、Client1、Client2、LOG、Web‑01、Web‑02、FW、Router
2.3 配置操作
2.3.1 Windows域设备(DC、Manager、Client1、Client2)
(1). Windows域设备(DC)打开服务器管理器
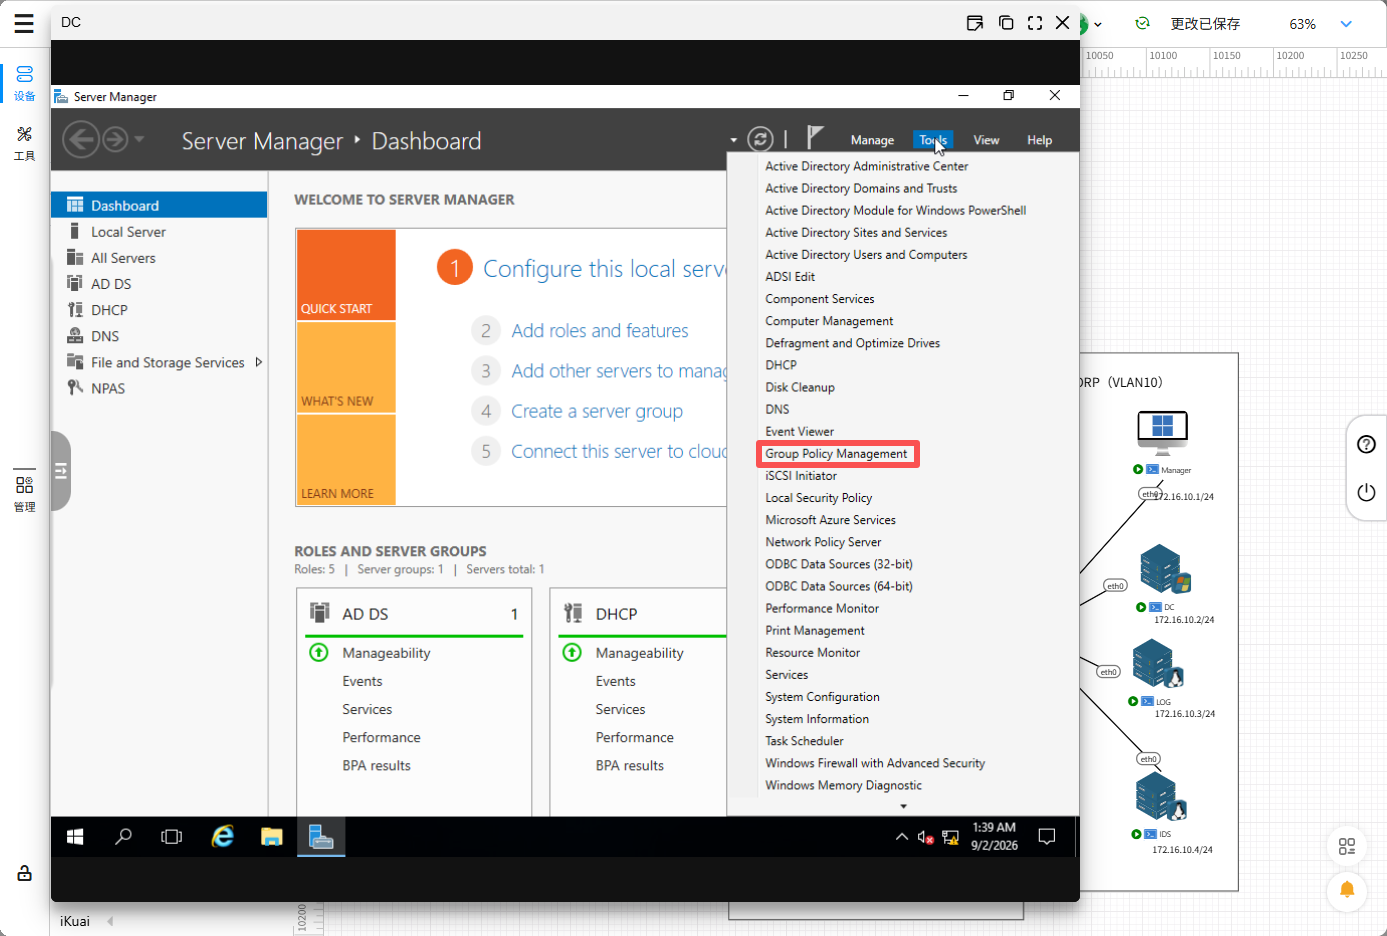
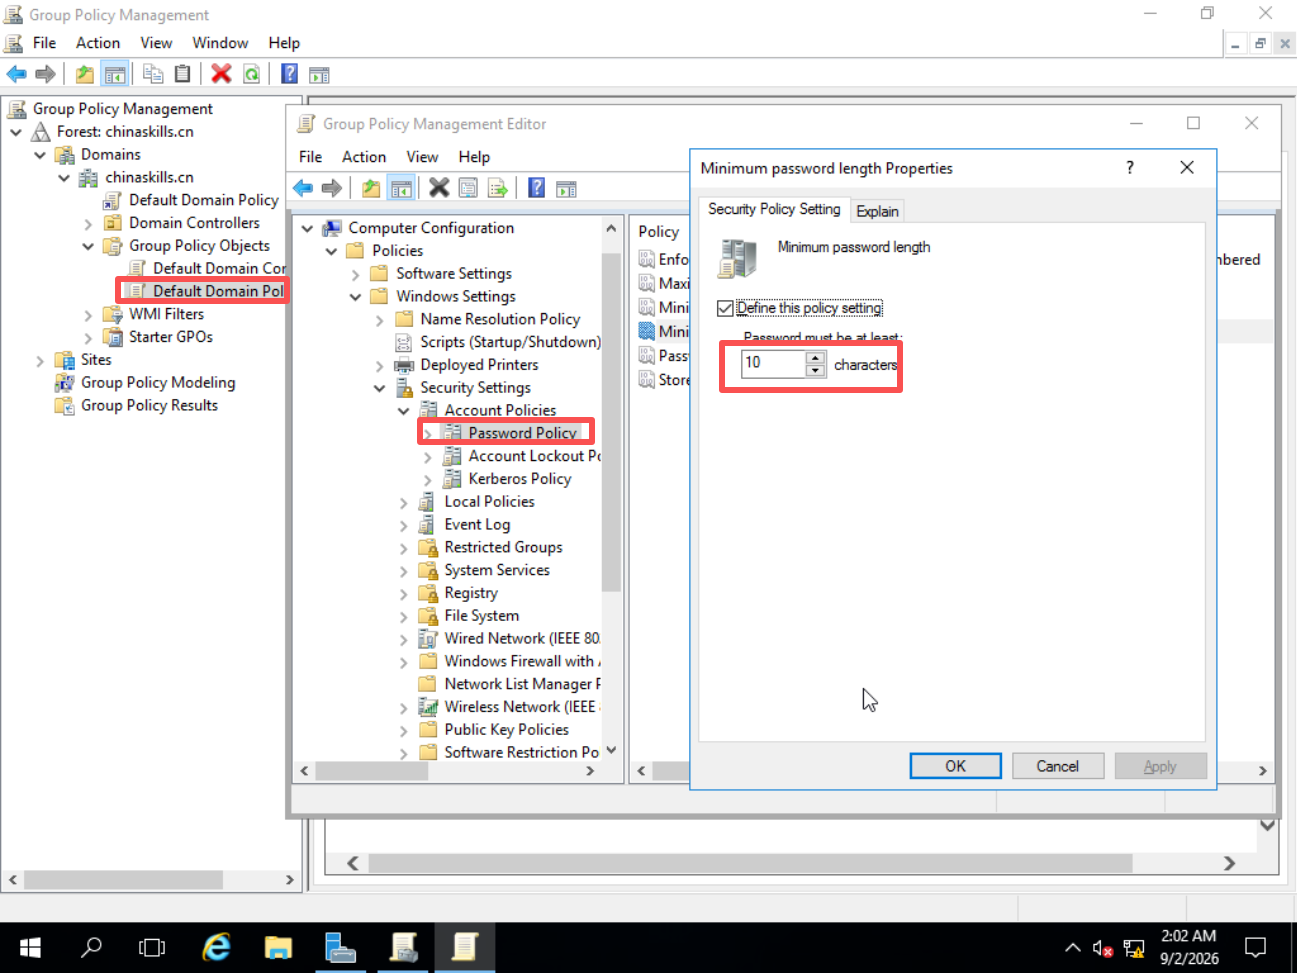
(2)Windows域设备(Manager、Client1、Client2)
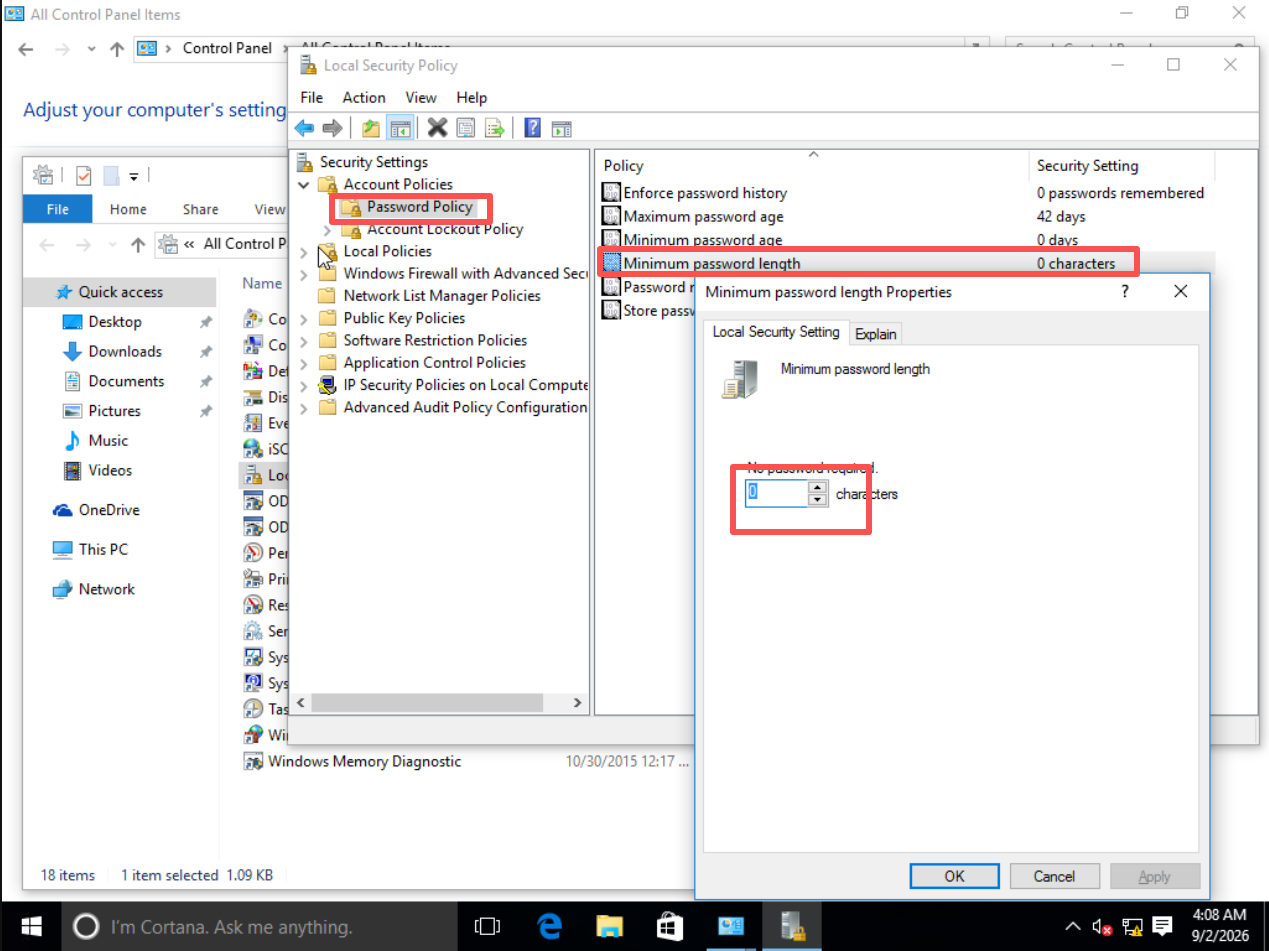
2.3.2 Linux主机(IDS、LOG、Web‑01、Web‑02)
执行以下命令配置密码最小长度,自动更新系统PAM密码质量配置:
authconfig --passminlen=10 --update
2.3.3 路由器(Router)
进入全局配置模式,执行长度限制命令:
security password min-length 10
2.3.4 防火墙(FW)
进入全局配置模式,配置密码最小长度:
password-policy minimum-length 10
三、密码复杂度配置
3.1 需求说明
所有用户密码必须同时包含大写字母、小写字母、数字、特殊字符四类字符,禁止单一、简单组合密码。新建用户需完整登记用户名及密码信息。
3. 2 配置操作
3. 2 .1 Windows设备(DC、Manager、Client1、Client2)
- 沿用组策略编辑路径,进入密码策略界面;
- 将【密码必须符合复杂性要求】设置为 Enabled(已启用);
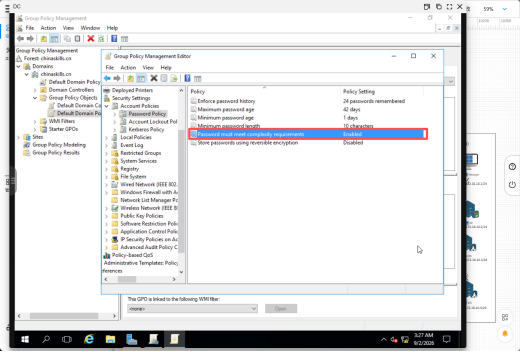
DC设备
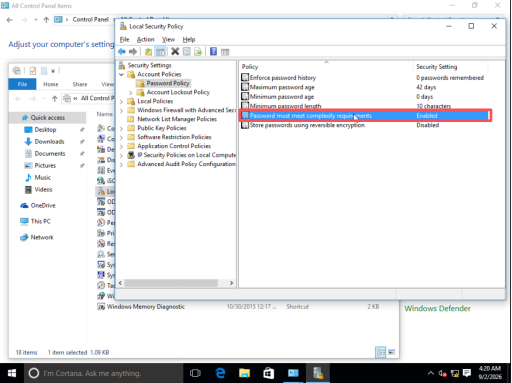
Manager、Client1、Client2
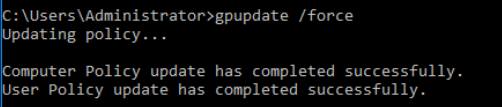
- 强制刷新组策略 gpupdate /force 使配置生效。
补充规则:Windows复杂度策略生效后,密码不得包含账户名大部分字段,进一步规避弱密码风险。
3.3.2 Linux主机(IDS、LOG、Web‑01、Web‑02)
依次执行以下命令,开启四类字符强制校验规则:
authconfig --enablerequpper --update # 强制包含大写字母
authconfig --enablereqlower --update # 强制包含小写字母
authconfig --enablereqdigit --update # 强制包含数字
authconfig --enablereqother --update # 强制包含特殊字符
3.3.3 防火墙(FW)
全局配置模式下,配置各类字符最小数量限制:
password-policy minimum-lowercase 1 # 至少1个小写字母
password-policy minimum-numeric 1 # 至少1个数字
password-policy minimum-uppercase 1 # 至少1个大写字母
password-policy minimum-special 1 # 至少1个特殊字符
四、密码可逆密文存储配置
4.1 需求说明
指定设备配置文件中,所有密码禁止明文存储,统一采用可逆密文形式保存,满足基线规范要求。
4.2 适用设备
Router、SW1、SW2
4.3 配置操作
进入设备全局配置模式,执行加密命令:
service password-encryption
4.4 验证方式
执行 show running-config 查看设备配置文件,确认密码已由明文转换为可逆密文,无明文密码泄露风险。
风险说明:可逆密文可逆向解密,安全性有限,本次配置为合规基线强制要求。
五、本地用户scrypt哈希存储配置
5.1 需求说明
设备所有本地用户(含存量旧用户)密码统一采用scrypt不可逆哈希算法存储,杜绝密码明文或弱加密存储问题。
5.2 适用设备
SW1、SW2
5.3 配置操作
全局配置模式下,创建/重置本地用户并指定scrypt加密算法:
username name privilege 15 algorithm-type scrypt secret 123456
5.4 参数释义
- name:自定义本地用户名称,可根据需求修改;
- privilege 15:配置用户为最高权限等级;
- algorithm-type scrypt:强制使用scrypt哈希加密算法;
- secret 123456:自定义用户登录密码,系统自动转换为哈希值存储。
重点要求:存量旧用户需重新执行该命令重置密码,方可完成哈希算法更新,原有旧哈希不会自动转换。
六、设备Enable特权密码配置
6.1 需求说明
统一所有网络设备特权模式登录密码,固定密码为:Test123!@#
6.2 适用设备
FW、Router、SW1、SW2、SW3
6.3 配置操作
全局配置模式下,配置特权密码:
enable password Test123!@#
配置效果:设备进入特权EXEC模式时,需输入指定密码完成认证。
七、通用配置校验与保存规范
7.1 Windows域环境
组策略修改后必须执行gpupdate /force 强制策略下发,可通过 gpresult /r 查看策略生效状态,确保密码策略正常加载。
7.2 Linux服务器
密码策略命令执行后,可查看配置文件 /etc/security/pwquality.conf,核对长度、复杂度等参数配置无误。
7.3 网络设备(Router/FW/SW)
所有配置命令仅写入运行配置,设备重启后会丢失,必须手动保存启动配置:
copy running-config startup-config
7.4 整体验证方法
-
- 测试弱密码:创建测试用户,输入长度不足、字符不完整的密码,确认设备拒绝配置;
-
- 校验加密格式:查看设备运行配置,确认密码存储方式符合对应基线要求;
- 功能测试:测试设备特权模式、用户登录功能正常,无配置故障。