作者 akihi(白帽攻防录讲师),某甲方网络安全工程师,合合 SRC 年度第一、腾讯 SRC 连续三年前十,单漏洞赏金 4w+,擅长 Web/App/PC 客户端漏洞挖掘。专注企业级网络设备安全、身份认证系统漏洞、API 安全分析。本文基于公开 CVE 信息与技术原理深度复盘,供安全研究与防护参考。
一、漏洞时间线
2026 年 9 月 16 日,Cisco 紧急发布安全公告,披露了 Identity Services Engine(ISE)产品中的一个严重认证绕过漏洞 CVE-2026-76460。这个漏洞 CVSS 评分满分 10.0,未授权的远程攻击者可以完全绕过身份认证机制,直接获得系统管理员权限。更严重的是,这个漏洞当时已经遭到攻击者在野利用------是一个正在被利用的 0day。
| 时间 | 事件 | 影响 |
|---|---|---|
| 2026-09-16 | Cisco 发布紧急安全公告 | ------ |
| 2026-09-16 | NVD 收录 CVE | ------ |
| 2026-09-17 | FreeBuf 等媒体报道 | ------ |
| 2026-09-17 | 多国 CERT 发布预警 | ------ |
| 2026-09-24 | CISA KEV 目录收录 | 美国联邦机构 3 天内修复 |
| 2026-09-28 | 技术分析文章公开 | ------ |
Cisco ISE 是什么?它是企业级的身份认证和网络访问控制平台,用于控制谁能访问企业网络。几乎所有大型企业、政府机构、金融机构都在使用它。如果 ISE 被攻破,攻击者就能完全绕过企业的网络安全防护,直接进入内网。这就是为什么这个漏洞 CVSS 满分------它是整个企业网络安全的第一道大门。
二、攻击链全景
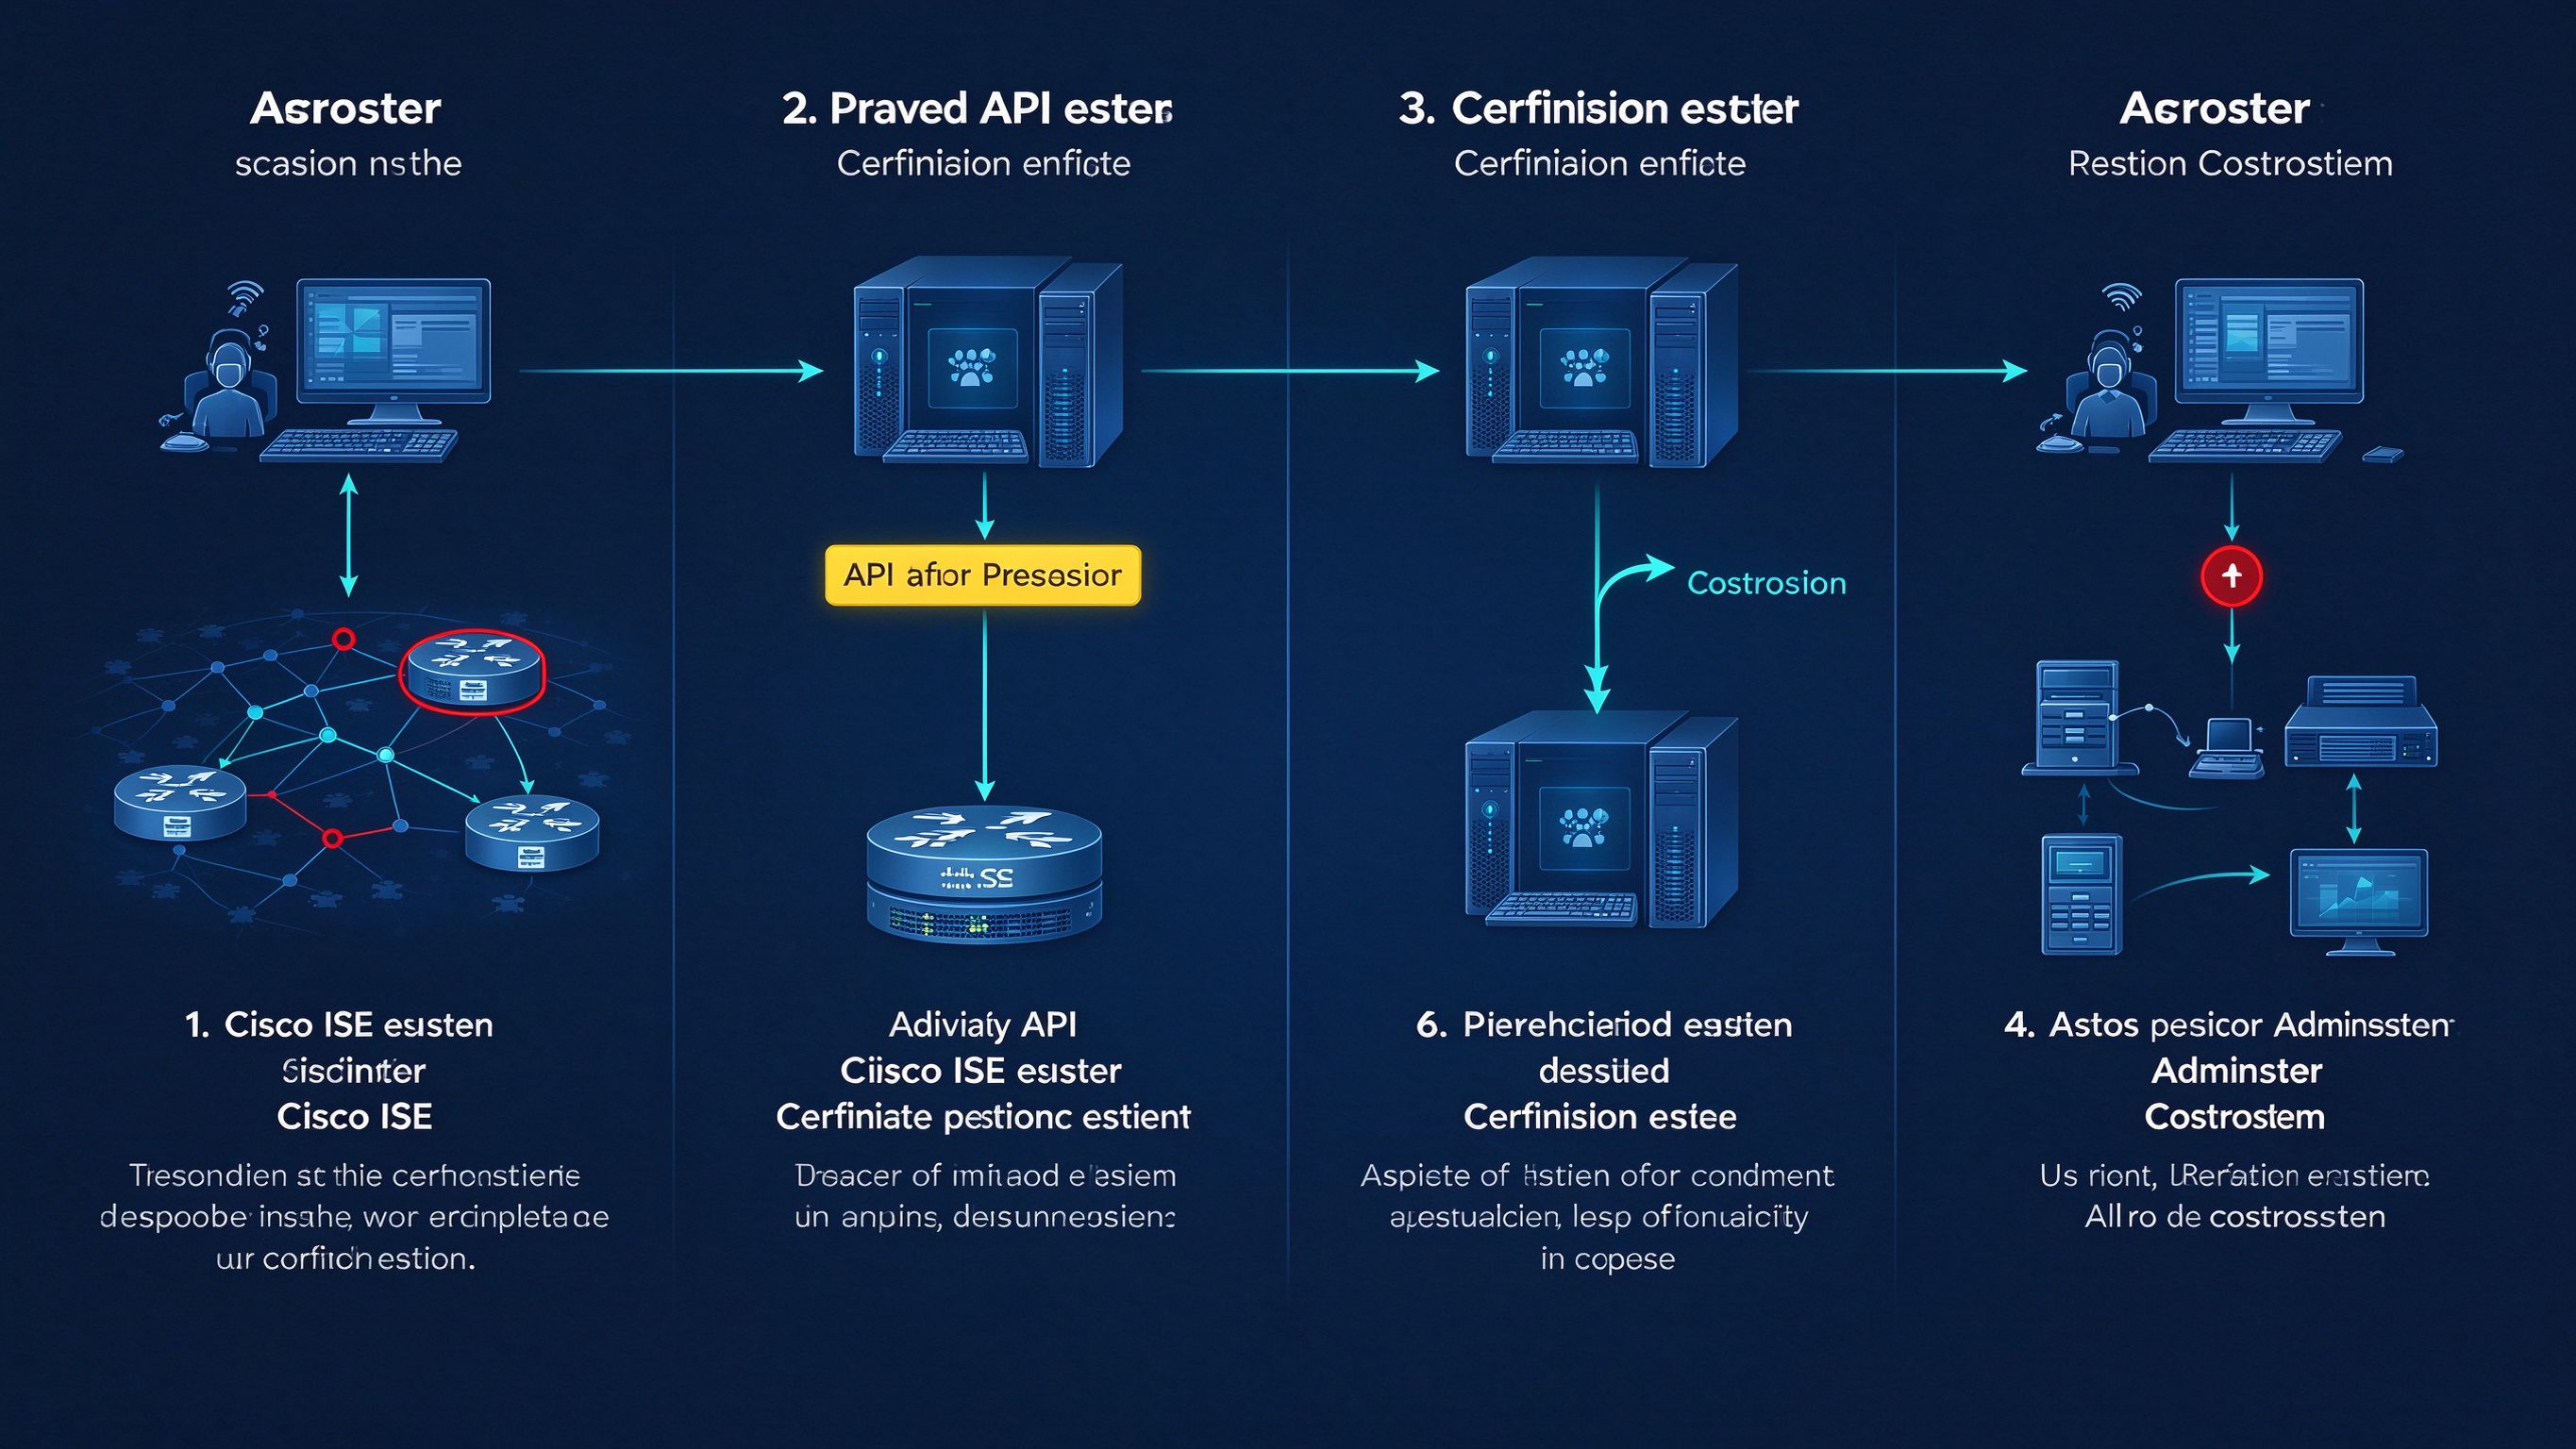
让我们先用一张流程图还原完整的攻击路径:
攻击者在网络上发现目标 Cisco ISE 服务器
        │
        ▼
第一步:环境探测
        │  攻击者做什么?
        │  - 扫描企业网络
        │  - 发现 Cisco ISE 服务器
        │  - 确认目标存在
        │  - 确认目标没有打补丁
        │
        │  ISE 通常暴露在哪里?
        │  - 企业内网管理界面
        │  - 有时暴露在 DMZ
        │  - 用于远程 VPN 接入认证
        │  - 用于网络设备管理
        ▼
第二步:构造恶意 API 请求
        │  攻击者发送什么?
        │  - 向 ISE 的 API 端点发送请求
        │  - 不需要认证
        │  - 利用认证控制不足的缺陷
        │
        │  为什么不需要认证?
        │  - ISE 的某些 API 端点
        │  - 认证检查逻辑有缺陷
        │  - 攻击者可以绕过认证检查
        │  - 直接访问需要认证的功能
        ▼
第三步:绕过认证
        │  发生了什么?
        │  - 目标 ISE 服务器收到请求
        │  - API 端点处理请求
        │  - 认证检查逻辑有缺陷
        │  - 攻击者绕过了认证
        │
        │  为什么认证被绕过?
        │  - API 端点的认证控制不足
        │  - 没有正确验证请求者身份
        │  - 攻击者能伪装成已认证用户
        ▼
第四步:获得管理员权限
        │  攻击者获得什么?
        │  - ISE 系统的管理员权限
        │  - 能访问所有用户数据
        │  - 能修改网络访问策略
        │  - 能控制系统配置
        │
        │  为什么权限这么高?
        │  - ISE 是身份认证核心系统
        │  - 有最高的系统权限
        │  - 能管理整个企业网络
        ▼
第五步:进一步渗透
        │  攻击者做什么?
        │  - 从 ISE 开始渗透内网
        │  - 获取 VPN 凭证
        │  - 安装后门
        │  - 窃取敏感数据
        ▼
攻击者完全控制目标企业网络
        │
        ├─ 访问企业内网所有系统
        ├─ 获取用户凭证和密码
        ├─ 修改网络访问策略
        └─ 持久化后门控制
**关键结论:**这个漏洞的本质是"API 端点认证控制不足"------在企业级身份认证系统中,API 的认证检查逻辑有缺陷,攻击者可以直接绕过认证获得管理员权限。在企业安全中,身份认证系统是整个网络安全的核心------一旦身份认证系统被攻破,整个企业网络就等于敞开了大门。理解企业级 API 认证机制、认证绕过攻击面、身份系统安全设计,是做企业安全的核心基本功。
三、Cisco ISE 与企业身份认证原理
3.1 什么是 Cisco ISE
Cisco Identity Services Engine 是企业级网络身份认证和访问控制平台:
| 功能 | 说明 |
|---|---|
| 网络访问控制 | 控制谁能访问企业网络 |
| 身份认证 | 验证用户身份 |
| 策略执行 | 执行安全策略 |
| 访客管理 | 管理访客网络访问 |
| 设备识别 | 识别接入的设备类型 |
| VPN 接入认证 | 远程 VPN 用户认证 |
3.2 什么是 API 认证绕过
API 认证绕过是企业系统中最危险的漏洞类型之一:
// 什么是 API 认证绕过?

// 正常 API 流程:
// 1. 用户发送 API 请求
// 2. 服务器检查认证(用户名密码/Token)
// 3. 认证通过才处理请求
// 4. 返回结果
//
// 有漏洞的 API:
// 1. 用户发送 API 请求
// 2. 服务器应该检查认证
// 3. 但认证检查逻辑有缺陷
// 4. 攻击者绕过了认证检查
// 5. 直接访问了需要认证的功能
//
// 为什么危险?
// - 不需要任何凭证
// - 直接获得高权限
// - 完全绕过安全防护
// - 是企业系统的最高危漏洞

// 常见的认证绕过方式:
// - 认证检查逻辑错误
// - 某些端点忘记加认证检查
// - 认证检查顺序错误
// - 认证状态判断错误
3.3 为什么 ISE 被攻破影响这么大
ISE 是企业网络安全的核心:
// 为什么 ISE 被攻破影响这么大?

// ISE 的角色:
// - 是企业网络的"门卫"
// - 所有网络访问都要经过它认证
// - 它掌握所有用户的身份信息
// - 它控制整个网络的访问策略
//
// 被攻破后攻击者能做什么?
// - 知道所有用户的账号密码
// - 知道 VPN 接入凭证
// - 知道网络设备管理密码
// - 能修改访问策略
// - 能添加自己的后门账号
//
// 这意味着什么?
// - 整个企业网络完全暴露
// - 攻击者可以自由进出
// - 所有数据都可能被窃取
// - 这是企业安全的灾难
四、漏洞深度分析
4.1 漏洞根因:API 认证控制不足
根据 Cisco 安全公告,漏洞的根本原因是 API 端点的认证控制不足:
// 有缺陷的逻辑(伪代码)

// ISE 的 API 端点处理请求:

// 1. 收到 API 请求
// 2. 检查用户是否已认证
// 3. 处理请求
// 4. 返回结果

// 问题在哪里?
//
// 步骤 2 检查认证:
// - 某些 API 端点
// - 认证检查逻辑有缺陷
// - 攻击者可以绕过认证检查
//
// 具体是什么缺陷?
// - CWE-648:不正确的认证验证
// - 认证状态判断错误
// - 某些请求不需要认证就能访问
// - 或者认证检查可以被绕过
//
// 修复方式:
// - 加强 API 端点的认证检查
// - 确保所有需要认证的端点都正确验证
// - 修复认证逻辑缺陷
4.2 为什么 CVSS 满分 10.0
这个漏洞 CVSS 评分满分,因为它满足所有最高危条件:
// 为什么 CVSS 满分?

// CVSS 评分维度:
//
// 攻击向量(AV):
// - 网络(N):通过网络远程攻击
// - 评分最高
//
// 攻击复杂度(AC):
// - 低(L):攻击很容易
// - 评分最高
//
// 所需权限(PR):
// - 无(N):不需要任何权限
// - 不需要登录
// - 评分最高
//
// 用户交互(UI):
// - 无(N):不需要用户做任何事
// - 评分最高
//
// 影响范围(S):
// - 变更(C):影响范围超出单个组件
// - 评分最高
//
// 保密性(C):
// - 高(H):完全泄露
// - 评分最高
//
// 完整性(I):
// - 高(H):完全破坏
// - 评分最高
//
// 可用性(A):
// - 高(H):完全不可用
// - 评分最高
//
// 所有维度都满分 = CVSS 10.0
4.3 完整攻击链
从发现目标到完全控制企业网络:
// 完整攻击步骤

// 前置条件:
// - 攻击者能访问到 ISE 服务器
// - ISE 没有打补丁
// - 知道 ISE 的存在

// 第一步:发现目标
// - 攻击者扫描企业网络
// - 发现 Cisco ISE 服务器
// - 确认目标存在

// 第二步:发送恶意请求
// - 向 ISE 的 API 端点发送请求
// - 不需要认证
// - 利用认证控制不足的缺陷

// 第三步:绕过认证
// - ISE 服务器收到请求
// - API 端点认证检查有缺陷
// - 攻击者绕过了认证

// 第四步:获得权限
// - 攻击者的请求被当作已认证用户处理
// - 获得 ISE 管理员权限

// 第五步:渗透内网
// - 从 ISE 获取用户凭证
// - 获取 VPN 接入权限
// - 渗透企业内网

// 第六步:持久化
// - 安装后门账号
// - 修改访问策略
// - 长期控制目标网络
4.4 影响范围
| 项目 | 详情 |
|---|---|
| CVE 编号 | CVE-2026-76460 |
| 漏洞类型 | API 认证绕过 |
| 影响产品 | Cisco Identity Services Engine (ISE) / ISE-PIC |
| 影响版本 | 所有受影响版本(9月补丁前) |
| 利用条件 | 能访问 ISE 服务器 |
| 用户交互 | 不需要(零交互) |
| 认证要求 | 不需要(预认证) |
| CVSS 评分 | 10.0(满分,严重) |
| 影响 | 认证绕过,管理员权限 |
| 在野利用 | 已确认被攻击者利用 |
五、修复方案分析
Cisco 在 2026 年 9 月发布了紧急安全补丁:
| 修复项 | 修复方式 |
|---|---|
| API 认证检查 | 加强所有 API 端点的认证验证 |
| 认证逻辑 | 修复认证控制缺陷 |
| 访问控制 | 严格限制 API 访问来源 |
| 安全监控 | 增加异常访问检测 |
5.1 企业 API 安全设计原则
// 企业 API 安全设计原则

// 1. 所有 API 都要认证
//    每一个 API 端点都必须有认证检查
//    不能有"忘记加认证"的端点

// 2. 认证检查要前置
//    在处理业务逻辑之前先检查认证
//    不要在认证之前处理请求

// 3. 默认拒绝
//    默认所有请求都是未认证的
//    只有通过认证的请求才允许访问

// 4. 最小权限
//    不同 API 端点对应不同权限
//    不要给所有请求都管理员权限

// 5. 安全测试
//    定期测试 API 的安全性
//    检查有没有认证绕过漏洞
5.2 企业身份系统安全检查清单
// 企业身份系统安全检查清单

// 1. API 端点认证检查
//    检查每个 API 端点是否都有认证
//    检查认证逻辑是否正确

// 2. 暴露面检查
//    检查哪些服务暴露在公网
//    尽量减少暴露面

// 3. 访问控制
//    检查访问策略是否严格
//    限制哪些 IP 能访问管理界面

// 4. 日志监控
//    检查认证日志
//    发现异常访问要告警

// 5. 及时更新
//    及时安装安全补丁
//    不要让系统长期不更新
六、SRC 审计启示录
6.1 企业级系统安全审计清单
在 SRC 挖洞过程中,针对企业级系统的审计清单:
| # | 检查项 | 检测方法 |
|---|---|---|
| 1 | API 端点有没有认证检查 | 测试未认证请求能不能访问 |
| 2 | 认证逻辑有没有缺陷 | 测试各种绕过方式 |
| 3 | 有没有未授权的功能 | 枚举 API,逐个测试 |
| 4 | 权限控制是否严格 | 测试低权限用户能不能访问高权限功能 |
| 5 | 系统版本有没有打补丁 | 检查版本,对照 CVE 列表 |
6.2 常见企业系统漏洞类型
// 常见的企业系统漏洞类型

// 1. 认证绕过
//    不需要凭证就能访问系统
//    API 认证检查缺陷

// 2. 权限提升
//    低权限用户获得高权限
//    权限控制不严格

// 3. 注入漏洞
//    SQL 注入、命令注入
//    输入验证不严格

// 4. 信息泄露
//    系统泄露敏感信息
//    帮助攻击者进一步攻击

// 5. 远程代码执行
//    直接在服务器上执行命令
//    完全控制服务器
6.3 暴露面分级
| 暴露级别 | 情况 | 风险 |
|---|---|---|
| 严重 | 预认证 RCE / 认证绕过到管理员 | 系统被完全控制 |
| 高 | 需要少量交互的认证绕过 | 大量数据泄露 |
| 中 | 权限提升或信息泄露 | 有限的安全影响 |
| 低 | 信息泄露辅助攻击 | 降低攻击成本 |
七、防护建议
- 及时更新:安装 Cisco 发布的紧急安全补丁
- 限制暴露:不要把 ISE 管理界面暴露在公网
- 访问控制:严格限制哪些 IP 能访问 ISE 管理界面
- 日志监控:监控认证日志,发现异常要告警
- 定期审计:定期审计企业身份系统的安全性
- 安全意识:了解企业级系统的安全风险
八、总结
CVE-2026-76460 是 Cisco ISE 的一个严重认证绕过漏洞,CVSS 满分 10.0,已经遭到在野利用。在企业安全领域,身份认证系统是整个网络安全的核心------一旦身份认证系统被攻破,整个企业网络就等于敞开了大门。这个漏洞告诉我们,即使是像 Cisco 这样的大型网络设备厂商,他们的企业级系统也会出现 API 认证控制不足这样的基础安全问题。在企业级系统安全领域,API 认证绕过一直是最高危的漏洞类型------它不需要任何前置条件,攻击者只要能访问到系统,就能直接获得最高权限。在 SRC 挖洞实践中,企业级网络设备和身份认证系统是越来越重要的研究方向------一个系统级的认证绕过漏洞,往往能拿到最高等级的赏金,因为它影响的是整个企业网络的安全。