前言
在政企、制造业内网运维场景中,经常会遇到几个很现实的痛点:终端资产台账混乱,只知道 IP 计算机名,不知道物理工位对应关系;U 盘、外设随意接入带来介质泄密风险;文档外传、拷贝行为缺少拦截与审计;信创、Windows、macOS 多终端混合环境,策略难以统一落地。
很多单位部署了杀毒、防火墙,但这些产品更多聚焦外部攻击,对于内部人员操作、介质拷贝、违规外联这类内部风险,防护能力存在短板。本文结合迪康端点安全一体化管理系统部分功能,浅谈内网终端如何实现 "资产可视‑边界管控‑数据防护‑事件溯源" 的闭环,不做产品推销,更多站在运维视角聊聊能力落地思路。
一、资产可视化:工位管理,打通逻辑资产与物理位置
传统终端管理大多基于 IP、计算机名、用户账号做逻辑层面管理。运维人员看到告警,只能看到一串 IP,很难快速定位 "这台机器实际摆在哪个办公室、哪个工位",故障排查、风险处置效率很低。
工位管理功能正是解决这一痛点:
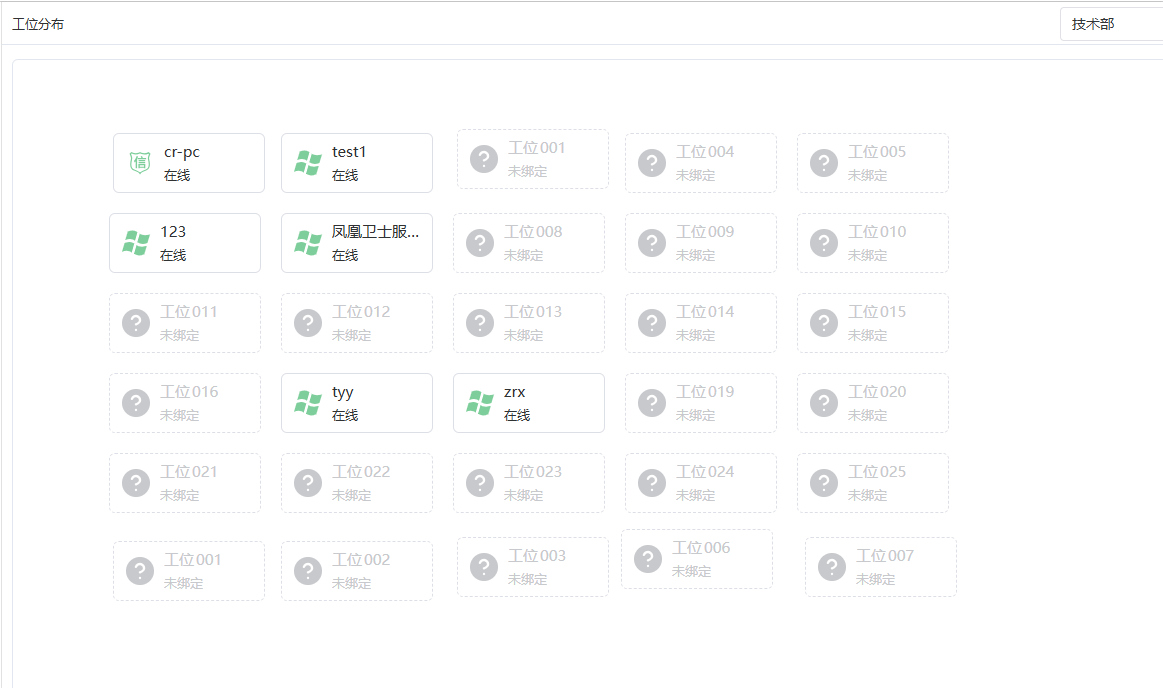
- 管理员可以在平台内创建多个虚拟办公区,按照真实办公布局,批量或者逐个添加工位,配置工位坐标,还原办公室平面布局。
- 将每一台受控终端和工位做绑定,实现物理工位 ↔ 终端设备 ↔ 使用人员三者关联。
- 在可视化平面图上直接展示终端在线、离线状态。一旦终端发生告警,运维人员可以直接看图定位设备物理位置,不用再去挨个询问查找机器。
适用场景:大型办公区、研发部门、涉密办公环境,当出现违规外联、外设违规使用告警时,缩短故障定位时间。
当然工位管理不是独立使用,它可以和终端基础信息联动,计算机名称、MAC 地址、操作系统、登录用户、硬件信息全部可以关联展示,实现资产台账和物理位置的统一管理。
二、边界管控:外设与网络,守住内网第一道防线
看得见资产之后,下一步是管住风险出入口。内网泄密很大一部分路径,不是黑客远程入侵,而是 U 盘、蓝牙等外设介质,以及终端私自外联外网,这类行为防火墙、上网行为网关很难拦截CSDN博...。
1)U 盘存储精细化管控
系统提供多模式 U 盘管控策略:允许、禁止、只读、只写,还支持申请审批模式。
- 禁止模式:直接阻断 U 盘接入;
- 只读模式:只允许读取,不允许写入文件,防止文档拷贝外泄;
- 申请模式:业务确实需要使用 U 盘,终端用户提交申请,管理员审批后临时开放权限;
- 加密 U 盘:可以制作受控加密 U 盘,该 U 盘只允许在内网受控终端正常读写,脱离单位环境之后无法打开,规避 U 盘丢失泄密风险。
同时所有 U 盘接入、文件读写操作全部留下审计日志,发生安全事件可以回溯。
2)违规外联监测
部分终端会私自接 4G 上网卡、随身 WiFi,绕过内网防护访问互联网,带来病毒横向扩散、数据外传风险。
违规外联策略可以监测终端绕过管控访问外网行为,触发告警,支持弹窗提醒、自动断网,同时记录审计日志,也可以配置合法出口白名单,保障特殊业务正常运行。
外设管控不止 U 盘,蓝牙、光驱、刻录机、无线网卡、串口并口等接口都可以统一做策略开关,根据部门岗位做差异化配置。
三、文档安全防护:事前拦截,事后可追溯
边界管控解决介质和网络通道,真正核心是保护业务文档、图纸、合同等敏感数据。单纯靠制度约束,很难杜绝拷贝、截屏、打印外泄等行为。
这里选取几个实用能力简单说明:
- 文档防勒索(文档防火墙):对重要格式文档做访问保护,未知非可信程序访问文档直接阻断,抵御勒索病毒加密本地文件,同时记录访问日志。
- 敏感文件扫描:配置敏感关键词,全网扫描终端本地文件,识别敏感文档,支持自动加密,提前发现散落在各个终端的涉密资料。
- 水印体系:屏幕水印、打印水印、文档落地水印。屏幕水印用于防范拍照泄密;打印水印把操作人员、时间、IP 信息打印在纸质文件;文件复制、外发的时候自动追加文档水印,文档流转全程带上身份标识。
- 文档外发管控:针对聊天软件、邮件、浏览器外发文件做管控,可以阻断外发,高风险外发行为走审批流程。
这里要客观说明,文档安全策略需要结合业务场景配置,不能全部一刀切禁止,否则会严重影响员工办公效率,系统自带审批、自我备案机制,断网环境下也可以先操作后补审计,兼顾安全和业务连续性。
四、审计溯源:行为留痕,满足合规审查
防护策略无法做到 100% 杜绝风险,完整审计日志是兜底手段,也是等保、行业合规的硬性要求。
系统本地审计可以记录:文件操作、USB 文件拷贝、打印、剪贴板、屏幕截图录像;网络审计记录网页访问、网络搜索、邮件、即时通讯聊天记录,甚至 AI 工具访问交互内容。
当发生疑似泄密事件,可以基于时间、用户、终端、文件类型做检索,还原用户完整操作链路。结合前面的工位管理,不仅知道是谁操作,还能定位该设备物理摆放位置。
五、多操作系统兼容,适配混合终端环境
现在政企普遍处于 Windows、macOS、Linux、信创操作系统混合部署阶段。很多终端安全产品对信创适配能力弱,功能阉割严重。
迪康端点安全一体化管理系统客户端分别适配 Windows、macOS、Linux、信创、安卓移动端,工位管理、外设管控、审计、文档安全大部分核心能力可以跨平台落地,一套管理平台统一管控异构终端,不用维护多套运维系统。
小结
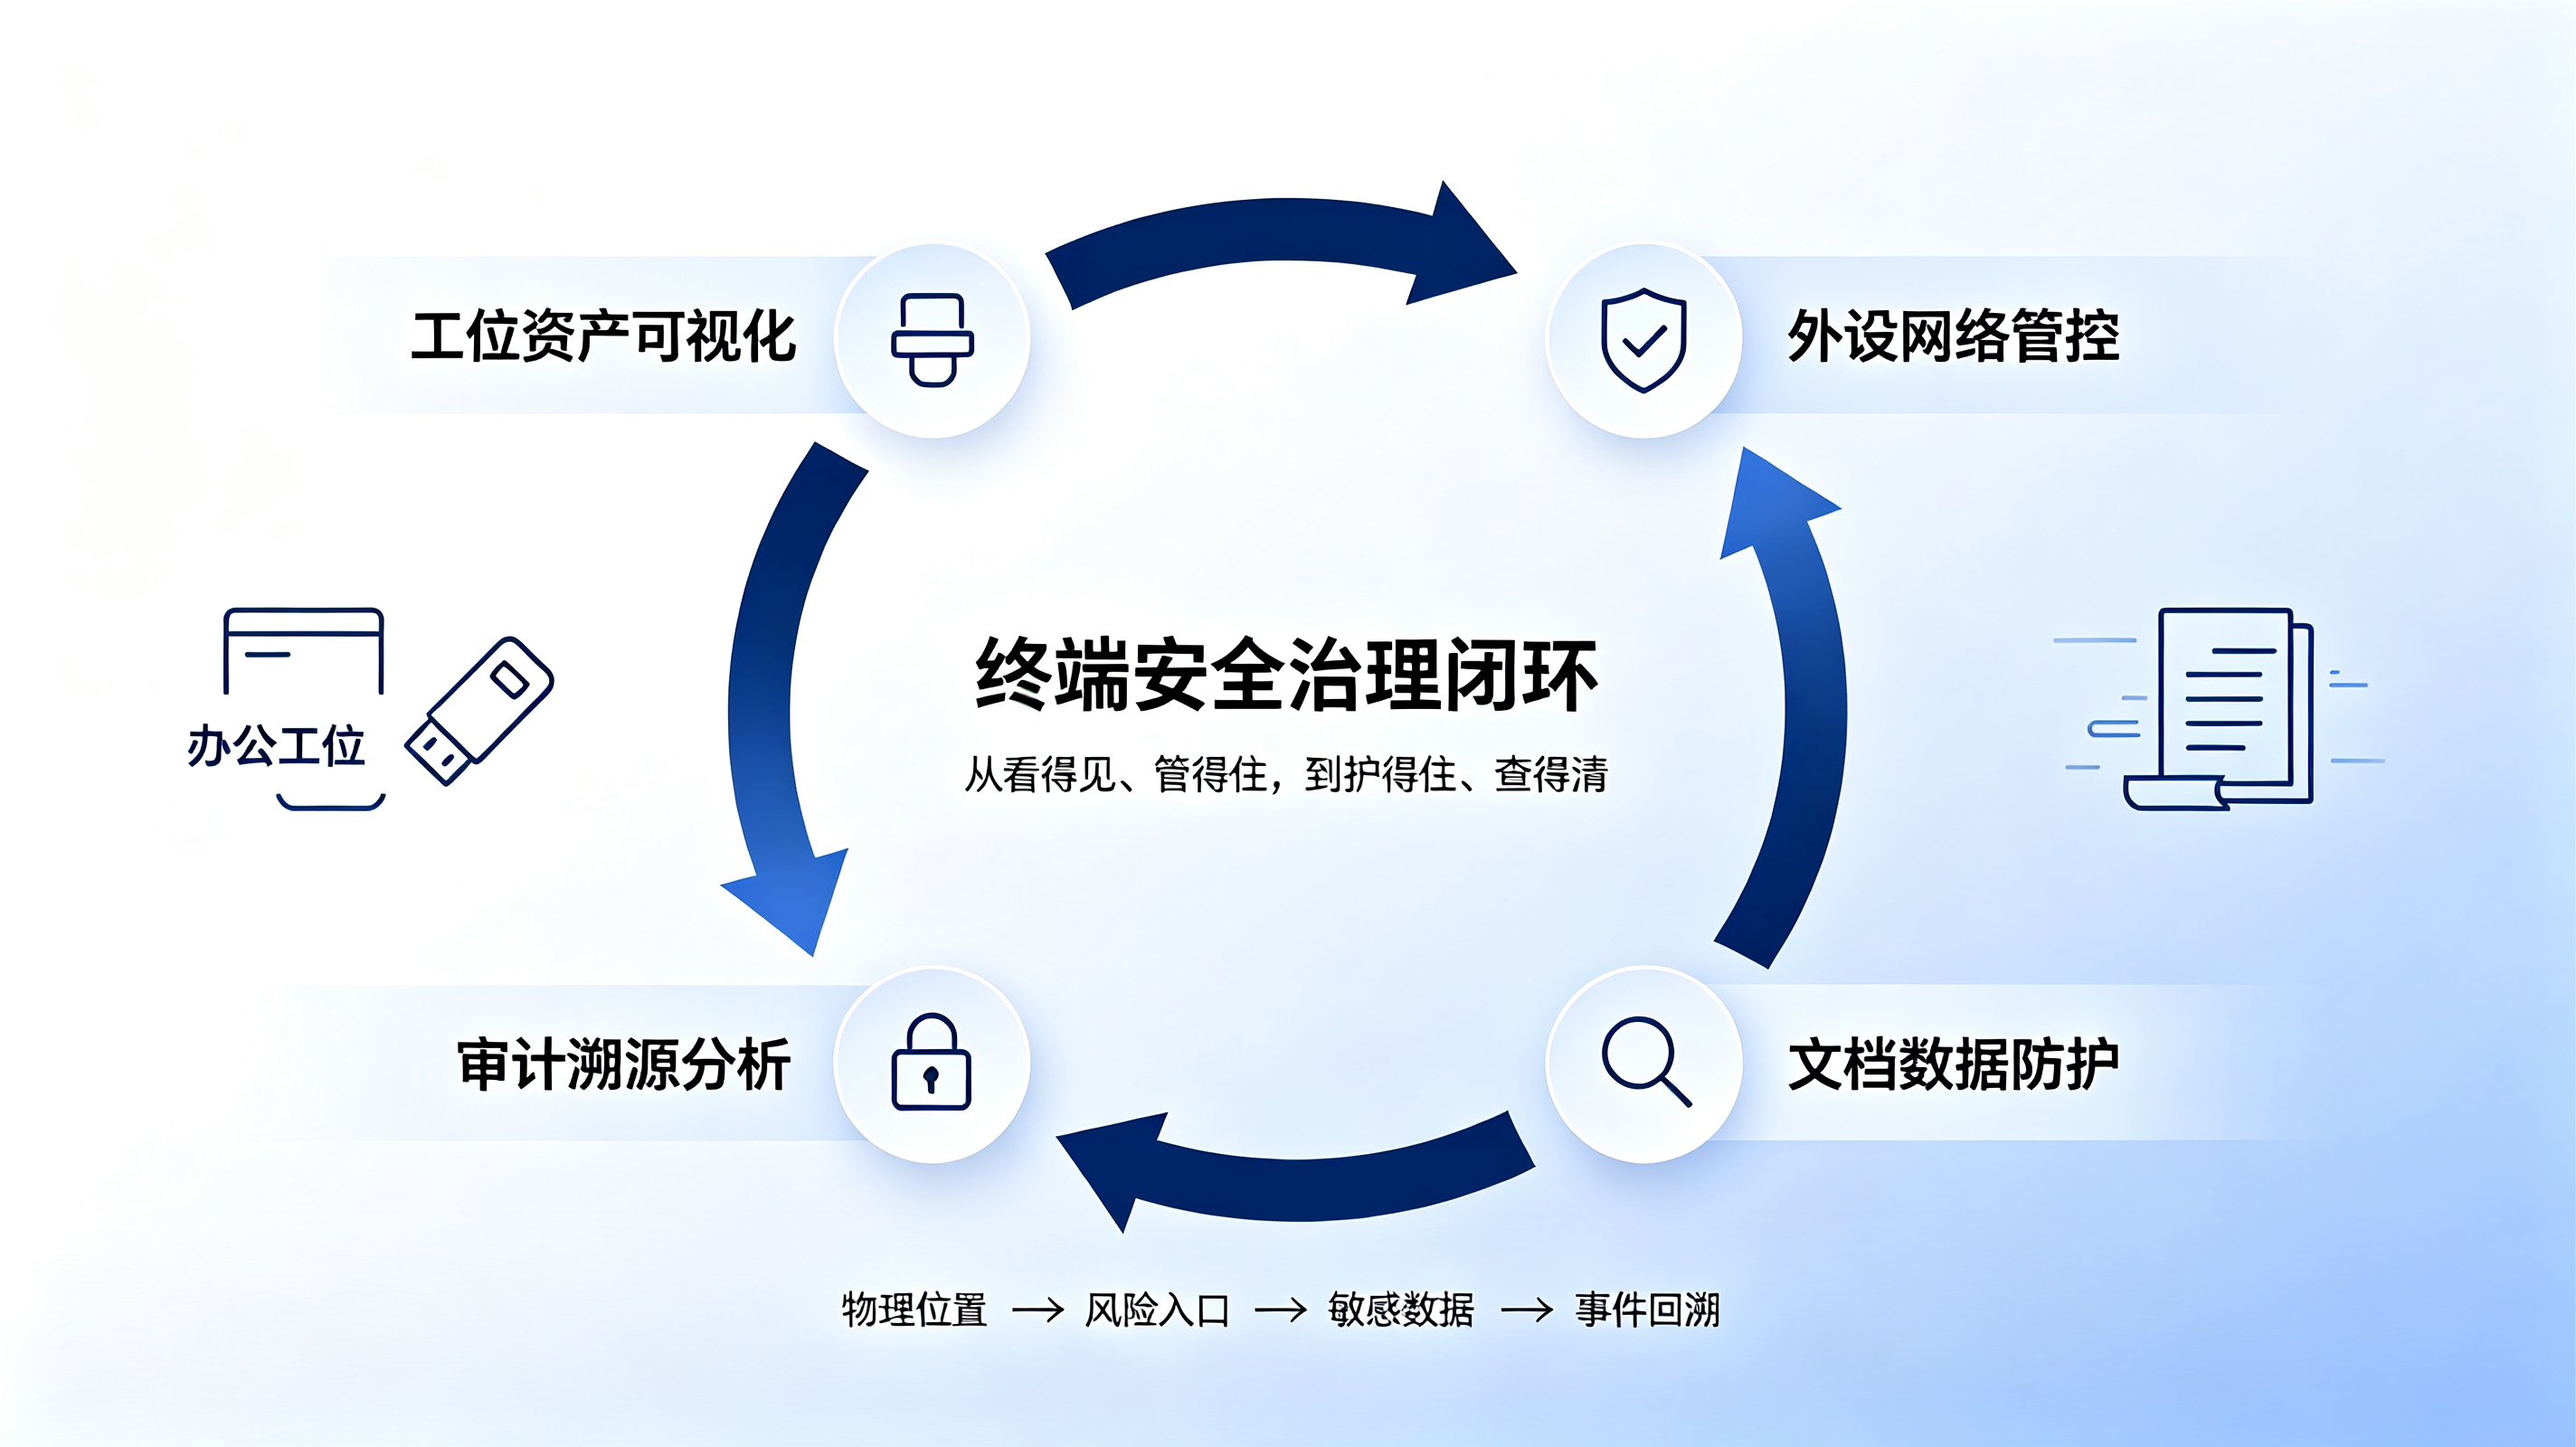
内网终端安全治理不是堆砌安全功能,而是形成闭环:
工位资产可视化(知道设备在哪) → 外设网络边界管控(堵住外泄通道) → 文档安全防护(保护核心数据) → 全量审计溯源(出事有据可查)。
在实际项目落地中,不能直接把全部策略全开,需要结合不同部门业务做分级策略:研发、涉密部门收紧外设和外发;普通办公岗位适度放开,通过审批流程处理临时业务需求,平衡安全管控与业务效率。