一、前置准备
1.先在Jenkins插件管理中安装 Role-based Authorization Strategy 插件,安装完成后重启服务生效。
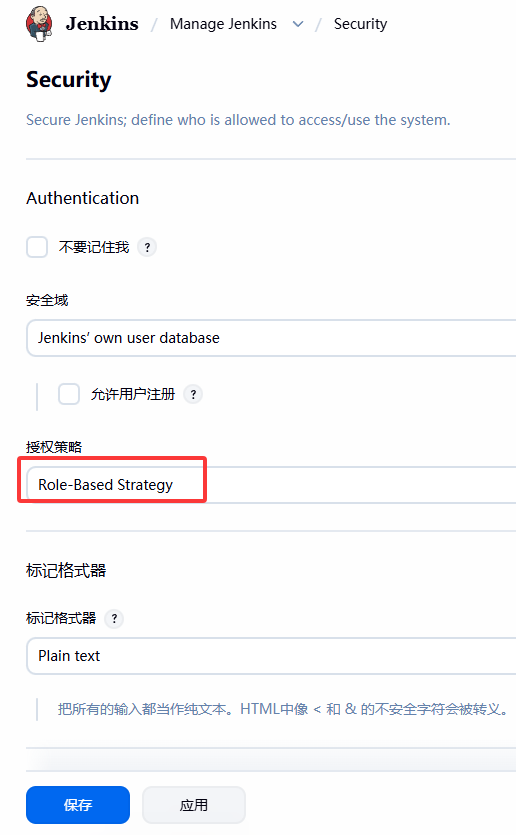
2.进入「Manage Jenkins」-「Security」-「Authorization」,将授权策略切换为 Role-Based Strategy 并保存。
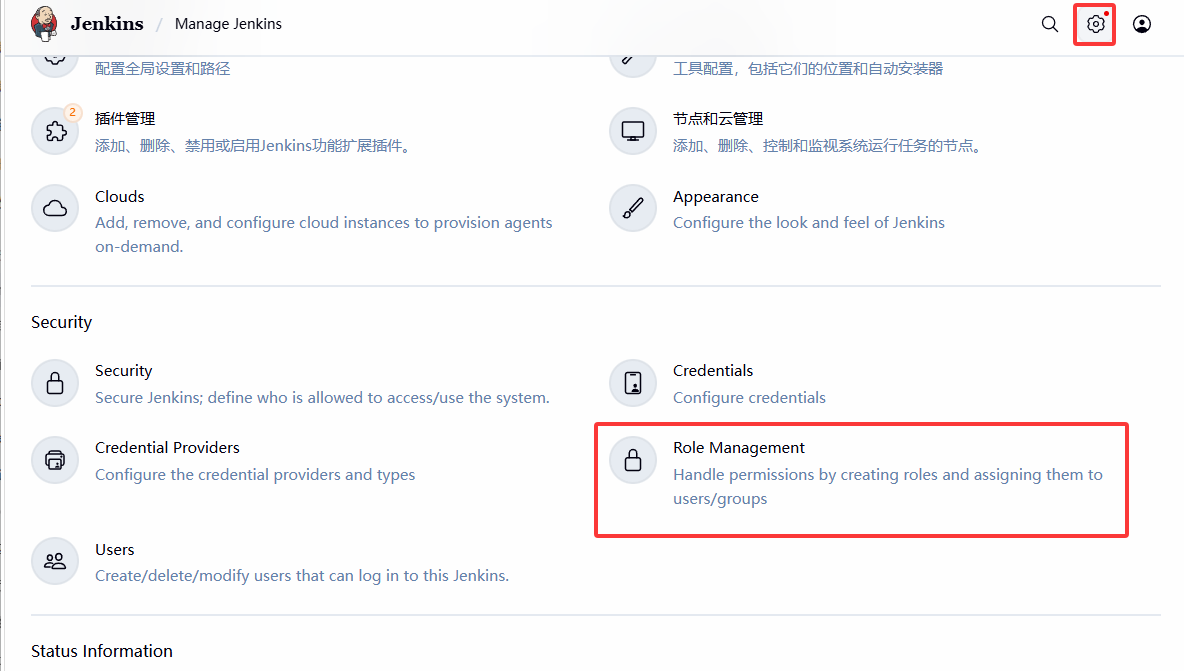
2.创建角色

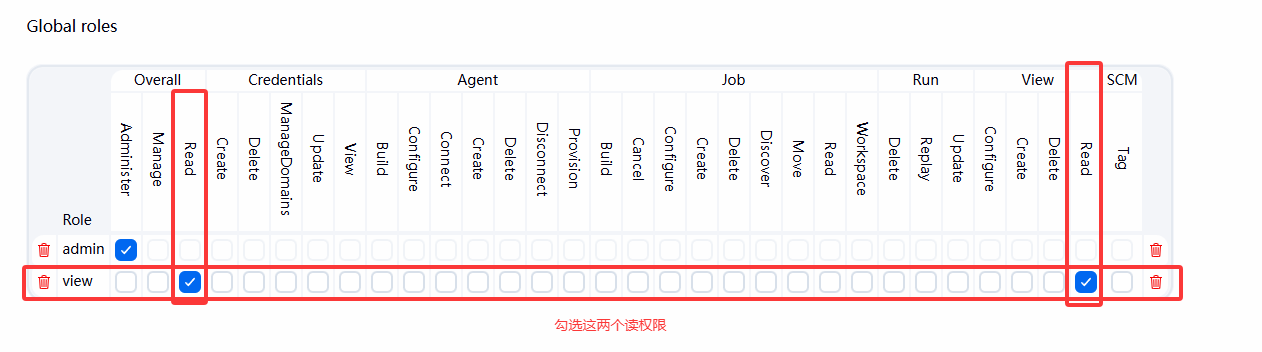
增加一个只有read权限的Global roles
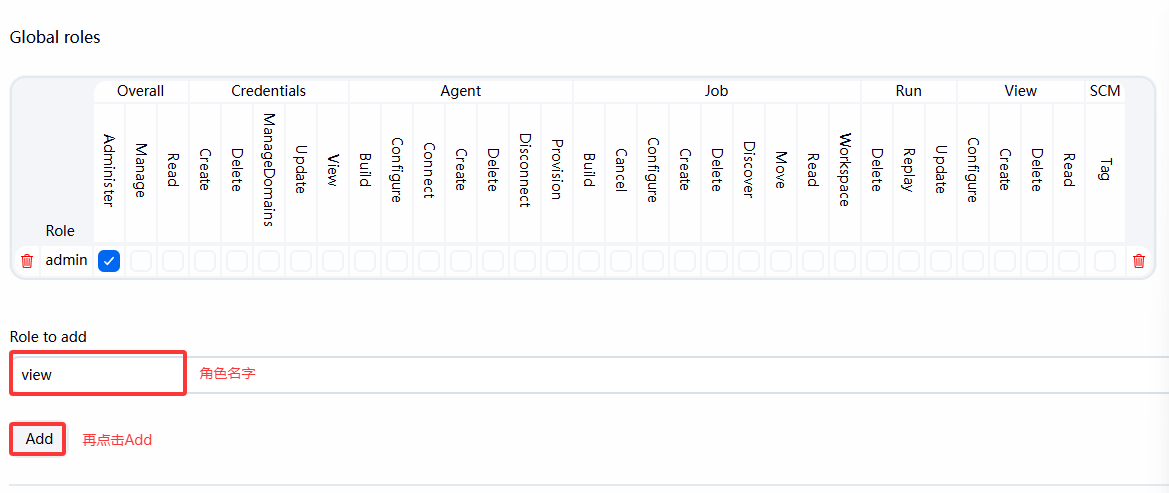
配置这个Global roles的权限
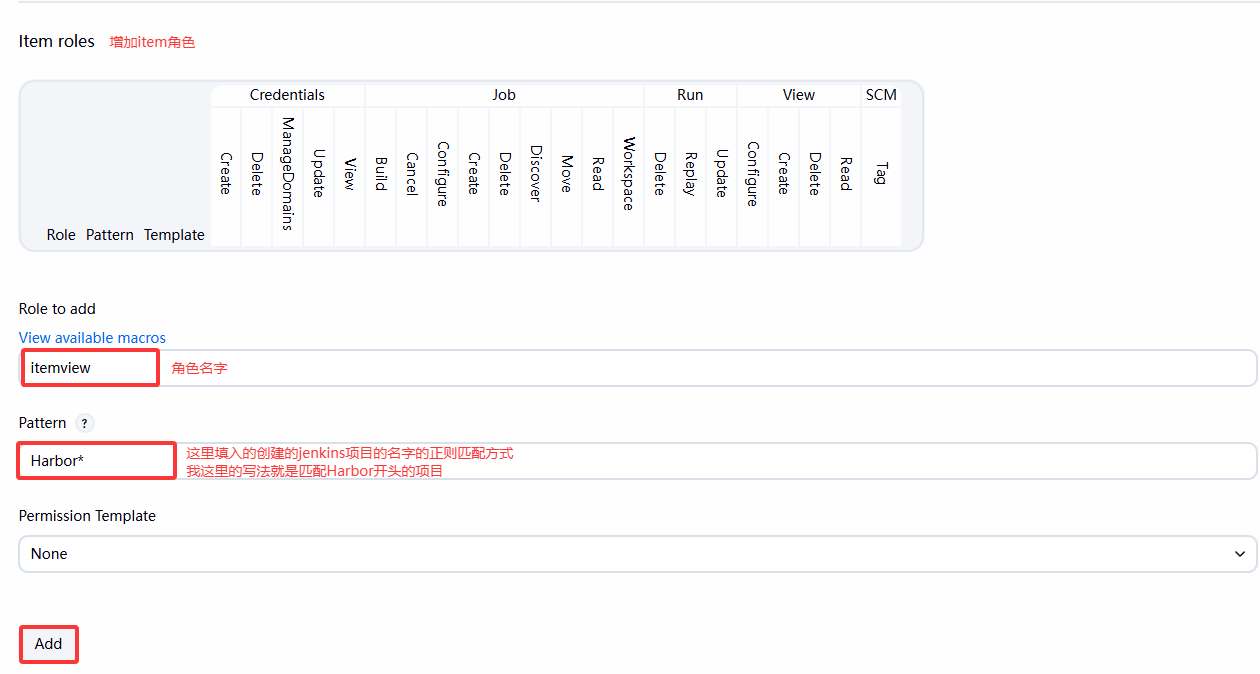
增加一个item角色
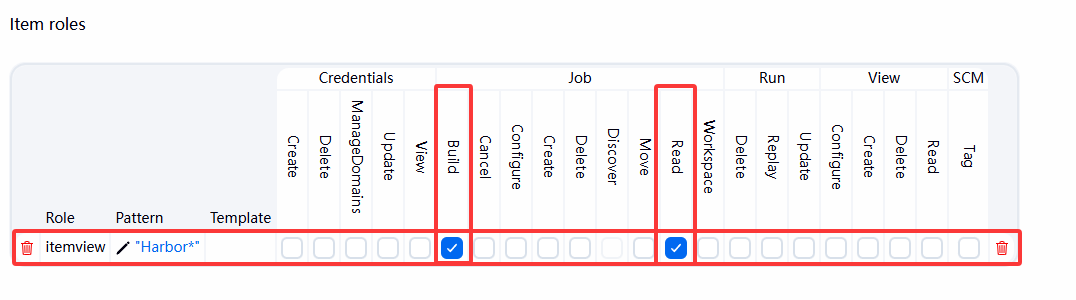
配置这个itemrole的权限(这里配置查看和构建的权限)
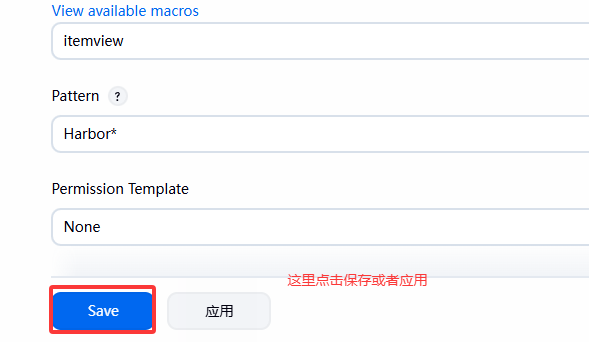
保存一下配置:
进入「Manage Jenkins」-「Users」,创建一个新的账号
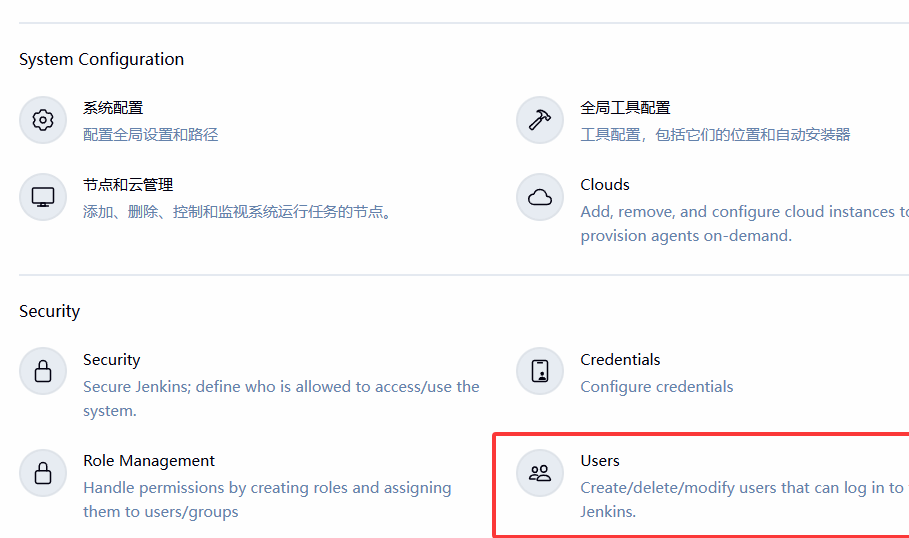
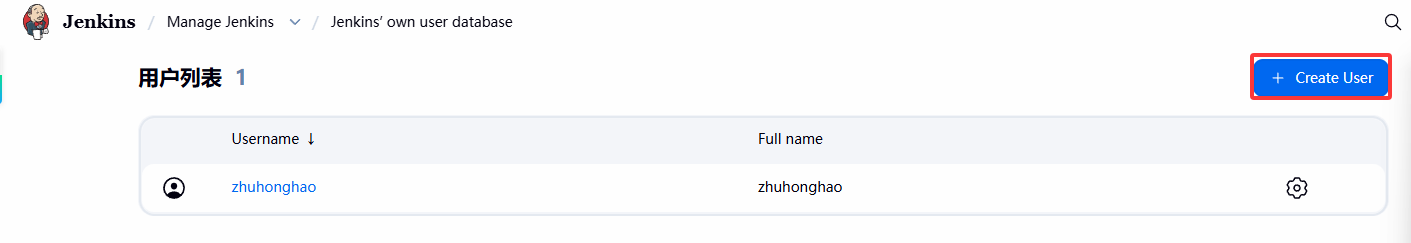
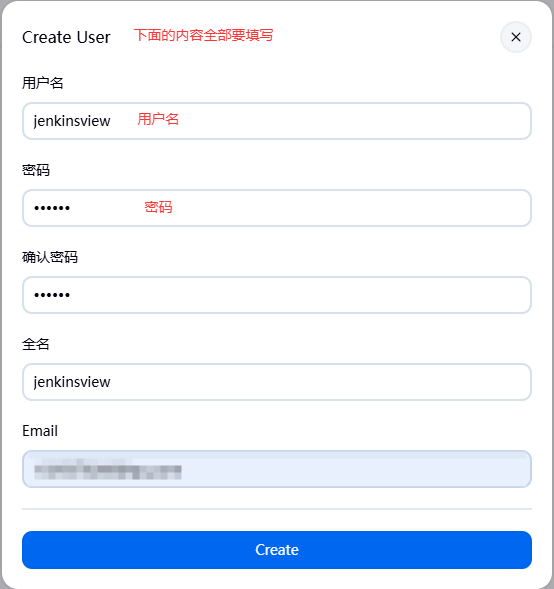
新账号创建完成后
回到「Manage Jenkins」-「Role Manager」
配置新账号的Global roles的view权限
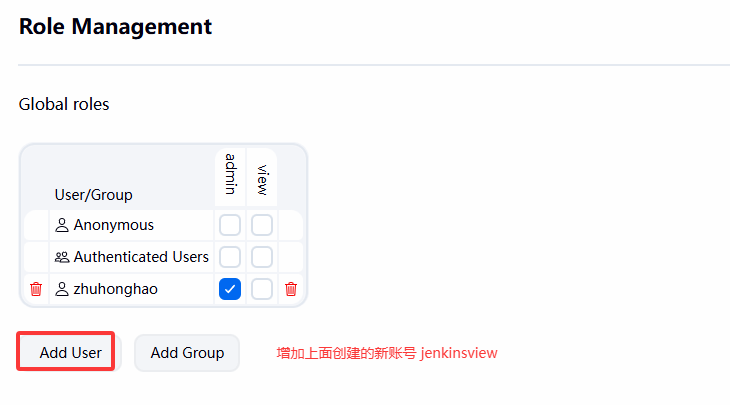
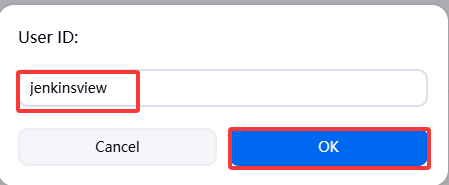
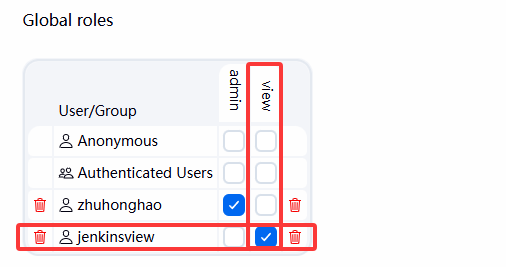
配置新账号的Item roles权限
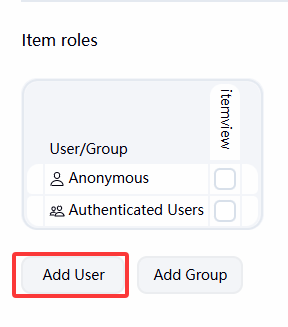
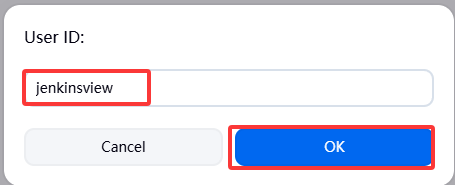
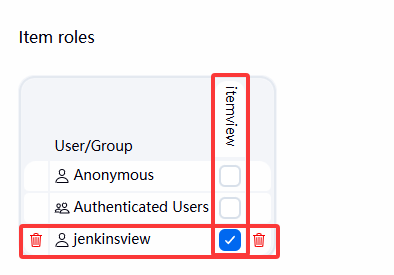
保存一下配置:
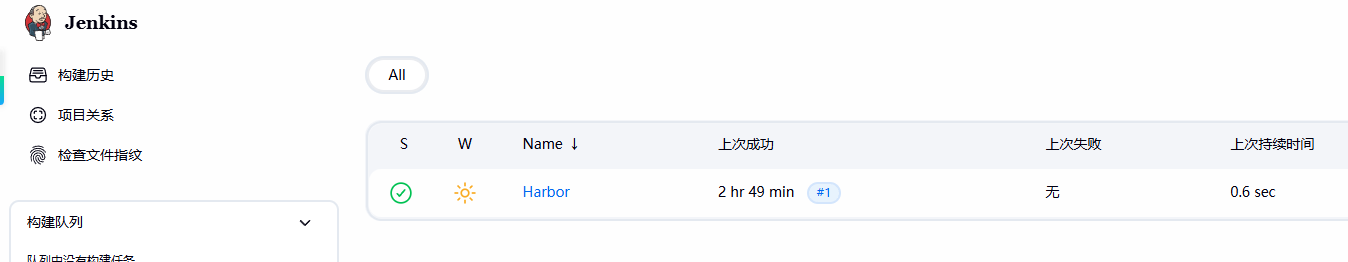
登出现在的admin权限的账号,使用新创建的jenkinsview账号登录发现只有一个Harbor项目了,且只能查看和构建无法修改,说明配置正确了