
前言
本人从事网路安全工作12年,曾在2个大厂工作过,安全服务、售后服务、售前、攻防比赛、安全讲师、销售经理等职位都做过,对这个行业了解比较全面。下面就开始进入正题,如何从一个萌新一步一步进入网络安全行业。
正题
首先,在准备进入这个行业之前,我们要问一下我们的内心,工作千千万,为什么要想进入这个行业?
相信每个人的答案都不一样,有的人会说,这个行业整体上比其他行业赚钱多,有的人会说特别喜欢技术,想钻研一下。还有人会说,这个行业处于风口,未来积攒人脉创业。不管你的回答是怎么样的,不管你是为了钱还是为了技术,咱们都要对自己有一个准确的定位,要明确未来几年你想得到什么结果,有了这个目标咱们再去奋斗。如果你想在这个行业不用任何的积攒,想躺着就能赚钱,没有一个行业允许这样,更何况网络安全行业还是一个新兴行业。
有了目标,才有动力去学习,下面咱们要了解一下,网络安全行业都有哪些岗位?你适合哪些岗位
咱们新兴技术不做罗列,就算传统的安全岗位:安全产品工程师(或者售后工程师)、安全咨询师(售前工程师)、渗透测试工程师、销售、安全开发工程师、安全运维工程师、应急响应工程师、等级保护测评师、安全服务工程师。大体上这么多,其他小众岗位就不一一列举了。
安全岗位的大体工作内容或职责
售后工程师:安全产品的售后服务工作,包括安全产品的交付实施、售后支撑、产品调试上架。比如客户买了咱们的防火墙,咱们要派人去安装调试吧,总不能让客户自己去安装吧。这是产品工程师或者售后工程师的主要工作内容。
售前工程师:主要是协助销售完成跟单,说的通俗易懂一点就是跟销售配合,一个做商务关系(吃吃喝喝、送礼请客)一个做技术方案(解决客户的痛点),两个人配合拿下项目。
渗透测试工程师:这个岗位是大多数人梦寐以求的,展现个人技术的时候到了。主要是模拟黑客对目标业务系统进行攻击,点到为止。
销售:不再赘述,估计你们年轻的人也不太关心,但是等你成长了,你就会发现,你以前的对销售的认知是多么的扯淡。
安全开发工程师:嗯,就是搞开发,要对安全也要了解,比如开发一个web应用防火墙,连web攻击都不懂,那还开发个啥,闭门造车啊,能防的注吗?
安全运维工程师:一个单位买了那么多安全产品,肯定要有人做运维的,分析一下日志,升级一下策略。定期检查一下业务系统的安全性,查看一下内网当中有没有威胁,这都是安全运维工程师要做的内容。
应急响应工程师:客户业务系统被攻击,要快速定位安全问题,要快速恢复业务系统,有的甚至还要取证报警。(家里如果被偷东西价值太大,你还不报警?心咋这么大)
等级保护测评师:按照国家要求,重要的业务系统需要按照安全等级进行保护的,目前国家已经发布了等级保护2.0标准,要按照这个标准进行建设。等级保护测评师的工作就是协助客户检查一下业务系统是否满足等级保护的要求,不满足的赶紧整改。
安全服务工程师:好多企业把渗透测试工程师也归到安全服务工程师里面,无伤大雅。不懂安全服务,还不懂吃饭的服务员嘛,就是协助客户做好安全工作,具体的内容比如常见的漏洞扫描、基线检测、渗透测试、网络架构梳理、风险评估等工作内容。安全服务的面很大的,几乎涵盖了上述所有岗位的内容。
说了这么多岗位,把销售和开发踢出去,(大多数少年不关心这两个岗位),其他岗位咱们在划分一下,其实就是三个方向:安全产品方向、安全运营和数据分析方向、安全攻防和应急方向。除了这个方向,还有个未列出来的方向---安全管理方向,放心少年,这个方向你一时半会用不到,哪个公司傻乎乎的上来就让一个萌新去做安全管理?
纵观所有行业,从来没有一个管理者是从毕业生直接校招进来做的。如果有,请记得联系我,我还有好几个表弟表妹马上就大学毕业了,让他们去应聘去。
那么问题来了?这三个方向学习的内容是一样的吗?
显然不一样啊,要不然分什么方向,吃饱撑的啊。这个就跟当年高中文理分科一样,问啥要分,因为内容太多,不同的人擅长点不一样,学习的内容那么多,时间那么少,要么压缩内容,要么拉长时间。言归正传,这三个方向,在实际工作中需要哪些技能点?
安全产品方向:懂产品,如防火墙、上网行为管理、入侵检测/保护、网闸、vpn、数据库审计、堡垒机、抗拒绝服务、云防护产品、杀毒、准入、web应用防火墙、虚拟化安全产品等等。
安全运营和数据分析方向:安全服务、安全测评、风险评估、等级保护、ISO 27000、日志分析、威胁分析、soc运营等等。
安全攻防和应急方向:web攻防、系统攻防、内网渗透、应急响应、代码审计、移动apk监测、工控系统安全检测等等。
继续,咱们分写总结一下这三个方向的共同点
安全产品方向:产品都是部署在网络上的,所以想入门产品,首先要入门的是网络基础(思科华为华三都可以),在一个需要调试安全策略,所以需要懂基本的安全知识和原理,总结下来,安全产品入门需要 网络基础+基础攻防
安全运营和数据分析方向:需要对业务系统进行操作,要了解重要业务系统的安全配置是否服务要求,要了解操作系统(windows、linux),了解中间件、了解数据库。了解需要了解国家政策要求,既然是安全威胁分析,肯定要懂基本的安全知识和原理啦,甚至还能的验证一下漏洞。总结下来 安全运营和数据分析方向入门需要:操作系统+中间件配置+数据库配置+基础攻防
安全攻防和应急方向:既然是攻防了,肯定要懂攻击,要有一定的编程语言能力,要登录系统应急,那就要懂操作系统、懂中间件、懂数据库,因此总结下来,入门需要操作系统+中间件配置+数据库+高级攻防
当然作为产品工程师就真的不需要懂操作系统吗,显然不是,国内大多数安全产品都是基于开源linux开发的,不懂的话,出现设备异常了怎么进入设备后台调试。作为安全攻防工程师不需要懂网络吗?不用那么深入,什么ospf,什么大二层、什么SDN,可以不用懂,但是基础的网络应该懂吧,要不然连IP地址都看不懂,追查谁去啊。
那么问题又来了,作为萌新小白,我该先学什么,在学什么?
既然你都问的这么直白了,我就告诉你,零基础从什么开始学起
最先学起的网络基础+操作系统+中间件+数据库,相信大学里大家基本都学习过,有的没学过的,可以到网上找点去学习。
然后在稍微补充一点基本的语言功底,建议php,这个目前比较流行。
接下来就是学习基础攻防了,先了解踩点、枚举、漏洞扫描、然后在了解漏洞利用、web网站渗透,在了解木马、提权、横向渗透,最后了解日志清楚、权限维持。
上面算是一个标准的黑客攻击流程
最后
网络安全需要学习那些知识
网络安全零基础入门学习路线&规划
初级
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

写在最后
任何技术行业,天赋决定上限,努力和坚持决定下限。网安行业没有绝对的门槛,学历从来不是困住普通人的枷锁,缺乏实战、疏于坚持才是最大短板。
当下各行业就业内卷加剧、竞争激烈,网络安全作为刚需高薪赛道,依然留给普通人足够的逆袭空间。
如果你想零基础入局网安、转行提升,我整理了多年积累的全套入门教程、实战笔记、靶场实操资料,全部无偿分享。
想要的朋友,直接关注公众号或文末自取。
没有与生俱来的天赋,就靠后天的坚持和深耕,平凡人也能靠技术翻盘,与所有追梦人共勉!
学习资源

为了帮助大家更好的塑造自己,成功转型,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!
网络安全/黑客零基础入门
【----帮助网安学习,以下所有学习资料文末免费领取!----】
> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)
大纲
首先要找一份详细的大纲。
学习教程
第一阶段:零基础入门系列教程
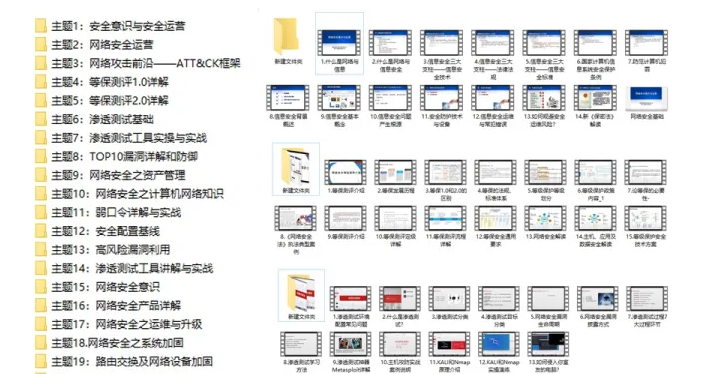
该阶段学完即可年薪15w+
第二阶段:技术入门
弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞
该阶段学完年薪25w+
阶段三:高阶提升
反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练
该阶段学完即可年薪30w+
面试刷题
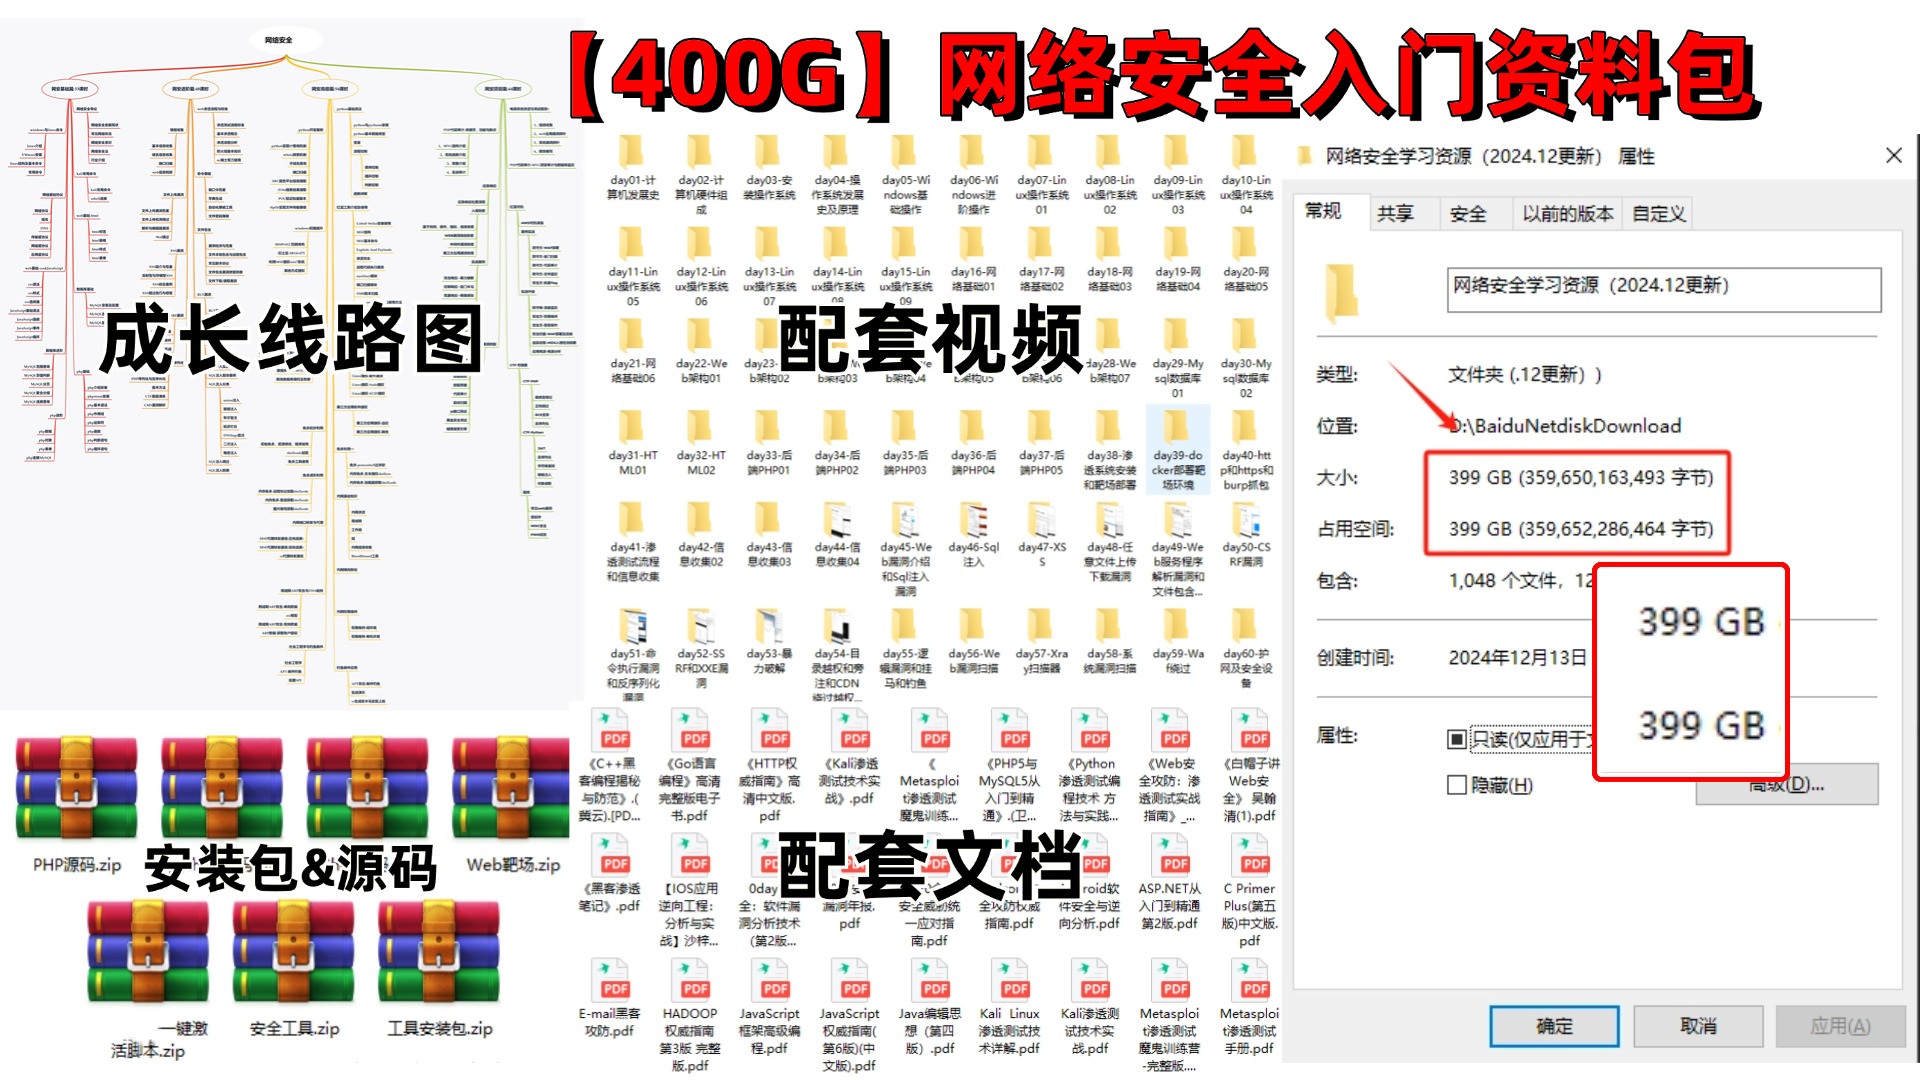
最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。
但是,我觉得很多人拿到了却并不会去学习。
大部分人的问题看似是"如何行动",其实是"无法开始"。
几乎任何一个领域都是这样,所谓"万事开头难",绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。
如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。
资料领取
上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取

本文转自 https://blog.csdn.net/yy17111342926/article/details/164293665?spm=1001.2014.3001.5502,如有侵权,请联系删除。