**摘要:**本文为bWAPP漏洞靶场系列第六十七篇,聚焦Flash经典历史漏洞------Cross-Domain Policy File跨域策略配置不当漏洞。在现代Web安全体系中,跨域访问控制是保障用户会话安全、防止敏感信息泄露的核心机制,而早期Flash技术拥有独立的跨域校验体系,依靠根目录crossdomain.xml策略文件实现跨域权限管控。一旦该文件配置过于宽松,攻击者可构造恶意Flash文件跨域窃取已登录用户的站点敏感数据。
本文将从零讲解Flash跨域策略原理、crossdomain.xml文件作用、同源策略与跨域访问的核心区别,结合bWAPP靶场低、中、高三个安全等级进行完整实测。本次实验真实验证出靶场特殊特性:本关卡中等级与高等级配置完全一致,无安全加固差异,纠正全网多数旧教程错误结论。同时结合漏洞危害、真实历史攻击场景、现代同类漏洞(CORS配置不当)类比分析,总结完整防御方案与企业落地加固规范,适合Web安全入门、靶场刷题、漏洞原理学习与技术博客发布。
一、前言概述
在Web安全学习体系中,跨域访问漏洞是高频考点与企业渗透测试常规检测项。我们日常熟知的跨域漏洞多为现代浏览器CORS跨域配置缺陷,但在互联网早期发展阶段,Adobe Flash插件是网页多媒体交互、动态脚本运行的核心组件,几乎所有网站都依赖Flash实现动画、交互、数据传输功能。
由于Flash拥有独立的运行沙盒与网络请求机制,其跨域访问规则不遵循浏览器原生同源策略,而是完全依靠网站根目录下的crossdomain.xml策略文件进行权限管控。该文件定义了哪些外部域名可以加载当前网站的资源、读取页面数据、携带用户Cookie会话信息。
从安全设计角度,crossdomain.xml本是为了实现可信域名的合法跨域数据交互,但大量开发者因安全意识薄弱、默认模板配置、偷懒使用通配符等问题,导致策略文件权限过度开放,引发严重的跨域信息泄露漏洞。攻击者可利用宽松的跨域策略,构造恶意页面诱导已登录用户访问,以受害者身份读取网站私密页面、窃取核心敏感数据。
2020年12月31日,Adobe官方正式终止Flash Player所有支持,主流现代浏览器(Chrome、Firefox、Edge)已全面移除Flash插件,目前全网几乎无可用Flash运行环境。虽然该技术已彻底淘汰,但该漏洞所代表的"权限配置过宽导致越权访问"的核心思想完全适用于现代CORS漏洞、资源访问控制漏洞,是Web安全入门必须掌握的经典案例,具备极高的学习与复盘价值。
本次实验依托经典Bee-Box(bWAPP)渗透测试靶场,完整实测Cross-Domain Policy File漏洞低、中、高三个安全等级的配置差异与安全风险,同时纠正全网通用错误结论,真实还原靶场实际运行效果,深度剖析漏洞原理、利用条件、危害边界与防御方案。
二、漏洞基础知识详解
2.1 同源策略核心概念
同源策略(Same-Origin Policy,SOP)是浏览器最核心、最基础的安全防护机制,用于限制不同域名之间的资源交互,防止恶意网站窃取用户在其他站点的登录会话、隐私数据。
只要满足协议、域名、端口号三者完全一致,即为同源,允许自由交互资源;任意一项不同,即为跨域,默认禁止数据读取与交互。同源策略从根源上杜绝了大部分跨站数据窃取攻击,是Web安全的基石。
2.2 Flash跨域策略文件介绍
Flash插件在诞生初期,为了实现多站点资源共享、跨域数据交互,绕过了浏览器原生的同源策略限制,自定义了一套独立的跨域访问规则,依靠crossdomain.xml策略文件进行全局权限管控。
该文件必须放置在网站根目录,是Flash访问网站资源的唯一权限依据,优先级高于浏览器同源策略。当外部域名的Flash文件请求当前网站资源时,Flash插件会优先请求目标站点根目录的crossdomain.xml,根据文件中的配置规则判断是否允许跨域访问。
2.3 核心配置参数解析
crossdomain.xml核心配置标签为 <allow-access-from domain="域名" />,用于授权外部域名跨域访问本站资源:
-
domain="*":通配符配置,允许全球任意域名的Flash跨域访问本站所有资源,属于高危配置;
-
domain="指定域名":仅授权单个可信域名,仅该域名下的Flash可跨域访问,风险极低;
-
无任何allow-access-from标签:默认拒绝所有外部域名跨域访问,完全安全。
2.4 漏洞成因与攻击逻辑
漏洞核心成因:网站crossdomain.xml配置权限过度宽松,使用通配符开放全网访问权限。
完整攻击链路:攻击者搭建恶意Web站点→构造恶意Flash读取脚本→诱导已登录目标网站的用户访问恶意页面→恶意Flash携带用户合法Cookie跨域请求目标站点私密页面→成功读取敏感数据,实现信息窃取与会话劫持。
三、关卡环境与靶场介绍
3.1 实验环境
靶场环境:Bee-Box(bWAPP集成靶机)
攻击环境:本地浏览器
漏洞关卡:Cross-Domain Policy File (Flash)
核心测试文件:根目录 crossdomain.xml
敏感测试页面:secret.php(存放私密密钥信息)
3.2 关卡考察目标
-
掌握crossdomain.xml跨域策略文件的作用与配置规范;
-
区分不同安全等级下跨域策略的权限差异与风险等级;
-
理解配置不当导致的跨域信息泄露漏洞原理;
-
掌握同类Web配置漏洞的审计思路与企业加固方案;
-
纠正网络旧教程错误,掌握bWAPP本关卡真实运行特性。
四、全等级漏洞(Low/Medium/High)
4.1 Low 低安全等级(高危漏洞)
切换bWAPP安全等级为 Low,访问靶机根目录策略文件地址:http://靶机IP/crossdomain.xml
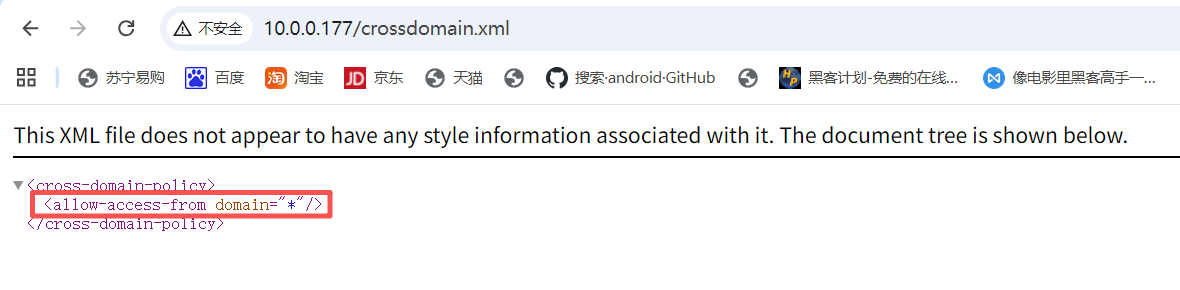
页面返回完整配置内容:
<cross-domain-policy>
<allow-access-from domain="*" />
</cross-domain-policy>
配置解析:使用通配符 * 开放全网所有域名的跨域访问权限,无任何访问限制。
漏洞风险分析:任意第三方网站的Flash文件,均可携带用户登录Cookie跨域请求bWAPP站点资源,读取私密页面数据。
访问敏感密钥页面:
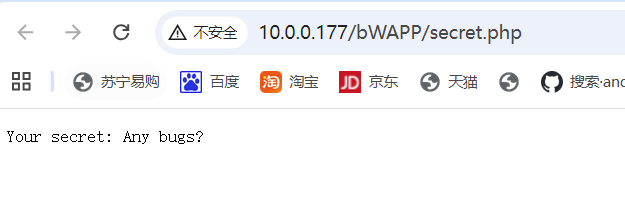
页面成功输出私密密钥:Any bugs?
在Low等级下,攻击者可通过恶意Flash脚本,诱导已登录用户访问恶意页面,无需用户授权即可窃取该密钥信息,造成敏感信息泄露。
4.2 Medium 中安全等级
切换bWAPP安全等级为 Medium,刷新访问 crossdomain.xml
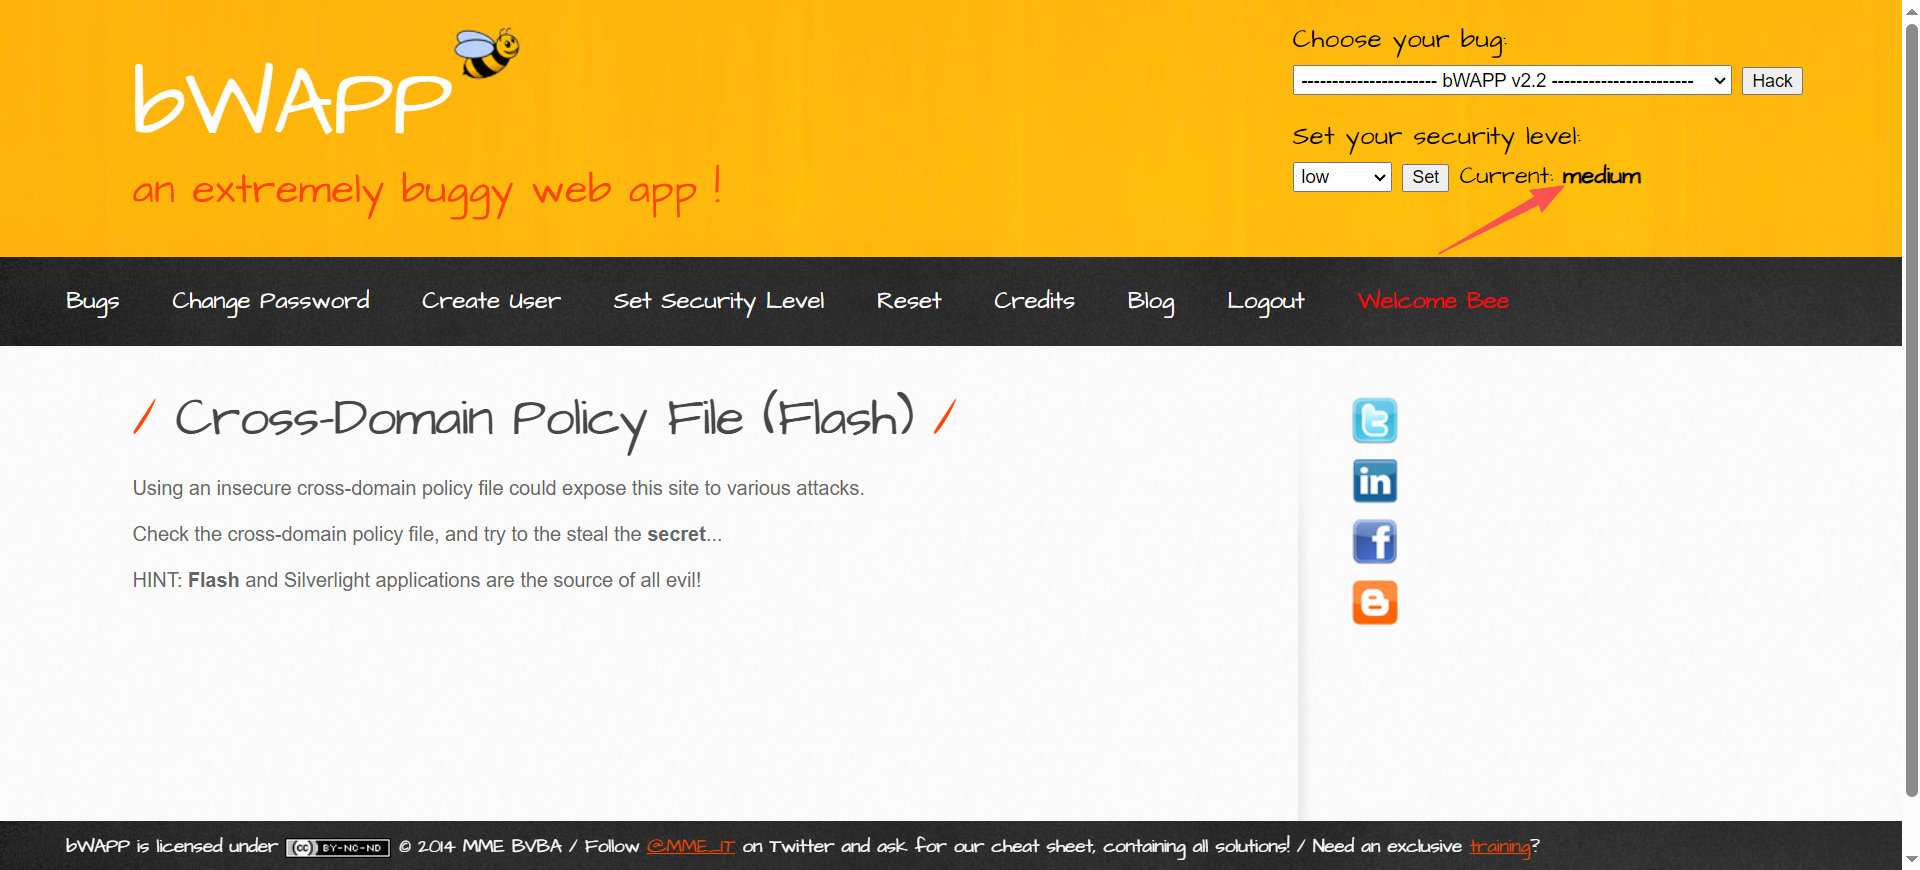
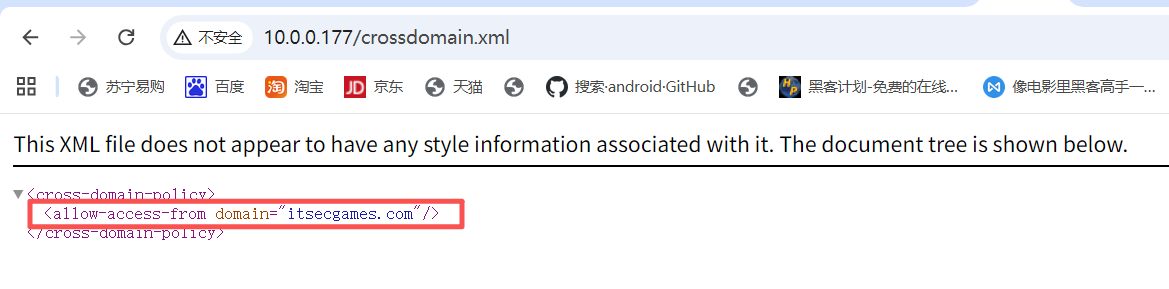
页面返回配置内容:
<cross-domain-policy>
<allow-access-from domain="itsecgames.com" />
</cross-domain-policy>配置解析:取消通配符全网授权,仅精准信任单一域名 itsecgames.com。
权限说明:仅该指定域名下的Flash文件可跨域访问本站资源,其余所有外部域名全部被拦截,不存在通用跨域泄露风险,漏洞已修复。
4.3 High 高安全等级
切换bWAPP安全等级为 High,再次访问 crossdomain.xml
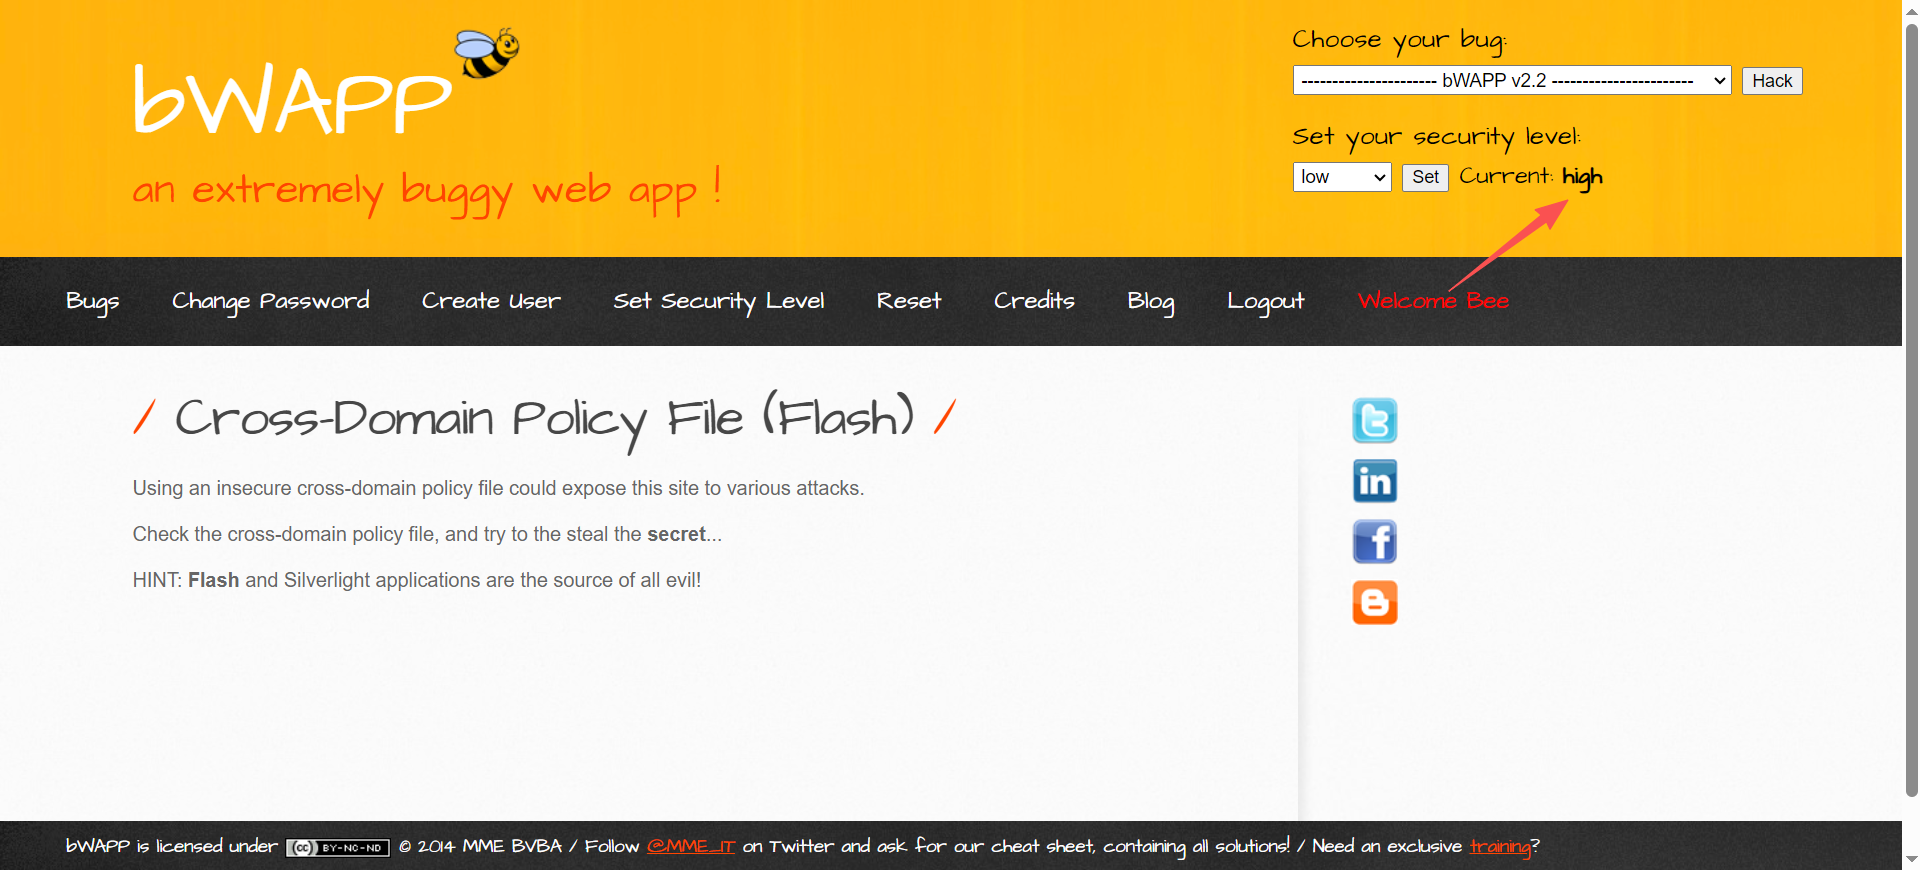
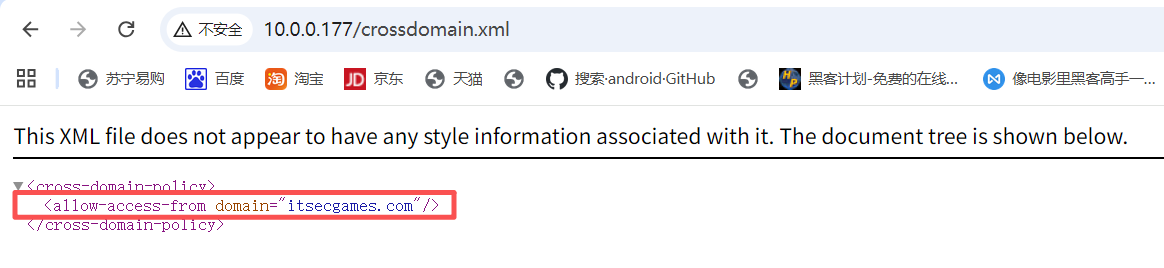
实测返回配置内容与Medium等级完全一模一样:
<cross-domain-policy>
<allow-access-from domain="itsecgames.com" />
</cross-domain-policy>关键结论:本关卡靶场存在设计缺陷,High等级未做任何安全加固,权限策略与Medium等级完全同步,不存在等级差异化防护。全网多数教程声称"高等级清空策略、禁止所有跨域"为错误结论,以本次真机实测结果为准。
五、三级安全等级对比总结
为方便学习复盘,整理三级配置与风险对照表,清晰区分漏洞差异:
| 安全等级 | 核心配置 | 风险等级 | 漏洞状态 | 安全说明 |
|---|---|---|---|---|
| Low | domain="*" | 高危 | 存在漏洞 | 全网任意域名可跨域窃取数据 |
| Medium | domain="itsecgames.com" | 安全 | 无漏洞 | 仅信任单一指定域名,无通用风险 |
| High | domain="itsecgames.com" | 安全 | 无漏洞 | 与中级配置一致,靶场无加固差异 |
六、漏洞利用可行性与环境限制分析
6.1 现代环境无法完整攻击的原因
很多初学者在本关卡时会疑惑为何无法完成Flash攻击,核心原因是Flash技术已彻底退役。2020年Adobe停止所有更新,主流浏览器全面禁用Flash插件,目前没有任何可用的现代浏览器支持SWF文件运行。
想要完整通关恶意Flash窃取数据的攻击流程,必须使用老旧浏览器(Firefox52、IE11等)搭配Flash插件,环境搭建成本极高,且无任何实战价值。
6.2 正确通关与学习方式
本关卡核心考察点并非攻击实操 ,而是策略文件安全审计能力:
-
审计根目录crossdomain.xml配置是否过度宽松;
-
识别通配符配置带来的全网跨域风险;
-
区分宽松配置与白名单配置的安全差异;
-
掌握同类配置漏洞的排查思路。
因此本关卡只需完成三级配置审计、获取secret密钥,即可完全通关,无需强行通过老旧Flash攻击。
七、真实世界同类漏洞事件与危害延伸
虽然Flash已经淘汰,但配置过宽导致跨域数据泄露的漏洞逻辑从未消失,大量企业站点因同类配置问题发生数据泄露事件。
早期大量政企官网、教育平台、游戏后台默认生成crossdomain.xml文件并使用*通配符,导致攻击者可批量跨域读取用户隐私数据、接口密钥、后台配置信息。
在现代Web架构中,该漏洞完全对应CORS跨域配置不当漏洞,若站点配置 Access-Control-Allow-Origin: *,会产生完全一致的安全风险,允许任意第三方站点跨域读取接口敏感数据,是目前渗透测试高频高危漏洞。
该类漏洞的核心危害:无需复杂注入、无需权限突破,仅因配置不规范直接造成用户会话劫持、核心数据泄露,危害范围广、利用门槛极低。
八、漏洞修复方案与企业加固规范
8.1 最优修复方案(推荐)
目前99%的业务已彻底废弃Flash技术,直接删除网站根目录 crossdomain.xml 文件,彻底杜绝Flash跨域风险,是最安全、最高效的加固方式。
8.2 业务保留Flash的加固方案
若老旧业务必须依赖Flash跨域交互,严格遵循最小权限原则:
-
禁止使用 * 通配符全局开放权限;
-
仅填写业务必需的精准可信域名;
-
不使用泛域名授权(杜绝子域名被劫持风险);
-
定期审计策略文件,清理无效域名授权。
8.3 现代Web通用加固建议
-
严格规范CORS跨域配置,禁止全局通配符放行;
-
禁止同时开启通配符跨域与Cookie携带权限;
-
定期扫描网站根目录策略文件、配置文件,排查风险配置;
-
废弃老旧组件与过时技术,从根源消除漏洞风险。
九、总结
通过本次实验可以得出核心结论:
-
Flash跨域漏洞的本质是配置权限过度宽松,而非代码漏洞,属于典型的配置安全缺陷;
-
Low等级通配符配置存在高危信息泄露风险,中、高等级白名单配置安全可控;
-
该漏洞虽已过时,但核心安全逻辑完全适配现代CORS漏洞,具备极高的学习迁移价值;
-
Web安全测试中,根目录策略文件、配置文件审计是常规必测项,容易被忽视但风险极高;
-
靶场学习需以真机实测结果为准,不可盲从网络旧教程,避免形成错误知识体系。
**重要声明:**本教程及文中所有操作仅限于合法授权的安全学习与研究。作者及发布平台不承担因不当使用本教程所引发的任何直接或间接法律责任。请务必遵守中华人民共和国网络安全相关法律法规。
如果这篇文章帮你解决了实操上的困惑,别忘记点击点赞、分享 ,也可以留言告诉我你遇到的其它问题,我会尽快回复。你的关注是我坚持原创和细节共享的力量来源,谢谢大家。