本文提出面向二进制安全的大模型多智能体框架,系统由底层沙箱存储集群、多领域安全专家智能体、AI网关MCP工具层、VLLM大模型算力调度与结果可视化Web平台组成。框架融合静态逆向、动态调试、内存堆栈捕获与漏洞验证能力,解决单纯静态分析无法确认漏洞可利用性的痛点,实现二进制漏洞挖掘与恶意代码分析全链路自动化。项目构想工程量巨大,现开放整套架构思路,欢迎国内安全团队共同研讨、自行落地,抢占AI时代信息安全领域的技术先机。
我始终在开发这套框架的底层功能,但整套体系落地工程量庞大,粗略估计代码体量超300万行。仅凭我个人推进,进度缓慢、难以快速落地成型。因此我选择完全开放这套原创架构思路,欢迎国内各路安全团队研讨、借鉴,推动产品落地迭代。AI时代已然到来,率先建成这套二进制安全智能体系架构,就能抢占行业先机,引领下一代信息安全发展。于行业、于技术而言,落地的个人或团队并不重要。
架构设计图预览
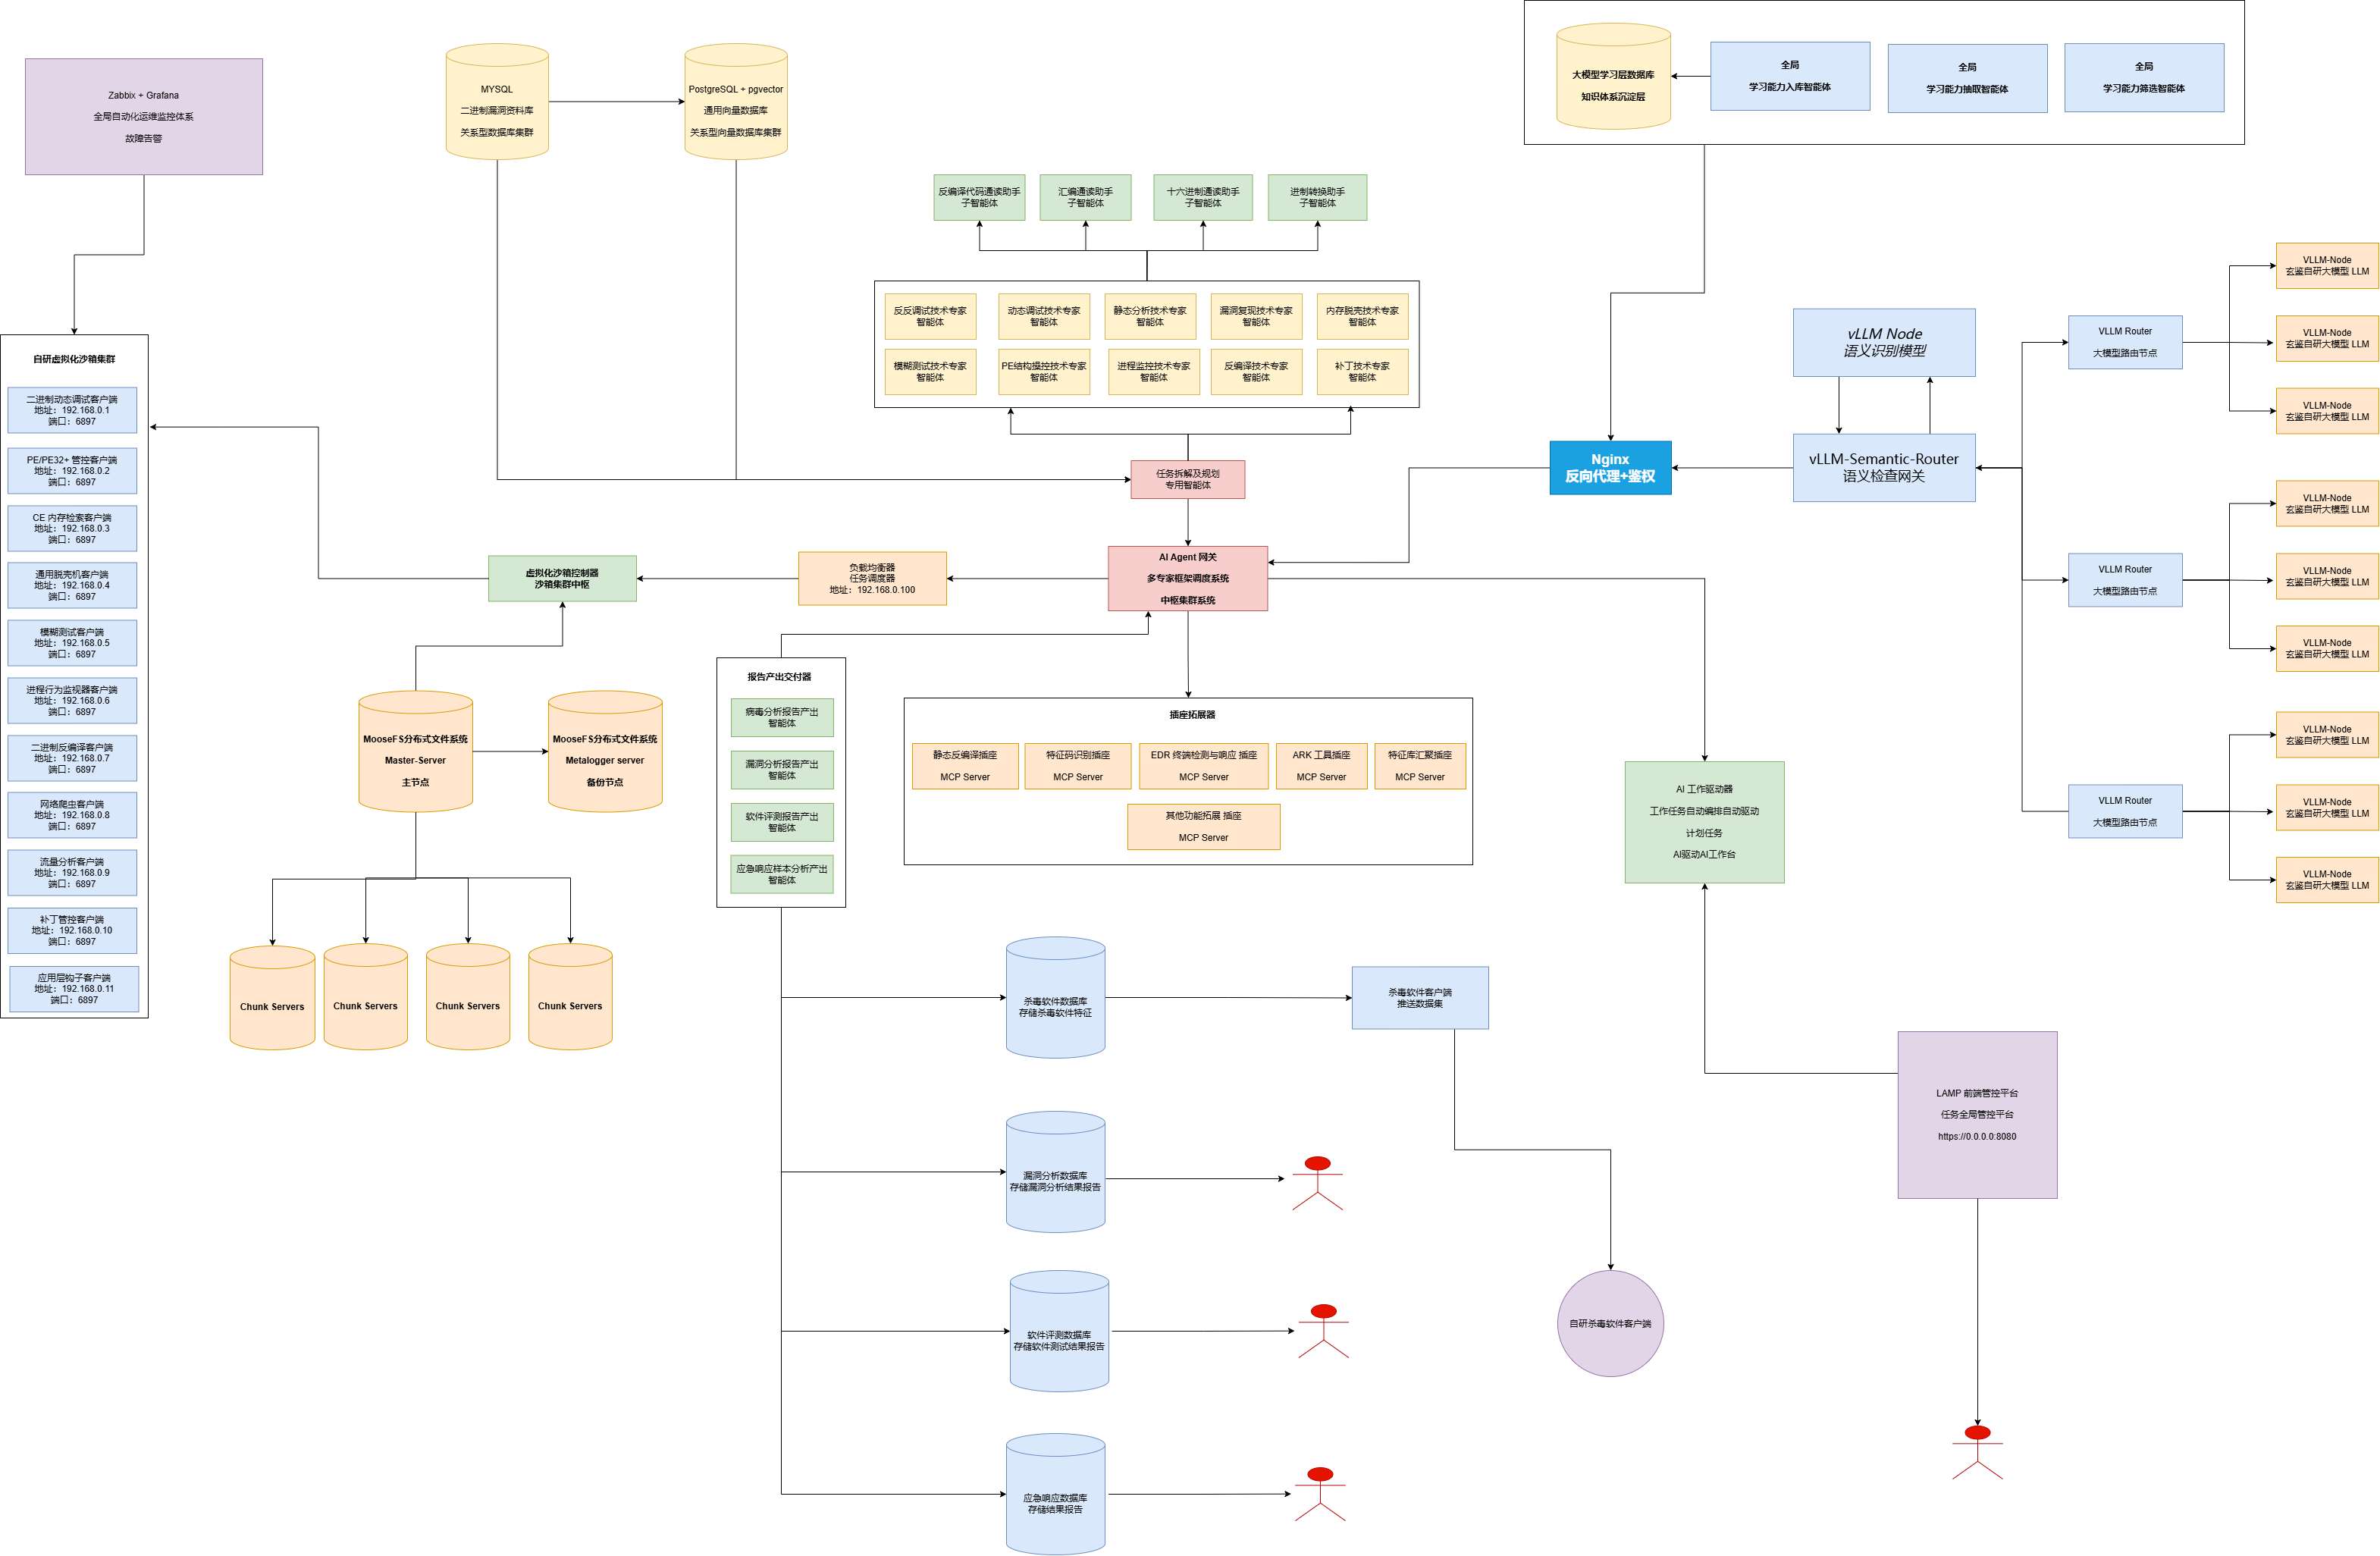
二进制难点
很多企业和非技术从业者会存在一个认知误区,认为所有漏洞本质上没有区别。实际上漏洞可划分为应用层漏洞与内核层漏洞两大类。
其中应用层漏洞,又可以分为两类:带源码的软件漏洞、无源码的二进制程序漏洞。二者挖掘难度差距巨大,完全不在一个量级。
对于拥有源代码的软件,借助大模型可以高效识别大量语法缺陷与安全问题,基本能够发现并验证全部已知及未知漏洞。这好比拿到了完整的施工图纸,有图纸作为参照,挖掘漏洞的门槛很低;如果连这种场景都无法产出结果,只能说明大模型能力不足。这类源码层面漏洞近乎可以量产,挖掘门槛低,相应的研究价值也有限。
真正具备高价值的是二进制漏洞。在没有源码(没有施工图纸)的前提下,需要依靠逆向分析、动态调试等手段定位漏洞并完成有效性验证,这才是高难度的漏洞挖掘体系。
传统模式下,一个高危二进制RCE漏洞挖掘周期通常长达半年到一年,部分场景甚至需要 2-3 年。能挖出一个漏洞往往需要极好的运气及精湛的技术,远非市面上一些夸大宣传、模糊混淆概念,描述的那般轻松。
本方案正是面向这类最难分析的二进制目标所设计,用于加速二进制漏洞挖掘过程,让其更好的发现隐患。
解决问题
对于漏洞挖掘与二进制测试来说,最难的不是代码静态分析。大模型很容易把代码流程解析清楚,但漏洞验证不能只依靠静态代码。要确认二进制漏洞真实存在、具备可利用性,必须结合当前系统堆栈、内存状态做动态验证。病毒分析也是同样道理:只有在动态执行过程中,才能看清完整运行细节,这就需要依靠动态调试技术完成精准分析。
整套体系落地后,将构建一套全智能化、无人值守的二进制分析系统,解放大量重复性分析工作。当系统正式运行,一套由智能体驱动的新一代安全体系就此诞生。在这套体系下,人工不再需要介入分析过程,系统可以持续自主迭代进化;人类只需要作为观察者,接收最终分析报告。
项目进度
已完成
BinSentry 二进制哨兵 1.0.0 测试版 已完成
PEDagger 二进制尖刀 1.0.0 测试版 已完成
研发中
HyperSandbox 全虚拟化及半虚拟化沙箱 研发中