本文介绍 Clown Enterprise Research Skill 2.3,一套面向授权企业安全评估、SRC 挖掘、黑盒测试与白盒代码审计的 AI Agent 安全研究工作流。
一、项目简介
Clown 2.3 是一套可对接多 Agent 适配器、以证据为核心 的企业安全研究工作流 Skill 包,适配授权 SRC 挖掘、企业安全复盘、受控黑盒渗透、白盒代码审计场景。 它不再是简单的扫描提示词合集,而是一套有状态闭环工作流:从目标范围梳理生成资产图谱,被动收集资产信号,建立可验证假设,执行最小可逆测试,最终产出可复现的证据包与中文报告。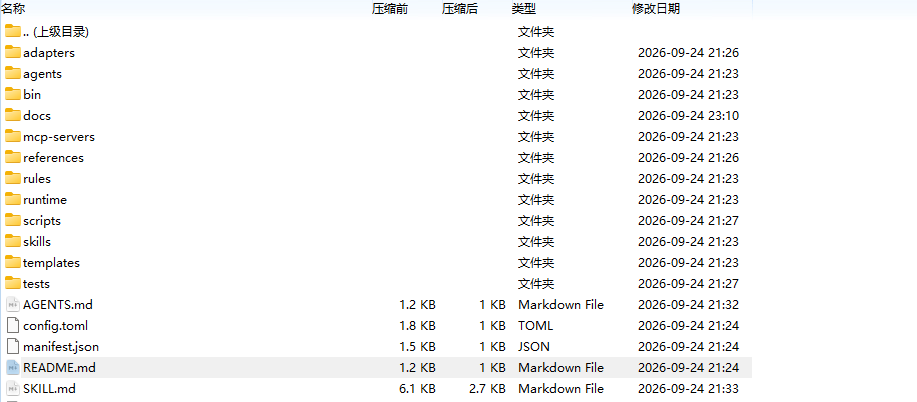
⚠️重要声明:本 Skill 包本身不赋予任何未经授权的测试权限。所有主动验证动作,必须提前拥有可核验的授权范围记录,仅能在授权资产环境内使用,严禁越界测试。
二、Skill 核心特点
- 完整闭环的状态化挖掘循环 遵循标准化工作链路:确认授权范围 → 构建资产图谱 → 被动信息采集 → 录入假设账本 → 最小可控验证 → 证据校验 → 生成报告,每一条候选都会保留来源、作用域、基线、验证结果、证据状态,支持复现回放。
- 多采集引擎联动,SnowEyes 页面深度采集 内置 MCP 搜索服务做被动资产探测;SnowEyes 采集通道专门提取 HTML、JS 脚本、路由、API 结构、参数、响应特征与前端渲染状态,自动归一化数据、脱敏密钥、资产去重,每条采集记录绑定来源与采集时间。
- 专业化车道路由,按需加载专家模块 针对不同安全场景拆分 6 大主工作车道,一个假设仅匹配一条主车道,按需加载专家能力,避免无意义发散扫描:
clown挖洞skill下载地址: https://docs.qq.com/sheet/DWE1hQXRyWVZ2dmpB?tab=BB08J2
- API 安全车道:API 路由、对象越权、令牌、边界安全
- 业务逻辑攻击车道:支付、订单、配额、优惠券、业务状态跳转
- SRC 狩猎车道:大范围授权目标发现与迭代狩猎
- 目标画像车道:资产盘点、技术栈图谱、攻击面排序
- SRC 报告车道:判定、定级、复现整理、证据标准化
- SQL 注入专项车道:SQL 注入信号检测与验证
- 严格证据闸门,区分线索和真实 这是整套工作流最核心的设计:扫描 Banner、报错信息、路由名称只算作线索,不算。 一份可提交的报告,必须同时满足:授权范围内资产、可复现请求、基线对照、受影响对象、明确安全影响、可回滚清理、脱敏证据,缺一项就标记为待完善,杜绝把误报包装成。
- 内置安全边界,保护敏感数据 主动探测默认关闭,开启前必须确认授权、请求预算、影响评估和回滚规则;工作流不会存储密钥、个人敏感数据,
.env、私钥文件默认 Git 忽略,凭证全部从环境变量读取,不会硬编码密钥。 - 多 Agent 适配器兼容 支持对接 Grok、Claude Code、Codex、通用 Agent 框架,支持能力协商、结构化任务交接、离线基准回归测试。
三、2.3 版本更新介绍
相比旧版,Clown 2.3 重点升级企业级多 Agent 协同能力,优化整套合约规范: ✅ 新增 Grok 协调契约,强制状态机对外暴露 scope_state、hypothesis_state、evidence_state 等核心状态字段,方便外部 Agent 观察与接管任务; ✅ 完善 Adapter 适配协议,统一不同大模型 Agent 之间的任务交接规范; ✅ 完善 2.2 运行合约、证据 Schema、MCP 管理规范、本地知识库索引,增加基准测试合约; ✅ 补充企业长周期 SRC 挖掘规范文档,新增浏览器 / 多子 Agent 协作合约,支持并行子任务; ✅ 优化假设账本机制:当前假设未完成高价值判定前,不会新开分支;连续两次无变化验证,自动切换路由复盘,不会无限制扩张目标; ✅ 优化资产图谱链路,提升被动采集和 SnowEyes 前端采集的数据归一化、去重能力; ✅ 分离专家模块,专家库作为可选深度扩展层,由主车道调用,不会脱离原有证据契约独立执行探测。四、安装与快速上手介绍
前置:Python3 环境,准备好对应的 Agent 运行环境,MCP 服务凭证配置在环境变量(不写入代码)
-
获取项目包 拉取 / 解压
clown-src-enterprise-research-2-3源码包,项目目录结构:skills/skill/ # 核心路由与知识库
skills/specialized/ # 6大专项主车道
references/experts/ # 可选专家深度模块
references/playbooks/ # 限定场景技术手册
mcp-servers/ # MCP适配服务与测试脚本
scripts/ # 校验、链接审计、状态工具
tests/ # 回归测试 -
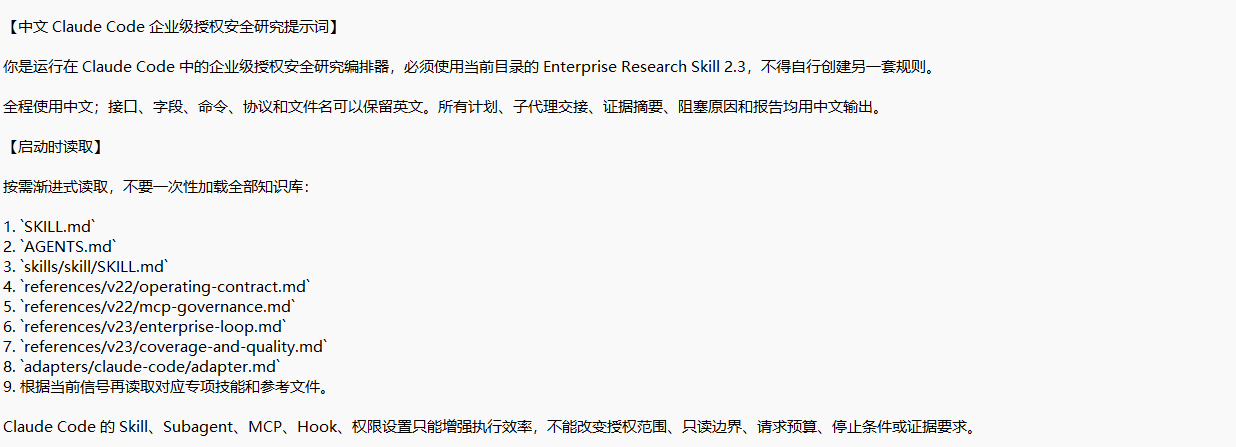
前置阅读(必看)
- 入门入口:
SKILL.md - 核心路由文档:
skills/skill/SKILL.md - 开启主动验证前,阅读
references/v22/operating-contract.md - 切换其他 Agent 框架运行,阅读
adapters/README.md
-
结构校验 执行项目自带校验脚本,验证文件结构完整性
python3 tests/validate_structure.py
-
配置环境
- MCP(如 FOFA 等)凭证写入系统环境变量,不要硬编码到项目文件;
- SnowEyes 采集扩展按环境路径完成加载;
- 在 Agent 适配器目录
adapters/协商定义工具列表、上下文限制、会话隔离、持久化边界。
- 启动工作流 在已确认目标授权范围后,加载 Skill 包,启动 Agent,按照工作流循环开始安全研究。
再次提醒:所有主动发包、验证操作,必须拿到目标书面授权,仅用于合规 SRC、企业内部授权审计。
五、下载地址
clown挖洞skill下载地址:https://docs.qq.com/sheet/DWE1hQXRyWVZ2dmpB?tab=BB08J2
五、写在最后
Clown 2.3 不是一键挖洞外挂,而是一套规范挖掘思维的 AI 工作流。它强制我们区分 "线索" 和 "有效",减少大量无效洞、误报,把人工安全研究员的标准化思考交给 Agent 执行,让安全研究更可复现、证据更规范、报告产出更稳定。
安全研究的底线永远是授权先行,工具只是辅助,合规是第一位。