前言
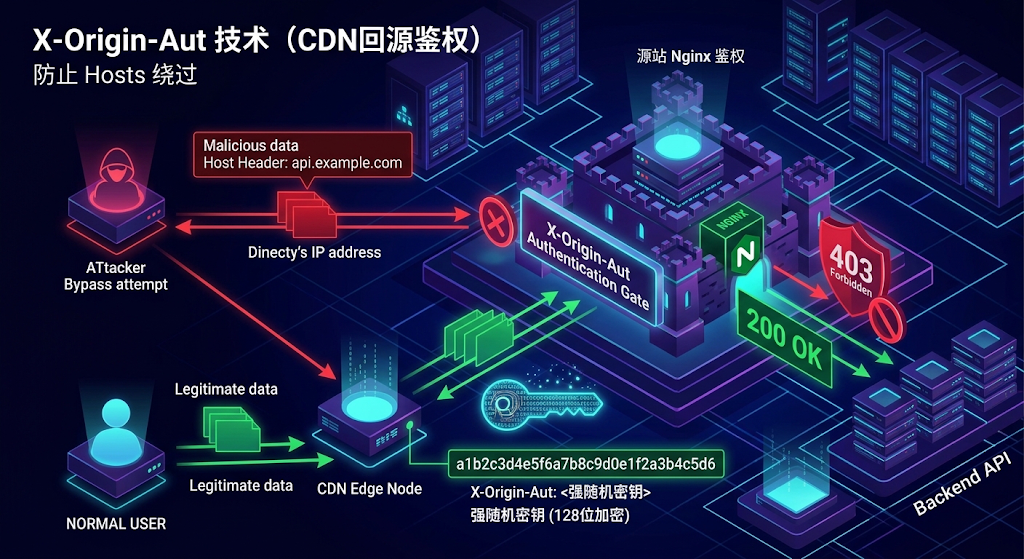
当源站 IP 意外泄露,攻击者可通过修改本地 hosts 绕过 CDN 的全部防护(WAF/CC/IP白名单)直连源站。本文介绍一种无需维护海量动态 IP 白名单 的终极解法------CDN 回源请求头鉴权(Origin Request Header Authentication),并深度剖析其背后的密码学安全性与零停机灰度上线策略。
📌 背景:源站 IP 暴露后的致命隐患
在现代化 Web 架构中,我们通常会在源站前部署 CDN(如 Cloudflare、AgileCDN 等)以实现加速与安全防护(WAF、防 CC 攻击)。
但很多团队忽视了一个致命隐患:源站公网 IP 一旦暴露(如通过历史 DNS 记录、SSRF 漏洞、邮件服务器透传等),CDN 的防线就会瞬间形同虚设。
text
【正常请求】 客户端 ---> CDN (WAF/CC防护) ---> 源站 IP (Nginx) ---> 后端服务 (200 OK)
【绕过攻击】 攻击者修改 hosts (直连源站 IP) ---------> 源站 IP (Nginx) ---> 后端服务 (穿透成功!)
攻击者只需在本地修改 hosts 文件,将域名强行指向源站 IP,或使用 curl -H "Host: api.example.com" http://<源站IP>,就能轻松绕过 CDN 的所有安全规则,直接将流量打爆源站或穿透至内网。
为什么不用"源站 IP 白名单"?
很多人的第一反应是在源站防火墙配置 CDN 节点 IP 白名单。但主流 CDN 厂商的回源 IP 段往往是海量且动态更新的(多达数百甚至上千个)。
- 运维成本极高:需要定时轮询 API 更新白名单。
- 误杀风险极大 :一旦 CDN 节点 IP 发生变动而源站未及时更新,线上业务会瞬间抛出大面积
403或502报错。
🛡️ 核心解法:回源请求头鉴权(暗号机制)
为了优雅且高效地彻底解决此问题,我们引入 "回源请求头鉴权(Origin Request Header Authentication)"。
text
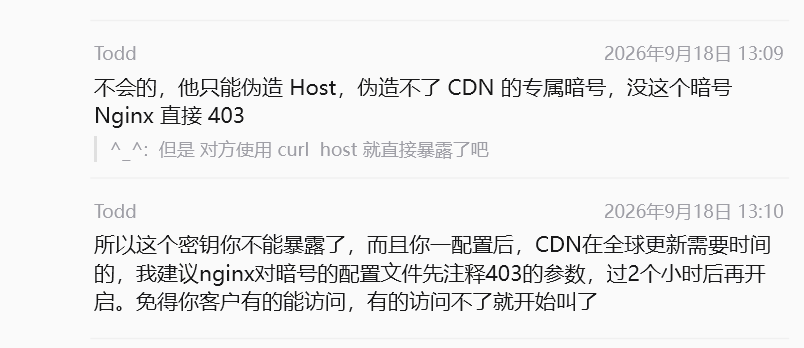
[ 正常用户 ] ---> CDN (自动附加 X-Origin-Auth: <高强度密钥>) ---> Nginx (校验暗号成功 -> 抹除 Header -> 发往后端)
[ 攻击者 ]   ---> 直连源站 IP (未携带/携带错误 X-Origin-Auth)     ---> Nginx (校验失败 -> 直接阻断 403)
核心逻辑:
- 约定暗号 :在 CDN 和源站 Nginx 之间约定一个极高强度的自定义 HTTP 请求头(如
X-Origin-Auth)。 - CDN 注入:CDN 接收到正常用户请求后,在回源时自动追加该 Header。
- Nginx 鉴权 :源站 Nginx 校验暗号,匹配则放行,缺失或错误则直接丢弃或返回
403。 - 用完即焚:Nginx 校验完成后立即擦除该 Header,防止敏感密钥下发至后端应用层。
🛠️ 完整落地实操步骤
以保护生产域名 api.example.com 为例:
第一步:生成高强度专属密钥(服务器端)
⚠️ 安全铁律:不同环境、不同域名的密钥必须完全隔离,严禁多域名共用同一密钥!
在 Linux 终端执行以下命令生成强随机密钥:
bash
openssl rand -hex 16- 输出示例 :
a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6(32 位十六进制字符串)。 - 注意事项 :避免在密钥中包含
$,%,#等特殊字符,防止引起 Nginx 配置文件转义或解析报错。
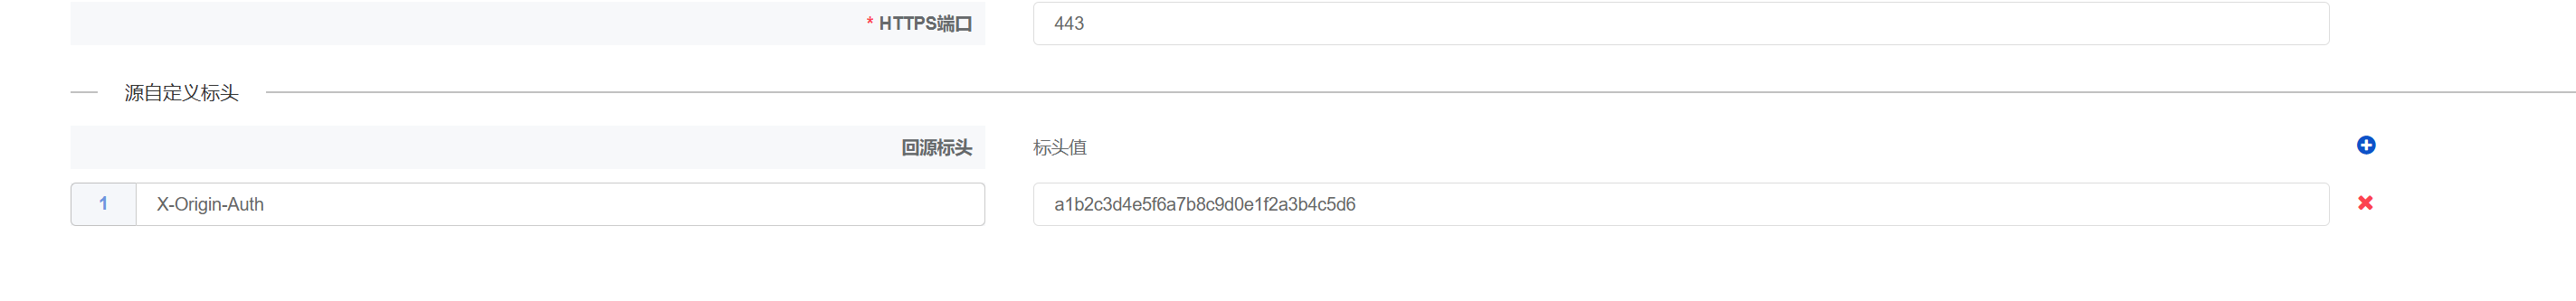
第二步:CDN 侧配置(回源请求头转换)
- 登录 CDN 控制台,找到
api.example.com的"规则 (Rules)"或"回源配置 (Origin Settings)"。 - 添加 请求头修改规则 (Request Header Transform Rule):
- 匹配条件 :
Hostname等于api.example.com(必须精准匹配,切勿滥用全局应用)。 - 执行动作 :
Set static(设置静态值)。 - Header 名称 :
X-Origin-Auth - Header 值 :
a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6
- 保存并部署配置。
第三步:Nginx 侧配置(鉴权与"用完即焚")
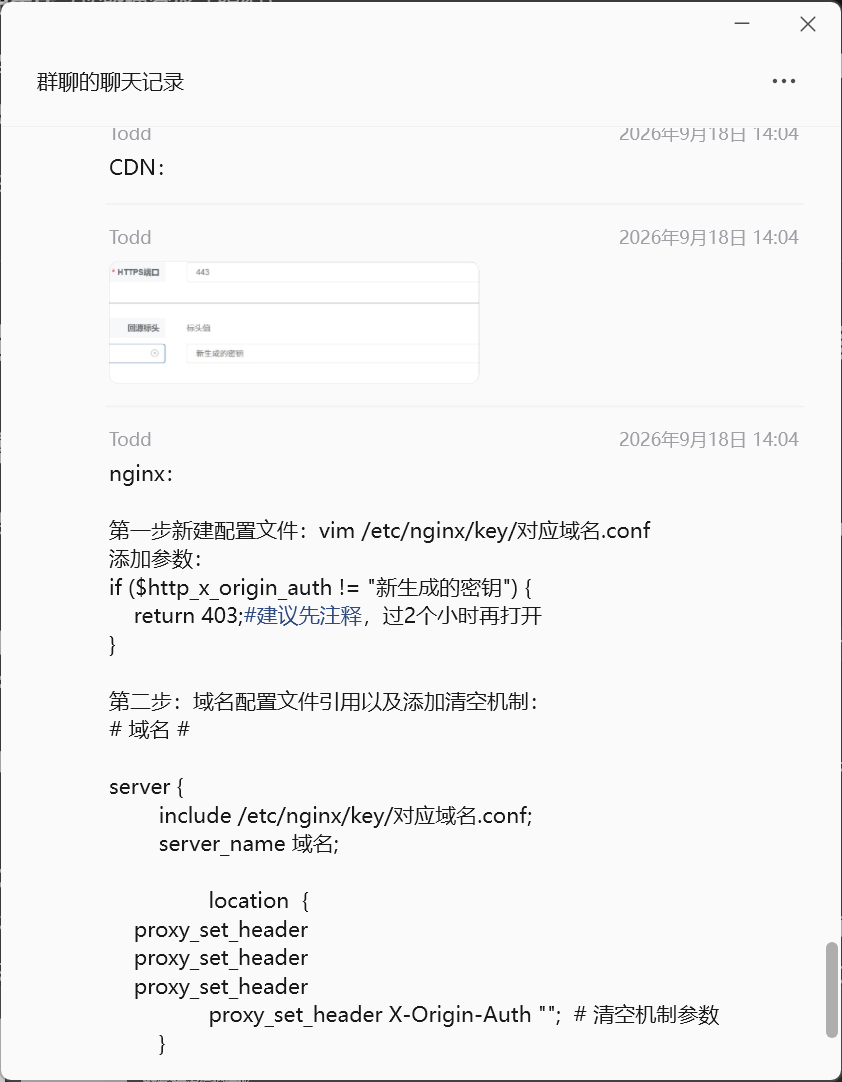
1. 创建独立鉴权片段文件
在 /etc/nginx/snippets/ 目录下新建 auth-api-example.conf:
nginx
# 防御 Hosts 绕过直连
# 灰度观察期:先保持 return 403 为注释状态,测试无误后再开启
if ($http_x_origin_auth != "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6") {
    # return 403;
}
2. 在主配置文件中引入并清理 Header
编辑对应域名的 server 块:
nginx
server {
    listen 80;
    listen 443 ssl http2;
    server_name api.example.com;

    # 1. 引入鉴权逻辑
    include /etc/nginx/snippets/auth-api-example.conf;

    # ... SSL 证书及其他基础配置 ...

    location / {
        proxy_pass http://10.0.0.1:5660; # 内网后端服务地址

        # 2. 传递标准代理头
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # 3. 关键点:校验通过后,擦除暗号!
        # 避免密钥暴露给后端应用,防止打印到应用日志中
        proxy_set_header X-Origin-Auth "";
    }
}
第四步:平滑重载 Nginx
bash
sudo nginx -t
sudo nginx -s reload
🔐 深度剖析:为什么这个密钥几乎不可能被破解?
很多人可能会产生疑问:"如果黑客知道我的域名,通过 curl 暴力碰撞伪造 Header,难道不能爆破出密钥吗?"
答案是:在密码学和工程实践中,暴力的成本是天方夜谭。
1. 空间极大:128-bit 强随机熵值
我们使用 openssl rand -hex 16 生成的是 128 位熵(32 个十六进制字符) 的字符串。
- 可能的密钥组合总量为 1632=2128≈3.4×103816^{32} = 2^{128} \approx 3.4 \times 10^{38}1632=2128≈3.4×1038 种。
- 直观对比 :即便攻击者拥有一座超级计算机集群,每秒能够发起 1 万亿次 探测请求,想要遍历完该空间也需要大约 1.07 × 10²⁴ 年。在源站网卡性能和 CPU 限制下,暴力破解在物理层面不可行。
2. 隐式传输:客户端全程无感知
与 API Token 或密码不同,这个密钥完全存在于服务端与 CDN 之间。
- 用户浏览器端(前端代码、网络抓包、F12 控制台)完全看不到 这个
X-Origin-Auth请求头。 - 攻击者没有任何合法渠道获得密钥的样本或切片。
3. TLS 加密链路:防信道窃听
CDN 到源站 Nginx 之间强制启用 HTTPS(443 端口)。请求头在传输层即完成 TLS 加密,中间链路上的路由器或运营商木马无法通过抓包解密出明文 Header。
🎯 区别:自定义 Header vs 伪造 Host
Host头:HTTP 协议的公开标准字段,攻击者可以通过扫描工具随意构造。X-Origin-Auth:私有未公开字段,其值为高熵秘密,攻击者在未拿到配置权限前无法得知字段名与字段值。
📅 零停机上线策略(灰度与收网)
在生产环境中调整入口鉴权,切忌"直接一刀切"。必须严格执行以下灰度步骤:
text
[阶段 1: 观察期]  --->  [阶段 2: 回归测试]  --->  [阶段 3: 正式收网]  --->  [阶段 4: 攻防验证]
(部署配置,暂不阻断) (全量业务巡检) (解除注释,开启 403) (修改 hosts 校验 403)- 观察期(建议 1~2 小时):
- CDN 侧部署完毕,Nginx 侧
snippets中保持# return 403;注释。此时流量正常过检,但不会触发拦截。
- 全量回归测试:
- 引导测试人员在预发布/生产环境跑通核心链路(登录、支付、核心 API)。
- 验证目的 :确认
proxy_set_header X-Origin-Auth "";未对后端应用产生异常干扰。
- 正式收网:
- 取消 Nginx 配置文件中的注释,恢复
return 403;。 - 执行
nginx -s reload(毫秒级生效,无丢包、无停机)。
- 攻防验证:
- 正常访问 :通过浏览器/域名访问,返回
HTTP 200。 - 绕过测试 :在本地
hosts中将api.example.com强行绑定至源站 IP,访问域名, 确认触发HTTP 403 Forbidden。
- 应急回滚预案:
- 观察开启拦截后 10 分钟内的错误日志(
error.log)。若有误杀,重新注释return 403;并重载 Nginx,秒级恢复业务。
🚨 三大避坑指南
1. 避免"HTTP 重定向死循环"
如果 CDN 和源站 Nginx 都开启了"强制 HTTPS",必须确保 CDN 的回源协议设置为 HTTPS Only(443 端口)。
- 错误示范 :CDN 使用 HTTP(80 端口)敲源站门,源站 Nginx 收到后返回
301 Moved Permanently强制跳转 HTTPS,CDN 再次以 HTTP 重新请求......最终导致客户端报错ERR_TOO_MANY_REDIRECTS。
2. 拒绝维护"动态 IP 白名单"
不要尝试去编写脚本抓取 CDN 厂商的 IP 段来更新源站 iptables 或 Nginx allow/deny。面对动态扩张的节点 IP,请求头鉴权才是投入产出比最高的"解耦"方案。
3. 坚持"用完即焚"原则
如果不写 proxy_set_header X-Origin-Auth "";,该请求头将被无差别透传至后端应用(如 Spring Boot、Node.js)。
- 风险点:一旦后端应用配置了 APM(链路追踪)或全局日志打印了全量 Request Headers,密钥就会被持久化到日志系统(如 ELK、SLS)中,极大增加了泄露风险。
互联网精神
💡 总结
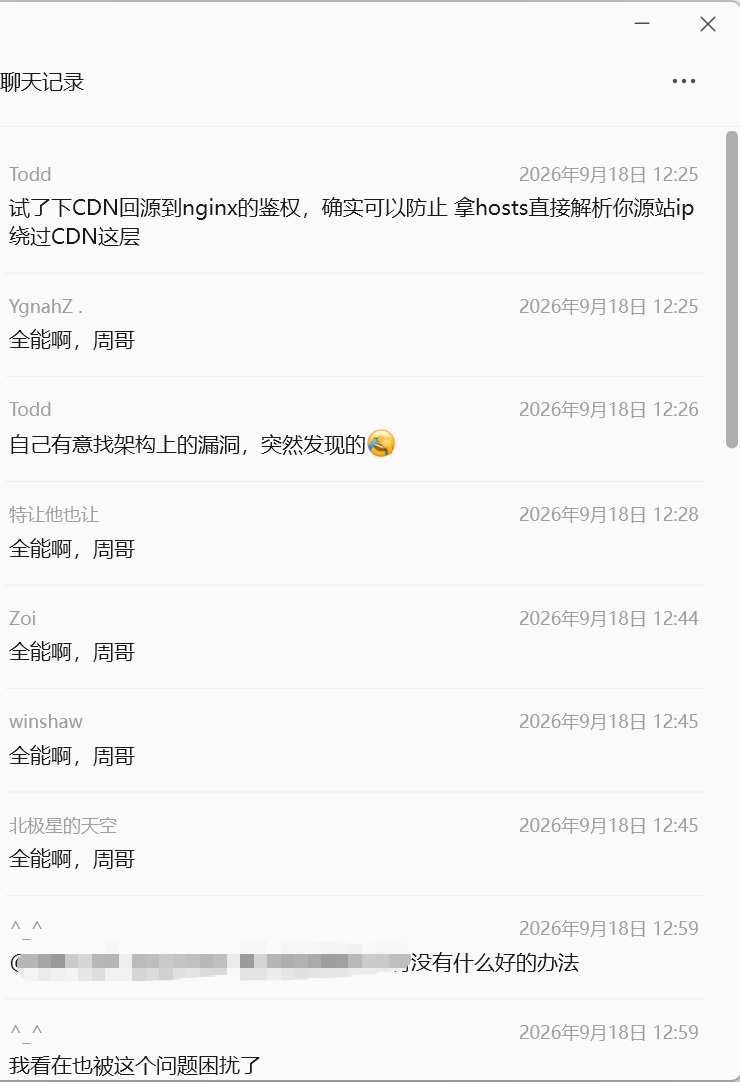
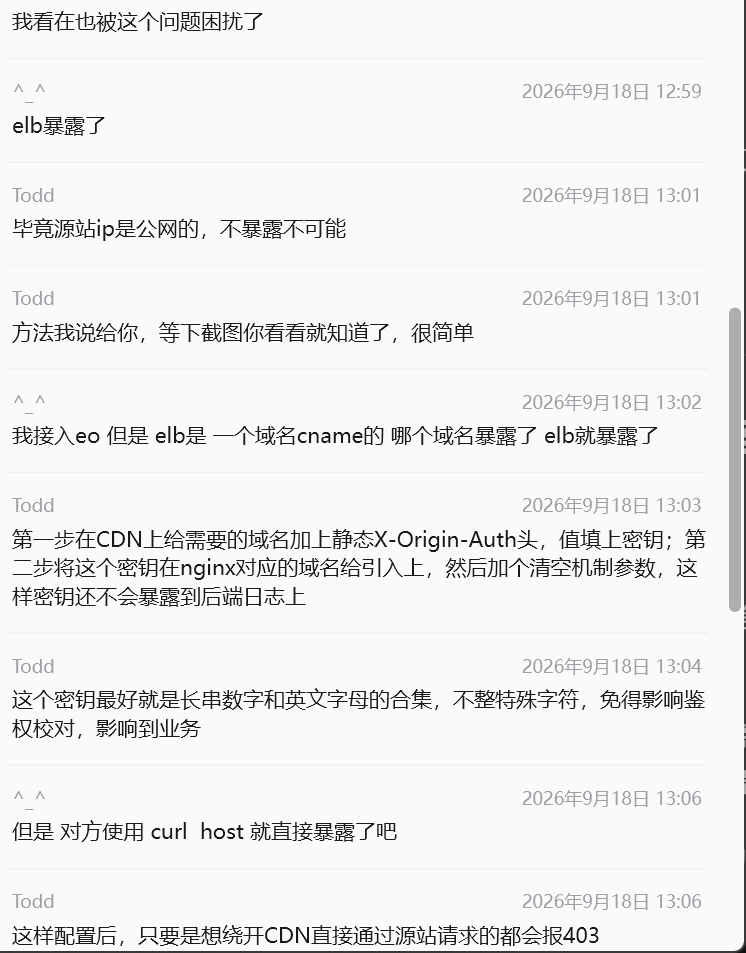
通过 "CDN 自动加暗号 + 源站 Nginx 严验暗号 + 转发时用完即焚" 这套纵深防御组合拳,我们在无需消耗运维精力维护 IP 白名单的前提下,以极低成本封死了所有通过修改 hosts 绕过 CDN 直连源站的攻击路径。
真正的网络安全防护,从来不依赖于"隐藏源站 IP"的侥幸心理,而是依赖于严密的身份鉴权与最小化信任架构。