什么是 Sandbox?
给 AI Agent 划一道安全边界
当 AI 不只会聊天,还能读文件、写代码、运行命令时,我们该如何放心地让它动手?
阅读时间约 4 分钟
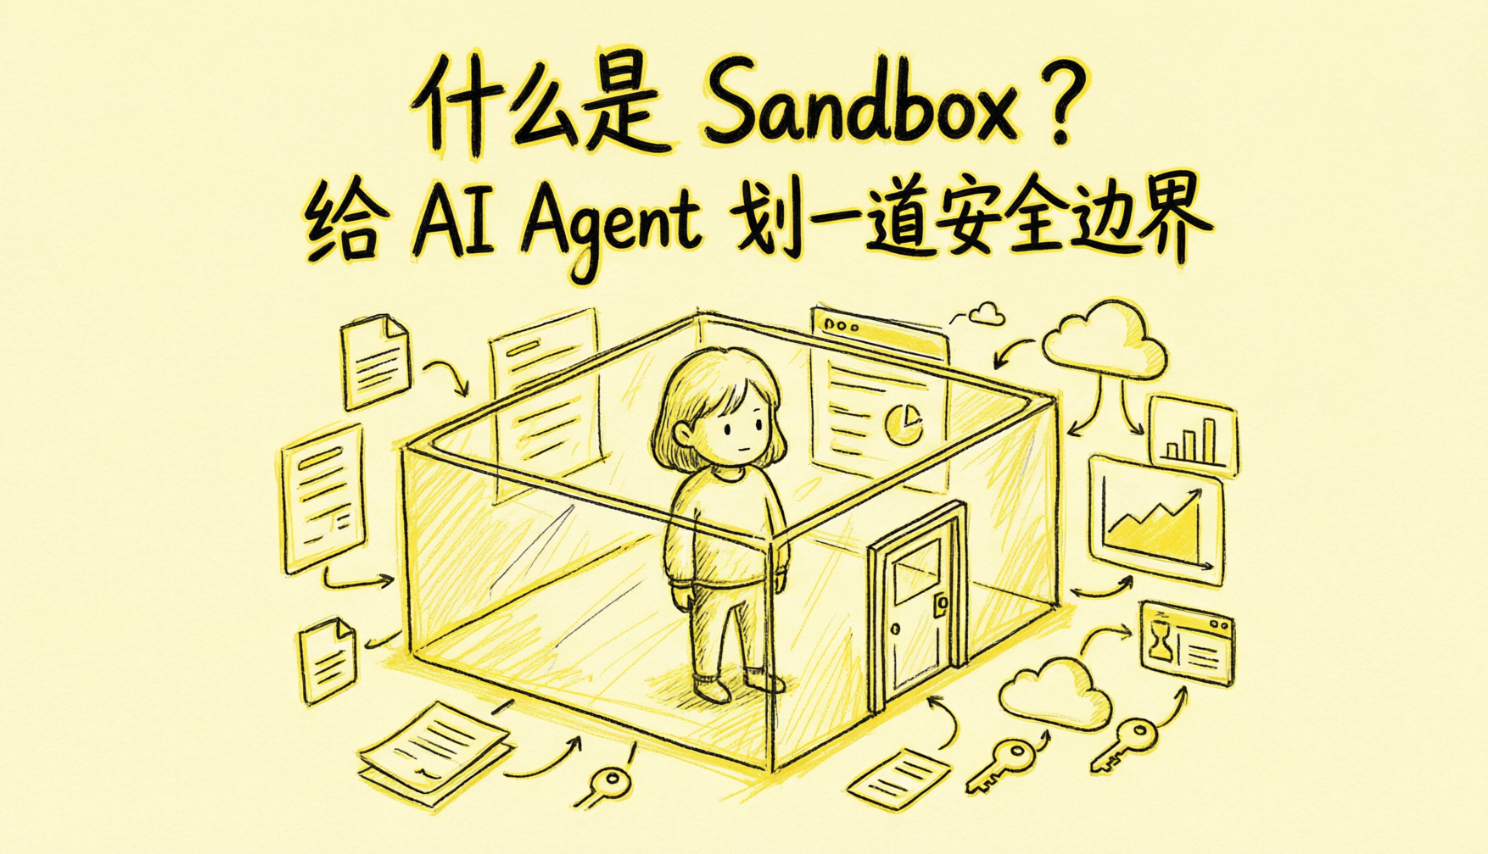
过去的 AI 更像"顾问":你问,它答。现在的 AI Agent 更像"执行者":它能修改文件、运行命令,甚至访问网络。能力越强,误操作的影响也越大。万一它理解错指令,改了不该改的文件;或者网页藏着恶意提示,诱导它上传数据,怎么办?
这时就需要 Sandbox,也就是沙箱。它是一套隔离机制:先为 Agent 圈出活动范围,再规定哪些资源能碰、哪些动作需要额外授权。
与其要求 AI "永远别犯错",不如先限制它:即使犯错,最多能影响多大范围。
沙箱主要管三件事
**第一是文件。**Agent 可以在指定工作目录里读写,却不能随意修改系统文件、个人资料或密钥。理想情况下,它接触到的只是完成任务所需的最小文件集合。
**第二是网络。**沙箱可以关闭外网,或只允许访问经过批准的域名。这样,即便任务中混入恶意指令,也更难把本地信息发送出去。
第三是权限。 普通操作可自动执行;一旦要访问新目录、陌生网站或高风险工具,就按规则拒绝,或暂停并向用户申请授权。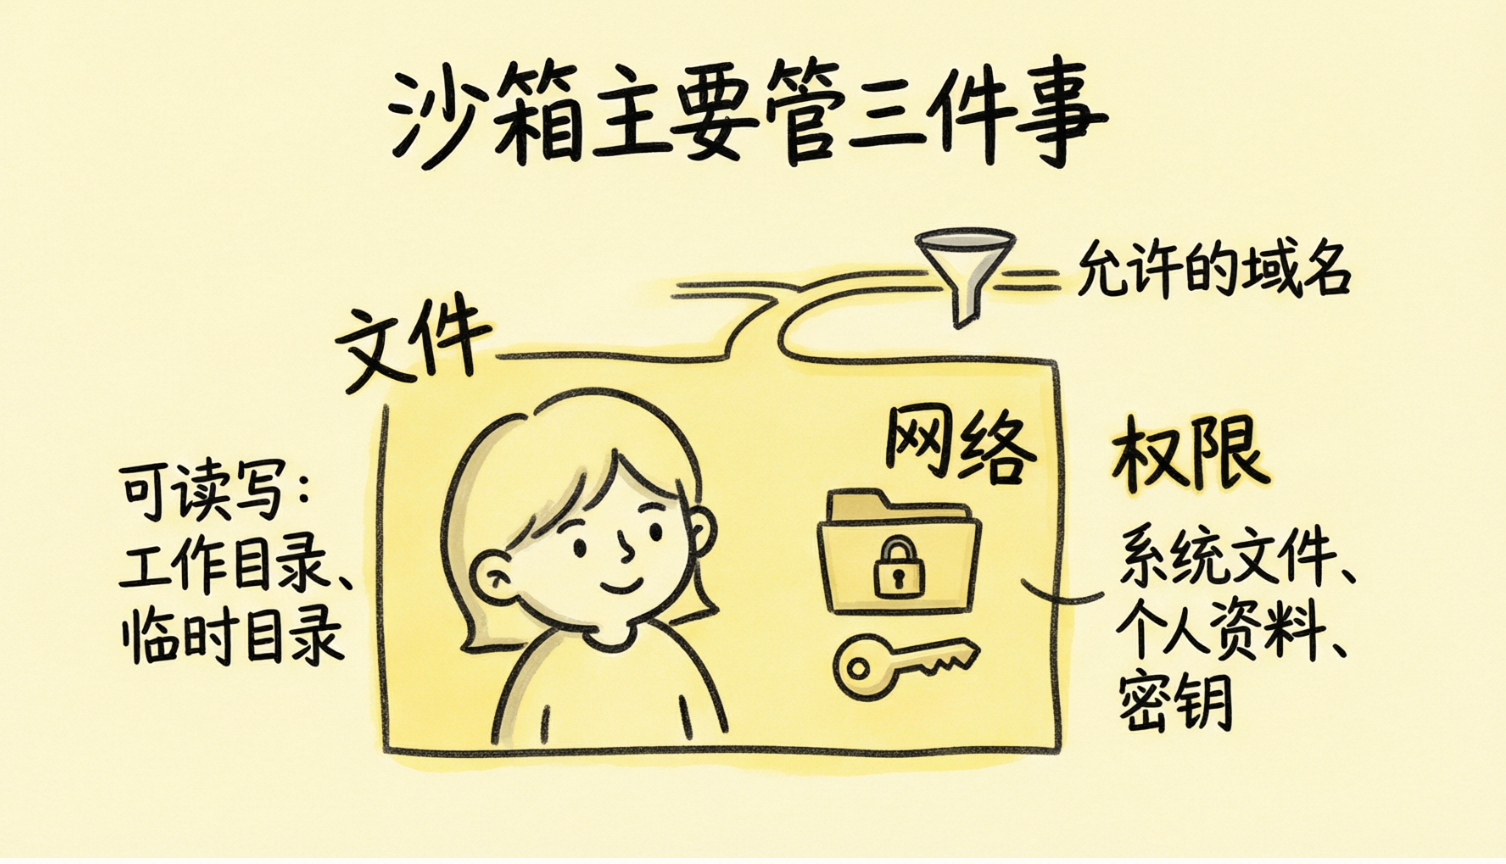
边界内可自动执行,越过边界则被拒绝或触发授权。
一次任务是怎样运行的?
比如你让 Agent"修复代码并运行测试"。系统先进入隔离环境,只开放项目目录。边界内的修改和测试可以连续完成;若它读取外部文件或访问未授权网站,系统会按产品策略拒绝操作,或暂停并申请授权。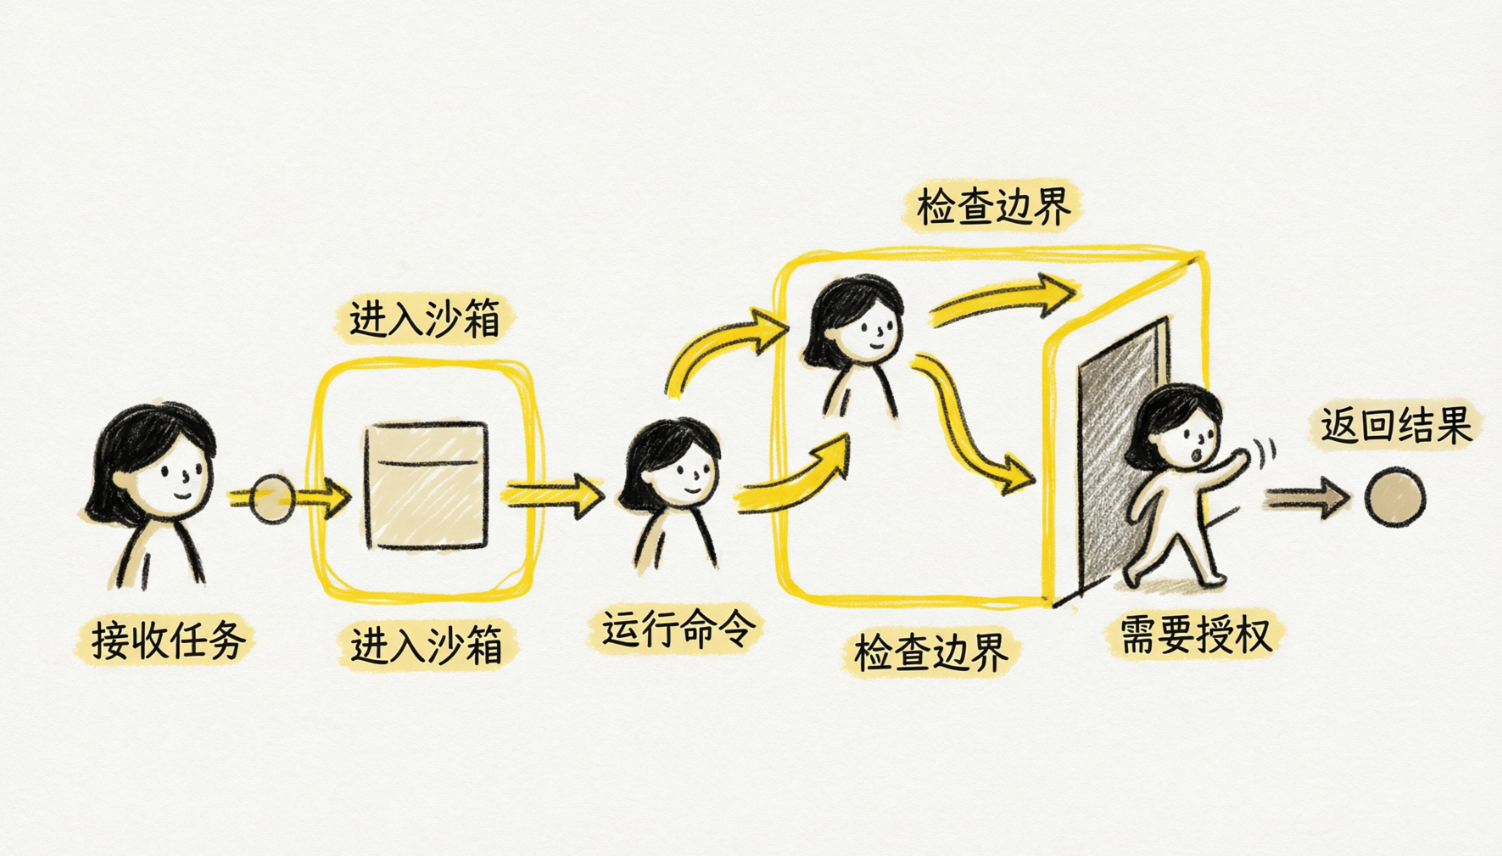
底层实现并不只有一种。普通容器启动快,但通常与宿主机共享内核;gVisor 会增加一道系统调用隔离;MicroVM 则为任务提供独立内核,边界更强,但资源开销也更高。选哪一种,要看任务是否可信、数据是否敏感,以及团队愿意承担多少成本。
有沙箱,就绝对安全吗?
并不是。沙箱的效果取决于配置。如果开放目录太多、把密钥放进环境、允许访问过宽的域名,边界就会变薄。用户也可能因为频繁弹窗而"无脑批准"。此外,某些浏览器工具、插件或外部连接器未必受同一套沙箱规则约束。
正确理解沙箱
它不是万能保险箱,而是"最小权限+隔离环境+越界确认"的组合。真正可靠的做法,是让凭证尽量不进入沙箱、只开放必要目录与网络,并为高风险动作保留人工确认。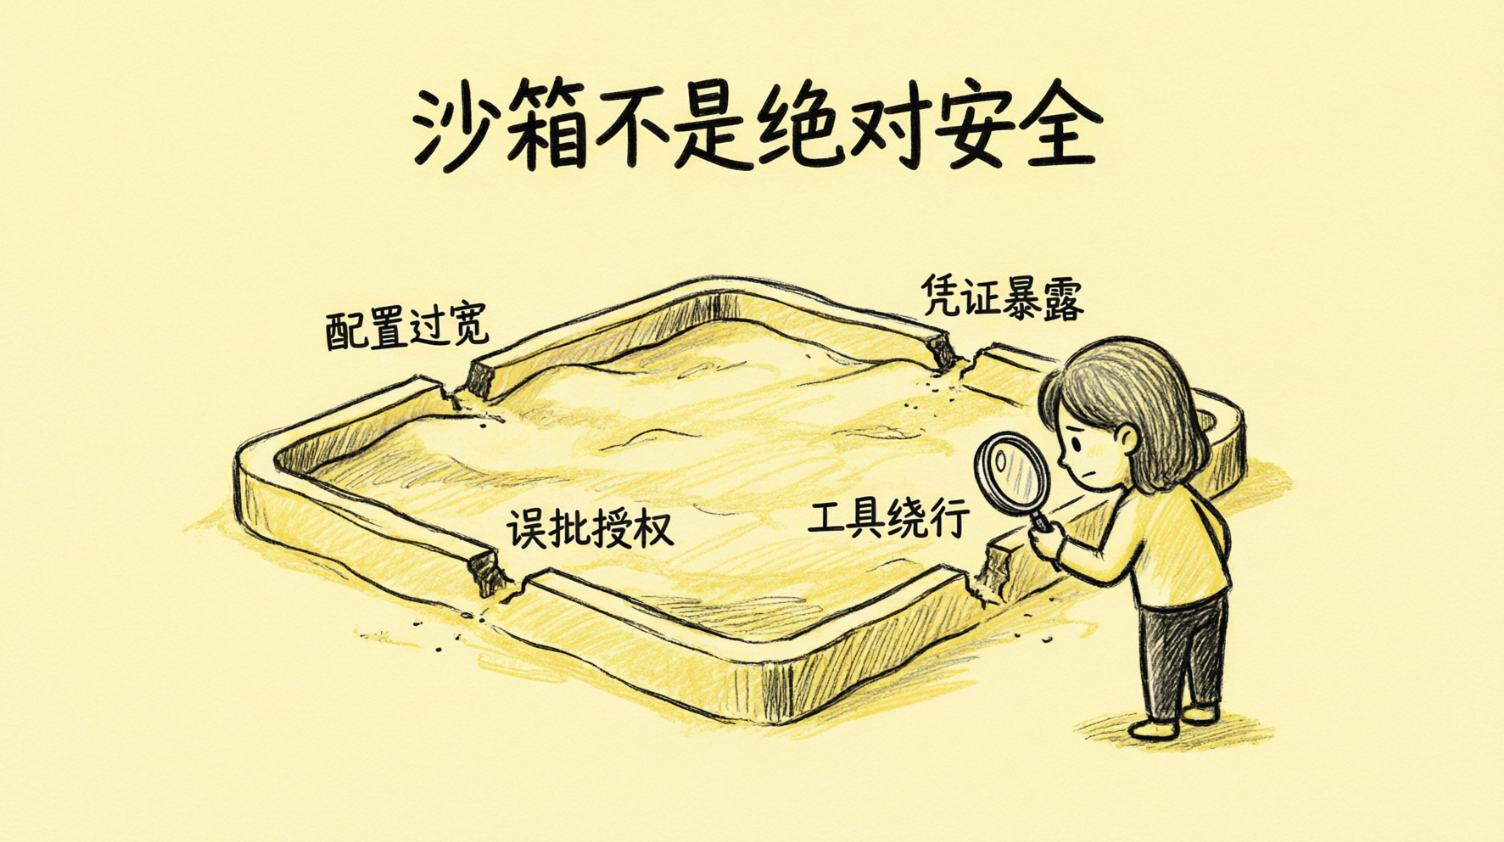
为什么它会越来越重要?
未来的 Agent 会拥有更多工具、更长记忆,也会承担更复杂的任务。仅靠一句"请谨慎操作"无法形成稳定防线。沙箱的价值,就是把安全从口头要求变成系统边界:让 AI 在该自由的地方高效行动,在不该越过的地方真正停下。
好的沙箱,不是把 AI 关住,而是让它在可控范围内放心做事。
参考资料:Claude Code 沙箱文档、Claude Code Sandboxing、How We Contain Claude。