📌 本文为 55873 生态系统技术白皮书第 2 篇 ------ 五引擎核心原理。 详细拆解自研五引擎隔离架构,涵盖请求流转逻辑、引擎间通信协议、量化性能基线、故障隔离与降级策略、数据一致性模型,属于平台核心技术壁垒说明文档。
📑 目录
一、五引擎设计核心思想
五大引擎相互独立、职责边界清晰,互不侵入对方逻辑。所有用户请求统一进入调度入口,分层完成校验、业务处理,每一层都有独立的责任边界。
⚠️ 强制规则 :所有用户行为、全部业务请求,必须完整走完链路,不存在绕过引擎的特殊通道。
五引擎设计遵循五项工程原则:
|----------|-------------------------------------------------|
| 原则 | 说明 |
| 分层隔离 | 调度、安全、研判、评测、存证各自独立部署,单引擎故障不扩散 |
| 统一入口 | business_scheduler 是全站唯一总入口,所有请求必须经其分发 |
| 强制链路 | 任何业务模块不得绕过安全与调度,不存在免审接口 |
| 可验证性 | 每个引擎都有明确的 QPS 设计目标、P99 延迟基线与故障降级策略 |
| 可观测性 | 每个引擎暴露标准化指标接口(Prometheus/OpenTelemetry),支持全链路追踪 |
**
二、引擎间通信协议
五引擎之间采用 gRPC over HTTP/2 作为标准通信协议,支持双向流式调用与请求 - 响应模式。
|------|---------------|--------------|--------------------|
| 维度 | gRPC | REST/JSON | 选择理由 |
| 序列化 | Protobuf(二进制) | JSON(文本) | 二进制序列化减少传输体积与编解码开销 |
| 传输层 | HTTP/2 多路复用 | HTTP/1.1 单连接 | 多路请求并发,降低连接建立开销 |
| 流式支持 | 双向流式 | 有限支持 | 安全检测与流式生成场景 |
| 接口契约 | .proto 强类型 | OpenAPI 弱类型 | 编译期类型检查,减少运行时错误 |
💡 性能数据:gRPC 在 TCP 传输下的中位延迟约 63μs,P99 延迟约 90.3μs。若启用 RDMA 传输,中位延迟可降至 2.5---7.6μs 量级。
关键设计决策:引擎间通信采用自定义 marshalling 格式而非完整 gRPC 编解码链路,在 mRPC 等优化框架中实测可将延迟降低至 gRPC+Envoy 方案的约 1/4。
三、故障隔离与降级策略
|-------------------|-------------------------------|----------------------|
| 故障场景 | 降级策略 | 恢复机制 |
| rust_security 不可用 | 请求进入队列,调度层记录并重试;超时后返回安全拒绝 | 引擎恢复后自动消费队列 |
| ai_judge 不可用 | 回退至 Rust 硬拦截单层防护,标记请求为 "降级审核" | 引擎恢复后对降级期间请求执行补充语义审核 |
| model_eval 不可用 | 评测任务排队,不阻塞用户业务链路 | 引擎恢复后按优先级执行积压任务 |
| trace_archive 不可用 | 存证数据本地缓存,标记待存证状态 | 引擎恢复后批量提交哈希签名 |
**
四、五大引擎逐一拆解
4.1 business_scheduler 业务调度总引擎
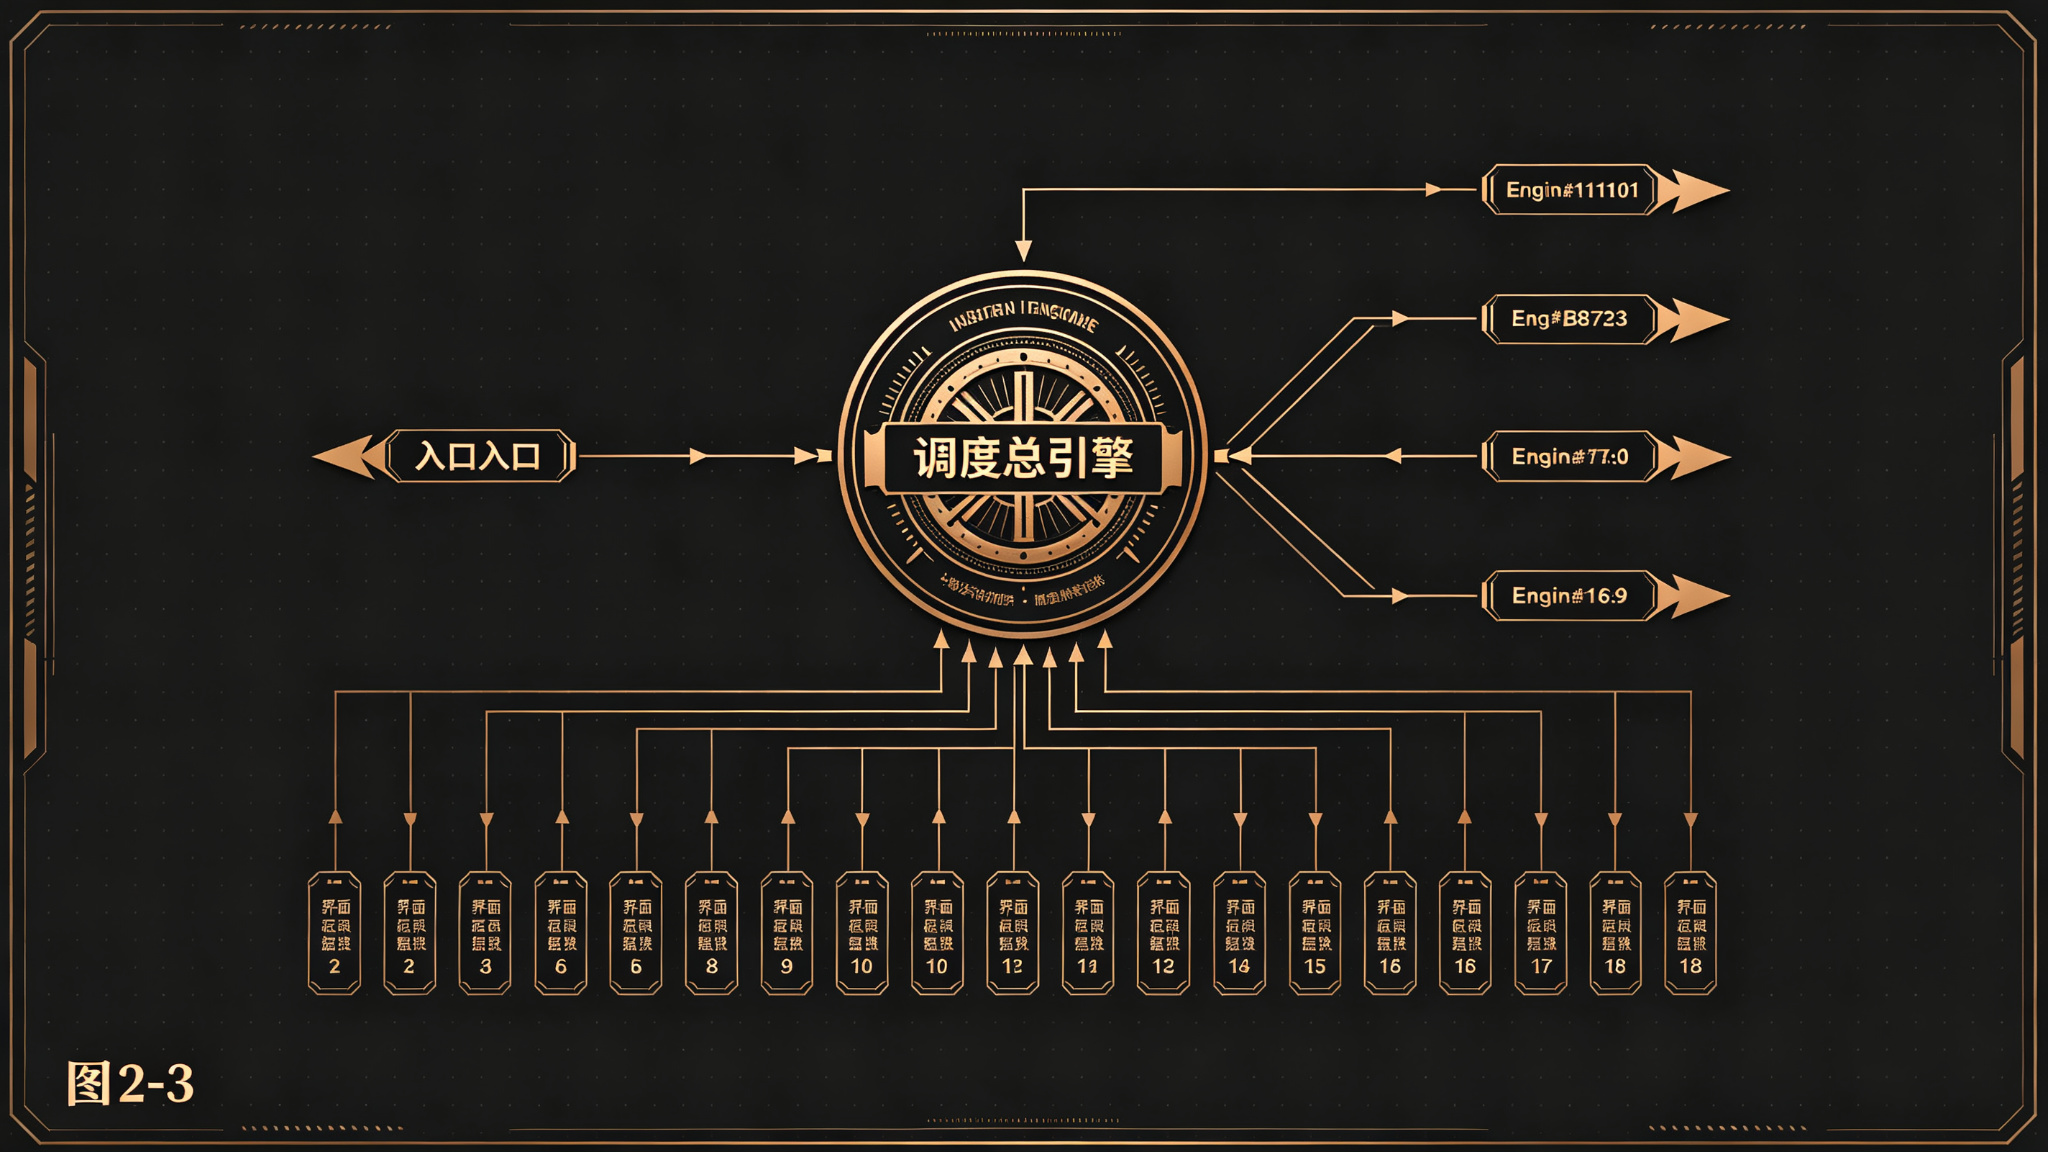
全站唯一总入口、请求总指挥。
核心职责:
- 识别请求对应的 18 个一级界面 ID、页面 ID
- 根据预设配置自动判断是否触发风控、是否调用模型评测、是否执行存证、是否启用翻译
- 将请求通过 gRPC 分发至对应引擎
- 实现零代码新增业务板块,新增模块仅需后台配置规则
工程规范(量化指标):
|----------|---------------------------------|--------------|
| 指标 | 设计目标 | 说明 |
| 调度 QPS | ≥ 10,000 | 单实例设计目标 |
| P99 调度延迟 | ≤ 50ms | 从接收请求到分发完成 |
| 水平扩展 | 无状态线性扩展 | 支持 N 倍实例线性扩容 |
| 幂等性 | 请求 ID 幂等去重 | 防止重复调度 |
| 超时策略 | 分级超时:调度 50ms / 引擎 200ms / 全局 5s | 逐级超时,避免级联阻塞 |
💡 上下文一致性协议:请求在引擎间流转时,business_scheduler 维护请求上下文序列化标准,确保兜底切换(如私有化模型集群过载时切换至云端 API)时对话连贯性不降级。
**
4.2 rust_security_engine 底层硬核安全引擎
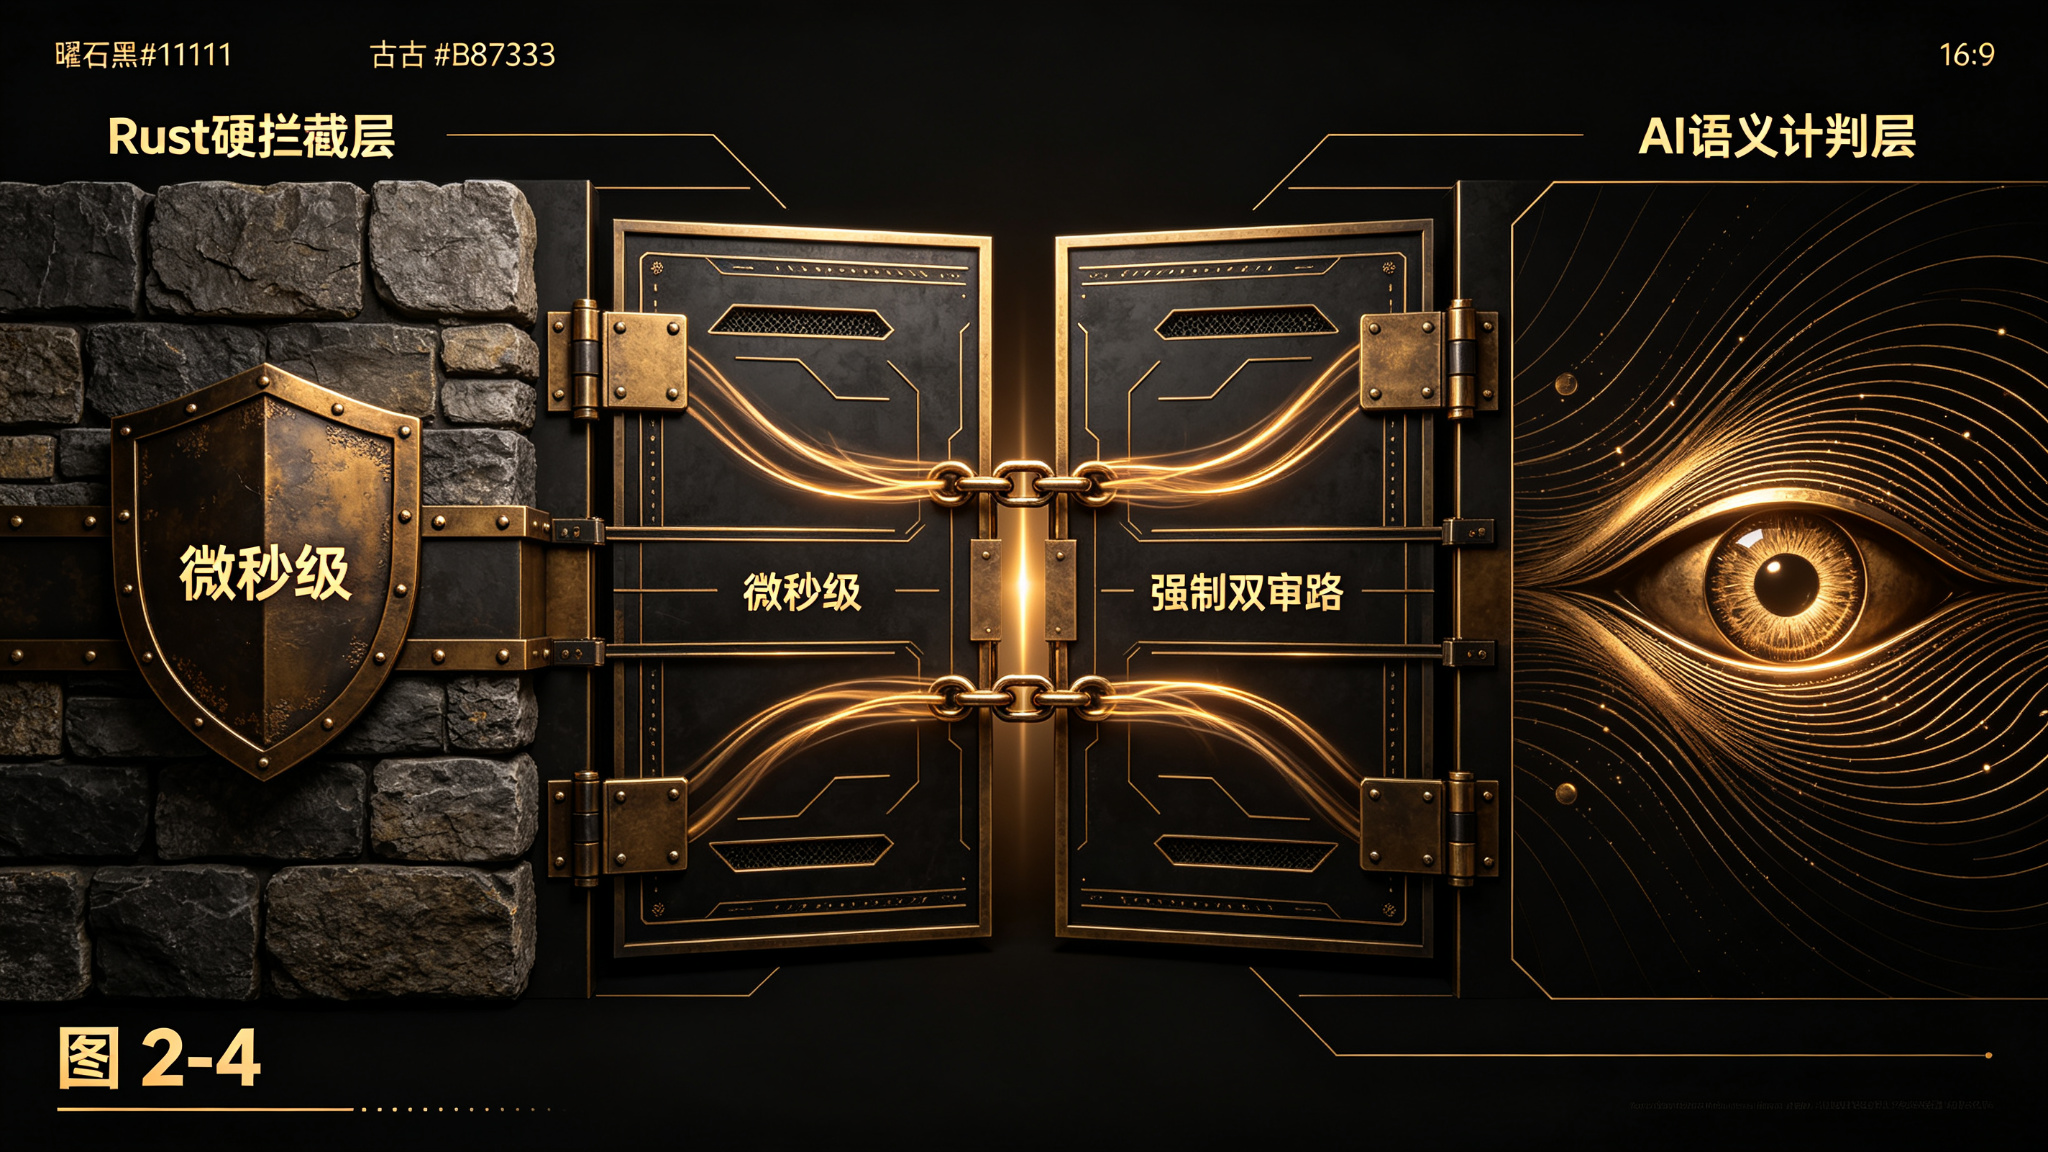
基于 Rust 语言开发底层过滤引擎,作为所有输入的第一道强制关卡。Rust 的无 GC 停顿与内存安全特性使其适合作为高吞吐、低延迟的安全过滤层。
核心职责:
- 关键词、违规字符、恶意格式、垃圾内容硬拦截
- 拦截脚本注入、恶意刷屏、异常报文、IDN 同形异义攻击
- 高性能低延迟,在高并发场景下稳定运行
工程规范(量化指标):
|-------------|-----------------------|
| 指标 | 实测 / 目标值 |
| 规则层扫描延迟 | ~0.2---65μs |
| PII 检测延迟 | ~50μs,吞吐 20K+ ops/s |
| 注入检测延迟 | ~20μs,吞吐 50K+ ops/s |
| 全量净化管道延迟 | ~100μs,吞吐 10K+ ops/s |
| 攻击检测(全向量平均) | ~25μs |
| 确定性延迟 | 无 GC 停顿,微秒级确定性 |
💡 规则层 vs ML 层分级设计:基础规则层纯 Rust 实现,微秒级扫描,覆盖 prompt 注入、角色覆盖、密钥泄露、PII、隐形文本等经典攻击向量。ML 增强层在需要检测改写攻击或新型攻击时启用,ONNX 分类器在 CPU 上 P99 延迟约 3---10ms。默认部署基础规则层,ML 层按业务场景选择性启用。
**
4.3 ai_judge_engine AI 语义研判引擎
依托 Qwen3Guard 多语言安全模型,作为第二层安全关卡。Qwen3Guard 是通义千问家族首款专为安全防护设计的护栏模型,基于 Qwen3 基础架构进行安全分类任务专项微调。
核心职责:
- 识别上下文语义风险、隐性诱导话术、多语种违规内容
- 识别提示词越狱、隐藏违规表达
- 与 rust_security 引擎配合,形成双层安全闭环
工程规范(量化指标):
|---------|-----------------------------------|
| 评测维度 | 关键指标 |
| 多语言提示分类 | 覆盖英语、中文及多语言场景主流安全基准 |
| 多语言回复分类 | 支持回复安全检测 |
| 三级风险分类 | 输出细粒度风险等级,支持分级拦截策略 |
| 流式检测 | Qwen3Guard-Stream 版本支持生成过程中实时安全检测 |
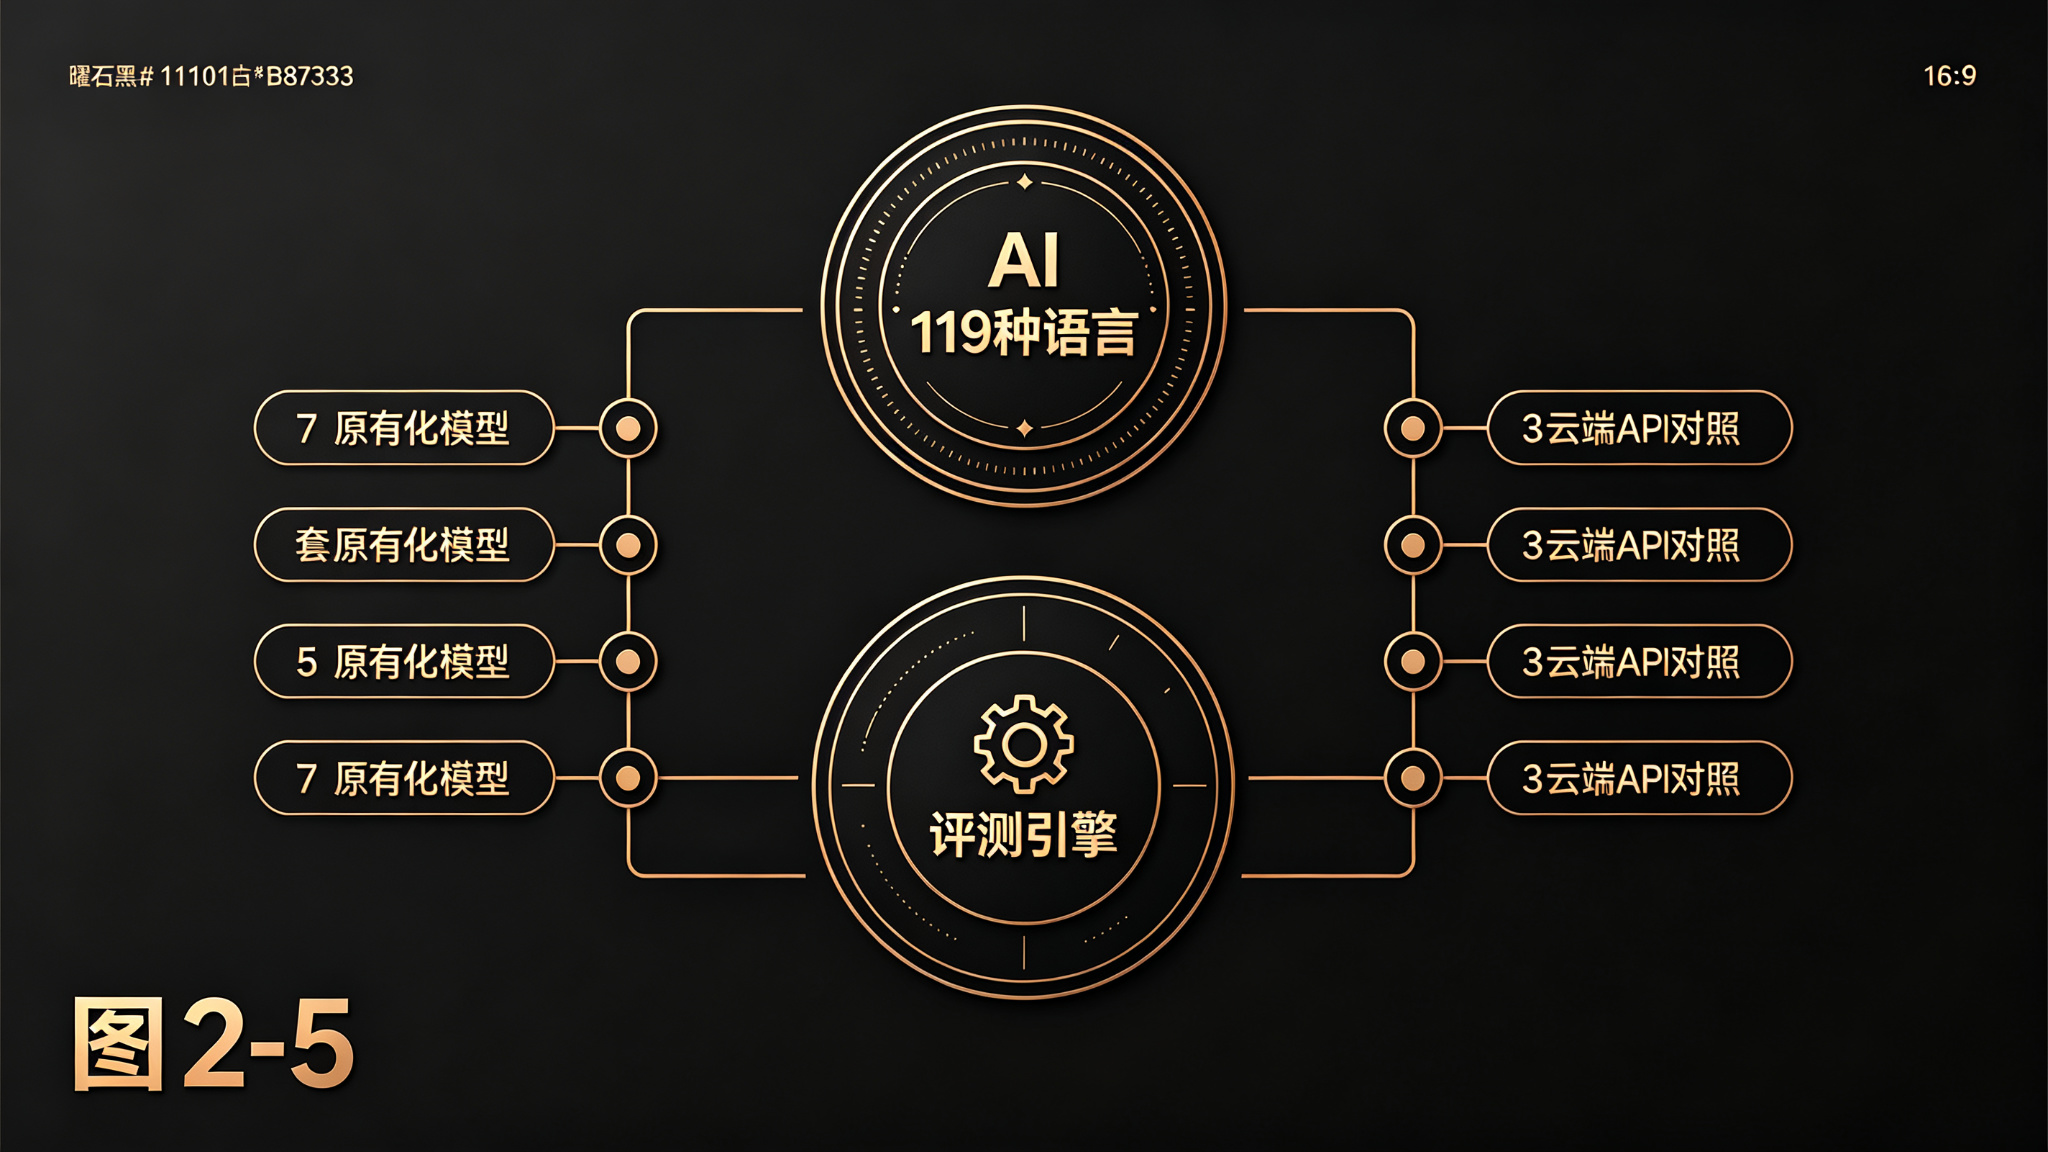
📊 性能表现:Qwen3Guard-8B 在英语基准上 F1 值超过 LlamaGuard3-8B 达 10+ 分,在中文与多语言任务上优势更为显著。支持 119 种语言及方言,覆盖 5873 七国语言体系。
阿拉伯语专项增强:阿拉伯语由第 7 套私有化专项模型配合 Qwen3Guard 形成双重保障。
安全复测要求:每套量化后的私有化模型必须通过完整的越狱测试集、多语言安全测试集、Prompt 注入测试集。任何安全指标下降超过预设阈值(建议 ≤ 2%),则回退至更保守的量化等级。
**
4.4 model_eval_engine 模型自动化评测引擎
负责自动化评测任务的指标计算,不负责大模型文本生成。
核心职责:
- 自动加载评测测试集,批量执行任务
- 自动计算各项指标,输出打分、统计结果
- 支持多模型横向对比,将评测统计结果交付 LLM 生成鉴定报告
- 评测原始指标数据,可送入 trace_archive 引擎永久存证
评测维度与指标体系:
|--------|----------------------|------------------|
| 评测维度 | 具体指标 | 数据来源 |
| 安全风控 | 不安全提示召回率、不安全回复召回率 | HarmBench、XSTest |
| 准确性 | 准确率、F1 分数、BLEU、ROUGE | 标准 NLP 指标 |
| 鲁棒性 | 对抗攻击抵抗率、改写攻击检测率 | 对抗测试集 |
| 多语言一致性 | 七国语言逐语种性能差异 | 多语言测试套件 |
| 偏见检测 | 群体公平性指标 | 偏见评测基准 |
| 对齐质量 | 拒绝率、越狱抵抗率 | 对齐质量指标 AQI |
⚠️ 绝对红线 :评测对象覆盖 6+1+3 体系中全部模型,即 7 套私有化模型 + 3 套云端闭源 API。评测结果中 7 套私有化模型的数据可进入永久存证,3 套云端 API 的对照数据仅作参考,不入存证正本。
4.5 trace_archive_engine 溯源存证引擎
负责核心数据的可信固化。参照国家第三方服务电子档案真实性验证技术规范,存证系统需包含哈希算法、可信时间戳、数字签名三要素。
核心职责:
- 对原始核心数据计算哈希值,附加数字签名与可信时间戳
- 数据固化后不可篡改,支持后续审计、校验
- 执行分级存储规则:区分临时数据与永久归档数据,不存储聊天类临时垃圾数据
技术参数:
|-------|---------------|-------------------------|
| 技术要素 | 标准 / 规范 | 说明 |
| 哈希算法 | SHA-256 / SM3 | SHA-256 为国际标准,SM3 为国密标准 |
| 数字签名 | 支持 RFC 3161 | 可信时间戳由可信第三方 TSA 签发 |
| 时间戳精度 | 微秒级 | 签名时间精度要求 |
| 证书链验证 | 支持回溯至根 CA | OCSP/CRL 在线状态验证 |
| 存储介质 | 多副本、异地容灾 | 定期完整性校验 |
| 校验接口 | 对外提供哈希校验 API | 第三方可独立验证 |
存证流程:数据 → SHA-256/SM3 哈希计算 → RFC 3161 可信时间戳请求 → TSA 签发时间戳令牌 → 数字签名绑定哈希 + 时间戳 → 多副本持久化存储 → 校验接口对外可用。
**
五、五引擎联动完整链路
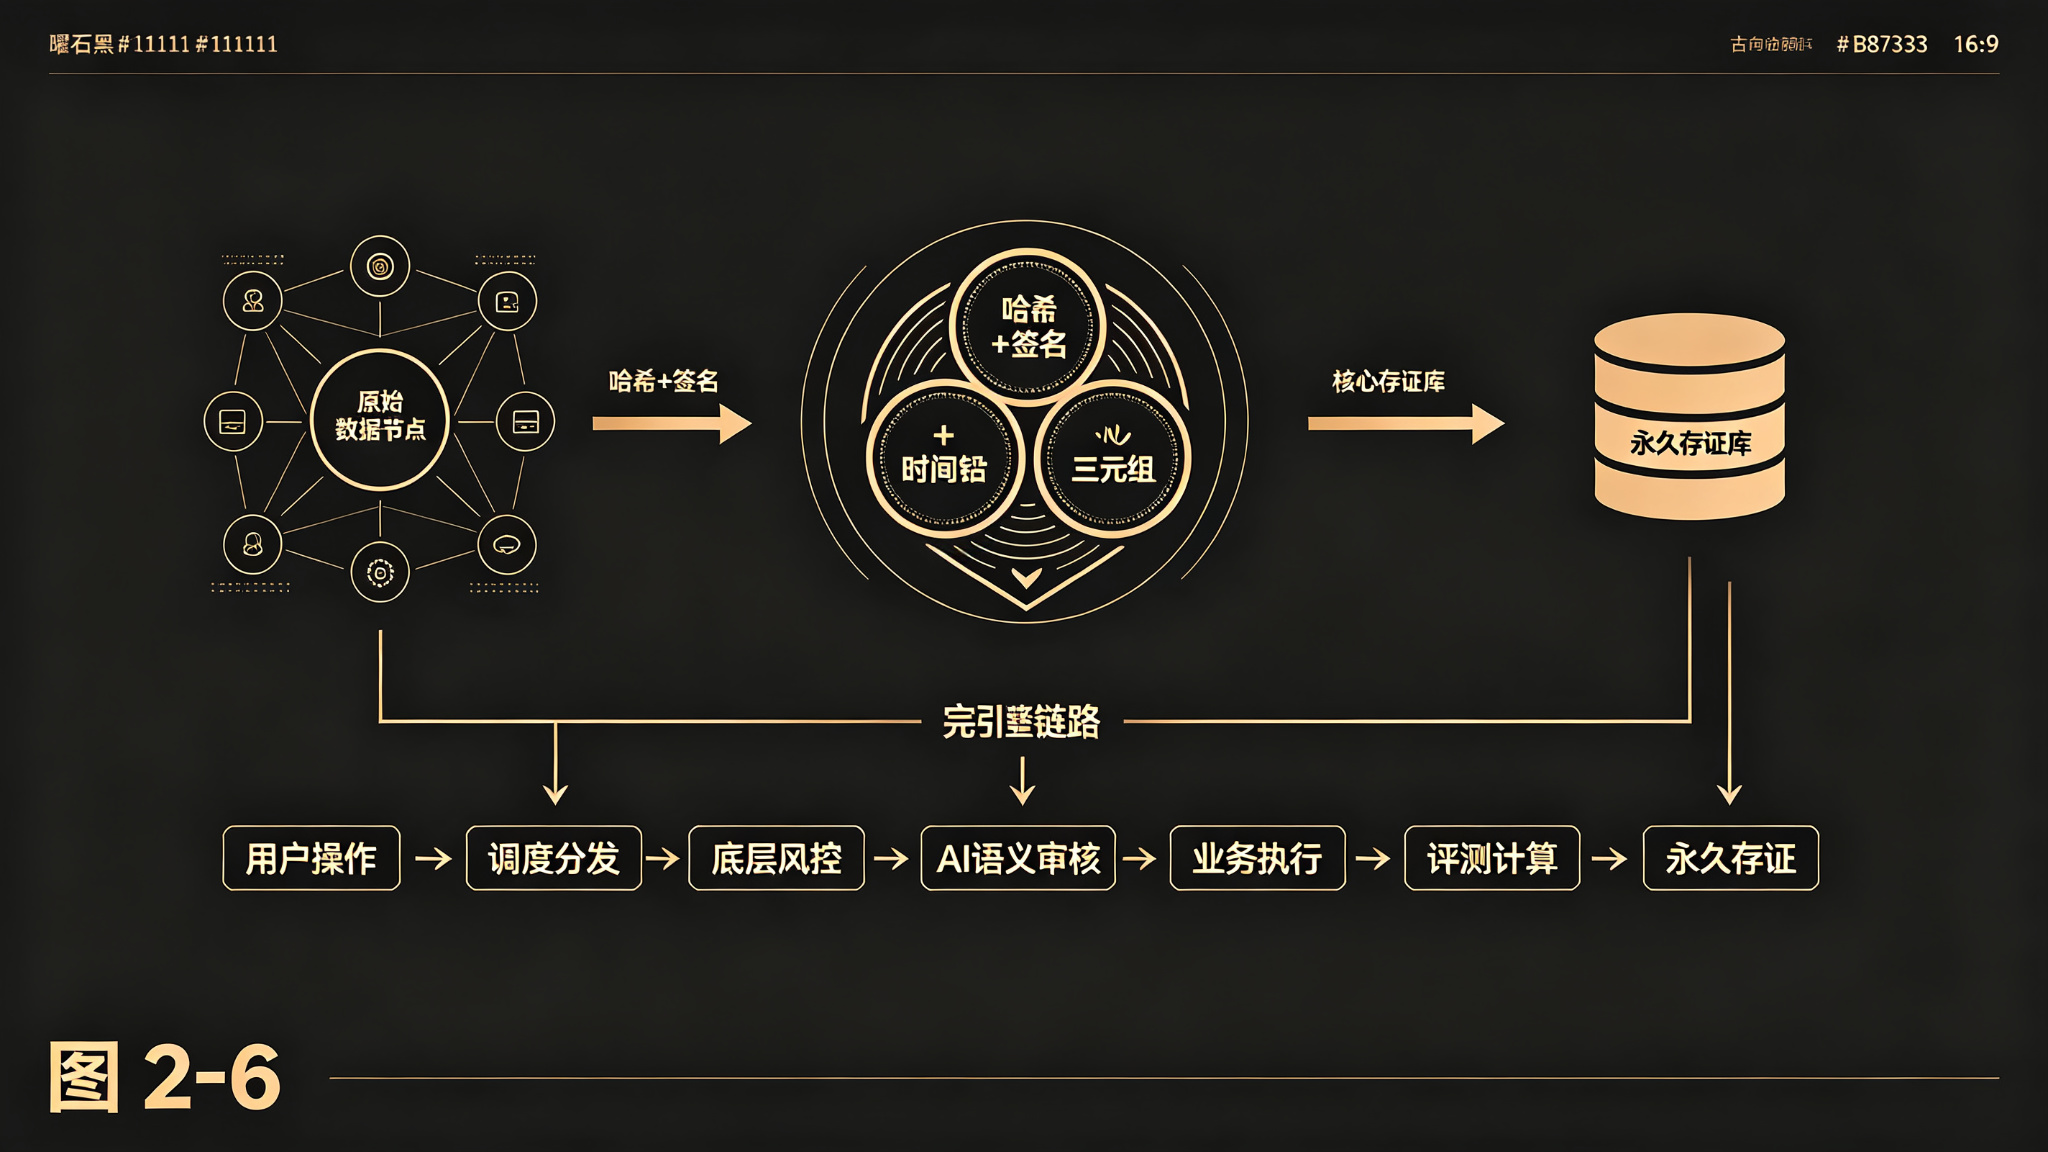
用户操作 → business_scheduler 调度分发
→ rust_security 底层微秒级硬过滤
→ ai_judge Qwen3Guard 语义风险审核
→ 执行业务逻辑(按需调用 model_eval 评测)
→ 需要归档的数据送入 trace_archive 完成哈希+签名+时间戳三元组存证
🔴 全链路强制过审,无白名单、无免审接口、无绕过通道。
端到端延迟预算:
|-----------------------|------------|-----------------|
| 链路环节 | P99 延迟预算 | 依据 |
| business_scheduler 调度 | ≤ 50ms | 设计目标 |
| rust_security 硬过滤 | ≤ 1ms | Rust 引擎实测微秒级 |
| ai_judge 语义研判 | ≤ 500ms | Qwen3Guard 推理时间 |
| model_eval 评测(按需) | 任务级,不阻塞主链路 | 异步执行 |
| trace_archive 存证(按需) | ≤ 200ms | 哈希 + 签名 + 存储 |
六、引擎架构核心壁垒
市面绝大多数 AI 平台、社区平台仅采用单一 AI 审核,缺少独立底层安全引擎、独立评测引擎、独立可信存证引擎。
5873 五引擎分离架构,将调度、安全、评测、存证能力拆分为独立服务,安全边界更清晰,合规与可信度大幅提升。
|-------------|------------------------------------------------|
| 核心壁垒 | 说明 |
| 双层安全闭环 | Rust 硬拦截(微秒级确定性延迟)+ Qwen3Guard 语义研判(119 种语言覆盖) |
| 独立评测引擎 | model_eval 支持 6+1+3 全模型对照,评测数据可存证 |
| 独立存证引擎 | trace_archive 哈希 + RFC 3161 时间戳 + 数字签名三元组绑定 |
| 调度与业务解耦 | 18 个一级界面配置化挂载,底层五引擎通过 gRPC 标准化通信 |
| 多语言安全适配 | 7 国语言全覆盖,阿拉伯语专项模型增强,Qwen3Guard 原生支持 119 种语言 |
七、科学严谨性与可验证性
作为全球级系统,五引擎架构坚持科学严谨原则:
- 引擎间通信协议:gRPC over HTTP/2,Protobuf 二进制序列化,基准延迟数据可复现
- 故障隔离与降级:五引擎独立部署,单引擎故障有明确降级策略与恢复机制,不存在级联阻塞
- 容量与性能基线:各引擎 QPS 设计目标、P99 延迟预算、水平扩展方式均已量化
- 数据流一致性:business_scheduler 维护请求上下文序列化标准,确保兜底切换时对话连贯性不降级
- 安全复测:私有化模型量化后必须重新跑越狱测试、多语言安全测试、Prompt 注入阻断率验证
- 合规映射:生成式 AI 服务管理办法、等保 2.0(日志保存不少于 180 天、防篡改、可追溯)、数据安全法、GDPR、EU AI Act
- 可观测性:每引擎暴露 Prometheus/OpenTelemetry 标准化指标,支持全链路追踪与审计
📝 白皮书系列:本文为 55873 生态系统技术白皮书第 2 篇 ------ 五引擎核心原理。后续将陆续发布 AI 模型体系、数据安全策略等专题篇章,敬请关注。
🏷️ 标签: 微内核架构 Rust安全 gRPC 安全风控 Qwen3Guard 知识存证 SHA-256 系统架构 5873 技术白皮书