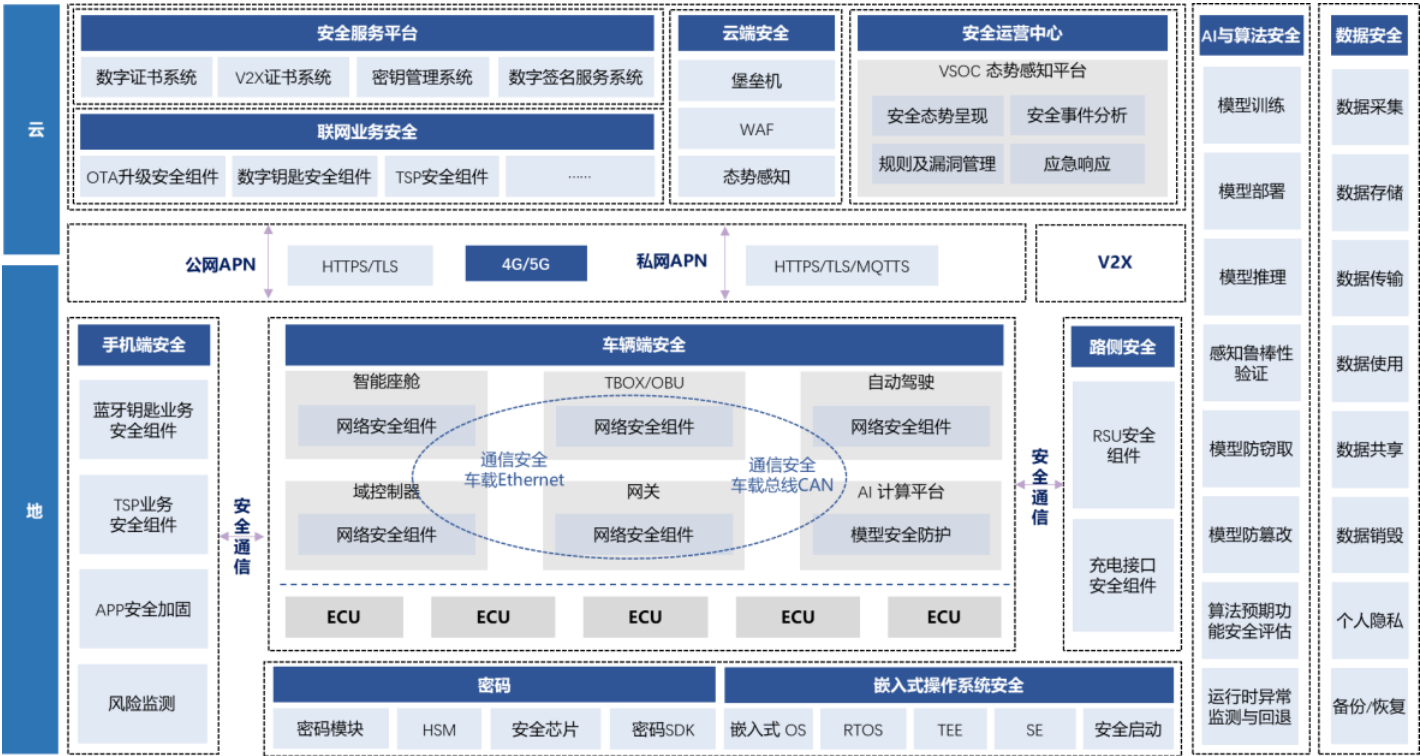
如图例框架所示,智能网联汽车的网络安全防御需要覆盖从"云端"到"地面"各终端多层次的纵深防御体系。
从下至上,"地"侧涵盖了车辆端、路侧端及移动端安全。车辆端,需要覆盖智能座舱、自动驾驶、网关、域控制器等关键零部件的安全产品,特别需要在 AI 计算平台中集成模型安全防护模块;路侧端,需要覆盖 RSU、充电接口等安全方案;手机端的数字钥匙、TSP 等也需要安全产品来防御。云-地之间,通过公网(HTTPS/TLS)和私网(HTTPS/TLS/MQTTS)以及 5GV2X 融合通信网络打通连接。
"云"主要为安全服务平台、联网业务安全、云端安全及安全运营中心 VSOC。
云端安全的堡垒机、WAF、态势感知等是比较成熟的安全防护技术。而安全运营中心VSOC 作为强标中明确要求的合规建设对象,需集成 AI安全态势感知能力,能监测模型漂移、检测异常推理结果,并具备模型快速回退等响应能力。
同时,数据安全贯穿"云-地",从数据采集、数据存储到最终的数据销毁、备份恢复等提供全生命周期的支撑。AI 算法安全作为新增维度,横跨感知层、决策层与执行层。
根据"云-地纵深防护能力框架",智能网联汽车网络安全能力的建设首先要覆盖车辆端的车载网络安全防护,需拆解至车机、TBOX、域控制器、AI 计算平台等关键零部件并对其进行加固,形成全面、完整、系统级的安全防护。具体包括密码模块的应用、入侵检测与防御系统(IDPS)和车内网络的安全通信(SecOC、
SSL/TLS、IPSec 等),形成针对车辆端的基础安全能力。其次安全能力要涉及手机端的数字钥匙安全组件、TSP 安全组件等智能网联汽车网联安全需求。
第三,安全能力要包含云端,特别是安全运营中心 VSOC 的建设,VSOC 与车辆端部署的入侵检测与防御系统(IDPS)一体联动,在汽车量产后持续进行安全运营,为 OEM 提供威胁感知、安全分析、态势呈现、应急响应和处置、安全监控等支持。
第四,AI 与算法安全能力贯穿车辆端与云端,覆盖模型训练、部署、推理全生命周期,包括感知鲁棒性验证、模型防窃取与防篡改、算法预期功能安全(SOTIF)评估、运行时异常监测与回退等关键能力。
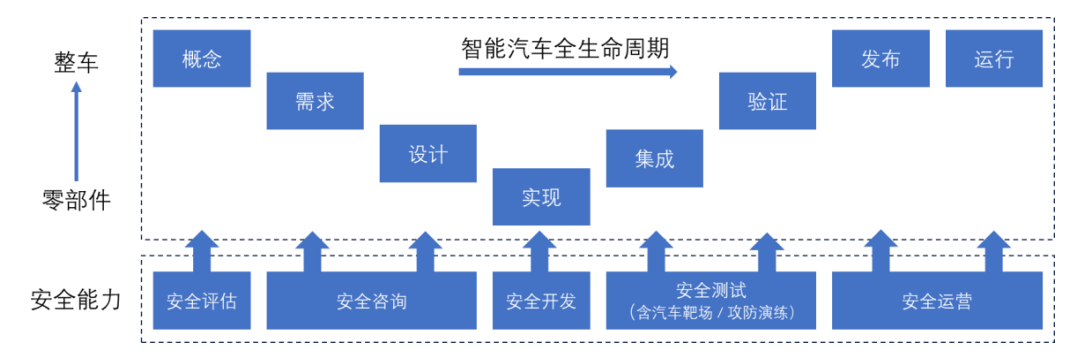
最后,前述各个维度都会实时产生海量的汽车数据,因此还要有专门针对汽车数据的安全能力覆盖。这几项自下而上的安全能力统一在安全运营平台中,为主机厂、运营方提供统一的安全视角与安全感知能力。当然,在交付客户的时候,可以根据客户需求,采取灵活多样的交付方式。与传统 IT 产业相比,传统汽车产业,其供应链长度、深度以及复杂程度本就远甚于我们所熟知的传统 IT 设备,进入智能网联汽车时代后,传统汽车产业的供应链也一直在发生着重大改变,从以电机、电控等零部件为核心,发展为以电池、控制系统、AI 计算平台等为核心。在这样的背景下,我们也可以将上述安全能力框架提炼、抽象后,与智能网联汽车全生命周期对应起来,即从零部件到整车,从汽车初期的概念、需求、设计,到进厂实现、集成、验证,再到最终发布运行,都有相对应的安全能力来覆盖。