做网络安全的人,每天都要和IP地址打交道。防火墙日志、WAF告警、服务器访问记录,满屏都是IP。但真正能把IP地址查询用透的人,并不多。
很多人对IP地址查询的理解还停留在"查一下这个IP在哪个城市"。在网安场景中,这只是最基础的一层。IP地址查询能提供的信息,远比地理位置丰富。
一、IP地址查询能查到什么
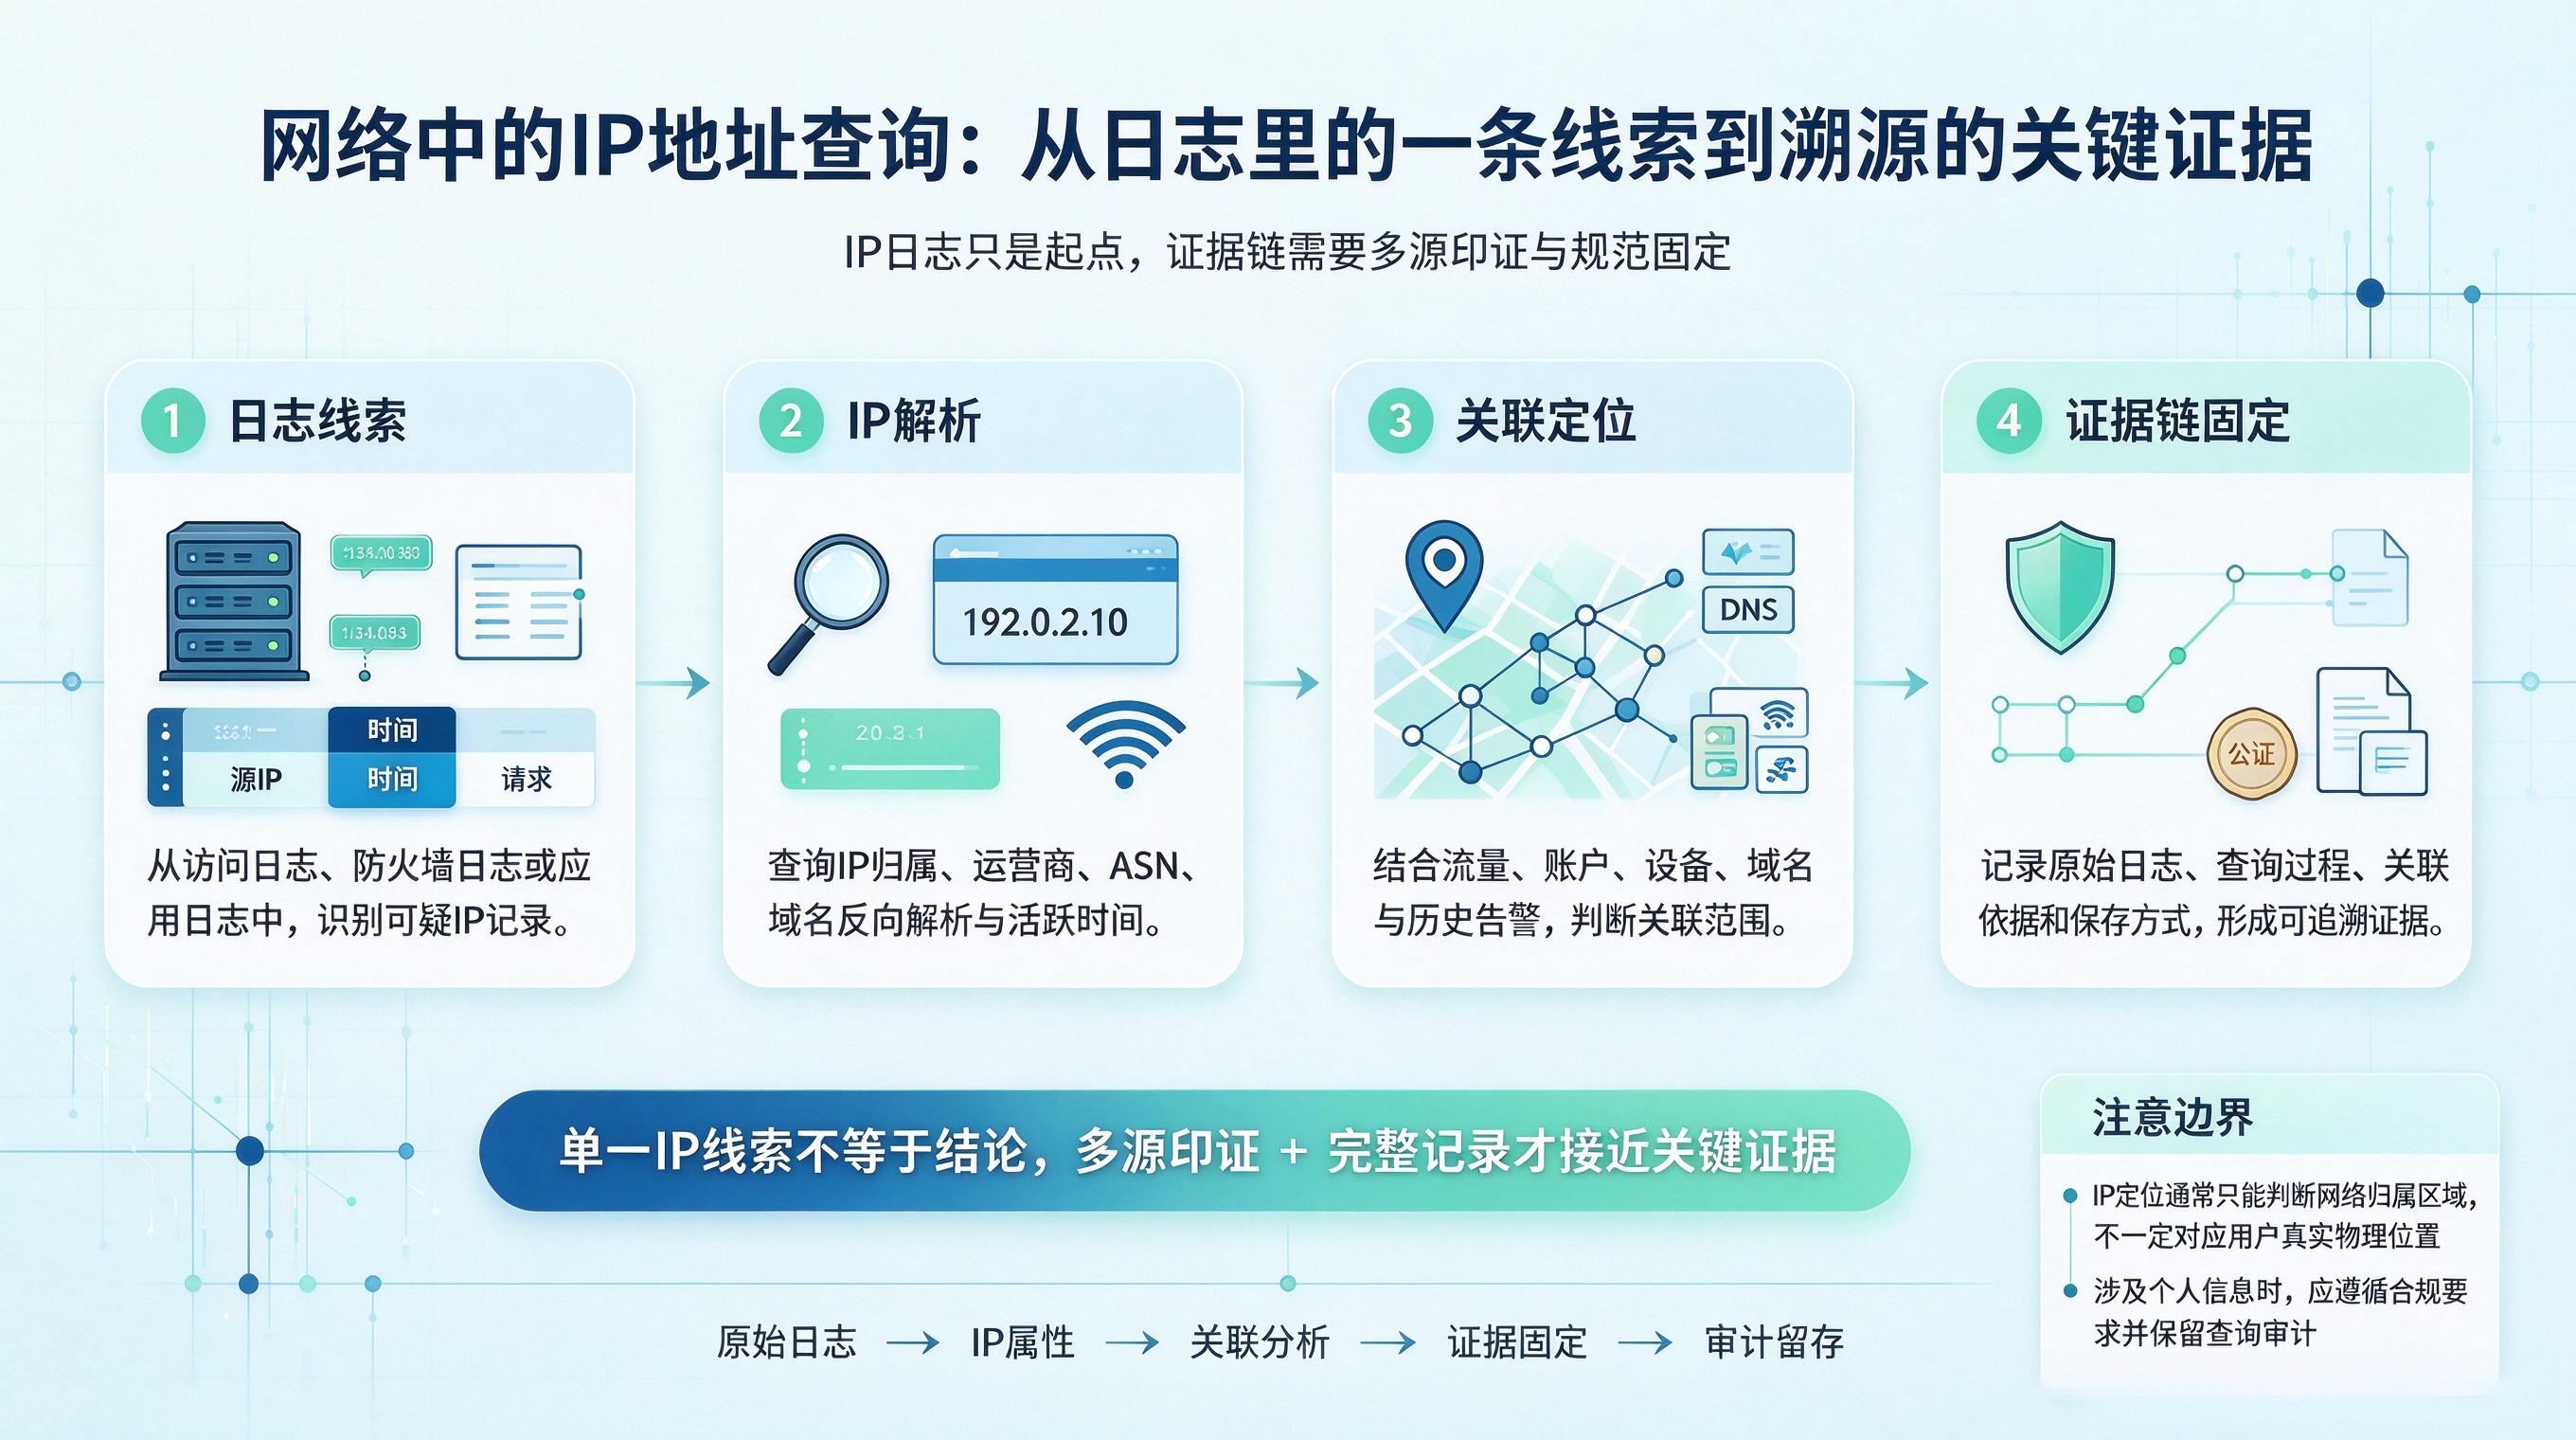
一次完整的IP地址查询,返回的信息可以分为几个层次。
基础层:归属地与运营商。 国家、省份、城市、区县,以及所属的运营商和ASN编号。这是最常用的信息,用于判断访问来源的大致区域。
网络层:网络类型与接入方式。 这个IP是来自家庭宽带、移动网络、数据中心还是企业专线。在安全分析中,网络类型的价值远高于地理位置。一个来自数据中心的IP访问用户登录接口,本身就是异常信号。
风险层:中转检测与风险标签。 IP是否使用加密通道、洋葱网络或公开中转,是否曾被标记为异常注册、自动采集、口令批量尝试等风险行为。这些标签是判断IP"干净"与否的核心依据。
历史层:使用记录与关联信息。 该IP过去是否出现在安全情报库中,是否与已知的恶意域名或文件哈希有关联。这些信息在深度溯源中至关重要。
二、IP地址查询在网安中的典型应用
场景一:异常检测与告警降噪
安全设备每天产生大量告警,其中大部分是误报。通过IP地址查询,可以快速过滤掉来自已知中转节点、洋葱网络出口或高风险IP段的告警。比如某IP被标记为"数据中心+中转",同时触发了口令批量尝试规则,这条告警的优先级就应该排在前面。
场景二:日志分析与溯源
当发生安全事件时,通常先拉取相关日志,提取源IP。通过IP地址查询,可以快速判断发起方是来自单一IP还是分散的中转池。如果多个异常IP指向同一个ASN或同一地理区域,可能意味着背后是同一个团伙。如果IP分散在全球各地,则更可能是僵尸网络。
场景三:安全情报关联
IP地址查询的结果可以与其他安全情报数据结合。比如一个IP被查询到曾与某个恶意域名通信,那么这个IP就可能被关联到特定的异常组织或恶意软件家族。这种关联分析是高级安全追踪的基础。
场景四:访问控制与策略优化
在零信任架构中,IP地址查询用于判断访问请求的环境可信度。来自高风险IP段的请求需要更强的身份验证,来自已知恶意IP的请求可以直接阻断。这种基于IP风险评分的动态策略,比静态名单更灵活,也更难被规避。
三、使用IP地址查询时的注意事项
不要只看归属地。 归属地可能与实际不符,中转IP也可能经过掩饰。网络类型和风险标签比归属地更有参考价值。
数据要够新。 IP地址的分配和用途会变化。一个IP上个月是住宅宽带,这个月可能已经被数据中心接管。查询结果的有效性依赖于数据库的更新频率。
不要单点依赖。 IP只是网络层的信号。完整的安全判断需要结合设备指纹、行为分析、账号历史等多个维度。IP地址查询是其中重要的一环,但不能只凭这一环。
四、结语
在网络安全领域,IP地址查询是一项基础但不可替代的能力。它把日志里的一串数字,变成可判断、可关联、可行动的线索。
对于安全从业者来说,理解IP地址查询能提供什么、不能提供什么,比单纯会用某个查询工具更重要。毕竟,工具只是手段,判断才是核心。